
 #1

 dumpanalysis/prologwindbg
使用 Prolog 在 WinDbg 中分析内存转储和已停止的实时进程。
 x86rc/unthemidator
一个自动化的 Themida / Code Virtualizer / WinLicense (v3.0-v4) 脱壳与转储修复工具
 vahpem/rust-deobf
通过静态分析 + Unicorn 模拟,在不运行 Rust 二进制文件的情况下,还原混淆所隐藏的内容(字符串、crate、库函数、扁平化控制流)。适用于恶意软件分类、受保护应用审计。支持 ELF/PE/Mach-O,x86-64/ARM64/32 位。
 dovughs/velum-vmm
基于 Intel VT-x 和每 CPU EPT 钩子的 Windows x64 研究型虚拟机监控程序,用于拦截 Nt/Ex/Mm 例程、应用请求策略并流式传输实时内核遥测数据。
 aleph-void/ghidra-rare
一个用于罕见处理器 ISA 的 SLEIGH 支持仓库
 planners1490/sclock
面向 macOS arm64(Apple Silicon)的硬件绑定 256 槽多态虚拟机、非线性 MBA 与 Apple Secure Enclave 二进制保护器 — 公开 CrackMe 与 SDK 文档
 habanada/nativemirror
原生 Delphi 实现的 PE-sieve 功能,包含可复用库、CLI 以及与 PE-sieve 兼容的 DLL,用于 HollowsHunter 集成。
 nanashili/rea-rust
REA 的 Rust 移植版,一款仅本地运行、支持 CLI/MCP 工作流并内置原生 Ghidra worker 的逆向工程工具
 adam-atlassoftware/kraken
基于 Ghidra 反编译器构建的逆向工程工作台,采用原生无 Java 引擎,具备 AI 辅助函数分析、字节修补、沙箱模拟以及 CLI/MCP 自动化功能。
 trailofbits/brotli-checker
用于查找可能存在漏洞的 Brotli 副本并指导针对 CVE-2026-111497 进行更新的 Claude Code 与 Codex 技能。
 backdoorskid/win-def-clickfix
一个扫描器,用于评估 Microsoft Defender 是否可能将某条命令标记为 ClickFix。
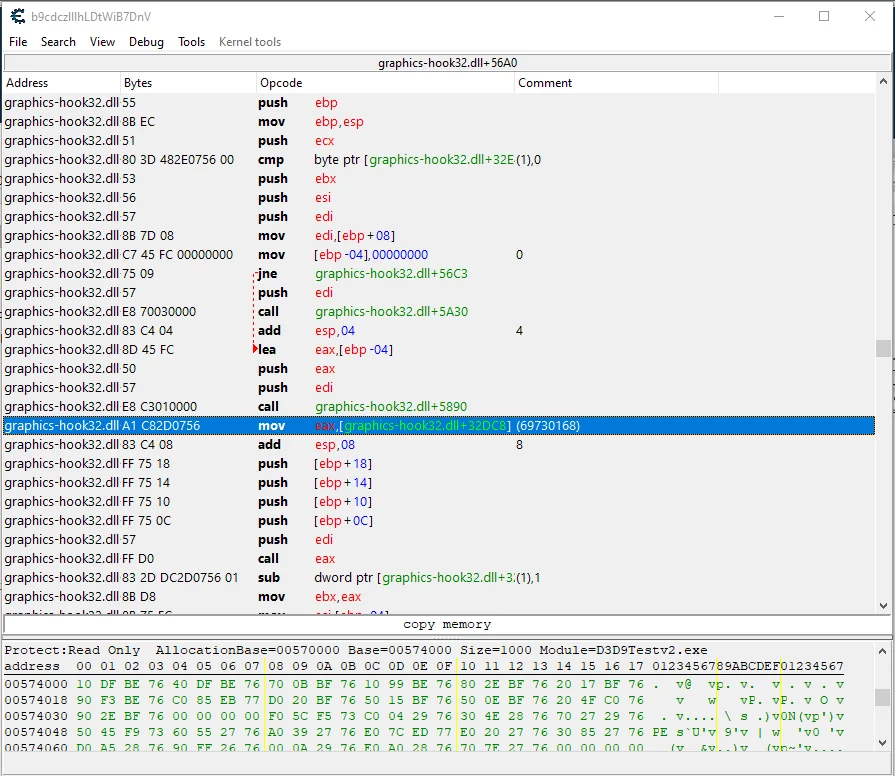 gmh5225/obs-graphics-hook32-hook
演示如何挂钩 OBS graphics-hook32.dll 的 D3D9 Present 指针,以实现防直播渲染,从而规避反作弊游戏画面捕获检测。
 gmh5225/ollytlscatch
OllyDbg 插件,在调试会话期间拦截并转储 TLS/SSL 明文流量,助力对加密网络通信进行逆向工程和恶意软件分析。
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash 逆向工具(无限五代) 求 Star 收藏 ⭐欢迎大家提交项目的改进
 ejfkdev/pycdc
将 Python 字节码(.pyc/.pyo)反编译并反汇编回可读的源代码。支持 Python 2.0 - 3.15(CPython、PyPy 及其他实现)。使用 Rust 编写。
 1llu50ry/mcp-gamehacking
MCP 服务器,提供包含 4,100+ 项技能的遊戲黑客与逆向工程知识库,内含源码归档、专用代理、子代理、插件以及面向 Claude、Cursor 和其他 MCP 客户端的工作流工具。
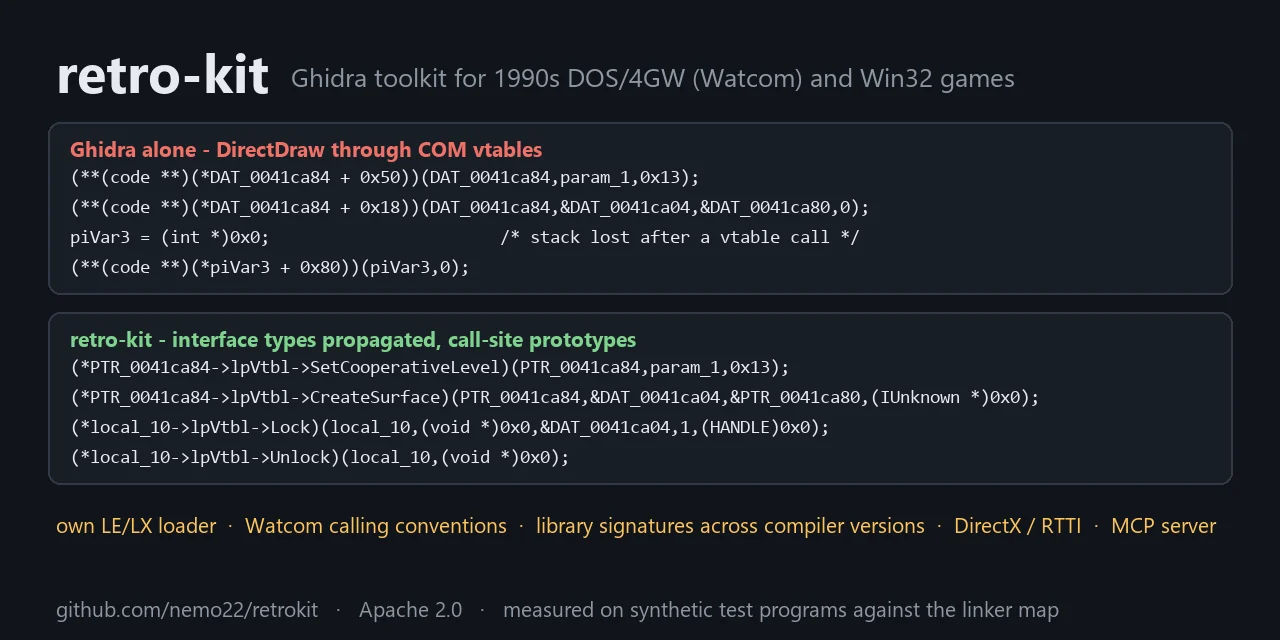 nautilusbits/retrokit
用于逆向工程 32 位 DOS 和 Win32 游戏(1993-2010)的无头 Ghidra 工具包:自带 LE/LX 加载器、Watcom 调用约定、库签名、MCP 服务器









