#1

 foundryzero/binder-trace
Binder Trace 是一款用于拦截和解析 Android Binder 消息的工具。可以将其视为“Binder 版的 Wireshark”。
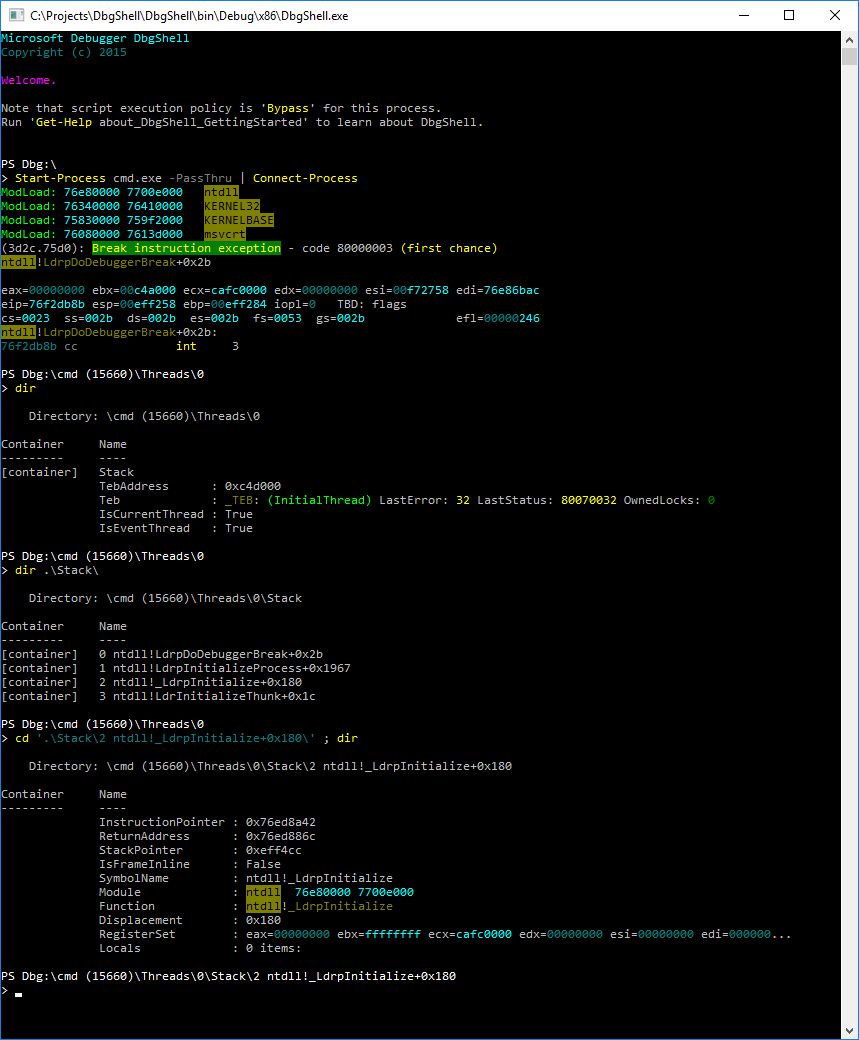 microsoft/dbgshell
Windows 调试器引擎的 PowerShell 前端。
 hugsy/defcon_27_windbg_workshop
DEFCON 27 研讨会 - 使用 WinDbg Preview 进行现代调试
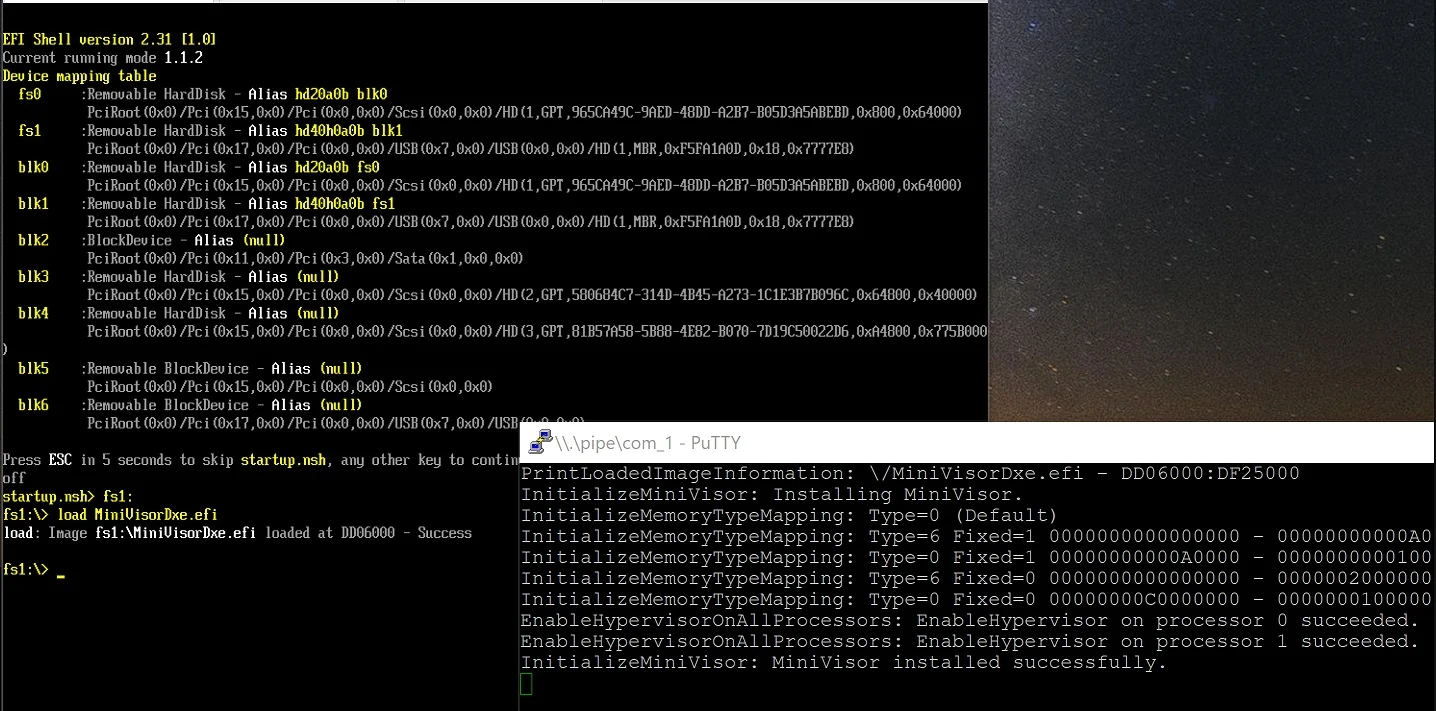 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
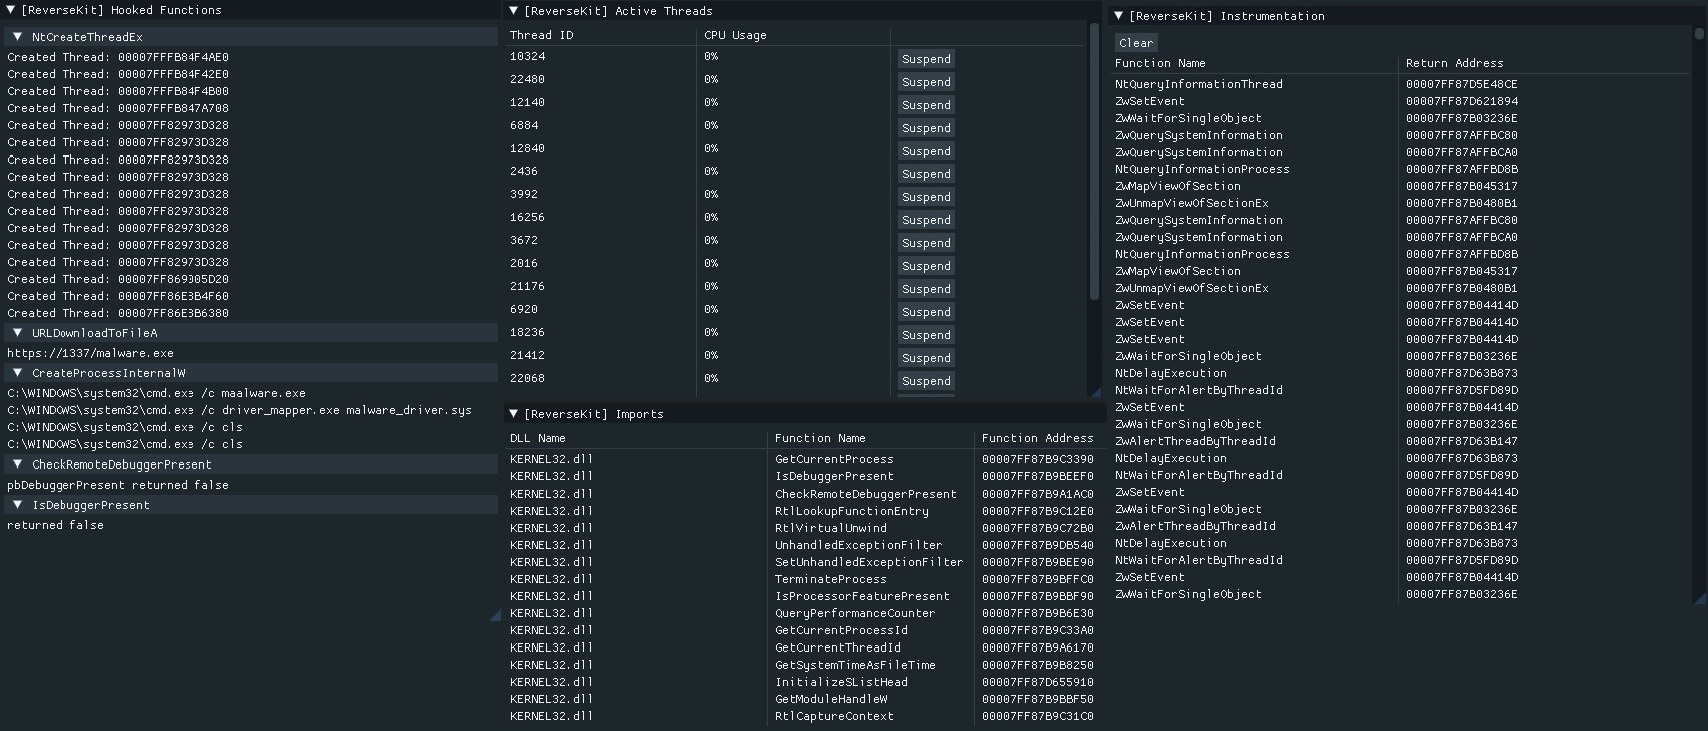 zer0condition/reversekit
x64 动态逆向工程工具包
 ucsb-seclab/bootstomp
BootStomp:一个启动加载器漏洞发现工具
 sterrasec/apk-medit
用于可调试 APK 的内存搜索与补丁工具,无需 root 和 NDK
 tothi/pwn-hisilicon-dvr
针对海思 hi3520d DVR/NVR 设备的 PoC 漏洞利用与漏洞披露。演示了通过 Web 界面实现的远程代码执行(RCE)、后门凭据以及缓冲区溢出分析。
 soulghost/iblessing
iblessing是一个iOS安全利用工具包,主要包括应用信息收集、静态分析和动态分析。可用于逆向工程、二进制分析和漏洞挖掘。
 smackers/smack
模块化软件验证工具链,将LLVM IR转换为Boogie中间验证语言,用于C程序中的有界和实验性无界断言检查。
 allthingsida/idasql
用 IDA Pro 进行 Vibe 逆向工程:通过实时虚拟表在 SQL 中操作 IDA 的接口。别被表象迷惑!:)
 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。