
SGX-Step 是一个开源框架,旨在促进针对 Intel x86 处理器(尤其是 Intel SGX 平台)的侧信道攻击研究。SGX-Step 由一个对抗性 Linux 内核驱动和一个小的用户空间操作系统库组成,允许完全从用户空间配置不可信的页表项和/或 x86 APIC 定时器中断。SGX-Step 已被我们自己的研究以及独立研究人员所采用,用于实现多种新的和改进的飞地执行攻击,这些攻击以最大时间分辨率收集侧信道观测(即,在_每一条_指令之后中断受害飞地)。
许可证。 SGX-Step 是自由软件,依据 GPLv3 许可发布。SGX-Step 的徽标源自 Eadweard Muybridge 标志性的公有领域 "Sallie Gardner at a Gallop" 照片系列,该系列与我们的飞地单步执行目标一样,将奔马动态分解为一系列单独的照片帧,以揭示整体的马匹步态特性。
| SGX-Step 版本 | 变更日志特性 |
|---|---|
| v1.5.0 | 稳定性修复(KPTI、内核 ISR 映射);(实验性)Gramine 移植;IPI 支持。 |
| v1.4.0 | 特权中断/调用门(Plundervolt)。 |
| v1.3.0 | 瞬态执行支持(Foreshadow)。 |
| v1.2.0 | 用户空间中断处理和确定性零步过滤(Nemesis)。 |
| v1.1.0 | IA32 支持。 |
| v1.0.0 | 用户空间页表操作和 APIC 定时器单步执行。 |
出版物。 SGX-Step 已被多个独立研究小组采用,并开创了一系列新的高分辨率 SGX 攻击。使用 SGX-Step 的已知项目的完整最新列表包含在本 README 的底部。原始论文的副本可在此处获取。
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
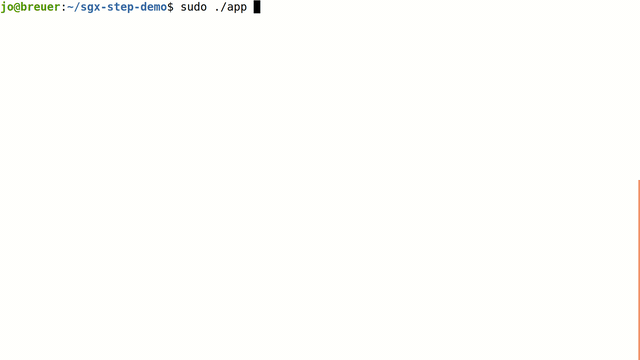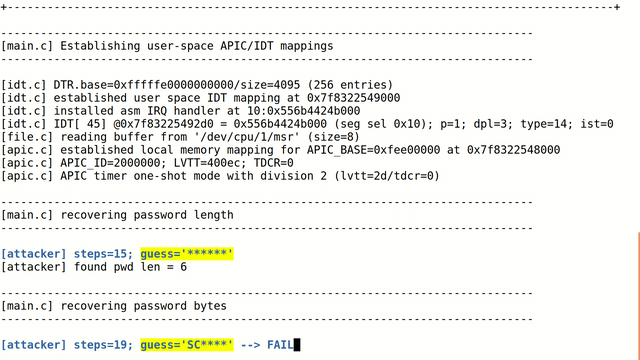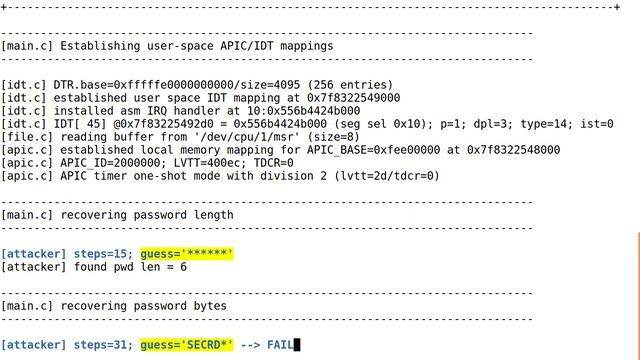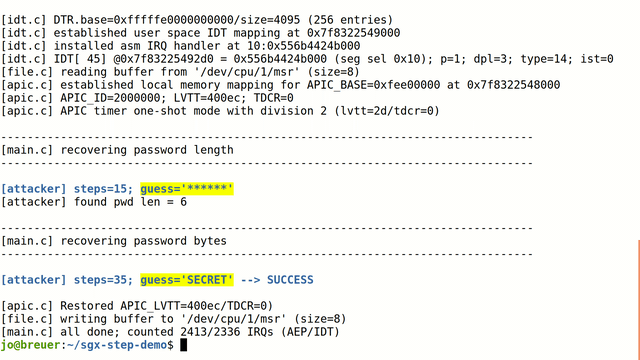
演示。 app/memcmp 目录包含一个小型演示应用程序,它通过单步执行一个示例 enclave 来展示 SGX-Step 攻击的强大能力,该 enclave 包含微妙的、非恒定时间的 memcmp 密码比较逻辑。与传统的、以噪声大而著称的时序攻击不同,SGX-Step 可以以 线性 时间确定性地逐字符暴力破解密码:
与之前的 enclave 抢占方案不同,SGX-Step 设计的关键在于为保存页表项的物理内存位置,以及本地 APIC 内存映射 I/O 配置寄存器和 x86 中断描述符表 (IDT) 创建用户空间虚拟内存映射。这使得不受信任的、由攻击者控制的主机进程能够轻松地 (i) 跟踪或修改 enclave 页表项,(ii) 配置 APIC 定时器单次/周期性中断源,(iii) 触发处理器间中断,以及 (iv) 完全 在 用户空间内注册自定义中断处理程序。
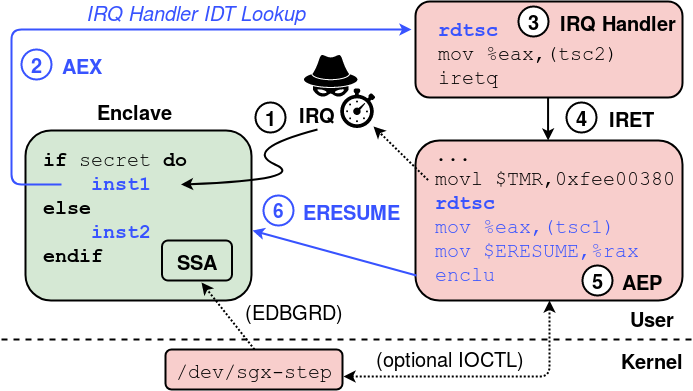
上图总结了通过我们的框架中断和恢复 SGX enclave 时的硬件和软件步骤序列。
/proc/self/mem 接口和 EDBGRD 指令)。ERESUME 之前,通过写入初始计数内存映射 I/O 寄存器来配置本地 APIC 定时器以进行下一次中断。本仓库的组织结构如下:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
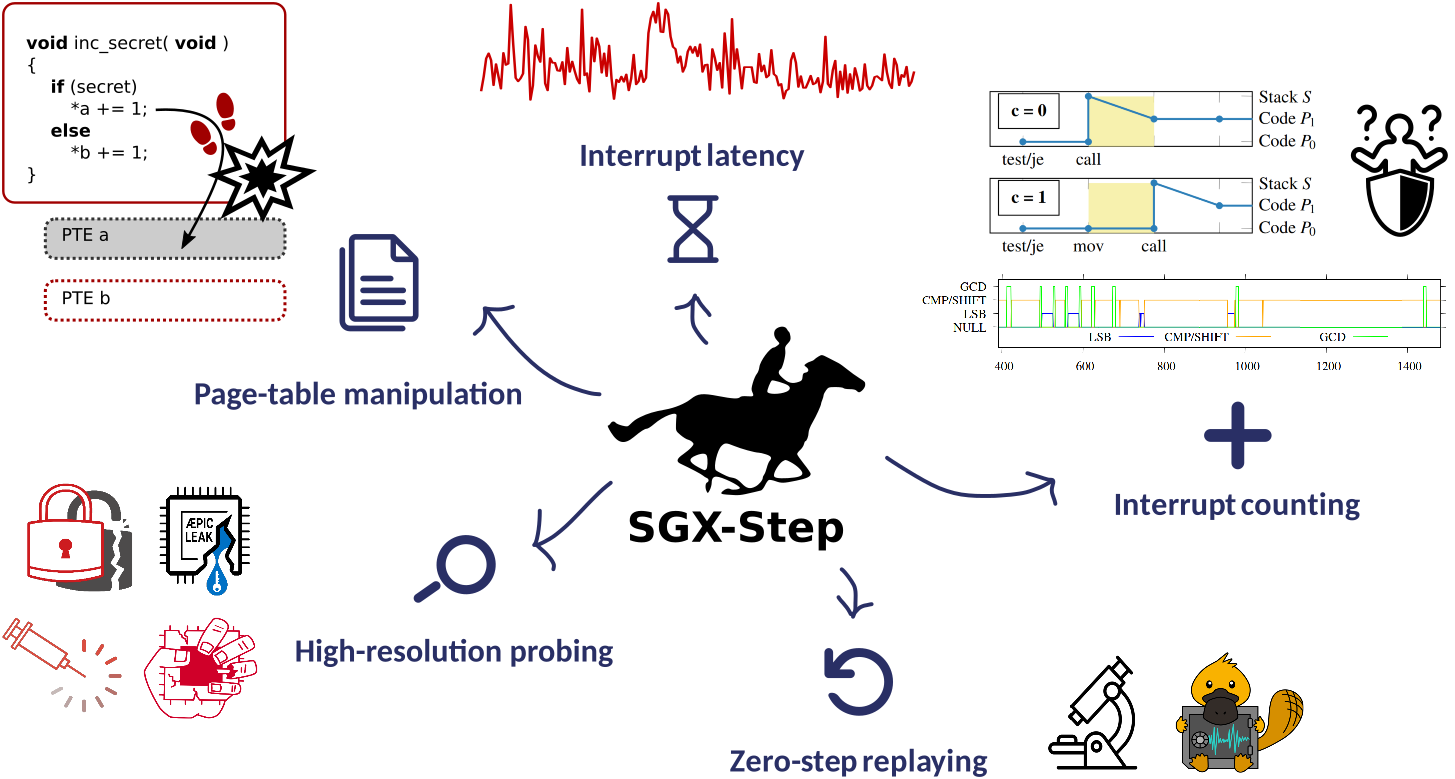
SGX-Step 是一个通用的执行控制框架,能够将受害者飞地指令与_任意_攻击者代码进行精确交错执行。下图总结了 SGX-Step 框架的一些主要用例(另请参阅本 README 的底部以获取使用 SGX-Step 的最新出版物列表)。
SGX-Step 需要支持 SGX 的 Intel 处理器以及现成的 Linux 内核。我们最初的评估是在 i7-6500U/6700 CPU 上进行的,运行 Ubuntu 18.04 和原版 Linux 4.15.0 内核。更新的 Linux 内核和发行版也受支持。我们在下面总结了 Linux 内核参数。
| Linux 内核参数 | 动机 |
|---|---|
nox2apic | 可选地以内存映射 I/O 模式配置本地 APIC 设备(以利用 SGX-Step 的精确单步执行特性)。如果设置,请确保在 libsgxstep/config.h 中将 X2APIC 设置为 0。或者,您可以保持 CPU 处于 x2APIC 模式,最近的 SGX-Step 发行版也应兼容。 |
iomem=relaxed no_timer_check | 抑制内核日志中不必要的警告消息。 |
nmi_watchdog=0 | 抑制内核 NMI 看门狗。 |
isolcpus=1 | 将受害者进程绑定到隔离的 CPU 核心。 |
clearcpuid=308,295,514 | 禁用管理模式访问保护(SMAP,位 295)、管理模式执行保护(SMEP,位 308)和用户模式指令保护(UMIP,位 514)特性。 |
pti=off | 禁用内核页表隔离(以避免用户 IRQ 处理程序导致内核崩溃)。 |
rcupdate.rcu_cpu_stall_suppress=1 | 禁用内核的读-复制更新(RCU)CPU 停滞检测器(以避免长时间单步执行而不调用内核定时器中断处理程序时出现警告。) |
msr.allow_writes=on | 抑制 SGX-Step 写入模型特定寄存器(MSR)时产生的内核警告消息。 |
vdso=0 | 仅在较新的 Linux 内核上:禁用 vdso_sgx_enter_enclave 库(与 AEP 拦截补丁不兼容)。 |
dis_ucode_ldr | 可选地禁用 CPU 微码更新(近期的瞬态执行攻击缓解措施可能需要重新校准单步执行间隔)。 |
按如下方式将所需启动参数传递给内核:
  # if you don't have vim, use nano instead
$ sudo vim /etc/default/grub
  # Add the following line: GRUB_CMDLINE_LINUX_DEFAULT="quiet splash iomem=relaxed no_timer_check clearcpuid=308,295,514 pti=off isolcpus=1 nmi_watchdog=0 rcupdate.rcu_cpu_stall_suppress=1 msr.allow_writes=on vdso=0"

$ sudo update-grub && reboot
要检查当前运行的内核是否配置正确,请执行:
$ sudo ./check_sys.sh
.. Checking recommended SGX-Step parameters          [OK]
.. Checking unknown kernel parameters                [OK]
.. Checking CPU features                             [OK]
.. Checking kernel page-table isolation              [OK]
最后,为了提高整体执行时间的稳定性,你可以选择在 BIOS 配置中额外禁用 C-States 和 SpeedStep 技术。
/dev/sgx-stepSGX-Step 附带一个可加载内核模块,该模块向 libsgxstep 用户空间库导出一个 IOCTL 接口。该驱动主要负责 (i) 挂钩 APIC 定时器中断处理程序,(ii) 收集不可信的页表映射,以及可选地 (iii) 为基准测试 enclave 获取被中断的指令指针。
要构建并加载 /dev/sgx-step 驱动,请执行:
$ cd kernel/
$ ./install_SGX_driver.sh              # tested on Ubuntu 20.04/22.04
$ make clean load
注意(/dev/sgx_enclave)。 SGX-Step 同时支持传统的 Intel /dev/isgx 树外驱动(该驱动应可在所有平台上工作),以及上游的 /dev/sgx_enclave 驱动(适用于内核版本高于 5.11 且硬件支持灵活启动控制的平台)。install_SGX_driver.sh 脚本应能自动检测是否存在树内的 /dev/sgx_enclave 驱动;若不存在,则通过指向未修改的 v2.14 linux-sgx-driver 的 git 子模块来构建并加载树外的 /dev/isgx 驱动。









