#1
 theflink/hunt-sleeping-beacons
一种调用栈扫描器,通过分析线程空闲行为、无后备内存、模块踩踏、APC、定时器和返回地址欺骗,识别解包或注入的C2代理的入侵指标。
 robertcprice/ncpu
用于可微分神经计算机、基于GPU的CPU模拟和程序合成的研究运行时。具备神经ALU、恒定时间加密、JEPA世界模型以及基于Metal的自托管C编译器。
 zeze-zeze/ioctlance
一款用于挖掘x64 WDM驱动程序漏洞的工具
 mandiant/stringsifter
一个根据字符串与恶意软件分析的相关性对其进行排名的机器学习工具。
 mertdas/privkit
PrivKit 是一个简单的信标对象文件,用于检测 Windows 操作系统上因配置错误导致的权限提升漏洞。
 ejfkdev/ddc
Android DEX → Java 反编译器,使用 Rust 构建,专为速度而生——完整应用数秒完成,查询毫秒级响应。渐进式分析,输出经 javac 验证,支持所有 DEX 版本、多 dex 及 XAPK/APKS/APKM 容器。
 trailofbits/trailmark
Build and query a graph database representation of source code
 cybereason/siofra
模拟 Windows PE 加载器以识别 DLL 劫持漏洞,生成带有 shellcode 载荷的武器化 DLL,并检测 UAC 自动提升绕过。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 seekbytes/ipa
用于深入分析 PDF 文件的 GUI 分析器。检测恶意载荷、理解对象关系,并提取关键信息以进行威胁分析。
 bishopfox/bfdecrypt
用于在已越狱的 iOS 11.x 上解密 App Store 应用的实用工具
 jfmaes/lazysign
使用Windows二进制文件和bat文件的力量为二进制文件创建虚假证书。
 hasherezade/mal_unpack
基于 PE-sieve 的动态脱壳工具
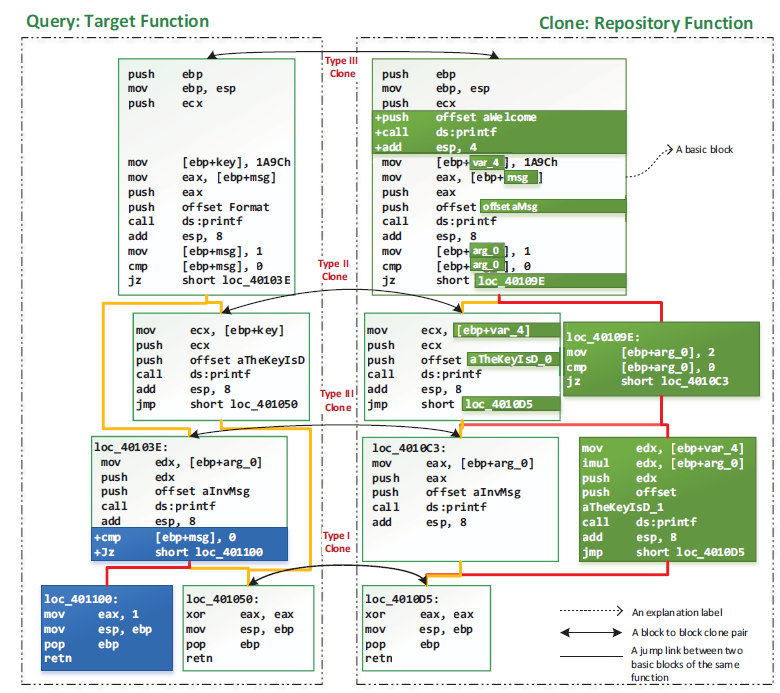 mcgill-dmas/kam1n0-community
可扩展的汇编分析平台,用于索引、克隆搜索和可执行文件分类,跨多种架构采用静态、动态及机器学习技术。
 trailofbits/polytracker
一款基于 LLVM 的插桩工具,用于通用污点跟踪、数据流分析和追踪。
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 wrongbaud/hackaday-u
hackaday.io Ghidra 培训的课程资料