


Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
二进制分析 — 第 2 页 | Kitploit
分类

二进制分析

二进制逆向工程、反汇编、反编译和补丁工具。

Kitploit 推荐

精选工具

10 已选择
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k13小时40分前
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k2天前
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1个月前
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k8小时49分前
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1天前
angr preview#6

angr

GitHubangr/angr
9.0k16小时11分前
capa preview#7

capa

GitHubmandiant/capa
6.1k6天前
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k11小时13分前
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1天前
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k19天前
最新相关性最受欢迎最近更新
1643 结果
pycdc preview

pycdc

GitHubejfkdev/pycdc

将 Python 字节码(.pyc/.pyo)反编译并反汇编回可读的源代码。支持 Python 2.0 - 3.15(CPython、PyPy 及其他实现)。使用 Rust 编写。

static-analysiscode-analysisreverse-engineering+4
84天前
mcp-gamehacking preview

mcp-gamehacking

GitHub1llu50ry/mcp-gamehacking

MCP 服务器,提供包含 4,100+ 项技能的遊戲黑客与逆向工程知识库,内含源码归档、专用代理、子代理、插件以及面向 Claude、Cursor 和其他 MCP 客户端的工作流工具。
exploit-frameworksmemory-forensicsreverse-engineering+6
544天前
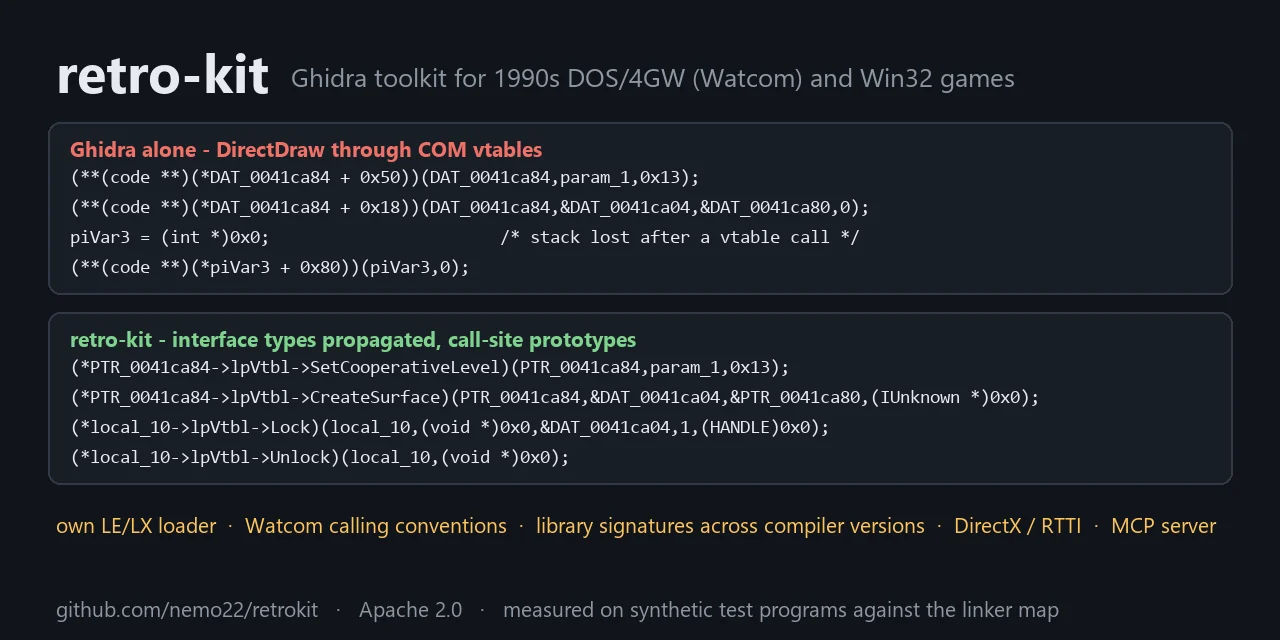
retrokit preview

retrokit

GitHubnautilusbits/retrokit

用于逆向工程 32 位 DOS 和 Win32 游戏(1993-2010)的无头 Ghidra 工具包:自带 LE/LX 加载器、Watcom 调用约定、库签名、MCP 服务器

static-analysisreverse-engineeringscripting-automation+4
3812天前
IDA-Processor-Modules preview

IDA-Processor-Modules

GitHubmr-wolf-is-me/ida-processor-modules

IDA Pro 处理器模块,为 XMOS xCORE、TI C7x/PRU、MicroBlaze 和 NVIDIA SASS 等不常见的 CPU、DSP 和 GPU 架构添加反汇编支持。

embedded-systems-securitystatic-analysisreverse-engineering+4
4天前
Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis preview

Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis

GitHubkaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis

逆向工程 Vidar Stealer:从混淆的内存字符串到 Chrome 进程注入、恶意 JS 执行,以及在 Google 和 Reddit 上的活动会话劫持。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
25天前
SuperGhidra preview

SuperGhidra

GitHubyuatemycat/superghidra

高性能 Ghidra 架构与 GPU 加速套件:LZ4/Zstd B 树编解码器、持久无锁守护进程、WGPU ARM64 扫描器、Z3 SMT 证明器与神经反编译器

android-securitystatic-analysisvulnerability-analysis+8
15天前
no-access-protection-x86 preview

no-access-protection-x86

GitHubgmh5225/no-access-protection-x86

它加密文本段并将保护设置为 NO_ACCESS。

defensive-toolsmemory-forensicsids-ips-evasion+4
13年前
NtStrace preview

NtStrace

GitHubgmh5225/ntstrace

基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
12年前
decomp.anything preview

decomp.anything

GitHubgiveen/decomp.anything

decomp.wtf 分支:Windows PE 匹配、MinGW/clang-cl 工具链,以及可选的 REA MCP 桥接

android-securitystatic-analysisdynamic-code-analysis+7
531天前
nmmp preview

nmmp

GitHubmaoabc/nmmp

dex-vm used to protect the android classes.dex file

android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2k1年前
GoReSym preview

GoReSym

GitHubmandiant/goresym

解析 Go 二进制文件以恢复符号、函数元数据、类型、文件路径和嵌入字符串,包括已剥离符号或经 UPX 打包的样本,并支持导入 IDA Pro。

static-analysisreverse-engineeringdebuggers+4
1.1k1个月前
tvm-recover preview

tvm-recover

GitHubneurosaki987/tvm-recover

Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…

static-analysiscode-analysisdynamic-code-analysis+5
247天前
jbl-wave-buds2-firmware-research preview

jbl-wave-buds2-firmware-research

GitHubc8dhjp4tyv-bit/jbl-wave-buds2-firmware-research

Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
embedded-systems-securitybluetooth-securityiot-security+7
89天前
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

用于 C 语言重实现的确定性 PyGhidra 提取、分类与本地 LLM 编译器后端流水线。
static-analysiscode-analysisreverse-engineering+5
99天前
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

使用 Kaitai Struct 解析 Windows MiniDump(MDMP)文件,提取内存字符串并依据 YARA 规则进行扫描,用于取证和恶意软件分类。

memory-forensicsforensicsmalware-analysis+3
3年前
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
410天前
soc-home-lab preview

soc-home-lab

GitHubszzxli/soc-home-lab

Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
ioc-managementphishingmalware-analysis+8
61天前
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA、Dump 、Direct、inject 内存读取、写入工具

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52年前
上一页123…92下一页








