 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
针对 JBL Wave Buds 2(BES1306)固件的逆向工程笔记与 Python 工具:OTA 容器格式、闪存布局、BLE/GATT 协议以及 CRC-32 信任模型。


针对 JBL Wave Buds 2(Bestechnic BES1306,PID 2100)的逆向工程笔记与可复现工具链:涵盖闪存布局、精确到字节的 OTA 容器格式、BLE/GATT 命令协议与 BES "TOTA v2" 加密传输、设备端与应用端的信任边界、工厂控制台,以及一种可复现的方法,用于将自行构建的镜像加载到您拥有的设备上。
本分析涵盖两个构建版本——经 IDA 分析的 wavebuds.elf(2025 年 4 月)与分发包 2.9.0(2026 年 9 月)——包括一个完整规范的 8 流 OTA 容器(通过字节级一致的重新打包验证)、在应用端与设备端均得到确认的 CRC-32 完整性模型、一张 54/59 条目的工厂命令表、12 个 OTA RAM 状态变量、一次 7,960 个函数的枚举,以及跨构建版本的差异对比。语义恢复在 OTA/闪存/CRC/工厂子系统方面较为深入,其他部分仅为枚举——详见完整性审计。
[!WARNING] 这是由设备所有者自行执行的硬件研究,并非 JBL 官方更新。刷写修改过的镜像不可逆:下载阶段是分阶段进行的且可安全防砖,但激活一个 CRC 有效却已损坏的镜像没有公开的恢复路径。在复现任何操作之前,请阅读 SAFETY.md。
土耳其语版本:README.tr.md
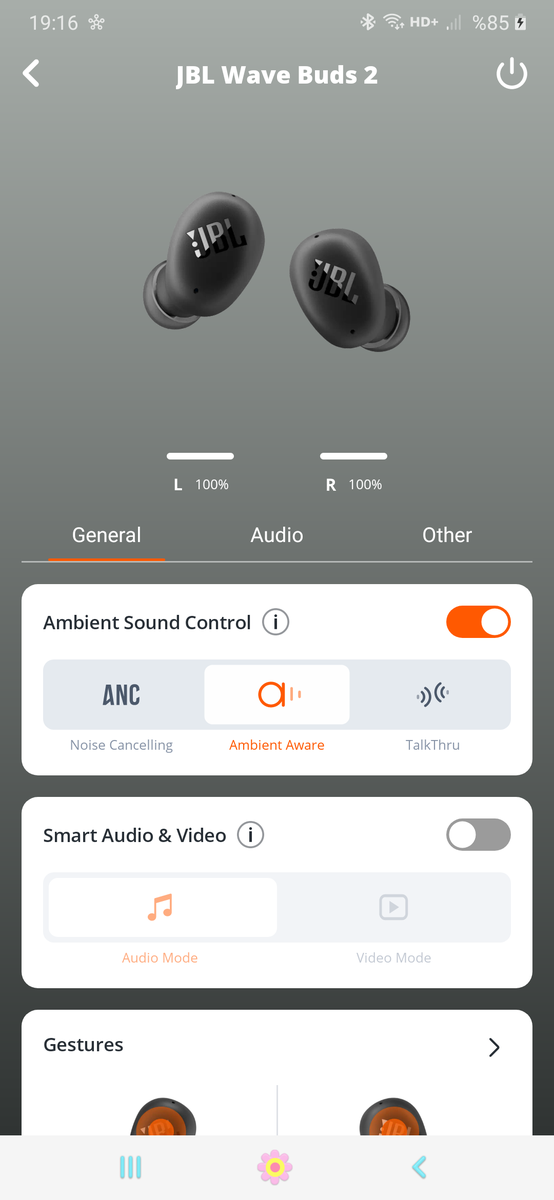
在测试设备上的硬件结果:在应用 + 用户 CA MITM OTA 流水线通过验证后,两只耳机均能连接、报告 100% 电量,且应用中的每一项控制(ANC/环境声、手势、EQ)均正常工作。当提供经过单字节修改的包时,所有者报告更新成功、设备重启并正常运行。被修改的字节并未从设备回读;这只是一项健康状态观察,并不能证明实际执行的是哪个镜像。
地址来自所分析的构建版本(wavebuds.elf);参见地址台账与来源说明。
0x2C0918BC 使用 CRC-32 例程 0x2C0CE944(表 0x2C0F5218)以及一个 "BEST" 魔数,对配置、每个分段以及整个镜像进行校验。经过单字节修改的包产生了报告为成功的更新;被修改字节的执行情况与 ROM 校验仍未验证。com.jbl.counterfeit.Rsa2048DynamicVerifier)用于防伪(设备真实性),而非固件签名。0x28120000,同时正在运行的应用保持完好。这降低了下载阶段的风险,但并不能保证从一次糟糕的更新中恢复。0x2C0905E4:MEMORY[0x20026BA0] ∈ {2,4})。UNRESOLVED。修改刻意保持最小化——仅改动解压后图像的一个字节。
RTX V5.5.1 标记从解压偏移量 64096 处开始;其最后一位数字在偏移量 64105(0xFA69)处被修改,从而生成 V5.5.2,并重新计算了容器
CRC-32。这一改动在设计上仅具外观意义:
其目的在于测试在行为不变的前提下,投递一个已修改但 CRC 有效的镜像。所有者报告了成功且正常运行,但修改后的
标记并未被回读;参见验证边界。
Base (owner-supplied; not redistributed)
  official 2.9.0 package   549,558 bytes   SHA-256 836cb251f9fb2261dde14f39ba18d358c48018817f3c3d1b527e1ac5f3ab7ba2
  decompressed image       955,596 bytes   SHA-256 489663e80b76f20f4c94671064908569fac5f4e3df10ab6d7369baffe094f67d
  container CRC-32          A0C7CCEC (valid), input range [0x0, 0x862AD)
该仓库有意不包含 JBL 固件。请自行提供合法获取的软件包,并复现:
python3 tools/ota_unpack.py  <official_2.9.0_package.bin> --extract image.bin
python3 tools/ota_repack.py  make-test <official_2.9.0_package.bin> test.bin
python3 tools/ota_unpack.py  test.bin      # exactly one decompressed byte differs; CRC valid
重新打包后的容器其确切字节取决于 LZMA 编码器;设备验证的是 CRC-32,而非包哈希(参见 docs/04),并且解压后的一字节差异是确定性的。通过应用进行投递的方式见 docs/08。
| Flash 映射 | 2 MB NOR 分区 |
| OTA 命令流程 | 该序列及其 CRC-32 检查点 |
| 信任边界 | 每个阶段验证什么,以及镜像信任建立在何处 |
贡献必须保留构建来源,且不得附带固件;参见 CONTRIBUTING.md 和 SAFETY.md。与安全相关的发现遵循 SECURITY.md。引用元数据位于 CITATION.cff;请引用所使用的确切提交或标签。
脚本采用 MIT;文档采用 CC-BY-4.0。JBL/Harman 固件、商标及应用资源仍归其所有者所有,不在此处重新分发。







