
 #1
用于评估REST、SOAP和GraphQL API安全性的工具。
Kitploit 推荐
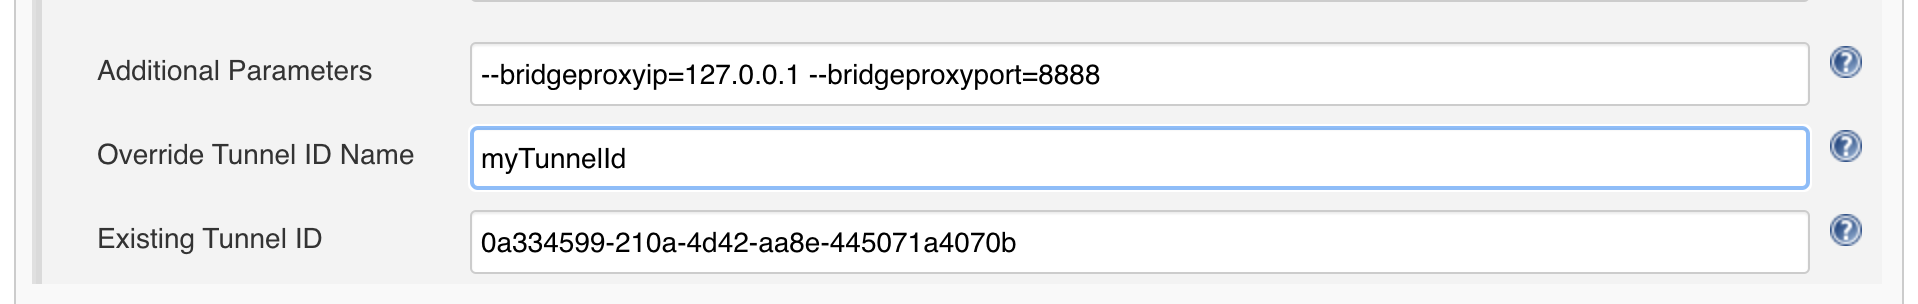
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
用于通过Perfecto云进行自动化移动应用测试的Jenkins插件,在CI/CD流水线中管理安全隧道连接和应用上传。
 blueowl-overlord/burp_cve-2025-31324
基于Python的Burp Suite扩展,旨在检测CVE-2025-31324的存在。
 aureum01/cve-2023-23752
一个利用Joomla! API 4.0 - 4.2.7漏洞端点的Bash自动化工具。
 randomrobbiebf/cve-2023-6289
Swift Performance Lite <= 2.3.6.14 - 缺少授权导致未认证的设置导出
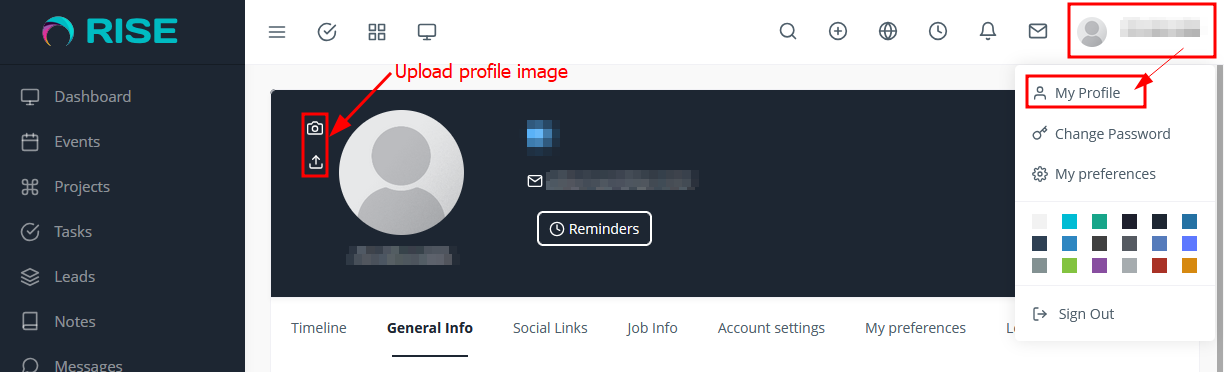 l4zyfox/rise-ultimate_project_manager_e_crm
CVE-2025-3855 - RISE Ultimate Project Manager - IDOR
 havoc10-sw/detect_polyfill_cve-2024-38537-
这是一个 Python 脚本,用于检查指定 Web 应用的内容安全策略(CSP)标头中是否存在 polyfill.io 域名。
 osirium/suds
克隆自 suds 0.4 + suds-0.4-CVE-2013-2217.patch
 palmtreeforest/codepath_week_7-8
CodePath 第7和第8周作业:CVE-2017-14719、CVE-2019-9787 及通过 REST API 进行的未认证页面/文章内容修改
 shoucheng3/square__retrofit_cve-2018-1000850_2-4-0
类型安全的 Android 和 Java HTTP 客户端库,支持通过注解配置请求和转换器来实现 REST API 通信。
 corgizz/springcloud
Spring Cloud Config CVE-2019-3799|CVE_2020_5410 漏洞检测
 epicosy/retrofit-1
面向Android和Java的类型安全HTTP客户端,支持基于注解的API绑定、转换器,并与OkHttp集成进行网络通信。
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。
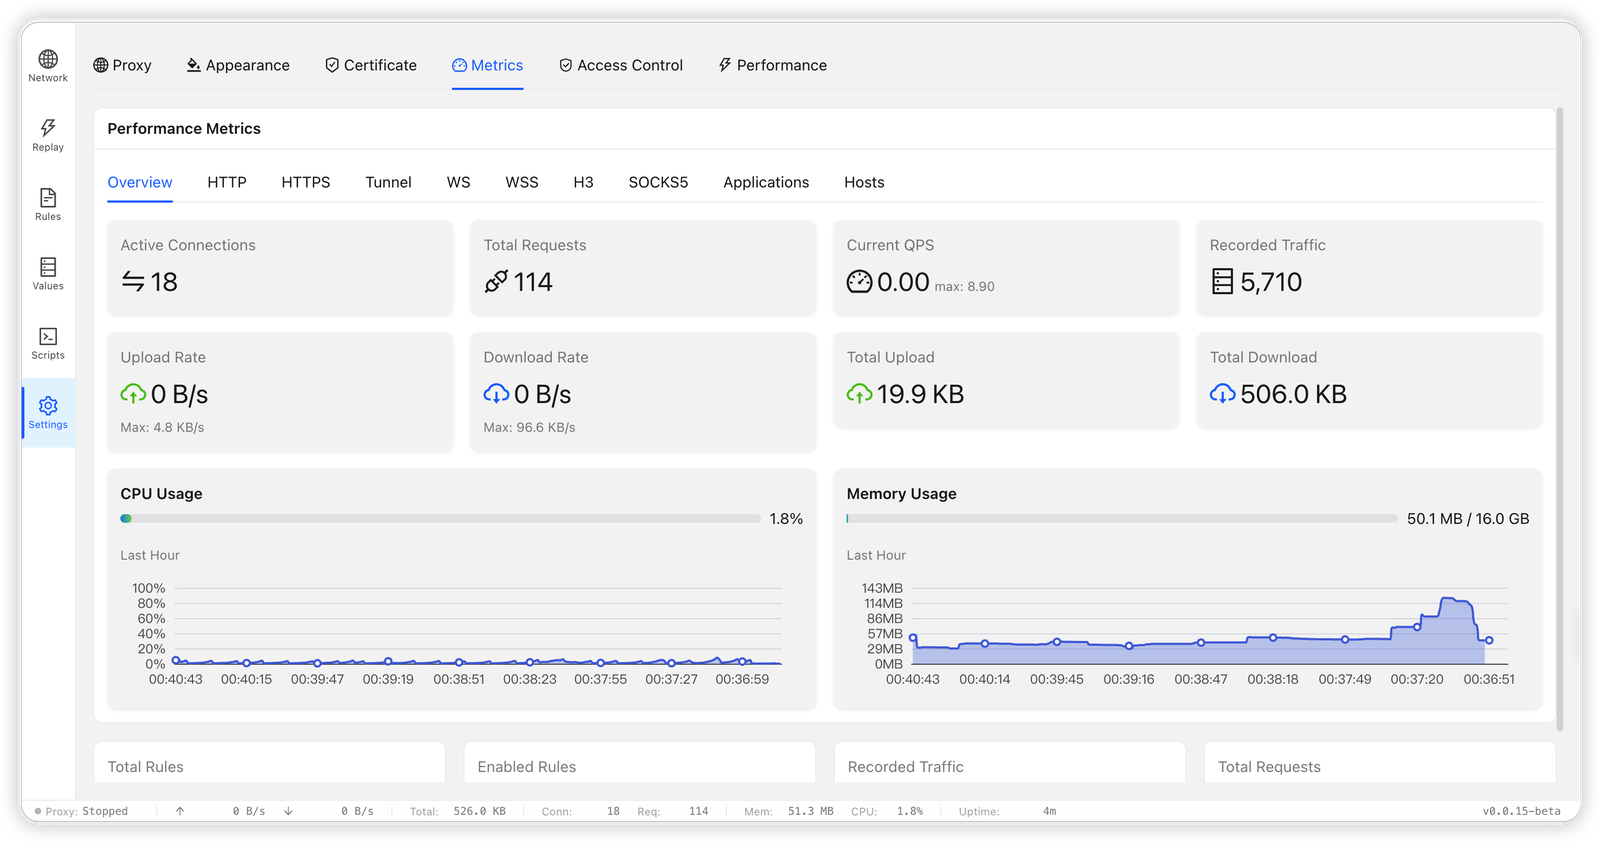 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
面向证据的 Go 语言 DAST 扫描器,可爬取 Web 应用和 API,然后运行自适应 SQLi、XSS、RCE、SSRF 和认证检查,并提供可重放的证明。
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 forefy/reburp
一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
 t0xodile-swig/http3-adapter
Burp Suite 扩展,用于拦截请求并通过 HTTP/3 发送,再将响应转换回 Burp,支持 kettled 请求和 HTTP/3 能力检测。








