#1
 google/nogotofail
一个位于路径上的黑盒网络流量安全测试工具
 h2non/toxy
可破解的HTTP代理,用于弹性测试和模拟网络条件
 google/martian
Martian是一个用于构建自定义HTTP/S代理的库
 rapid7/hackazon
一个现代的易受攻击的Web应用
 andreafioraldi/frida-fuzzer
这个实验性模糊测试工具旨在用于 API 内存模糊测试。
 vmware-archive/burp-rest-api
Burp Suite 安全工具的 REST/JSON API。
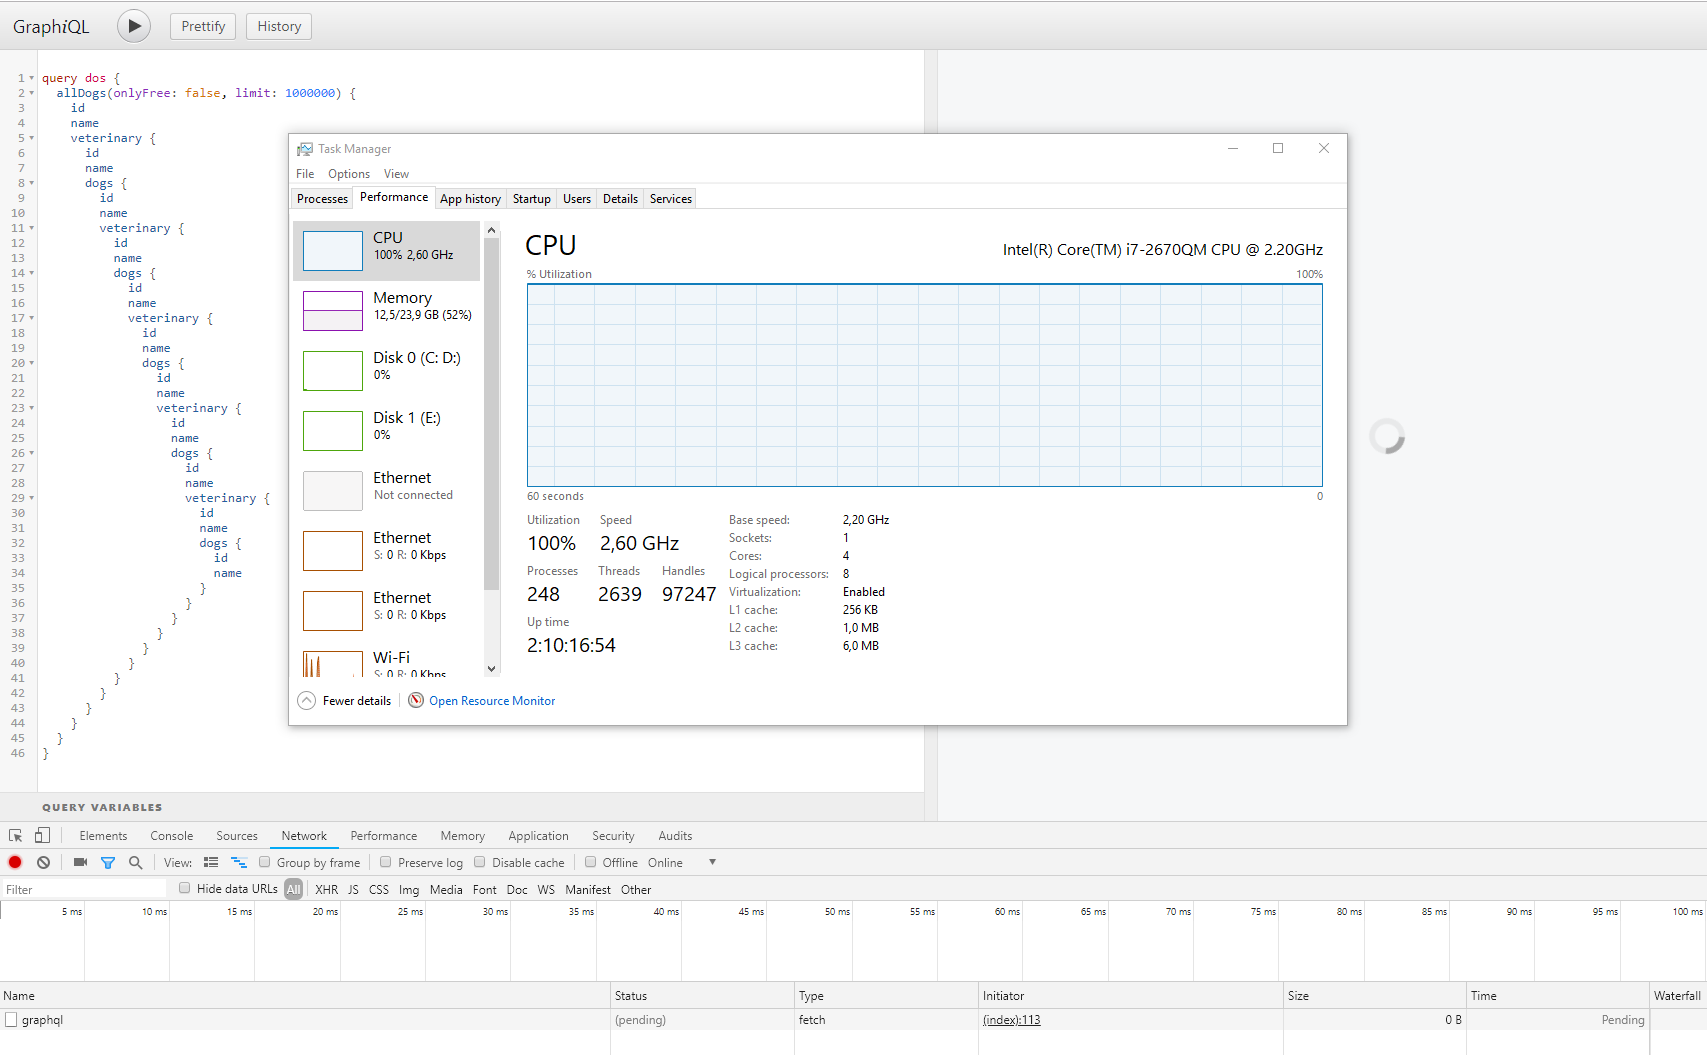 righettod/poc-graphql
从应用安全角度对 GraphQL 的研究。
 androidhooker/hooker
Hooker 是一个用于 Android 应用动态分析的开源项目。该项目提供了多种工具和应用,可用于自动拦截并修改目标应用所发出的任何 API 调用。
 gsmith257-cyber/graphcrawler
GraphQL 自动化安全测试工具包
 openstack-archive/syntribos
来自OpenStack安全组的Python API安全测试工具
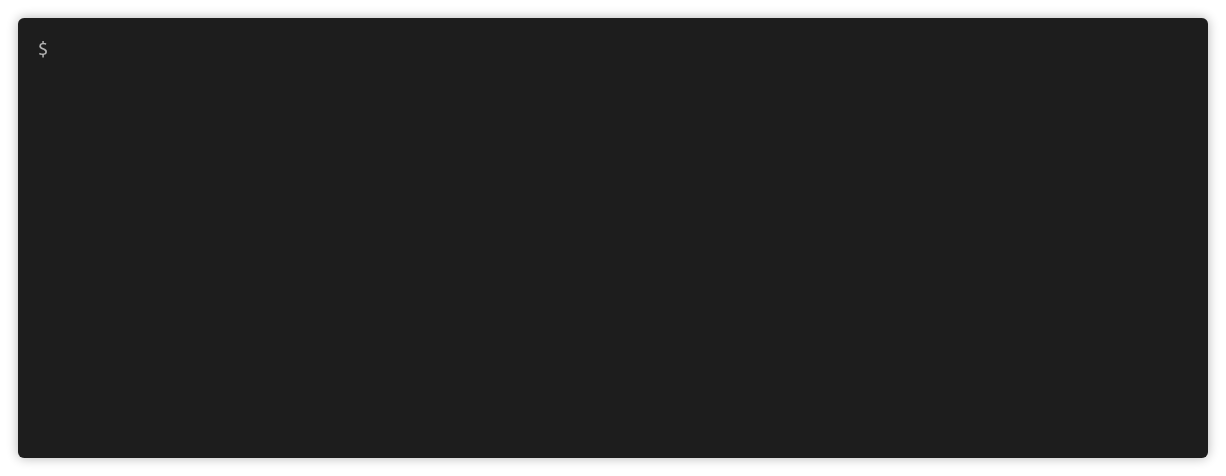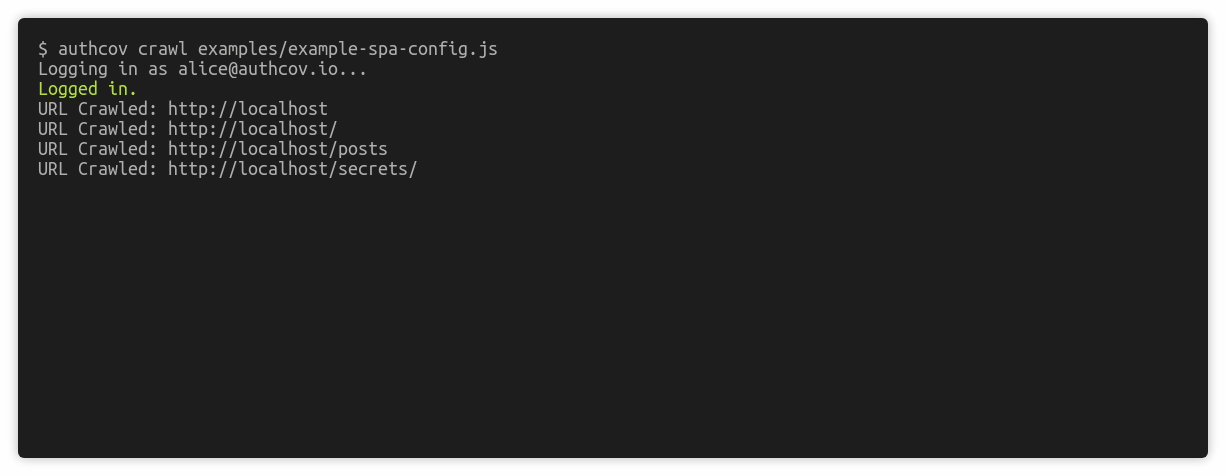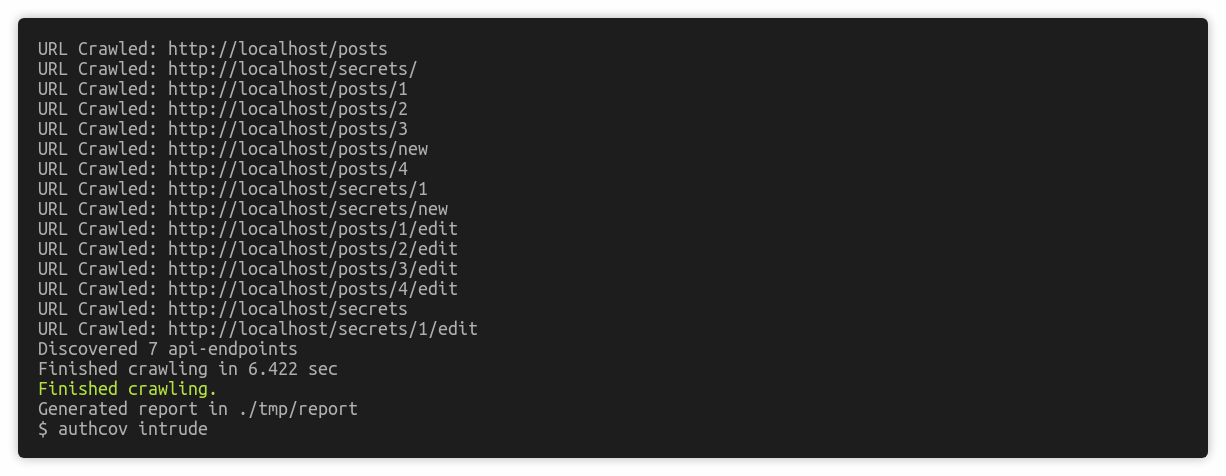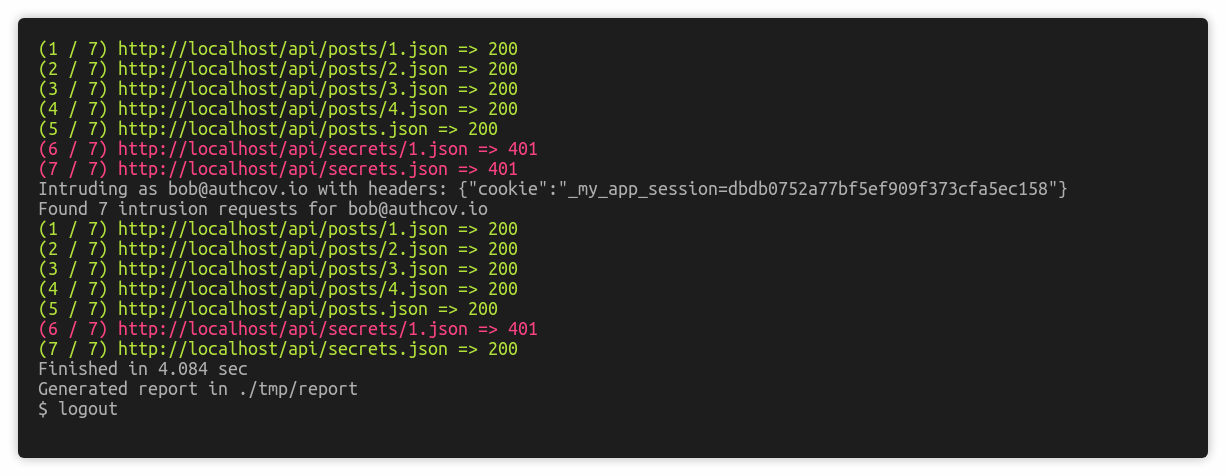 authcov/authcov
Web应用授权覆盖扫描
 sh1yo/request_smuggler
HTTP 请求走私漏洞扫描器
 digeex/raider
已弃用,请使用 OWASP 的新仓库:https://github.com/OWASP/raider
 elmasy-com/columbus-server
基于API优先的子域名发现服务,利用证书透明度日志,通过REST API(支持JSON或纯文本输出)实现快速、被动的子域名枚举。
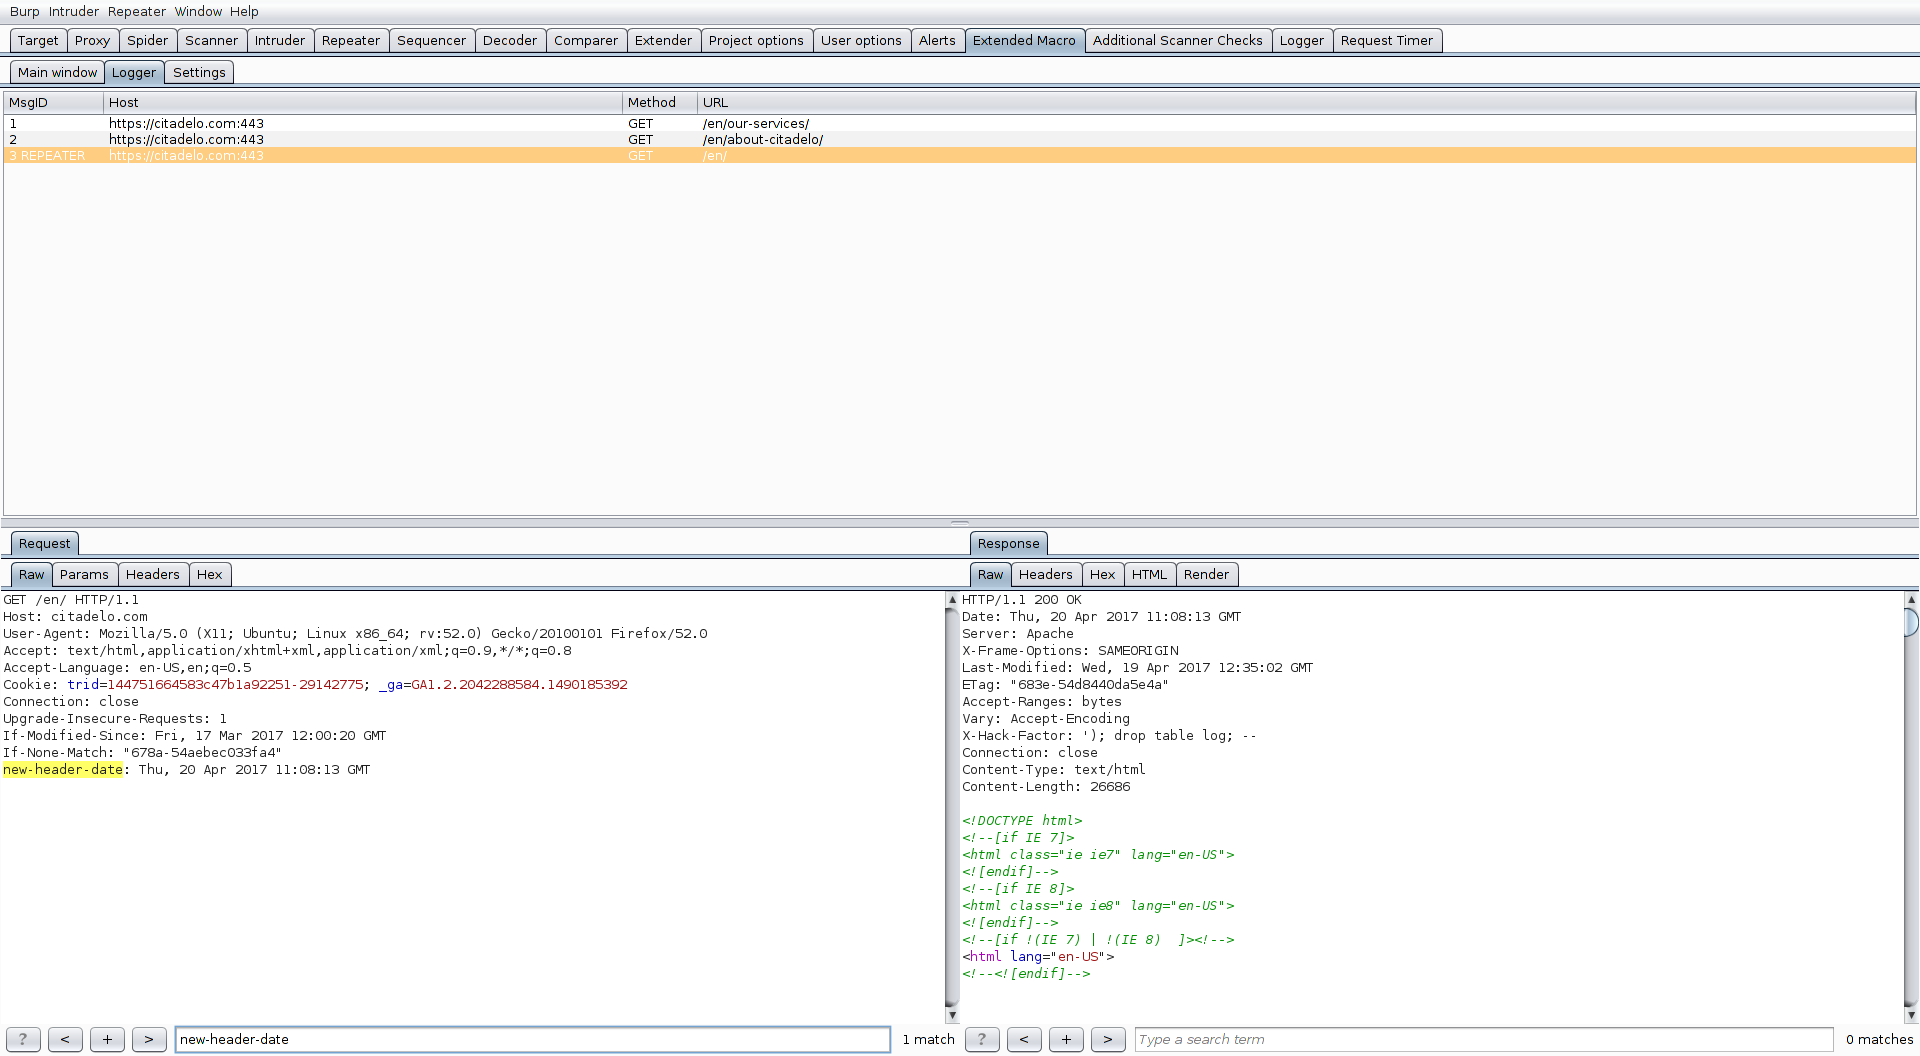 fruh/extendedmacro
ExtendedMacro - 提供扩展宏功能的BurpSuite插件
 themalwareguardian/brokeclaudia
CVE-2025-41090(brokeCLAUDIA):microCLAUDIA 中的访问控制失效,该平台是 CCN-CERT 的反勒索软件平台。
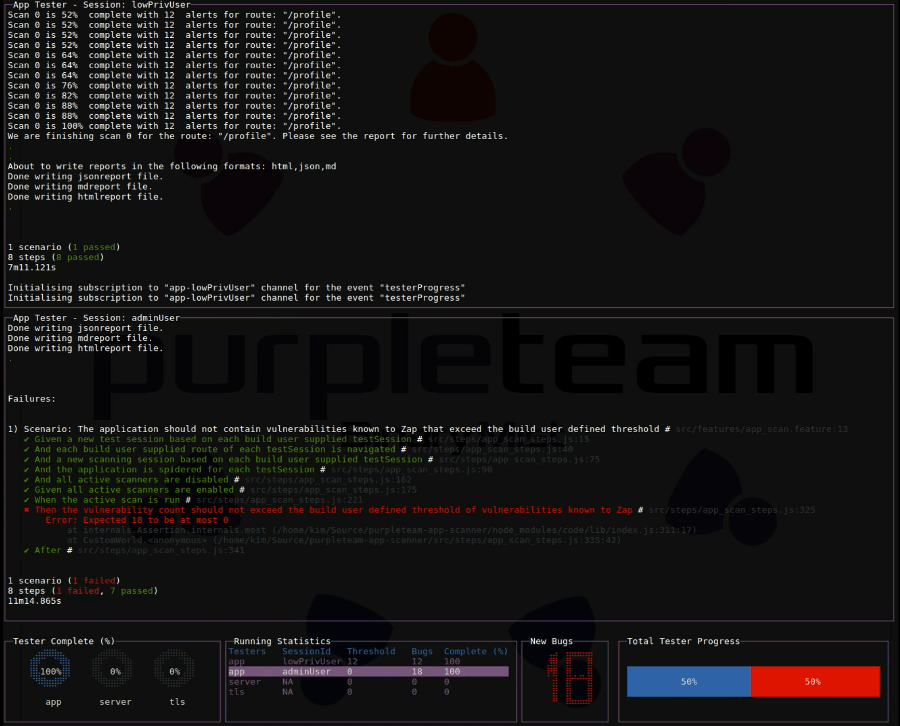
 purpleteam-labs/purpleteam
purpleteam 的 CLI 组件