
 #1
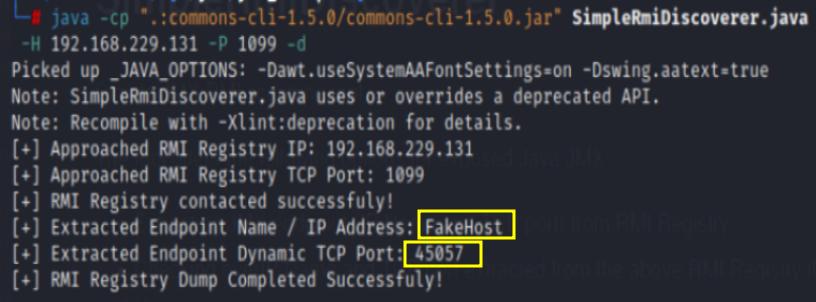
 marcin-wolak/simplermidiscoverer
简单的 JMX RMI 扫描工具
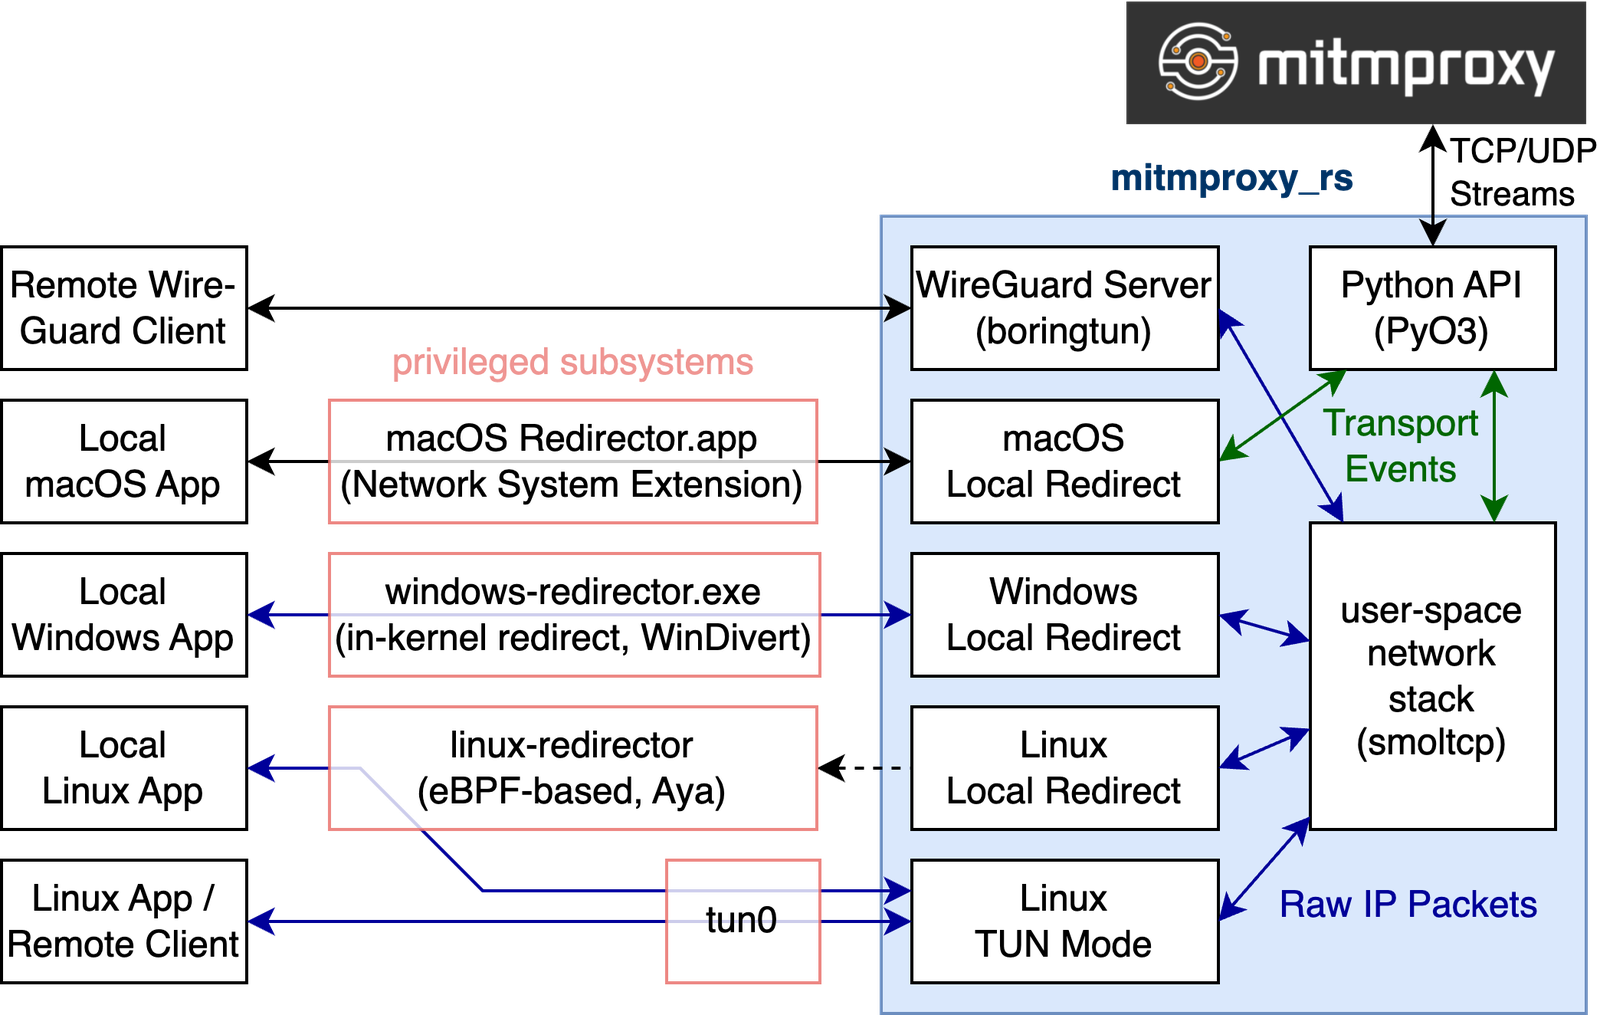 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 osirium/suds
克隆自 suds 0.4 + suds-0.4-CVE-2013-2217.patch
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
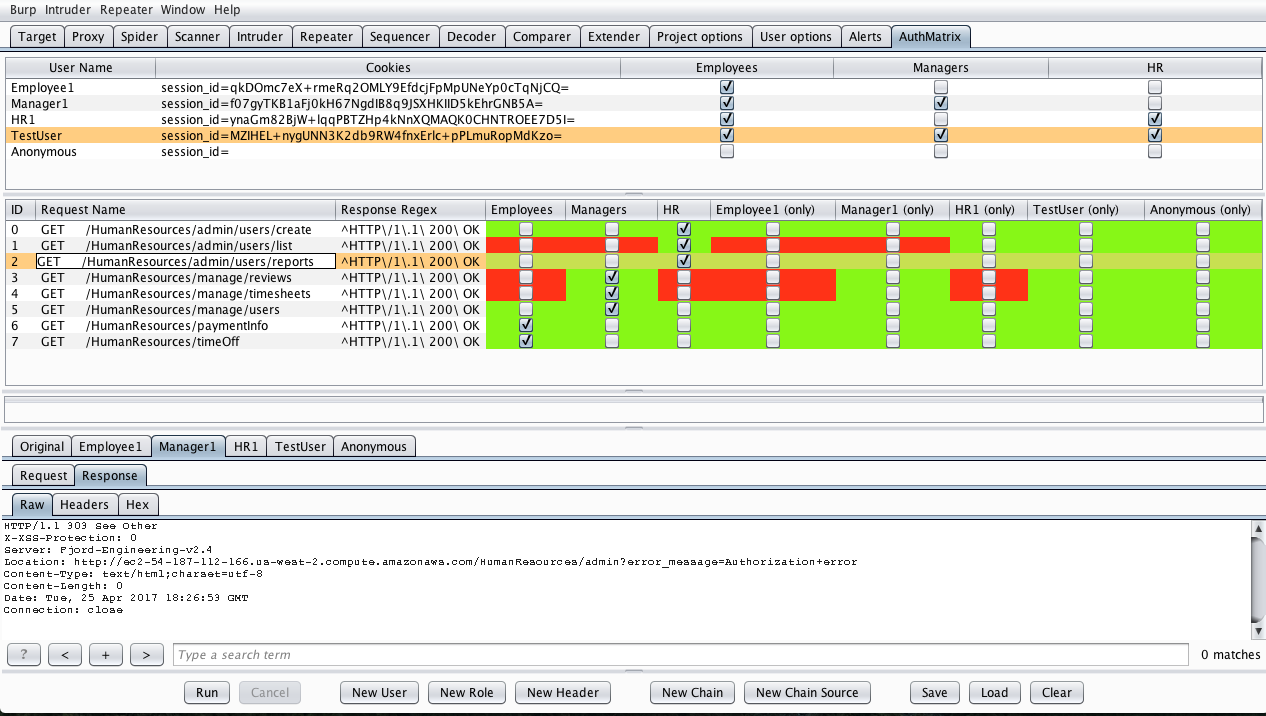 securityinnovation/authmatrix
AuthMatrix 是一个 Burp Suite 扩展,提供了一种简单的方式来测试 Web 应用和 Web 服务中的授权。
 kerlenton/mcpsnoop
面向 MCP 的 Wireshark。一个透明代理,可在你的终端中实时显示 AI 客户端与 MCP 服务器之间的每一次真实工具调用。
 t0xodile-swig/http3-adapter
Burp Suite 扩展,用于拦截请求并通过 HTTP/3 发送,再将响应转换回 Burp,支持 kettled 请求和 HTTP/3 能力检测。
 0xmarik/aresius
面向渗透测试人员和漏洞赏金猎人的原生 HTTP/HTTPS 拦截代理,支持实时请求篡改、请求重放、高速模糊测试和 HTTPQL 过滤。
 hellsender01/llmmap
针对集成LLM的应用程序的自动化提示注入测试框架,采用双LLM架构。
 hahwul/gori
一个快速、键盘驱动的 HTTP 拦截代理,以及面向终端的黑客与渗透测试工具包。








