
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 hook-s3c/cve-2018-18852
Эксплойт аутентифицированного удаленного выполнения кода для маршрутизаторов CERIO (DT300N, DT100G, AMR-3204, WMR-200N) с использованием учетных…
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Обход аутентификации RCE(CVE-2022-0540)
 hightechsec/scarce-apache2
Фреймворк для охоты за багами или пентеста, нацеленный на веб-сайты, имеющие публичную уязвимость CVE-2021-41773.
 stahlz/jqshell
Автоматизированный эксплойт для CVE-2018-9206 (jQuery File Upload) с возможностью сканирования одной/нескольких целей, поддержкой прокси Tor и…
 numanturle/cve-2022-0332
Эксплойт-доказательство концепции для CVE-2022-0332, уязвимости SQL-инъекции в Moodle 3.11–3.11.4, с рабочей HTTP GET-нагрузкой для…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: побег из песочницы js2py, обход ограничения pyimport.
 jas502n/burpsuite_pro_v1.7.37
Комплексная платформа для тестирования безопасности веб-приложений с расширенным движком сканирования, перехватывающим прокси-сервером и…
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Сканер proof-of-concept для уязвимости обхода пути в Apache HTTP Server (CVE-2021-41773) с поддержкой нескольких хостов, возможностью отключения…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
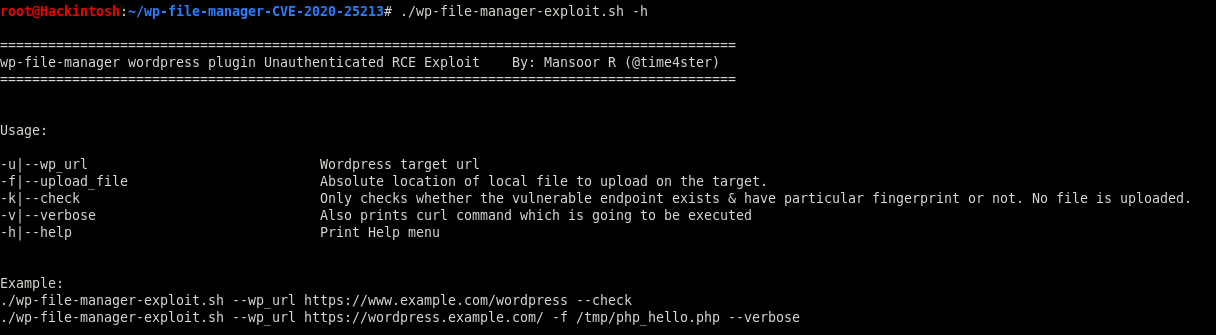 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 Доказательство концепции (неофициальное)
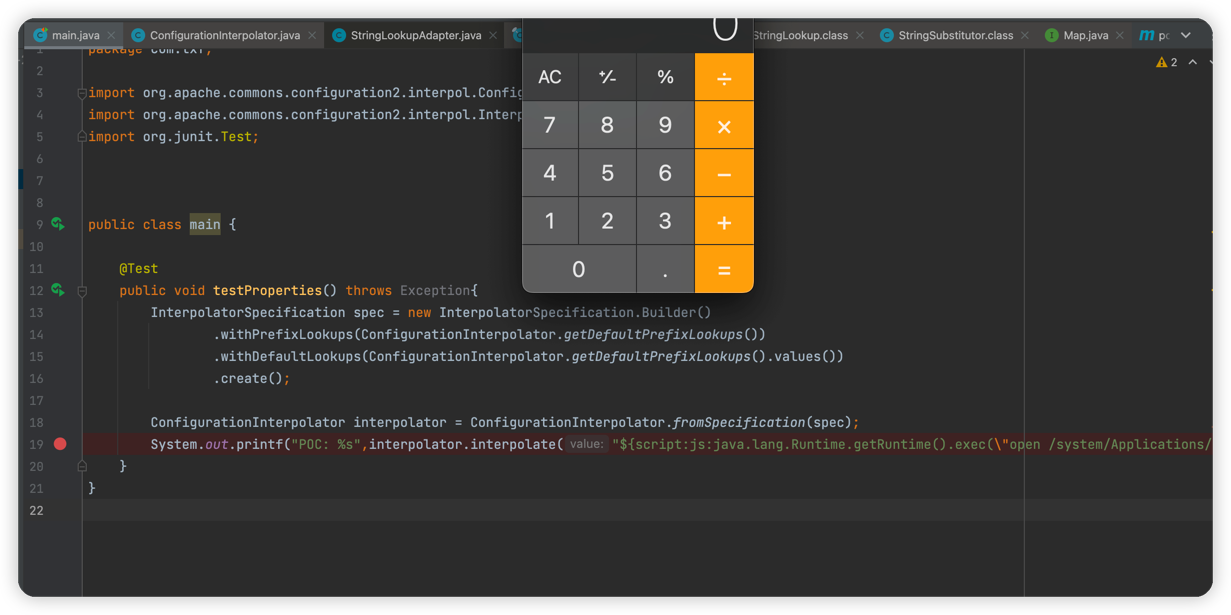 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration 远程命令执行漏洞
 l4rm4nd/cve-2025-55182
Лаборатория на базе Docker для обнаружения и эксплуатации CVE-2025-55182 (React2Shell RCE) в Next.js/React Server Components, с предварительно…
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
Эксплойт на JavaScript, направленный на CVE-2023-2033, для проверки концепции и валидации уязвимостей в веб-приложениях.
 0x00-0x00/cve-2019-0841-bypass
Полностью автоматический обход CVE-2019-0841, нацеленный на все версии Edge в Windows 10.








