

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/stahlz/jqshell
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubstahlz/jqshell

JQShell

Автоматизированный эксплойт для CVE-2018-9206 (jQuery File Upload) с возможностью сканирования одной/нескольких целей, поддержкой прокси Tor и ведением журнала вывода для тестирования на проникновение и образовательных целей.

Репозиторий
6214838 лет назадПроверено Kitploit
Поделиться

alt text

JQShell

Вооружённая версия CVE-2018-9206.

Отказ от ответственности

Использование этого инструмента против серверов, которыми вы не управляете, незаконно в большинстве стран. Автор не несёт ответственности за действия тех, кто использует это ПО в незаконных целях. Данное ПО предназначено только для образовательных целей. При создании этого ПО ни один сервер не был незаконно взломан.

Возможности

Одиночная цель Множество целей Tor

Предварительные требования

Пожалуйста, установите необходимые пакеты.

Python3

pip3 install requests pysocks subprocess stem

Управляющий порт Tor

Для использования Tor в этом скрипте необходимо отредактировать файл torrc и включить управляющий порт на 9051.

Обычно этот файл находится здесь: /etc/tor/torrc

Откройте этот файл и измените строку:

#ControlPort 9051

на

ControlPort 9051
перезапустите службу tor

Использование

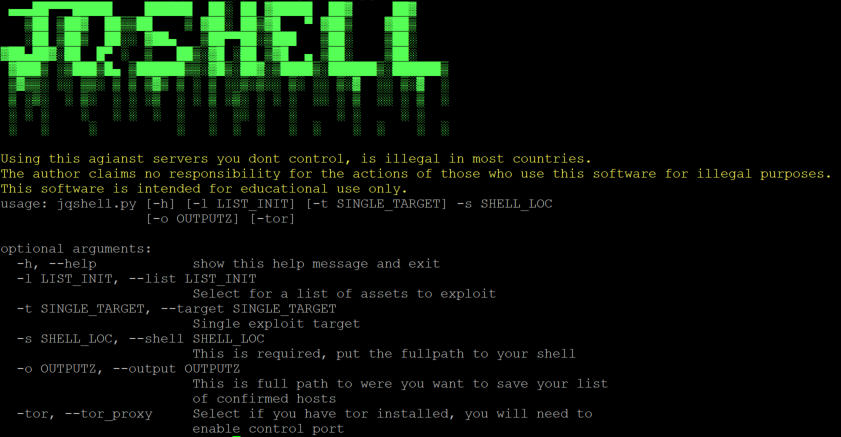
usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            show this help message and exit
  -l LIST_INIT, --list LIST_INIT
                        Select for a list of assets to exploit
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Single exploit target
  -s SHELL_LOC, --shell SHELL_LOC
                        This is required, put the fullpath to your shell
  -o OUTPUTZ, --output OUTPUTZ
                        This is full path to were you want to save your list
                        of confirmed hosts
  -tor, --tor_proxy     Select if you have tor installed, you will need to
                        enable control port

Примеры

Запуск против одной цели.

python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php

Запуск против одной цели с сохранением результатов.

python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt

Запуск списка целей с сохранением результатов.

python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt

Автор

  • Джошуа Уитакер
  • Twitter @_Stahlz
  • Email - [email protected]
  • Веб-сайт - stahl.io
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





