
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 Примеры - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-based) Уязвимость раскрытия информации
 r00tpgp/http-pulse_ssl_vpn.nse
Скрипт Nmap NSE для обнаружения уязвимости раскрытия файлов в Pulse Secure SSL VPN CVE-2019-11510
 exfil0/cve-2024-55591-poc
Всеобъемлющий универсальный скрипт для демонстрации концепции на Python, предназначенный для обнаружения и эксплуатации критической уязвимости обхода…
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Внедрение команд в Apache Spark
 vozec/cve-2024-23897
Этот репозиторий представляет доказательство концепции CVE-2024-23897
 v1k1ngfr/exploits-rconfig
Эксплойт-коды для rconfig <= 3.9.4
 gagaltotal/cve-2026-44825-apache-solr-scanner
Экземпляры Apache Solr, которые могут быть подвержены воздействию CVE-2026-44825, связанному с удаленным выполнением кода (RCE) через шаблоны…
 voidsshadows/hikvision-city-hunter
Этот инструмент — современная эволюция более старых PoC-эксплойтов, таких как для CVE-2017-7921 и ICSA-17-124-01, обновлённая для 2025 года с живым…
 b4sith-sec/gu3ssweak
Намеренно уязвимое Android-приложение для исследований в области мобильной безопасности и практики bug bounty — OWASP Mobile Top 10
 hdbreaker/webkit-cve-2016-4622
Глубокий анализ и прохождение эксплуатации CVE-2016-4622, уязвимости раскрытия памяти в WebKit JavaScriptCore через состояние гонки TOCTOU в…
 stuub/cve-2024-29895-cactirce-poc
CVE-2024-29895 PoC — эксплуатация удалённого выполнения команд на серверах Cacti с использованием сборок ветки 1.3.X DEV
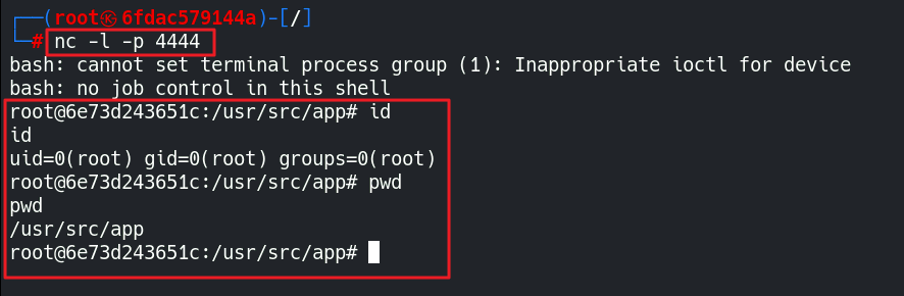 eqstlab/cve-2025-1302
JSONPath-plus Remote Code Execution
 gemboxteam/exploit-nginx-1.10.3
Эксплойт для CVE-2017-7529, нацеленный на целочисленное переполнение в nginx версиях с 0.5.6 по 1.13.2, позволяющий удалённым злоумышленникам…
 mohammad-008/rsfiles-cve-2026-57827
Неаутентифицированная загрузка файлов → RCE PoC для CVE-2026-57827 (RSFiles! Joomla < 1.17.12). Только для авторизованного использования в…
 vulnbe/burpsuite-copy-as-xmlhttprequest
Расширение BurpSuite, которое преобразует HTTP-запросы в код JavaScript XMLHttpRequest для упрощенной генерации доказательств концепции XSS и…
 1337g/cve-2017-12149
Python-эксплойт для CVE-2017-12149 JBoss deserialization RCE, который отправляет специально сформированный запрос на целевой IP-адрес и порт для…
 ianxtianxt/ecologyexp.jar
泛微oa数据库配置文件读取








