

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
scarce-apache2 — Фреймворк для охоты за багами или пентеста, нацеленный на веб-сайты, имеющие публичную уязвимость CVE-2021-41773. | Kitploit
Инструменты/GitHubGitHub/hightechsec/scarce-apache2
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubhightechsec/scarce-apache2

scarce-apache2

Фреймворк для охоты за багами или пентеста, нацеленный на веб-сайты, имеющие публичную уязвимость CVE-2021-41773.

Репозиторий
6318935 лет назадПроверено Kitploit
Поделиться

ScaRCE Framework - CVE-2021-41773 Охотник

License Build Build GitHub code size in bytes GitHub repo size GitHub last commit GitHub stars GitHub pull requests GitHub forks GitHub issues GitHub watchers

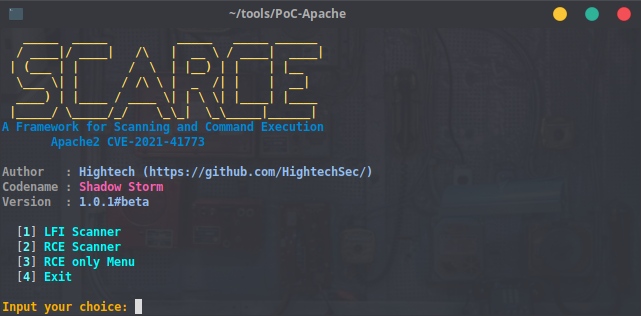
Этот инструмент может сканировать веб-сайты на наличие уязвимости CVE-2021-41773, затрагивающей веб-сервер Apache2, ScaRCE также может выполнять удаленные команды на серверах, обнаруженных в процессе сканирования (Только если на целевом веб-сервере включен MOD_CGI). Инструмент работает как с одной целью, так и с массовым списком целей из файла. Используйте этот инструмент только для Bug Hunting / Pentesting (целей тестирования на проникновение).
Установка

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- bash scarce.sh

или вы можете установить в систему следующим образом:

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- sudo cp scarce.sh /usr/bin/scarce && sudo chmod +x /usr/bin/scarce
- $ scarce

Использование

  • Меню
    • Меню 1 предназначено для сканирования уязвимости LFI из предоставленного файла, содержащего список целевых URL, или из одного целевого URL.
    • Меню 2 предназначено для сканирования уязвимости RCE из предоставленного файла, содержащего список целевых URL, или из одного целевого URL.
    • Меню 3 предназначено для выполнения RCE из одного целевого URL. Это будет работать для результатов Maybe Vuln или иногда с 500 Error Response.
  • Формат URL
    • Используйте http:// например http://example.com или https:// например https://example.com для форматирования URL при использовании одиночной цели.
    • Для URL или IP, предоставленных из List, не используйте форматирование URL, например:
      • https://target.com
      • http://hackerone.com
      • https://bugcrowd.com

Требования

  • curl
  • bash
  • git

Благодарности

Спасибо:

  • CVE-2021-41773 воспроизведена от @ptswarm
  • Выполнение RCE в CVE-2021-41773 от @hackerfantastic
  • Удаление ошибки 5xx при выполнении RCE от @lukejahnke
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






