
 epi052/feroxbuster
Быстрый, простой, рекурсивный инструмент для обнаружения контента, написанный на Rust.
[!WARNING] Уведомление о безопасности — подмена домена
Домен feroxbuster.com НЕ связан с этим проектом, его сопровождающими или какими-либо официальными релизами feroxbuster.
Официальные загрузки feroxbuster распространяются ТОЛЬКО через:
- https://github.com/epi052/feroxbuster (открытый исходный код)
- https://www.feroxbuster.pro (коммерческий)
- репозитории пакетов, перечисленные в этом README
- репозитории пакетов, перечисленные в документации по установке
Мы не распространяем программное обеспечение с feroxbuster.com и не можем гарантировать подлинность или безопасность файлов, размещённых там. Если вы скачали feroxbuster с любого другого домена, мы настоятельно рекомендуем удалить его и переустановить из официального источника.







[!TIP] Документация переехала! — Вместо
README.mdна 1300 строк (извините...) документация feroxbuster переехала на GitHub Pages. Размещение документации на Pages должно СИЛЬНО упростить поиск нужной вам информации, какой бы она ни была. Пожалуйста, обратитесь к ней за всем, что выходит за рамки быстрого старта.
Ferox — сокращение от Ferric Oxide. Ferric Oxide, попросту говоря, это ржавчина. Название rustbuster было занято, поэтому я решил выбрать вариацию.
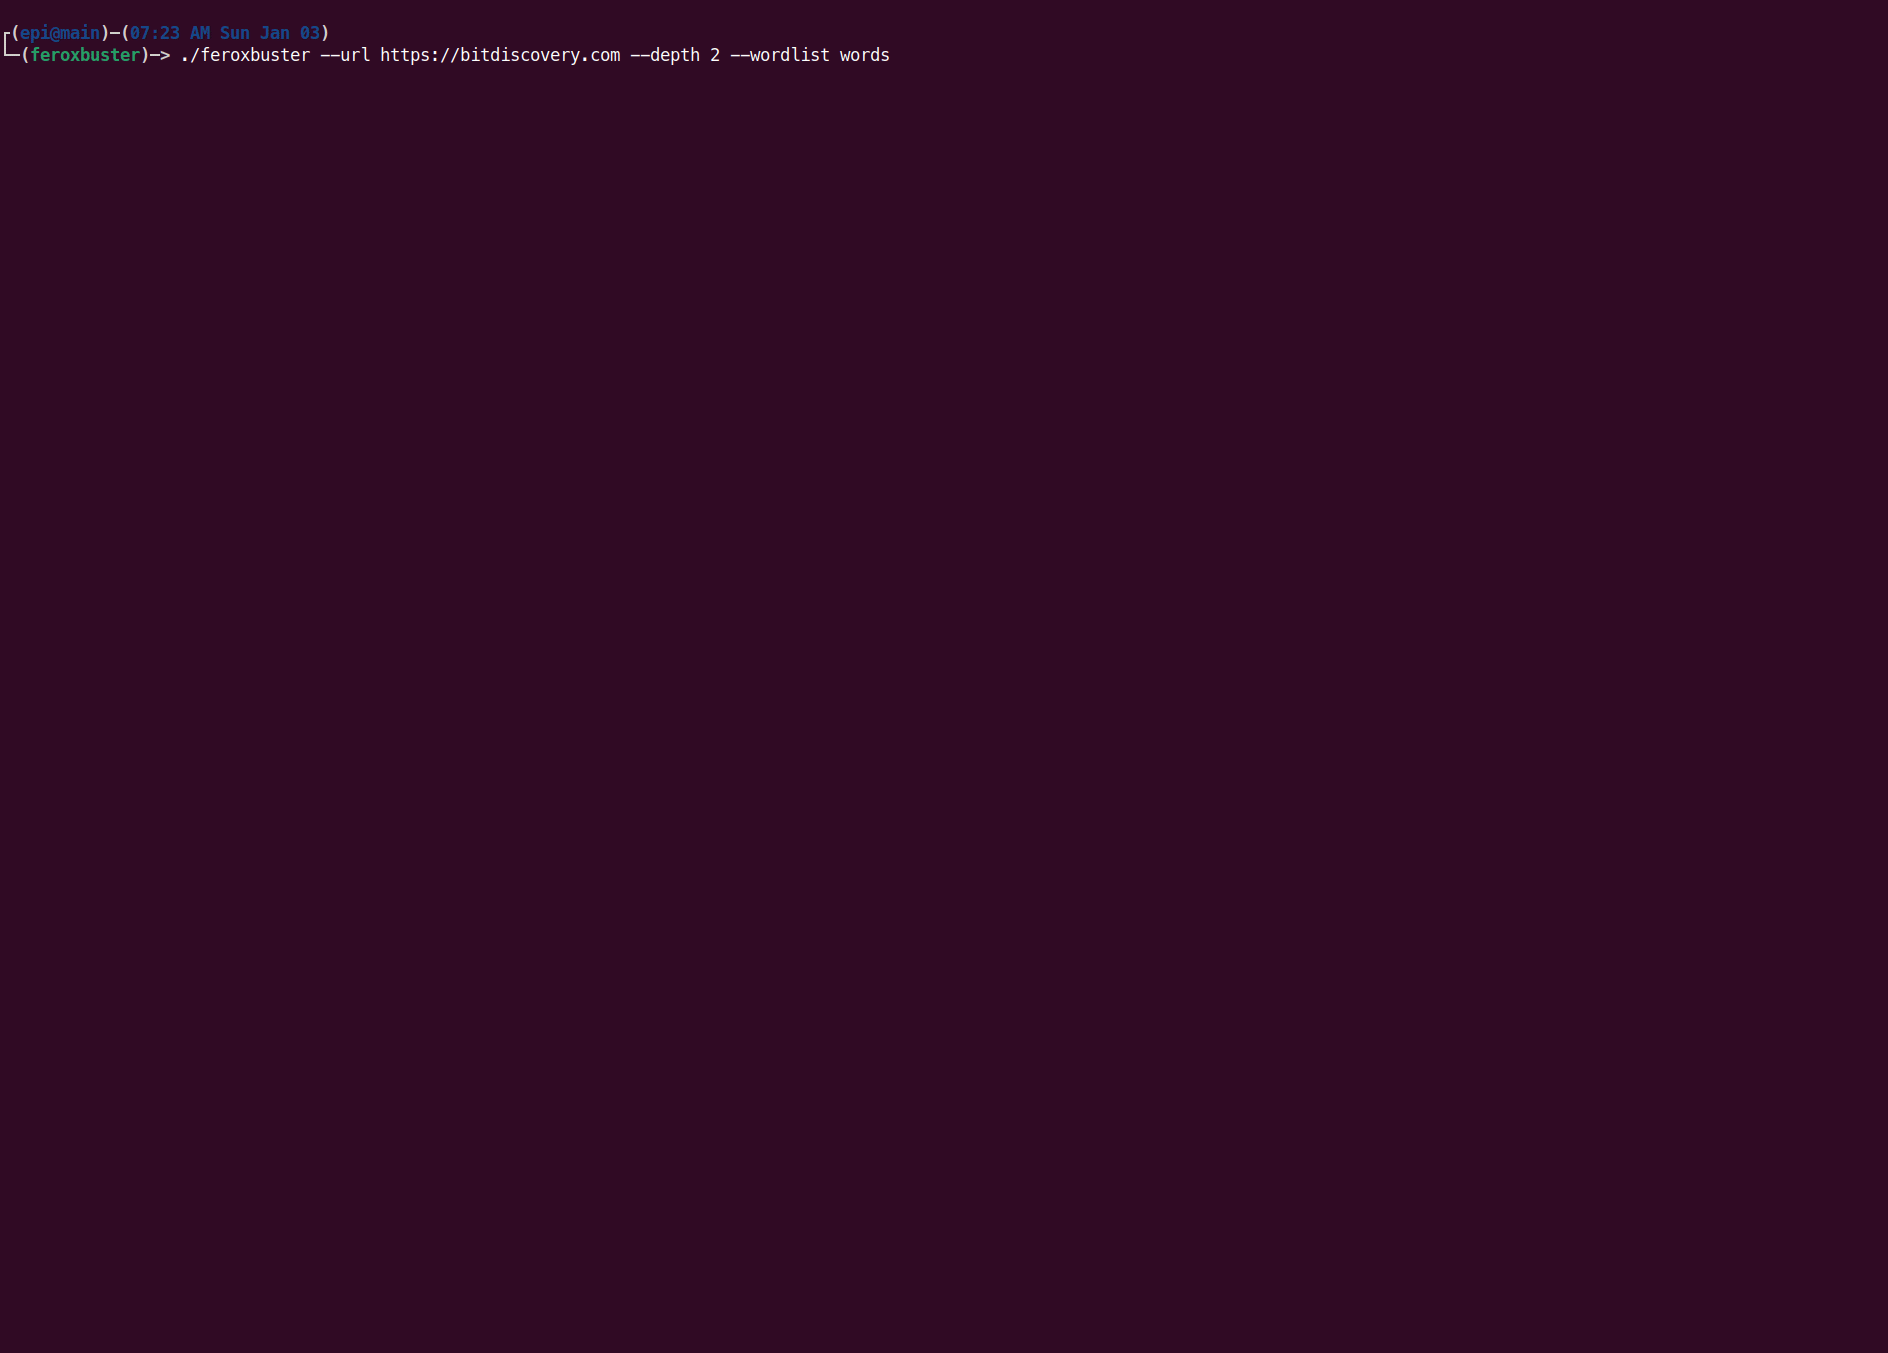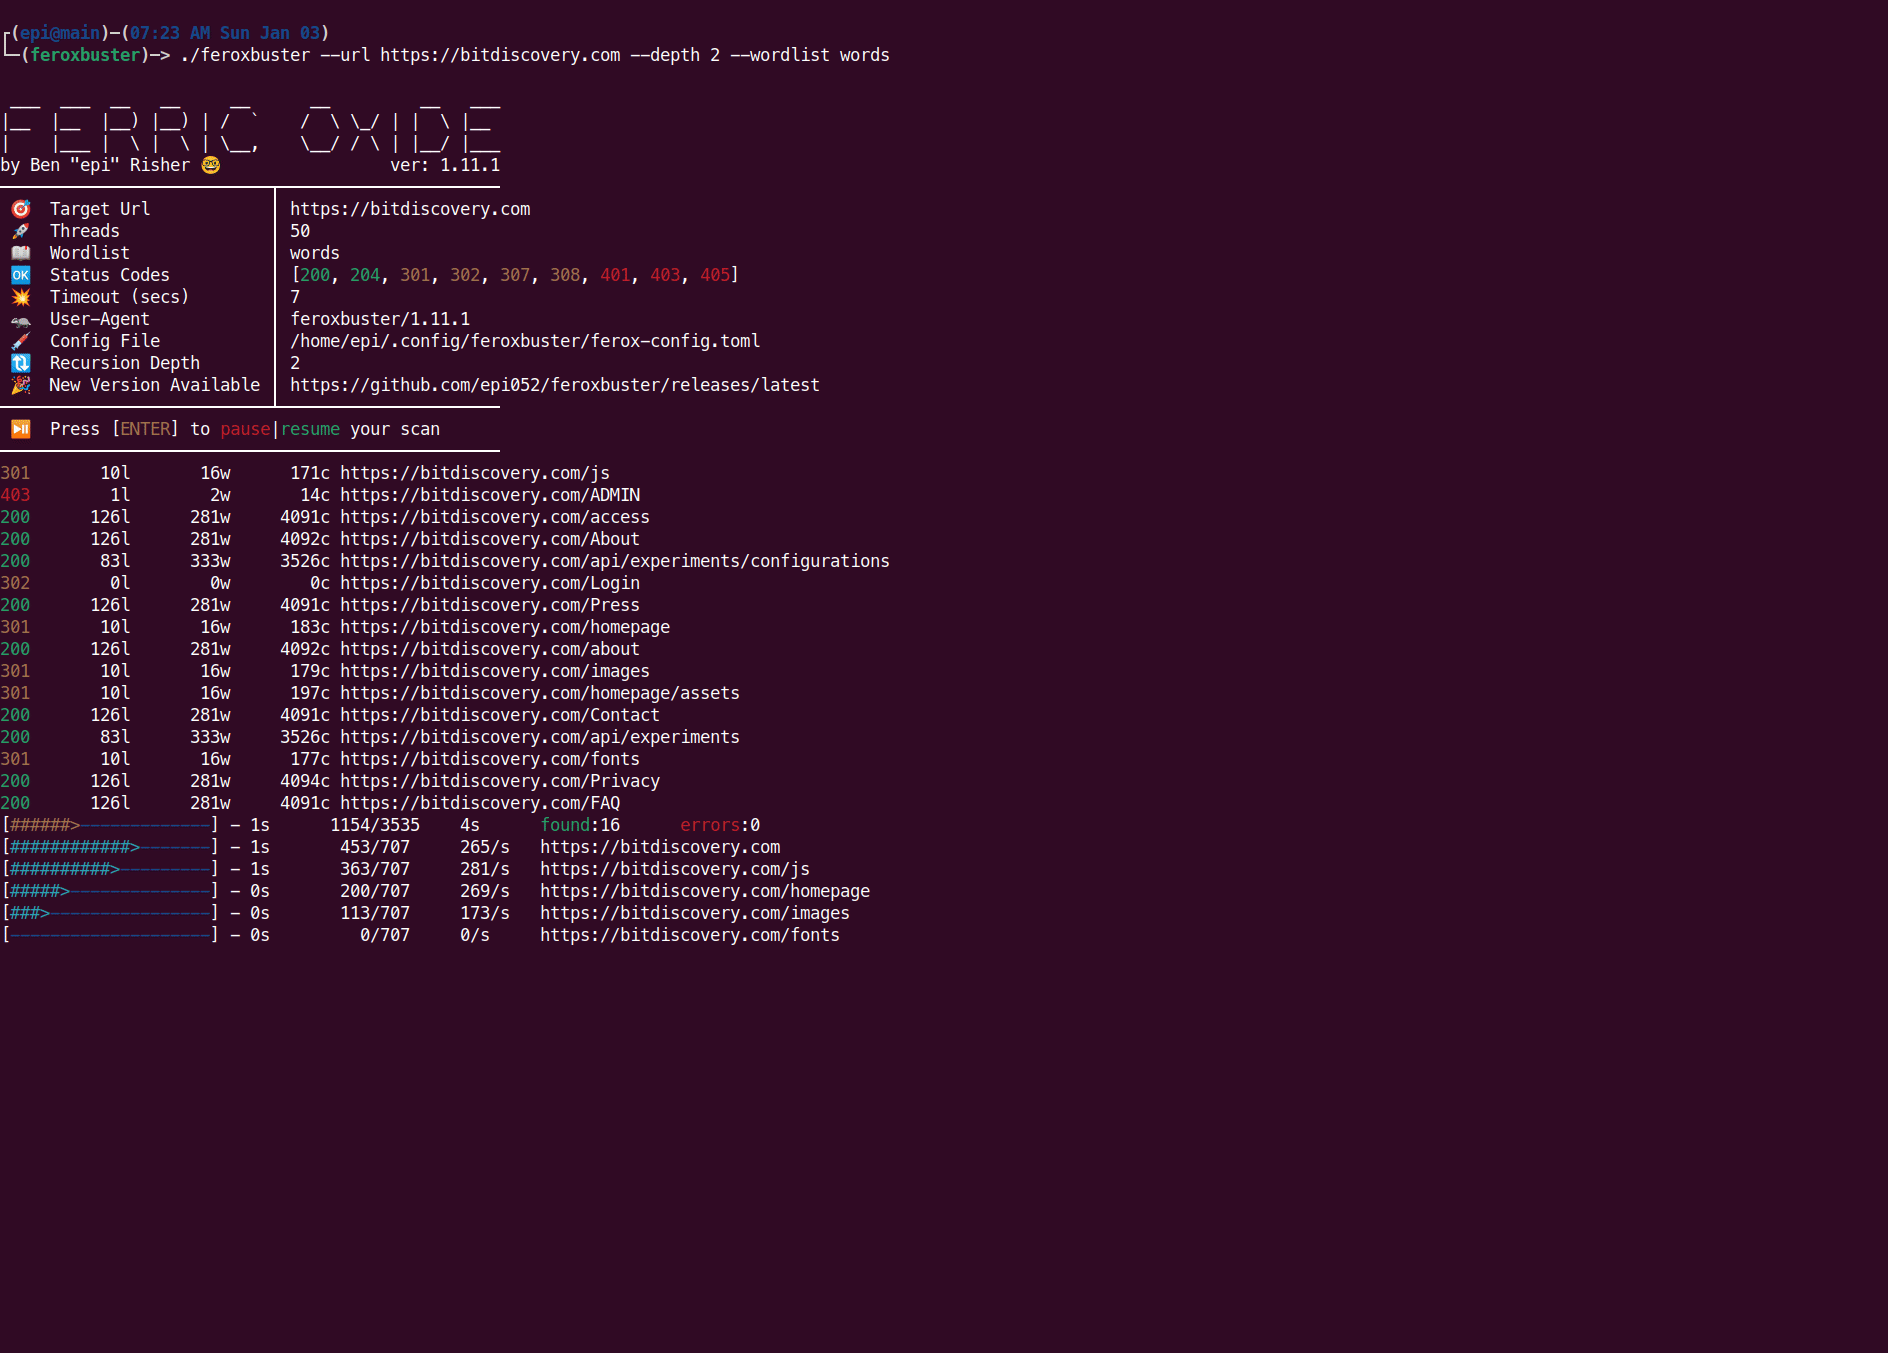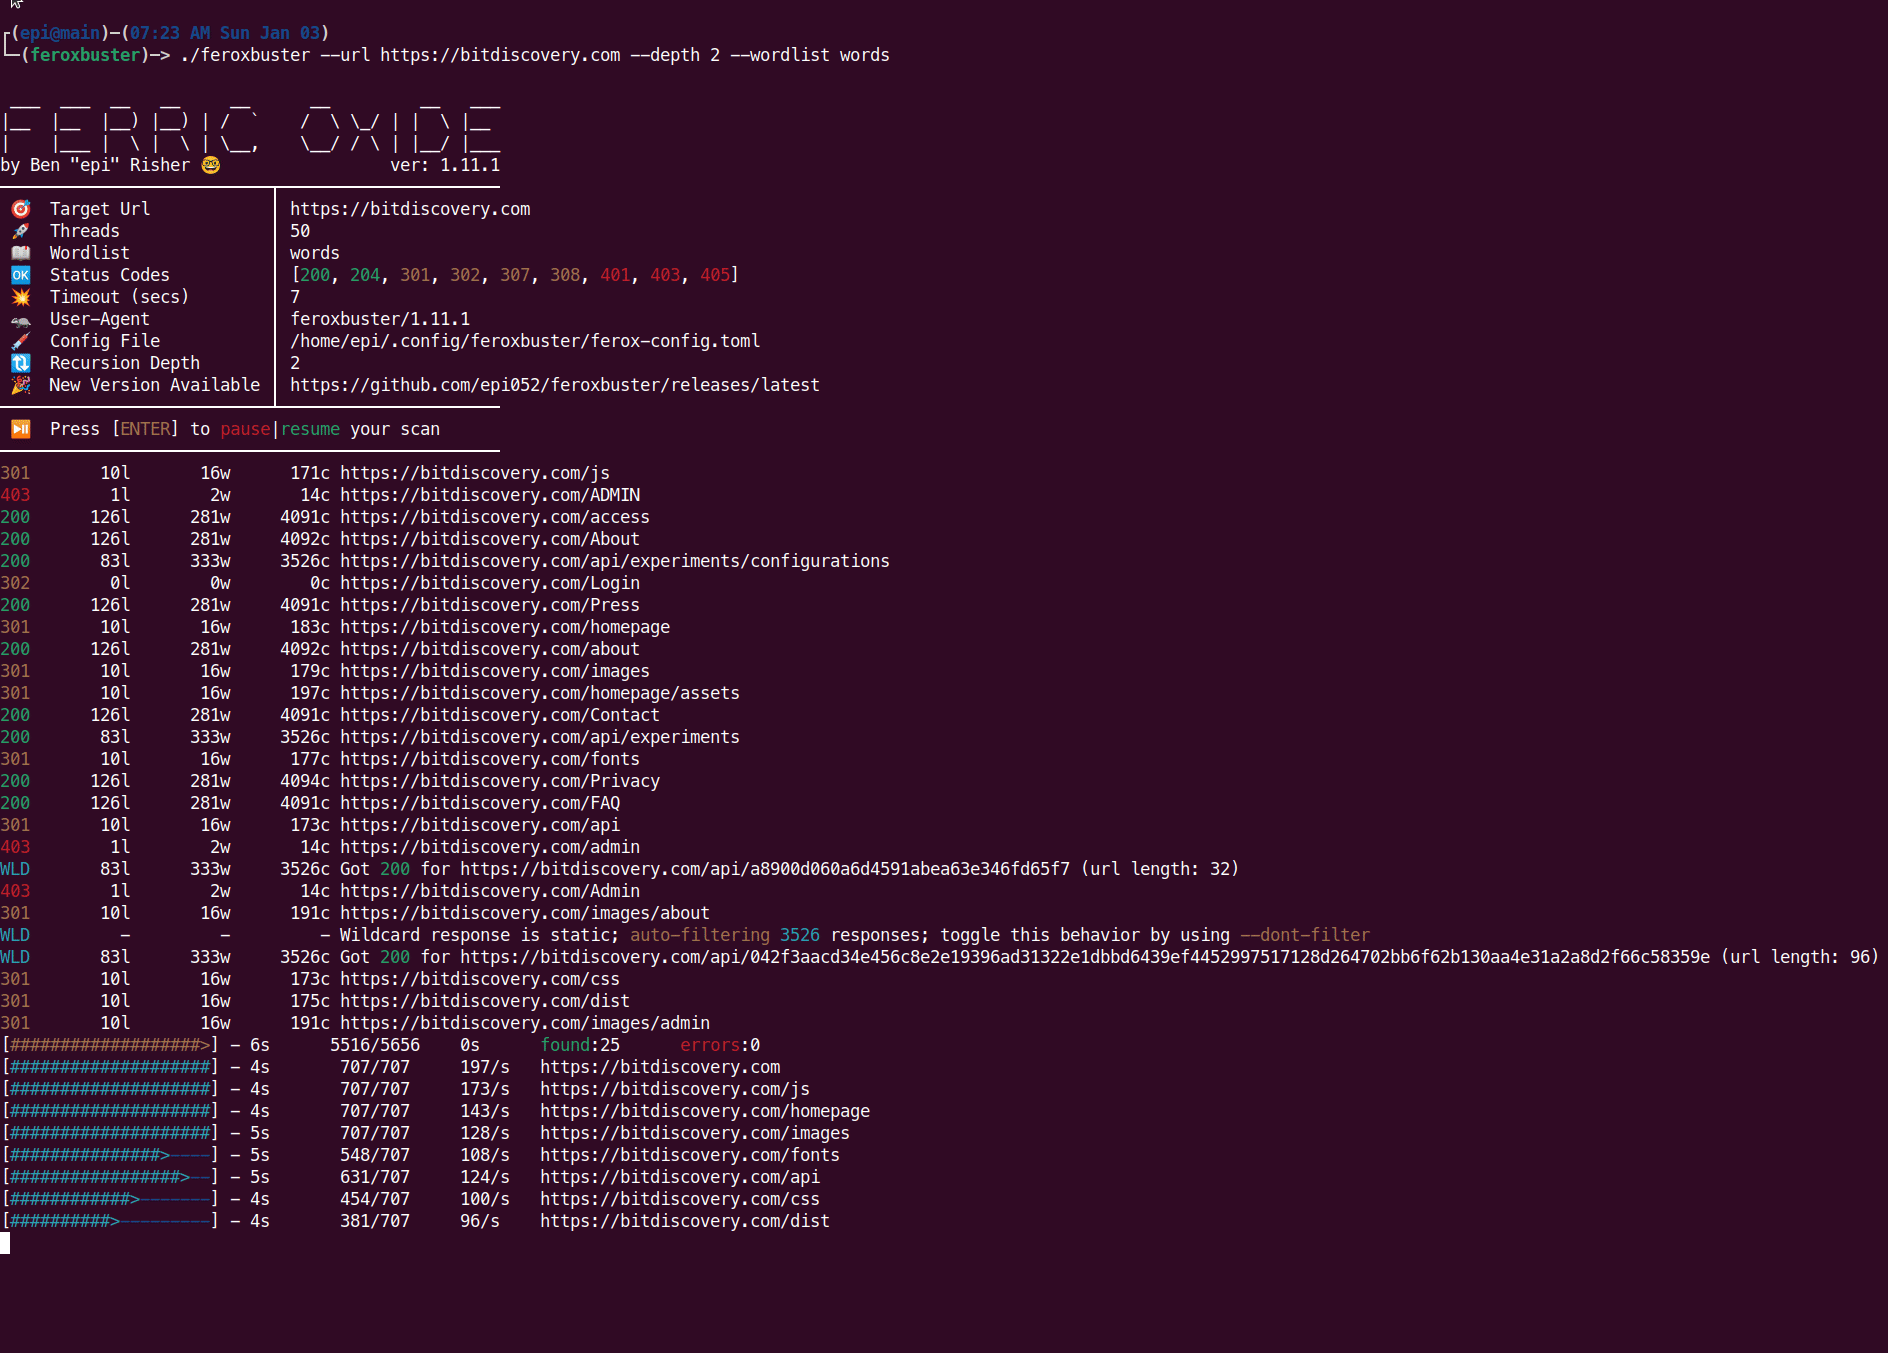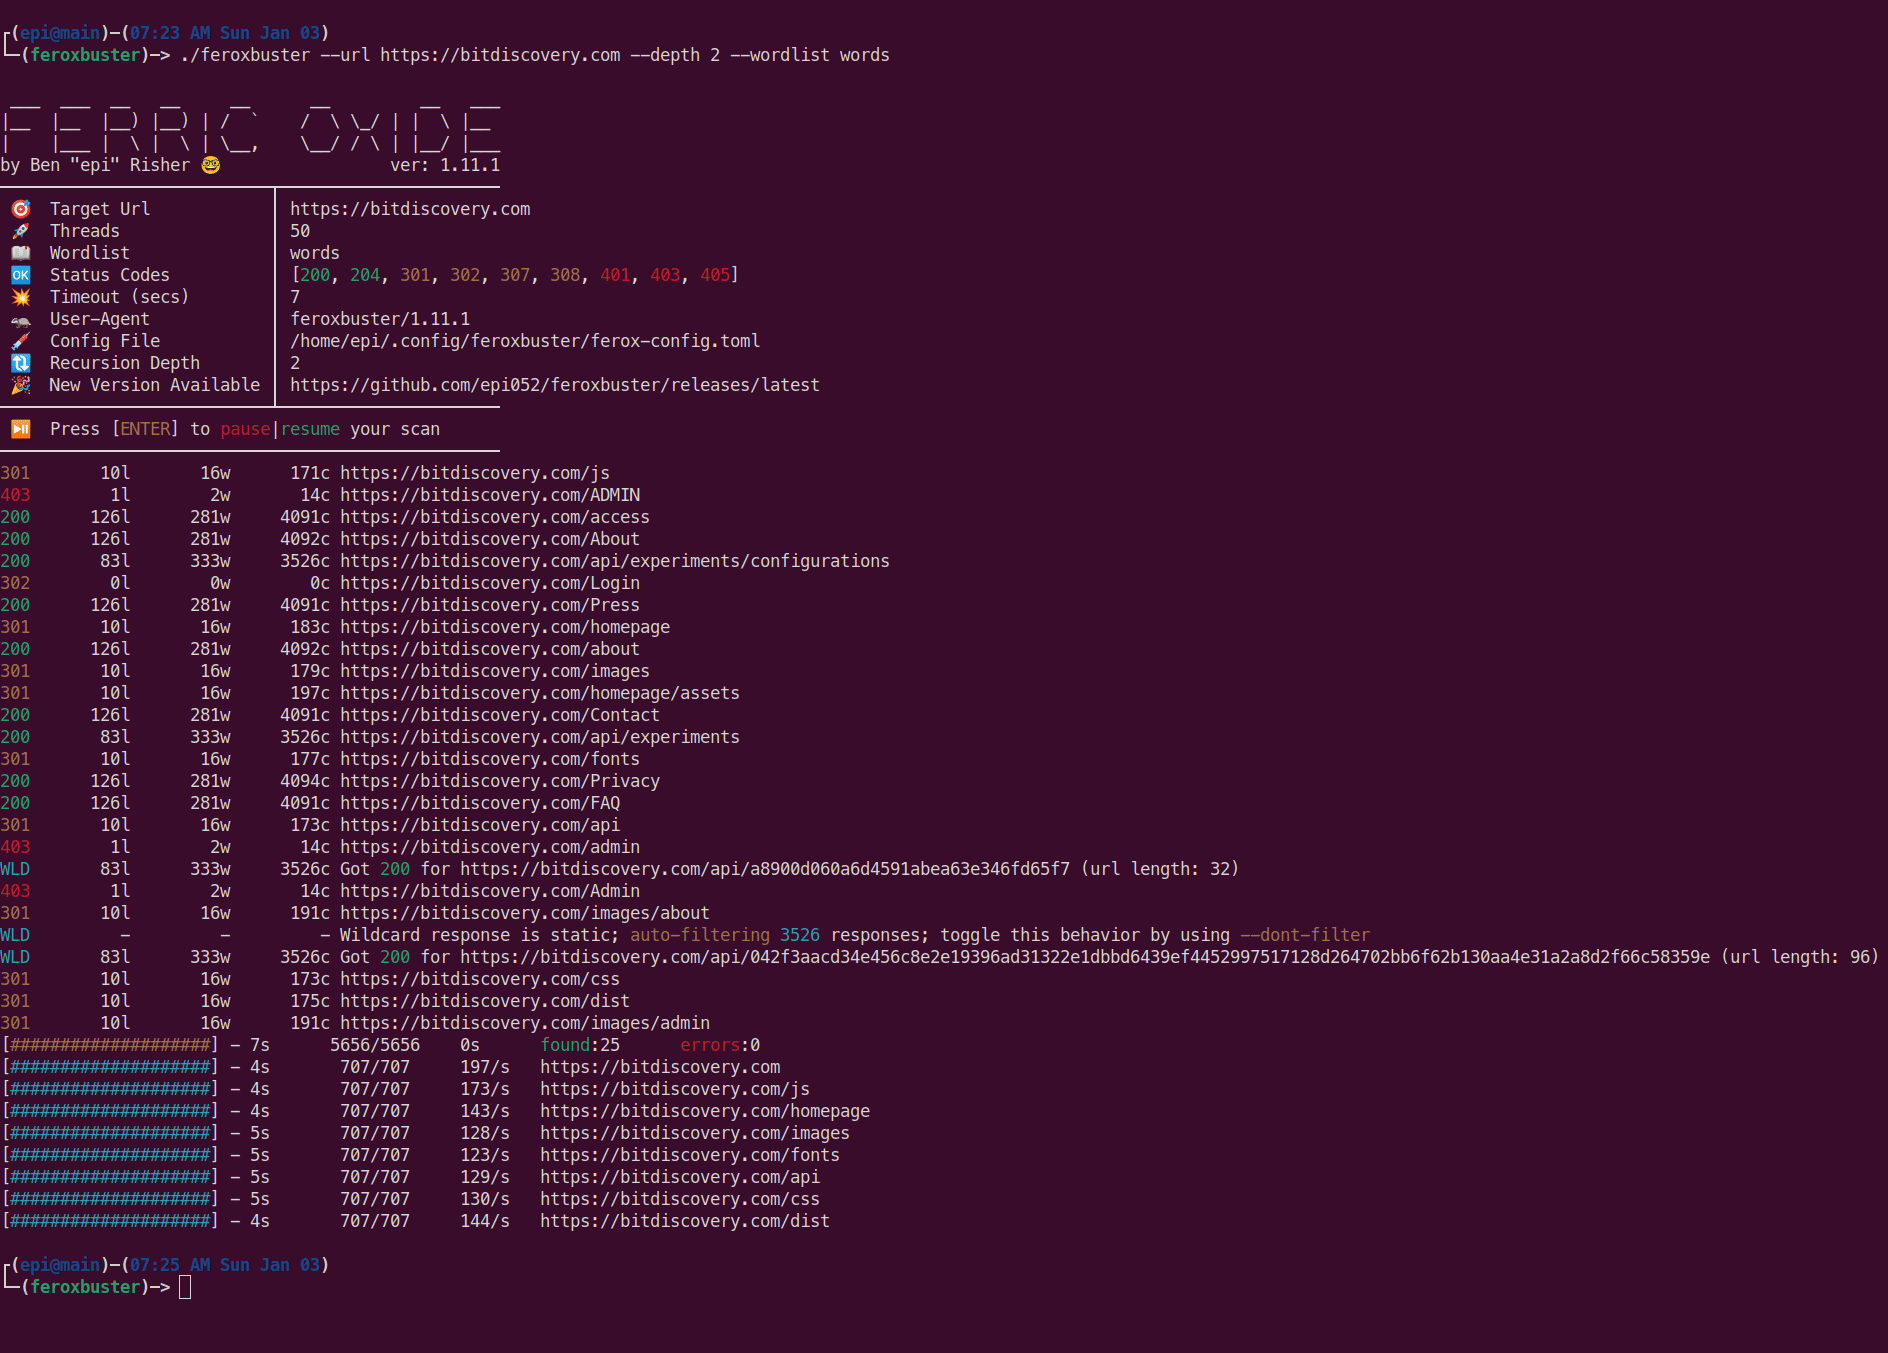
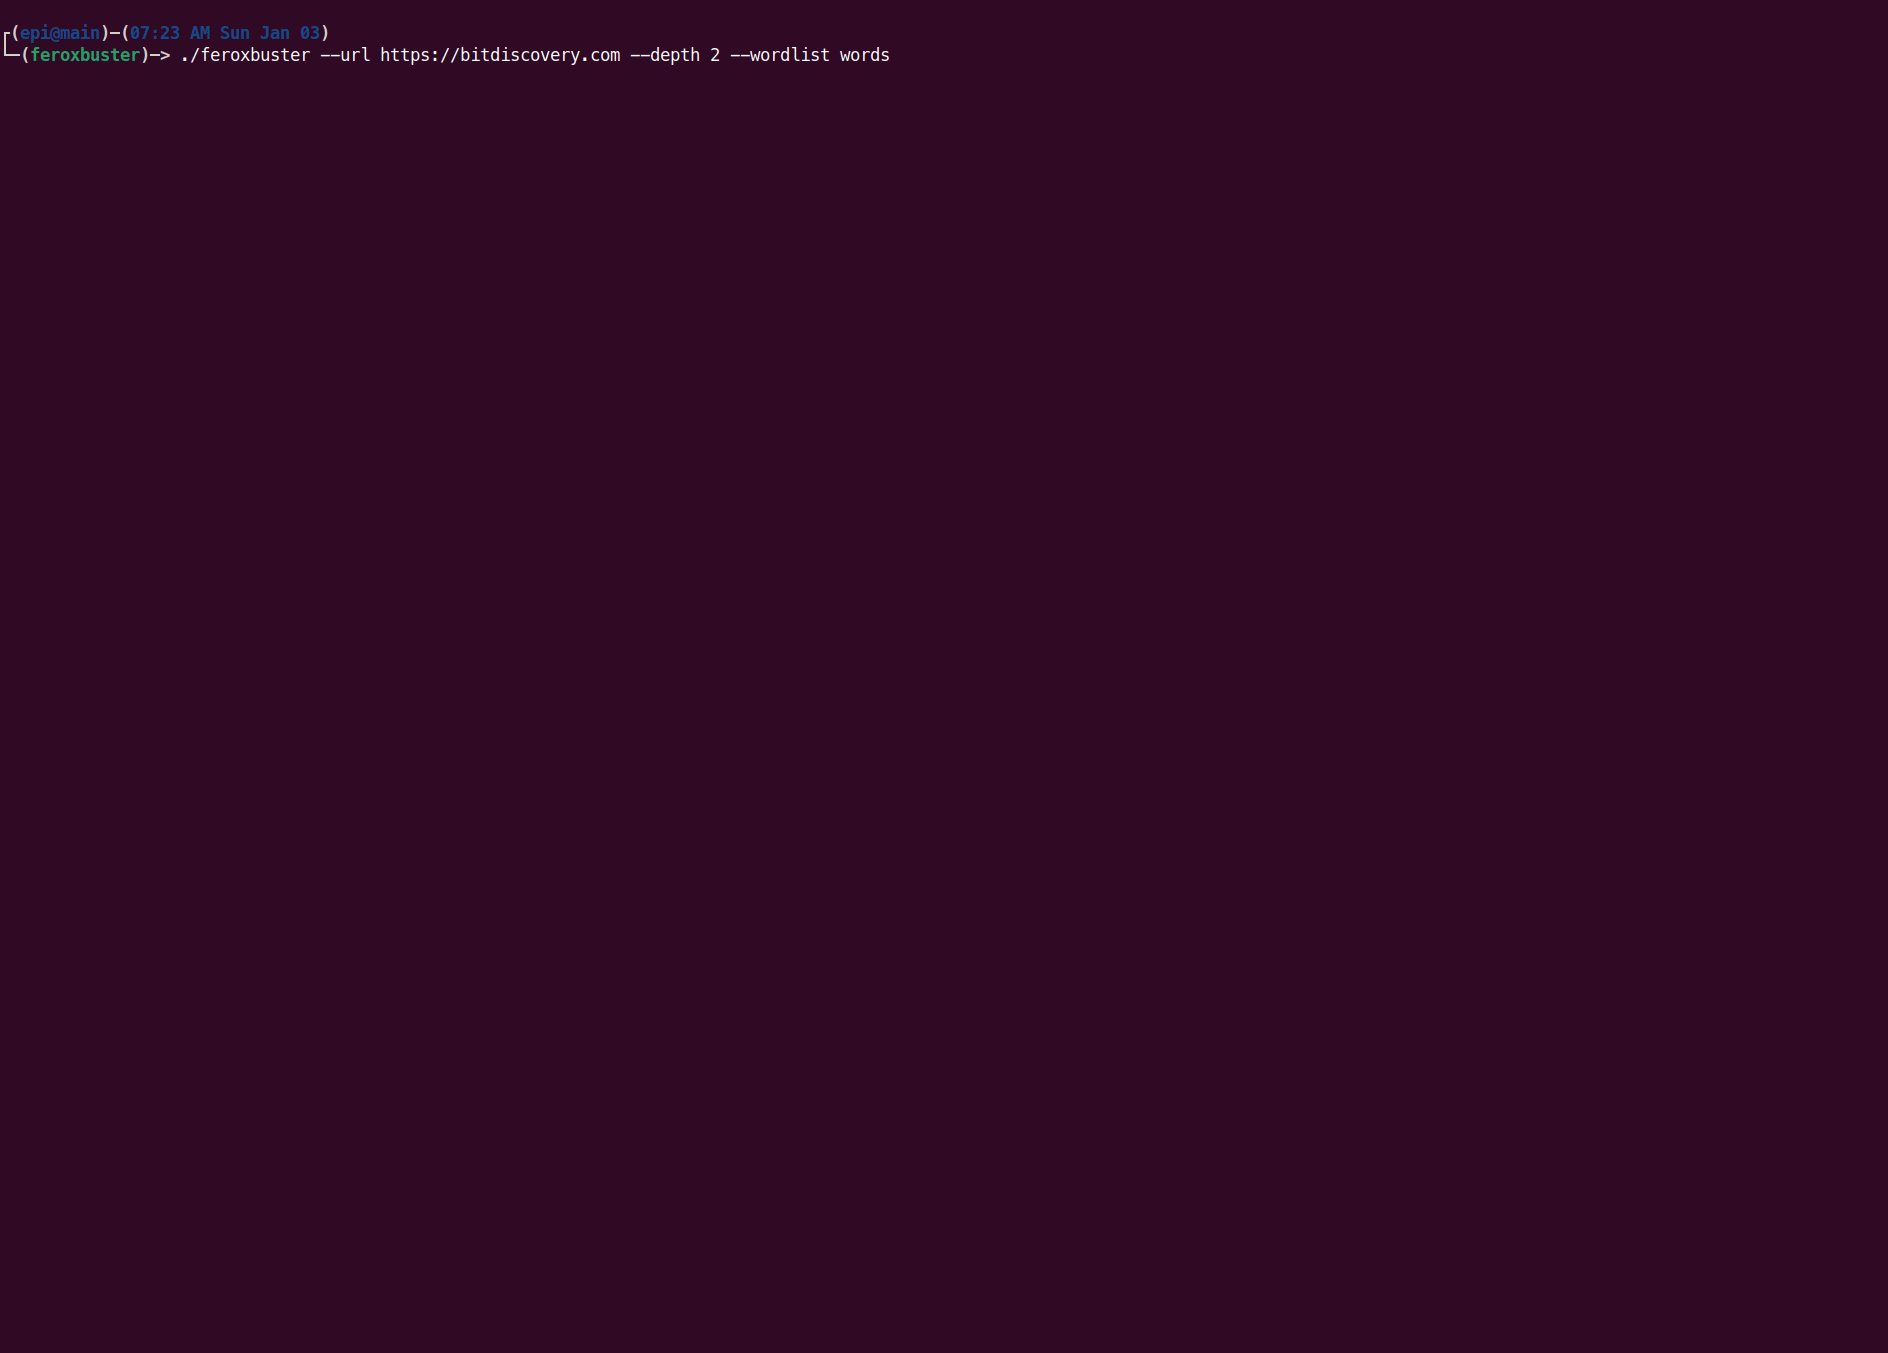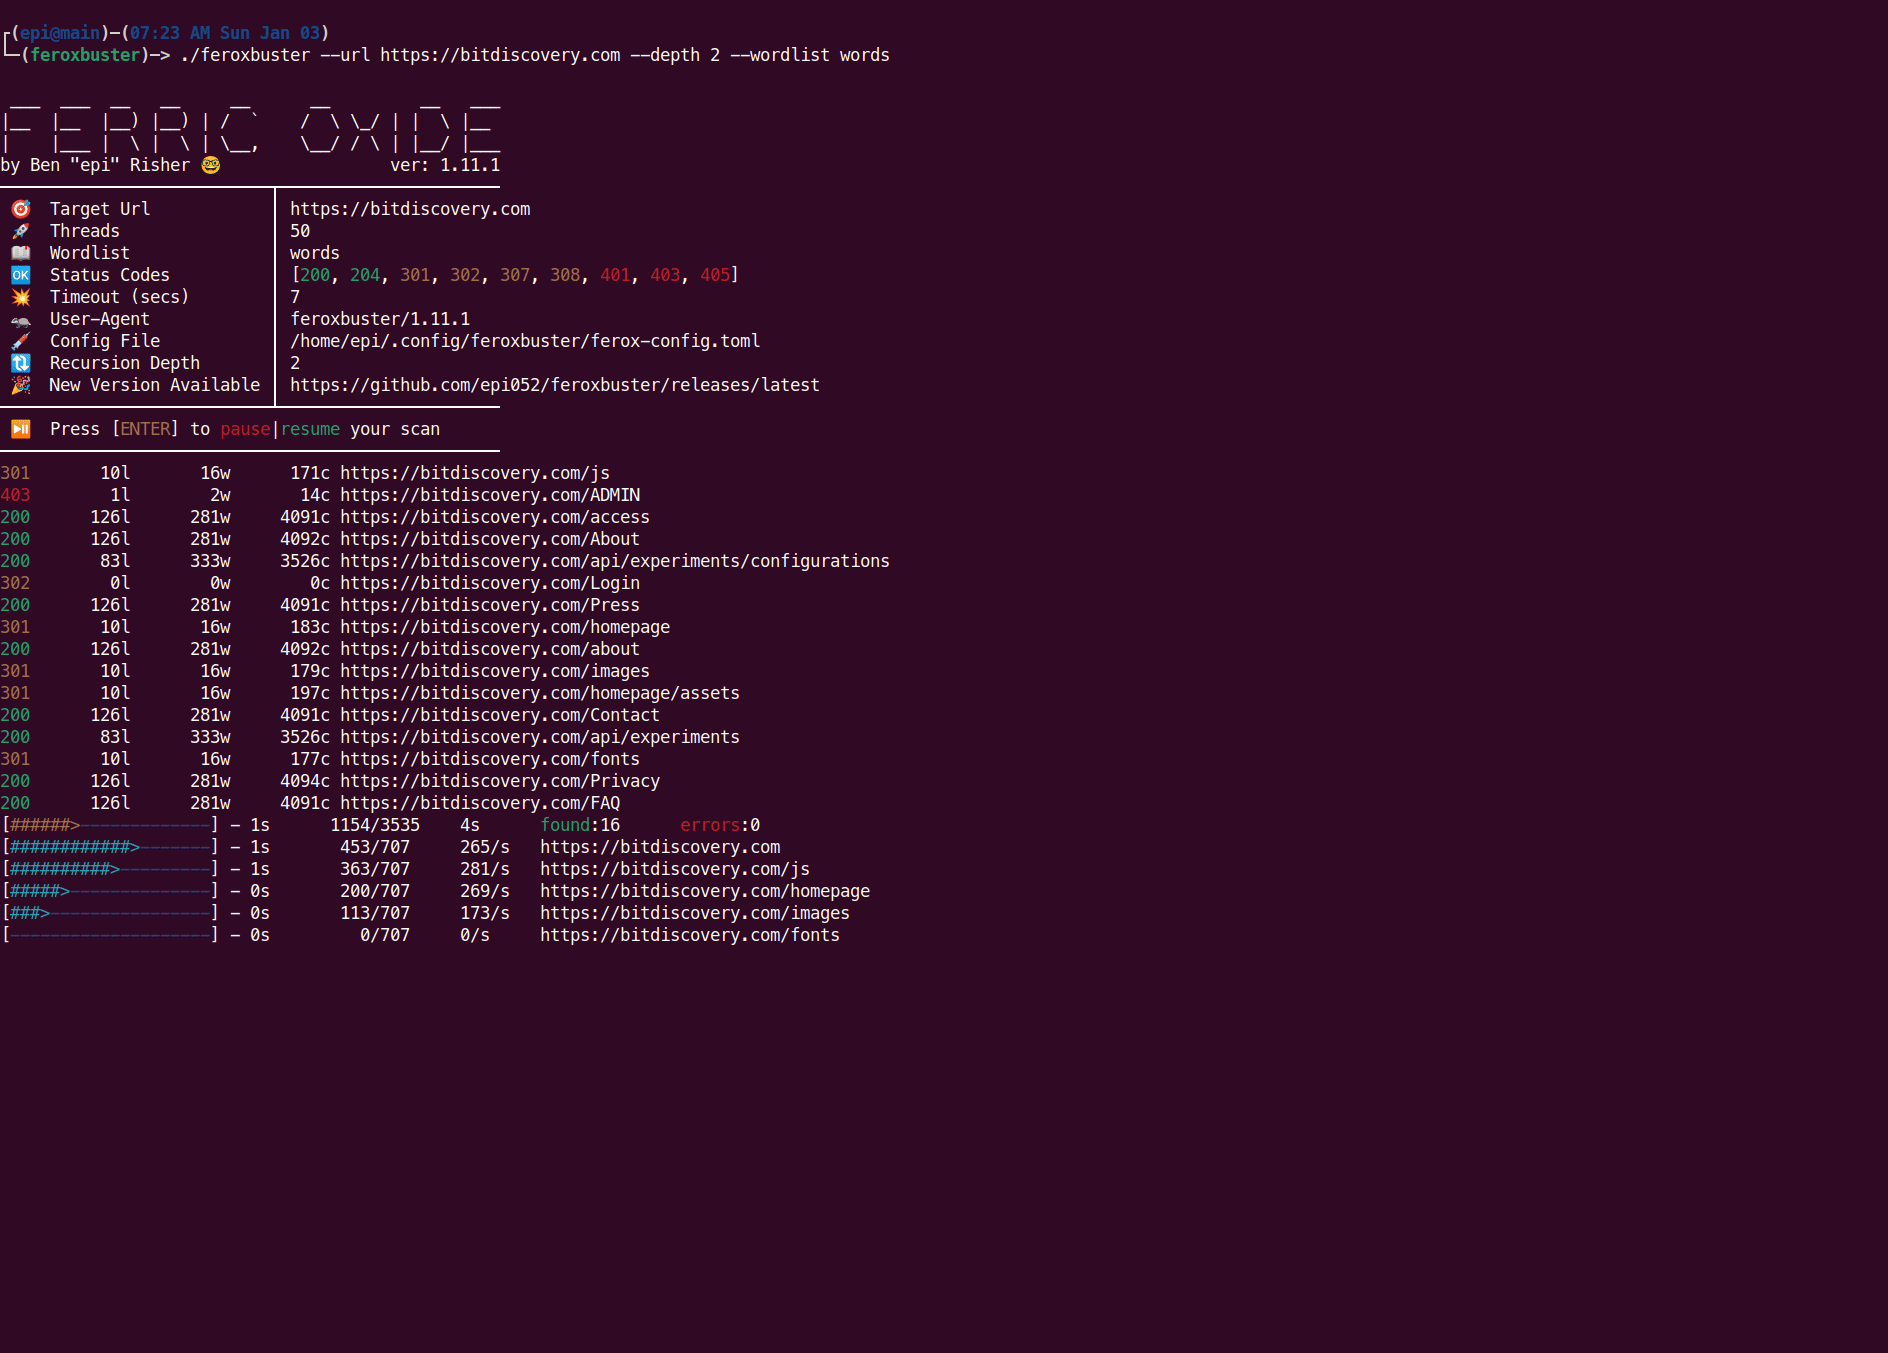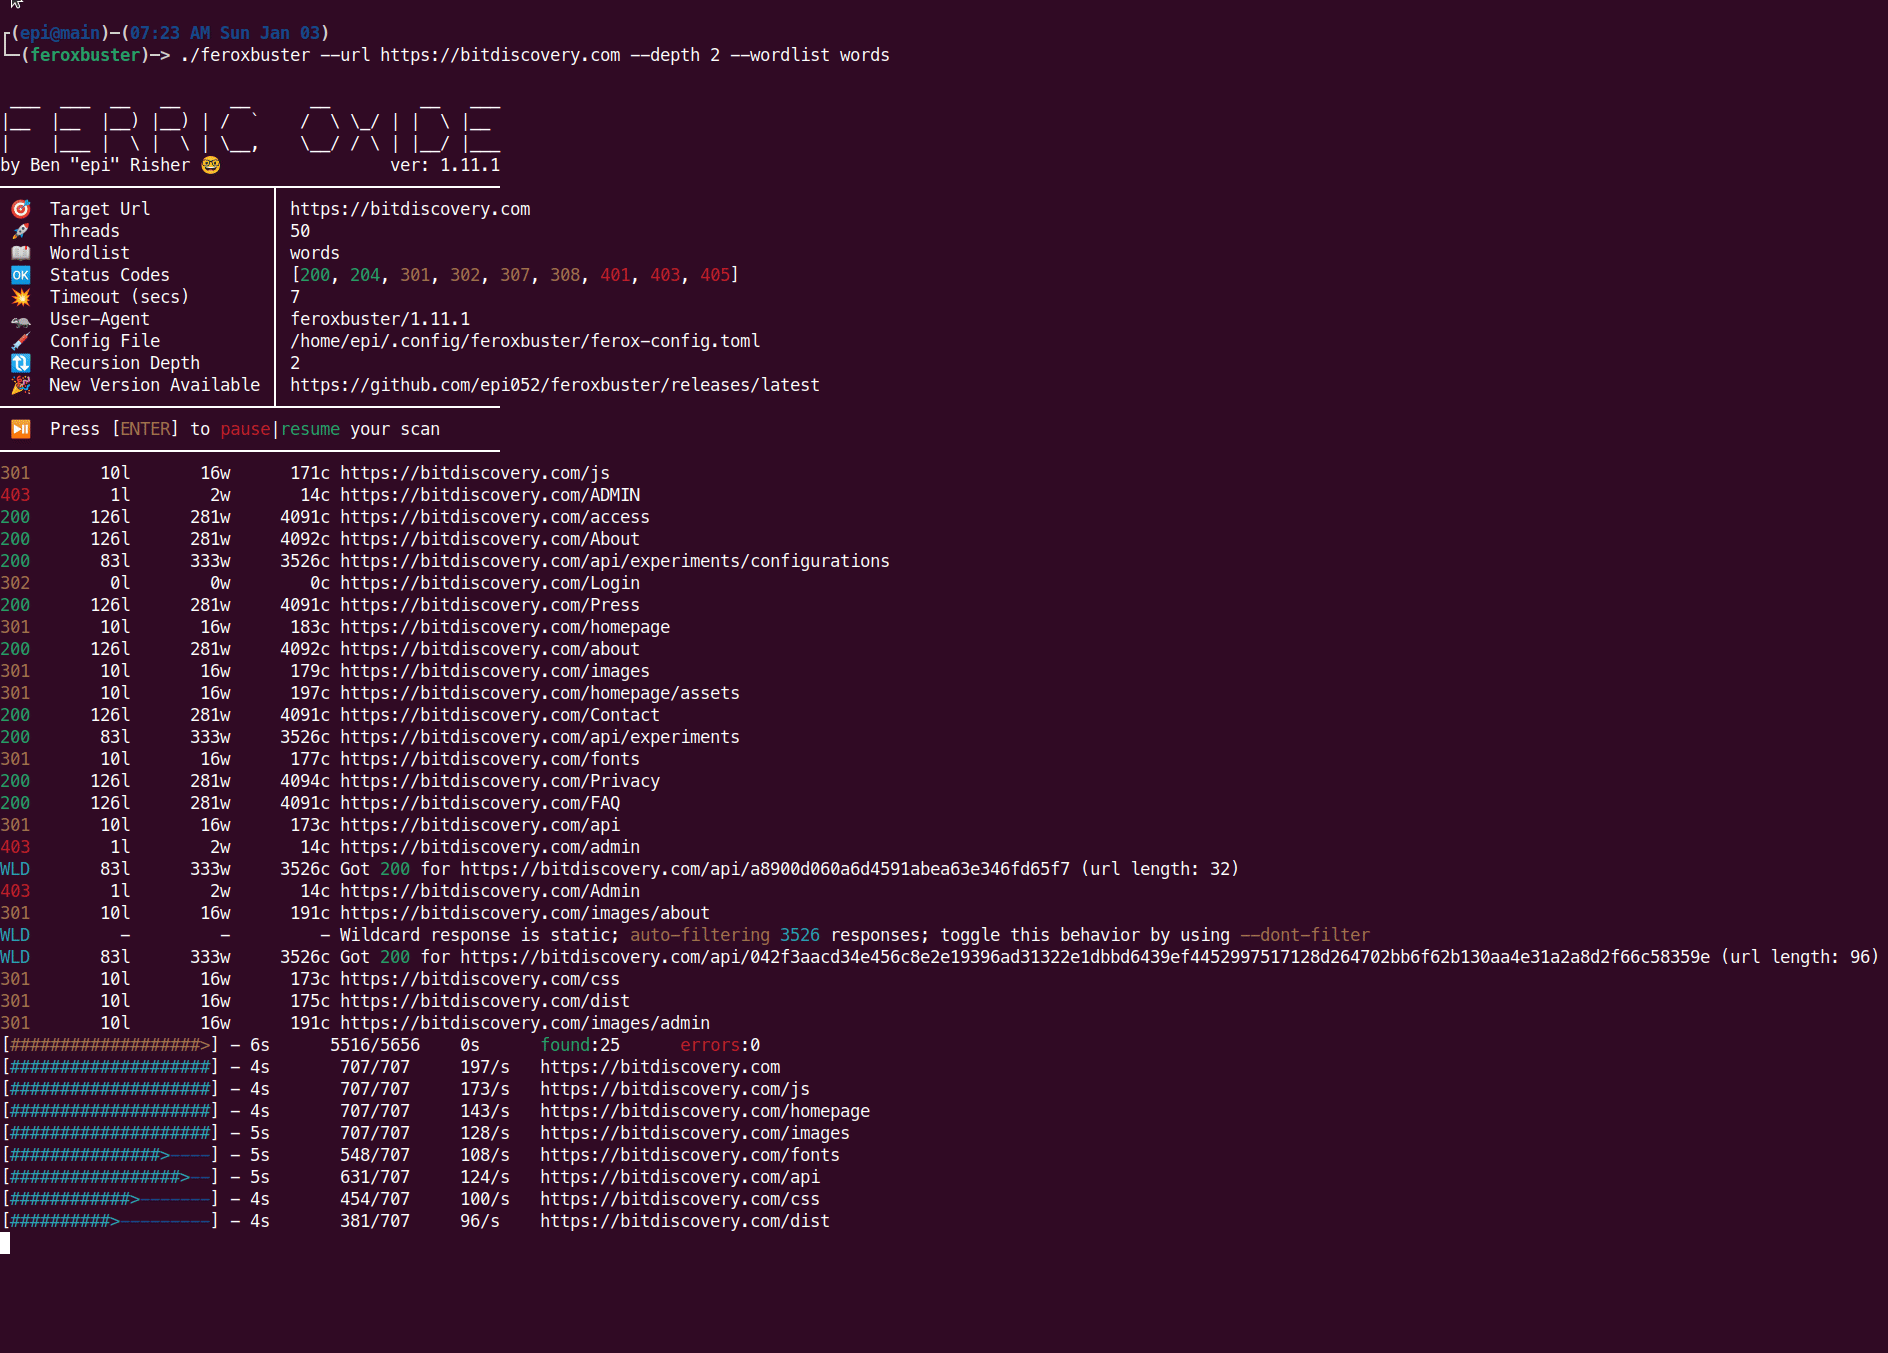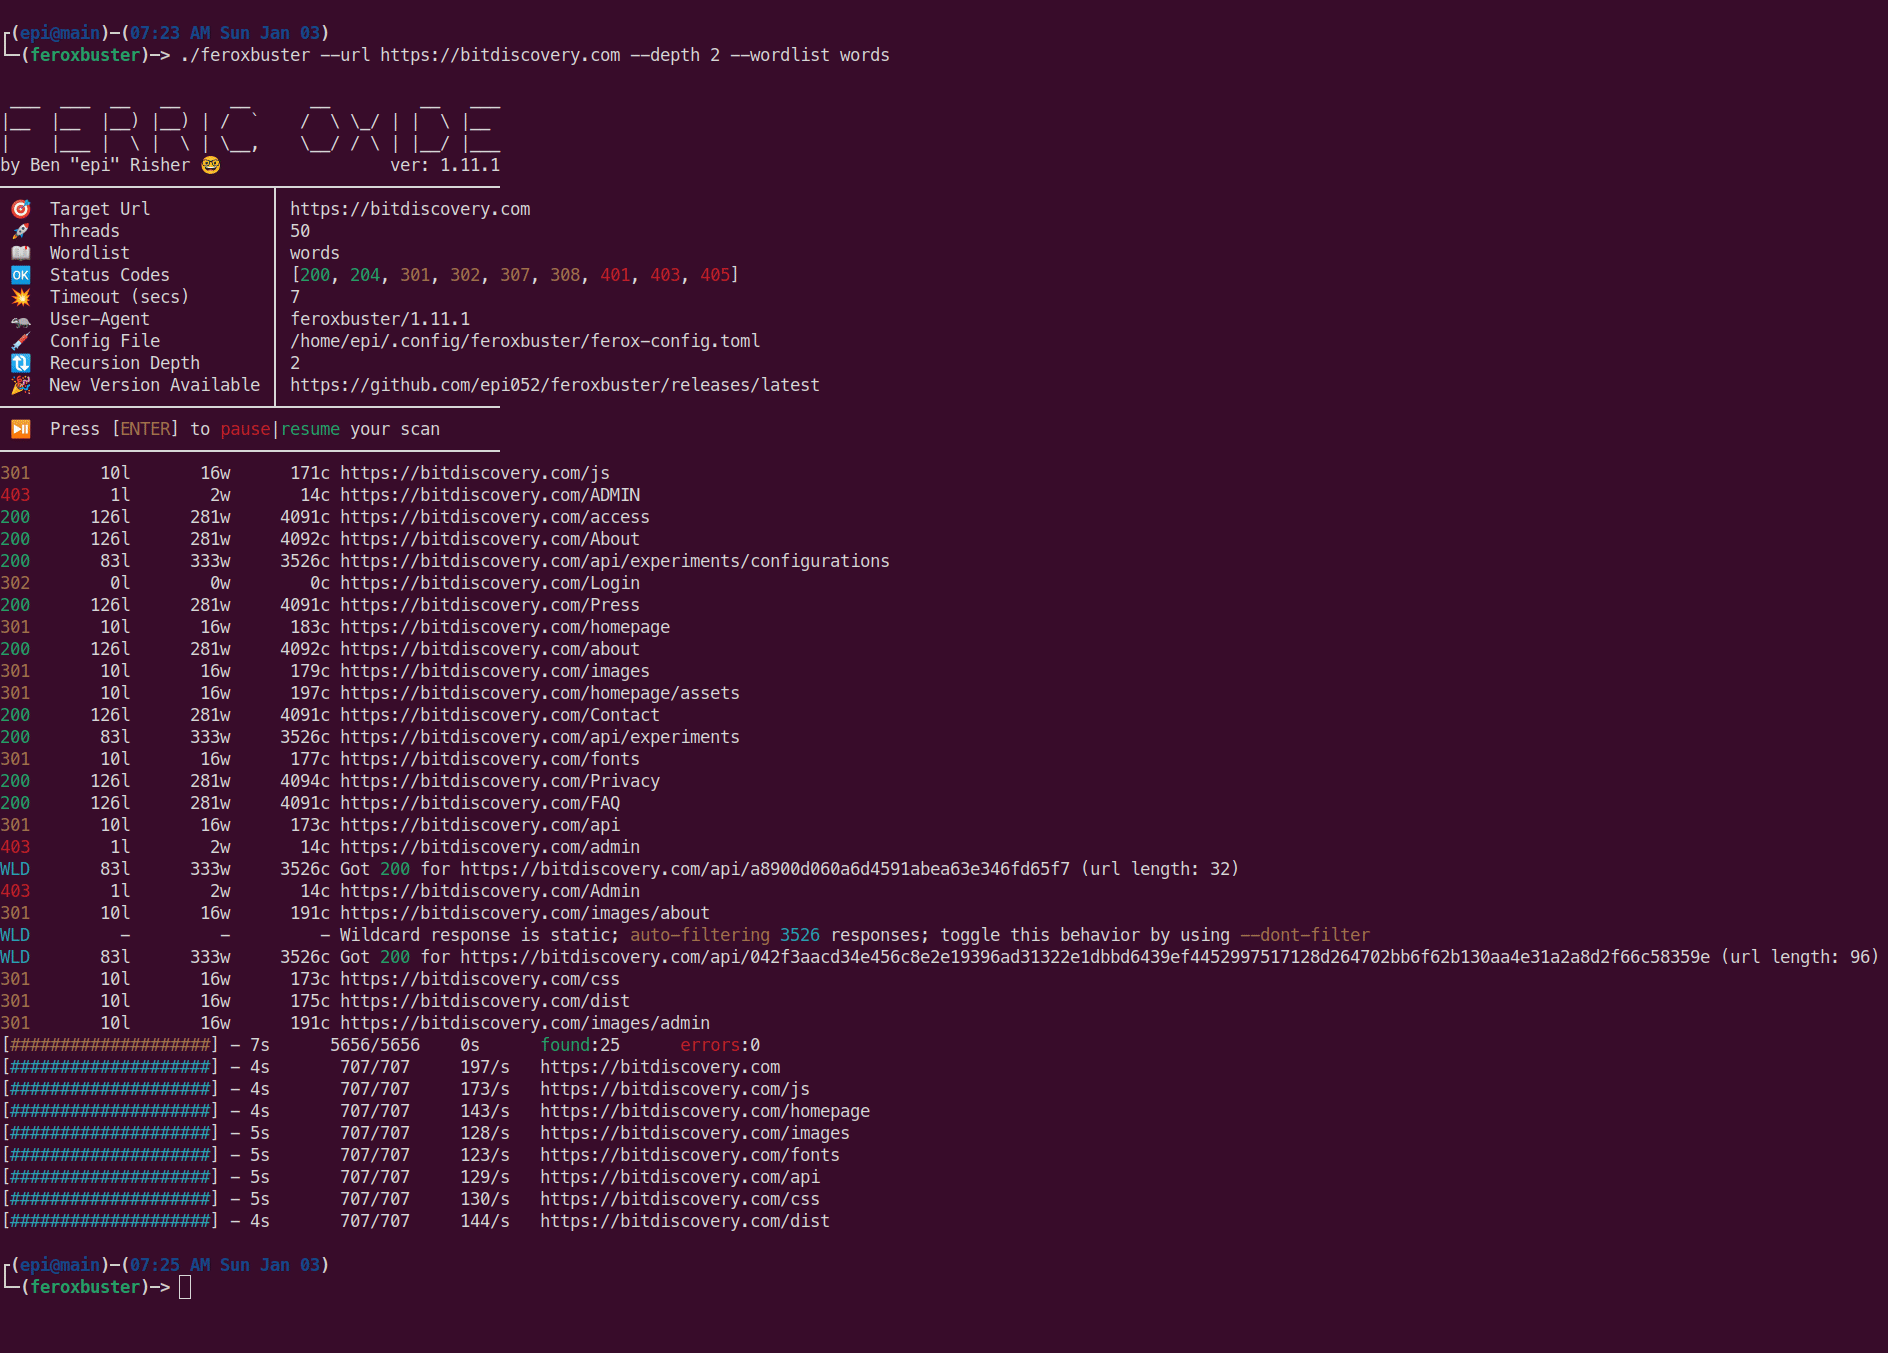
feroxbuster — это инструмент, предназначенный для выполнения Forced Browsing.
Forced browsing — это атака, целью которой является перечисление и доступ к ресурсам, на которые нет ссылок в веб-приложении, но которые по-прежнему доступны злоумышленнику.
feroxbuster использует брутфорс в сочетании со словарём для поиска несвязанного контента в целевых каталогах. Эти
ресурсы могут хранить конфиденциальную информацию о веб-приложениях и операционных системах, такую как исходный код,
учётные данные, внутреннюю сетевую адресацию и т. д.
Эта атака также известна как Predictable Resource Location, File Enumeration, Directory Enumeration и Resource Enumeration.
В этом разделе будет рассмотрен минимум информации, необходимый для начала работы с feroxbuster. Пожалуйста, обратитесь к документации, так как она гораздо более подробная.
Существует довольно много других способов установки, но эти фрагменты должны охватывать большинство пользователей.
Если вы используете kali, это предпочтительный способ установки. Установка из репозиториев добавляет ferox-config.toml в /etc/feroxbuster/, добавляет автодополнение команд для bash, fish и zsh, включает запись в man-странице и устанавливает сам feroxbuster.
sudo apt update && sudo apt install -y feroxbuster
Установка в определённый каталог
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash -s $HOME/.local/bin
Установка в текущий рабочий каталог
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash
brew install feroxbuster
Invoke-WebRequest https://github.com/epi052/feroxbuster/releases/latest/download/x86_64-windows-feroxbuster.exe.zip -OutFile feroxbuster.zip
Expand-Archive .\feroxbuster.zip
.\feroxbuster\feroxbuster.exe -V
winget install epi052.feroxbuster
choco install feroxbuster
Обратитесь к документации.
./feroxbuster --update
Вот несколько кратких примеров, чтобы вы могли начать. Обратите внимание, что feroxbuster умеет гораздо больше, чем перечислено ниже. В результате в документации есть гораздо больше примеров с демонстрационными gif-анимациями, которые показывают конкретные возможности.
Опции, принимающие несколько значений, очень гибкие. Рассмотрим следующие способы указания расширений:
./feroxbuster -u http://127.1 -x pdf -x js,html -x php txt json,docx
Команда выше добавляет .pdf, .js, .html, .php, .txt, .json и .docx к каждому url
Все методы выше (несколько флагов, разделённых пробелами, запятыми и т. д.) допустимы и взаимозаменяемы. То же самое относится к url, заголовкам, кодам состояния, запросам и фильтрам размера.
