
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 emalderson/thephish
ThePhish: автоматизированный инструмент анализа фишинговых писем
 certtools/intelmq
IntelMQ — это решение для команд ИТ-безопасности по сбору и обработке потоков данных о безопасности с использованием протокола очередей сообщений.
 gendigitalinc/ioc
Угрозы Intel IoCs + кусочки тёмной материи. Опубликовано Gen Threat Labs.
 mitre-attack/attack-stix-data
Коллекции STIX 2.1 базы знаний MITRE ATT&CK, содержащие тактики и техники противников для анализа угроз в корпоративных, мобильных и ICS-средах.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mgeeky/protectmytooling
Multi-Packer обёртка, позволяющая связывать цепочкой различные упаковщики, обфускаторы и другое ориентированное на Red Team оружие. Оснащена…
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…
 volexity/threat-intel
Сигнатуры и IoCs из публичных постов в блоге Volexity.
 stanfrbd/cyberbro
Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
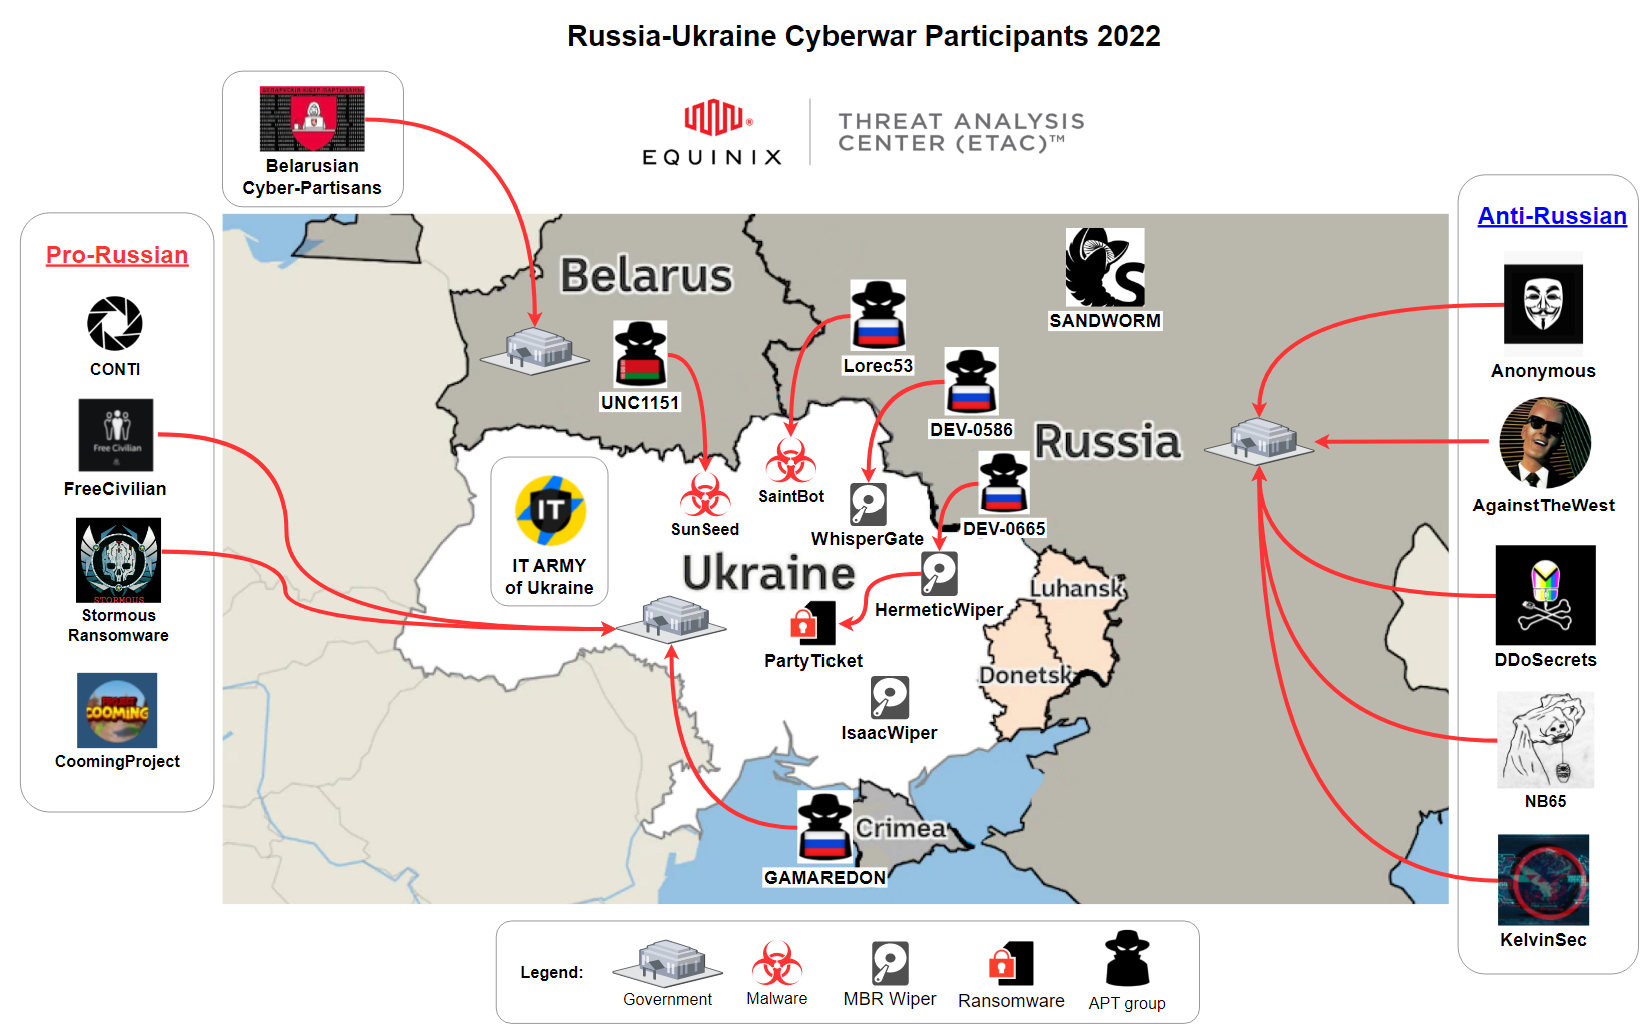 curated-intel/ukraine-cyber-operations
Curated Intelligence работает с аналитиками со всего мира, чтобы предоставлять полезную информацию организациям в Украине, которые ищут…
 pedramamini/threatingestor
Автоматизированный инструмент агрегации данных об угрозах, который извлекает и нормализует индикаторы из множества источников (OSINT-ленты, отчёты о…
 aquasecurity/vuln-list-update
Автоматизированный агрегатор данных об уязвимостях, который собирает бюллетени безопасности из NVD, OSV, Alpine, Red Hat и более 20 других источников…
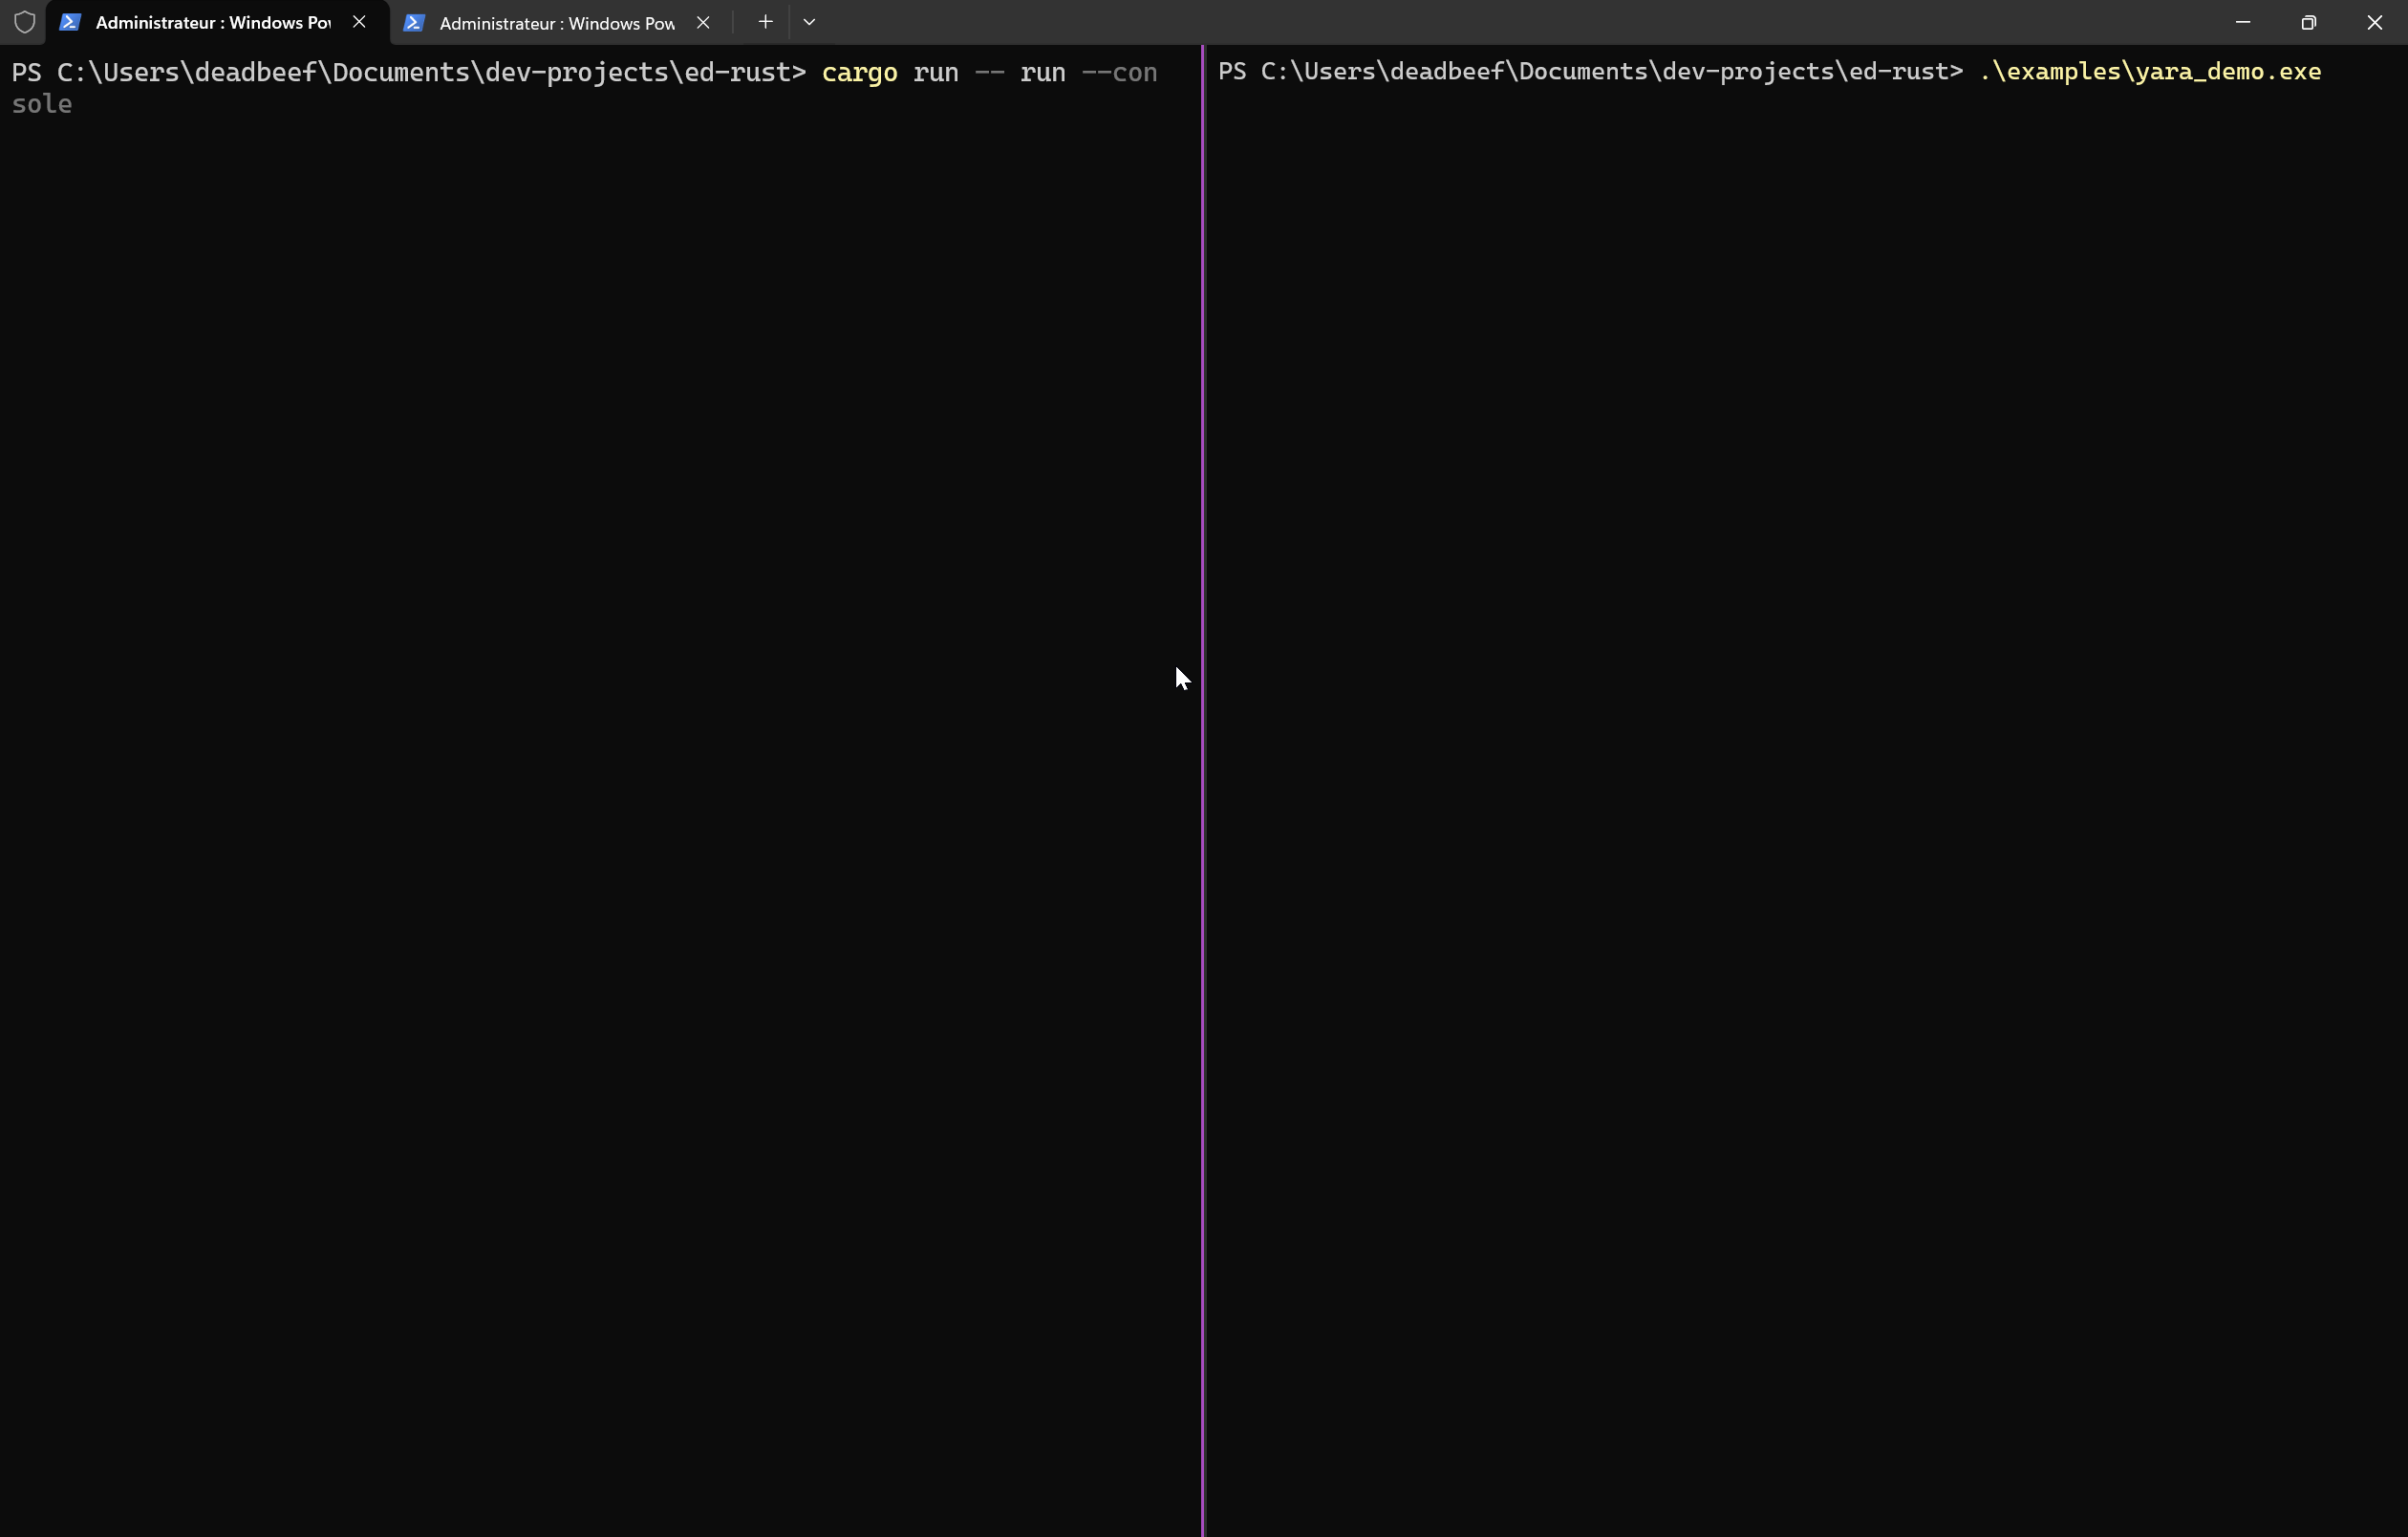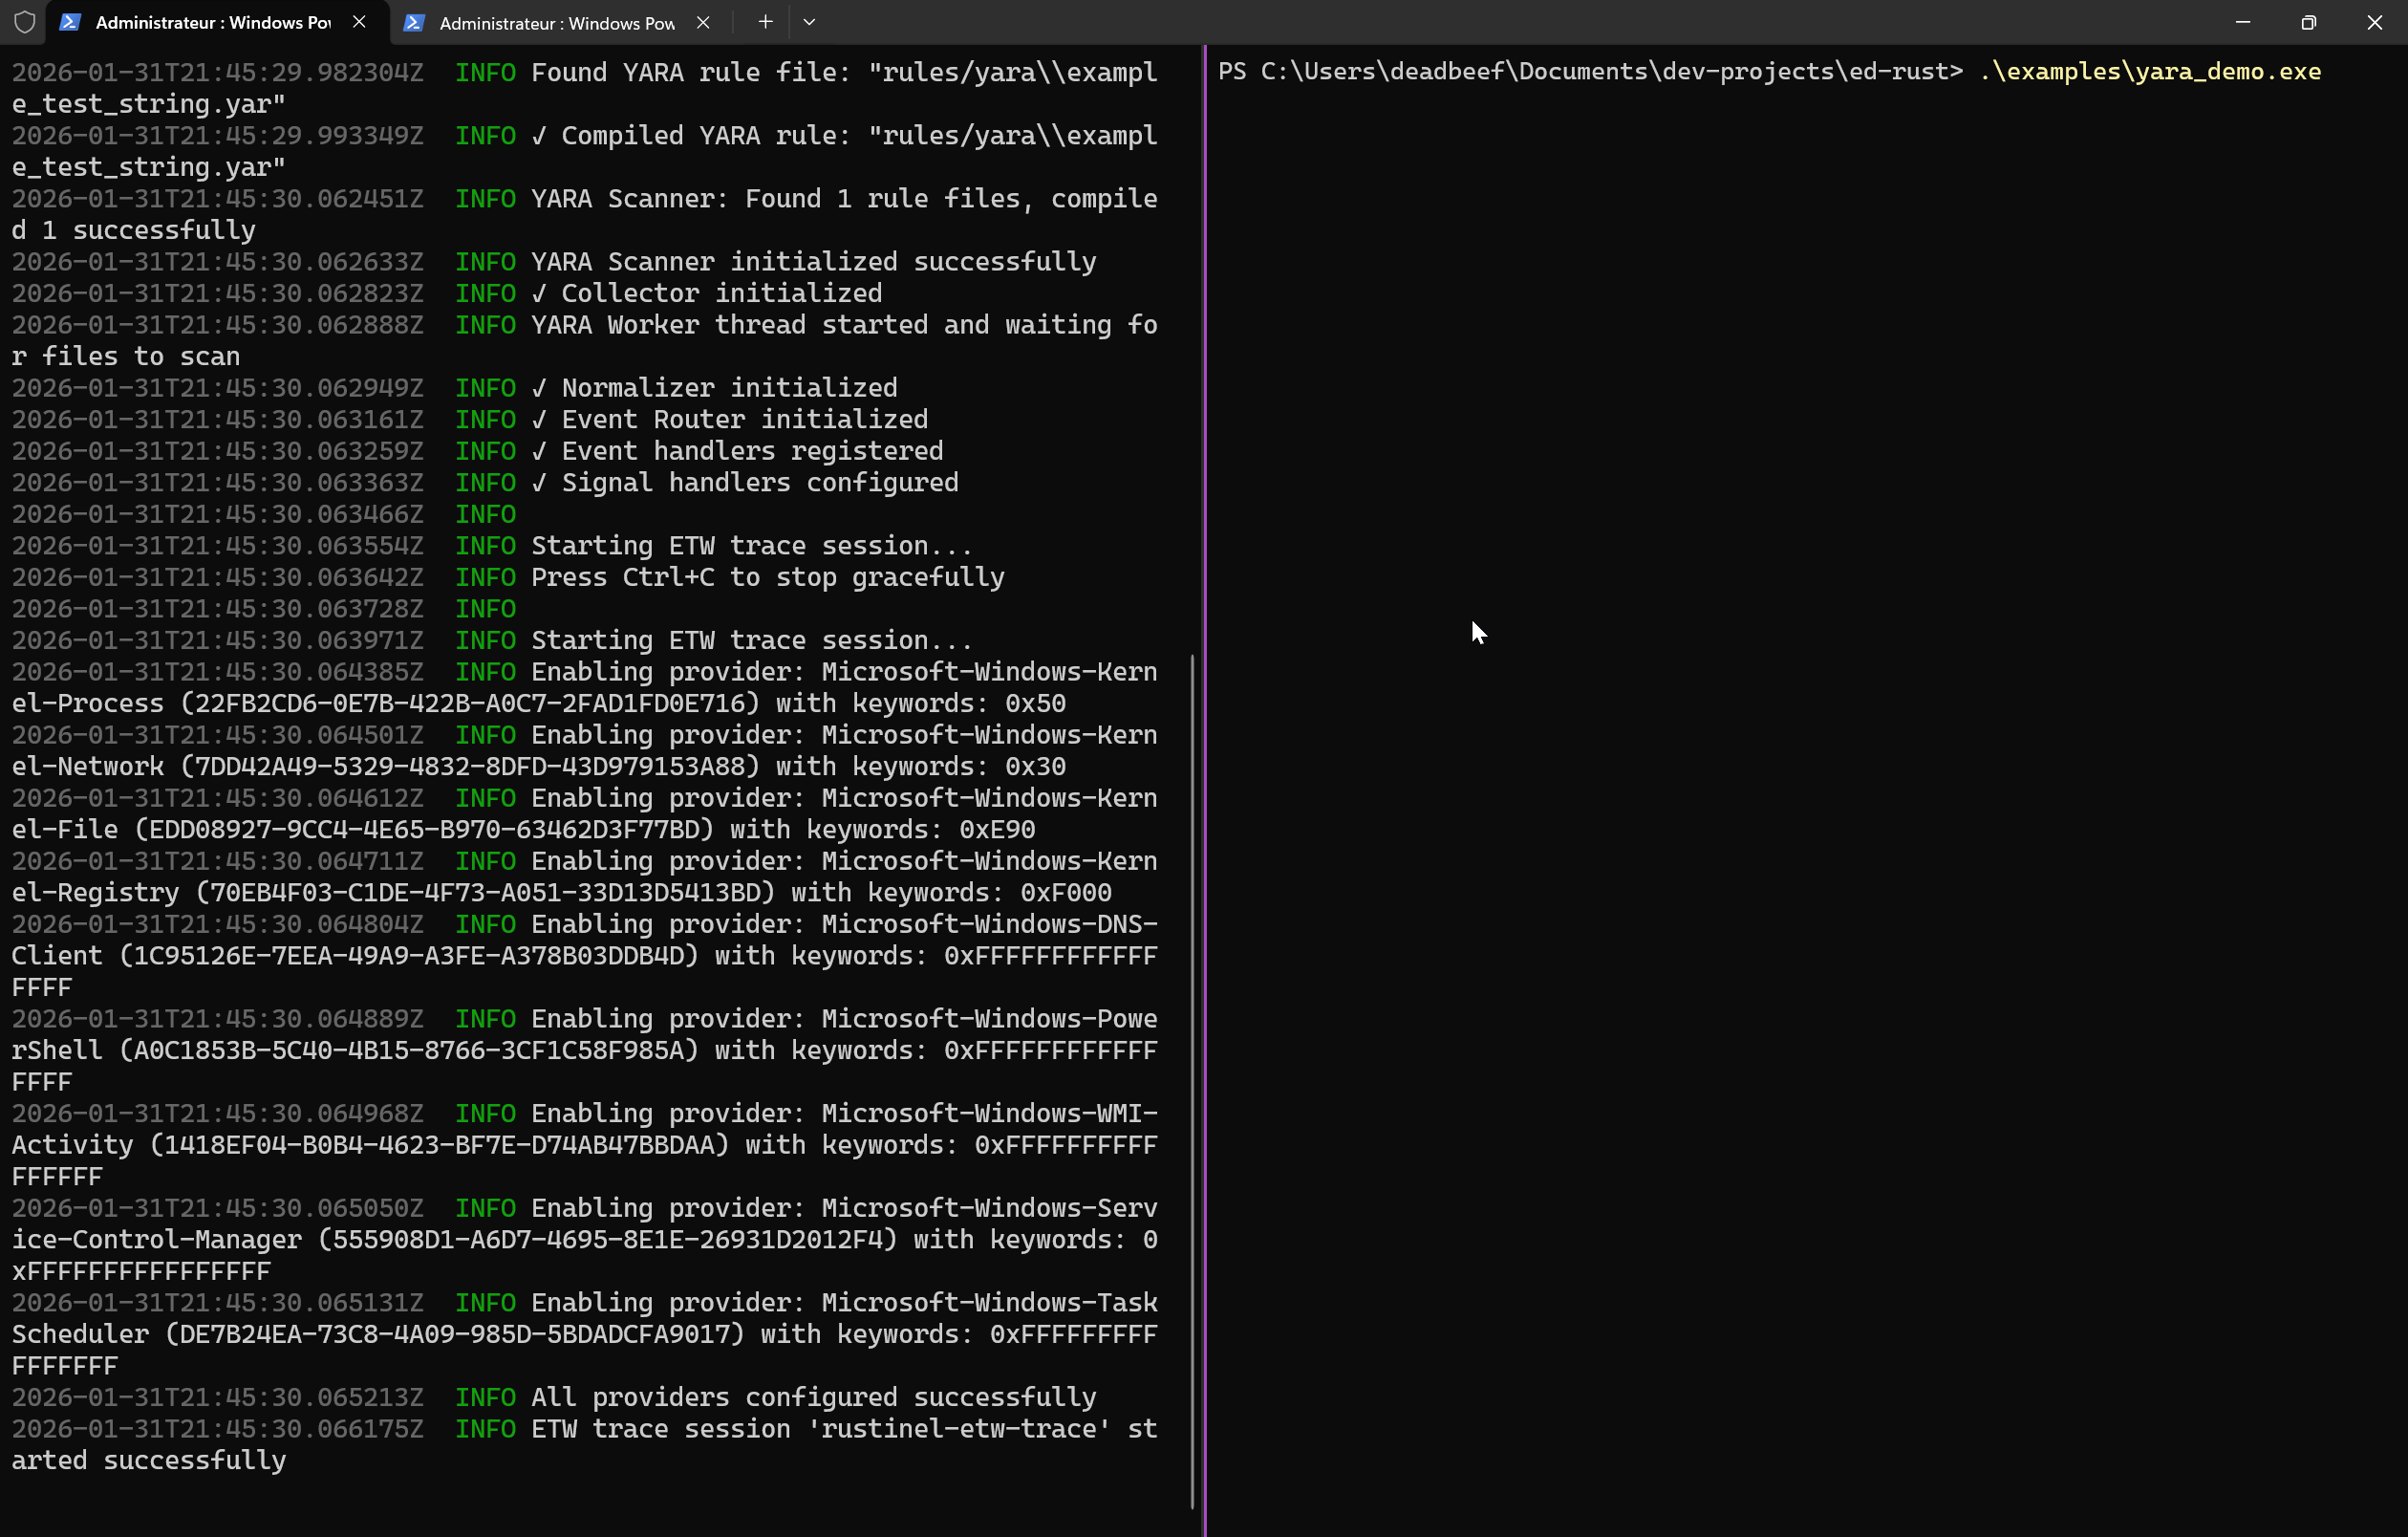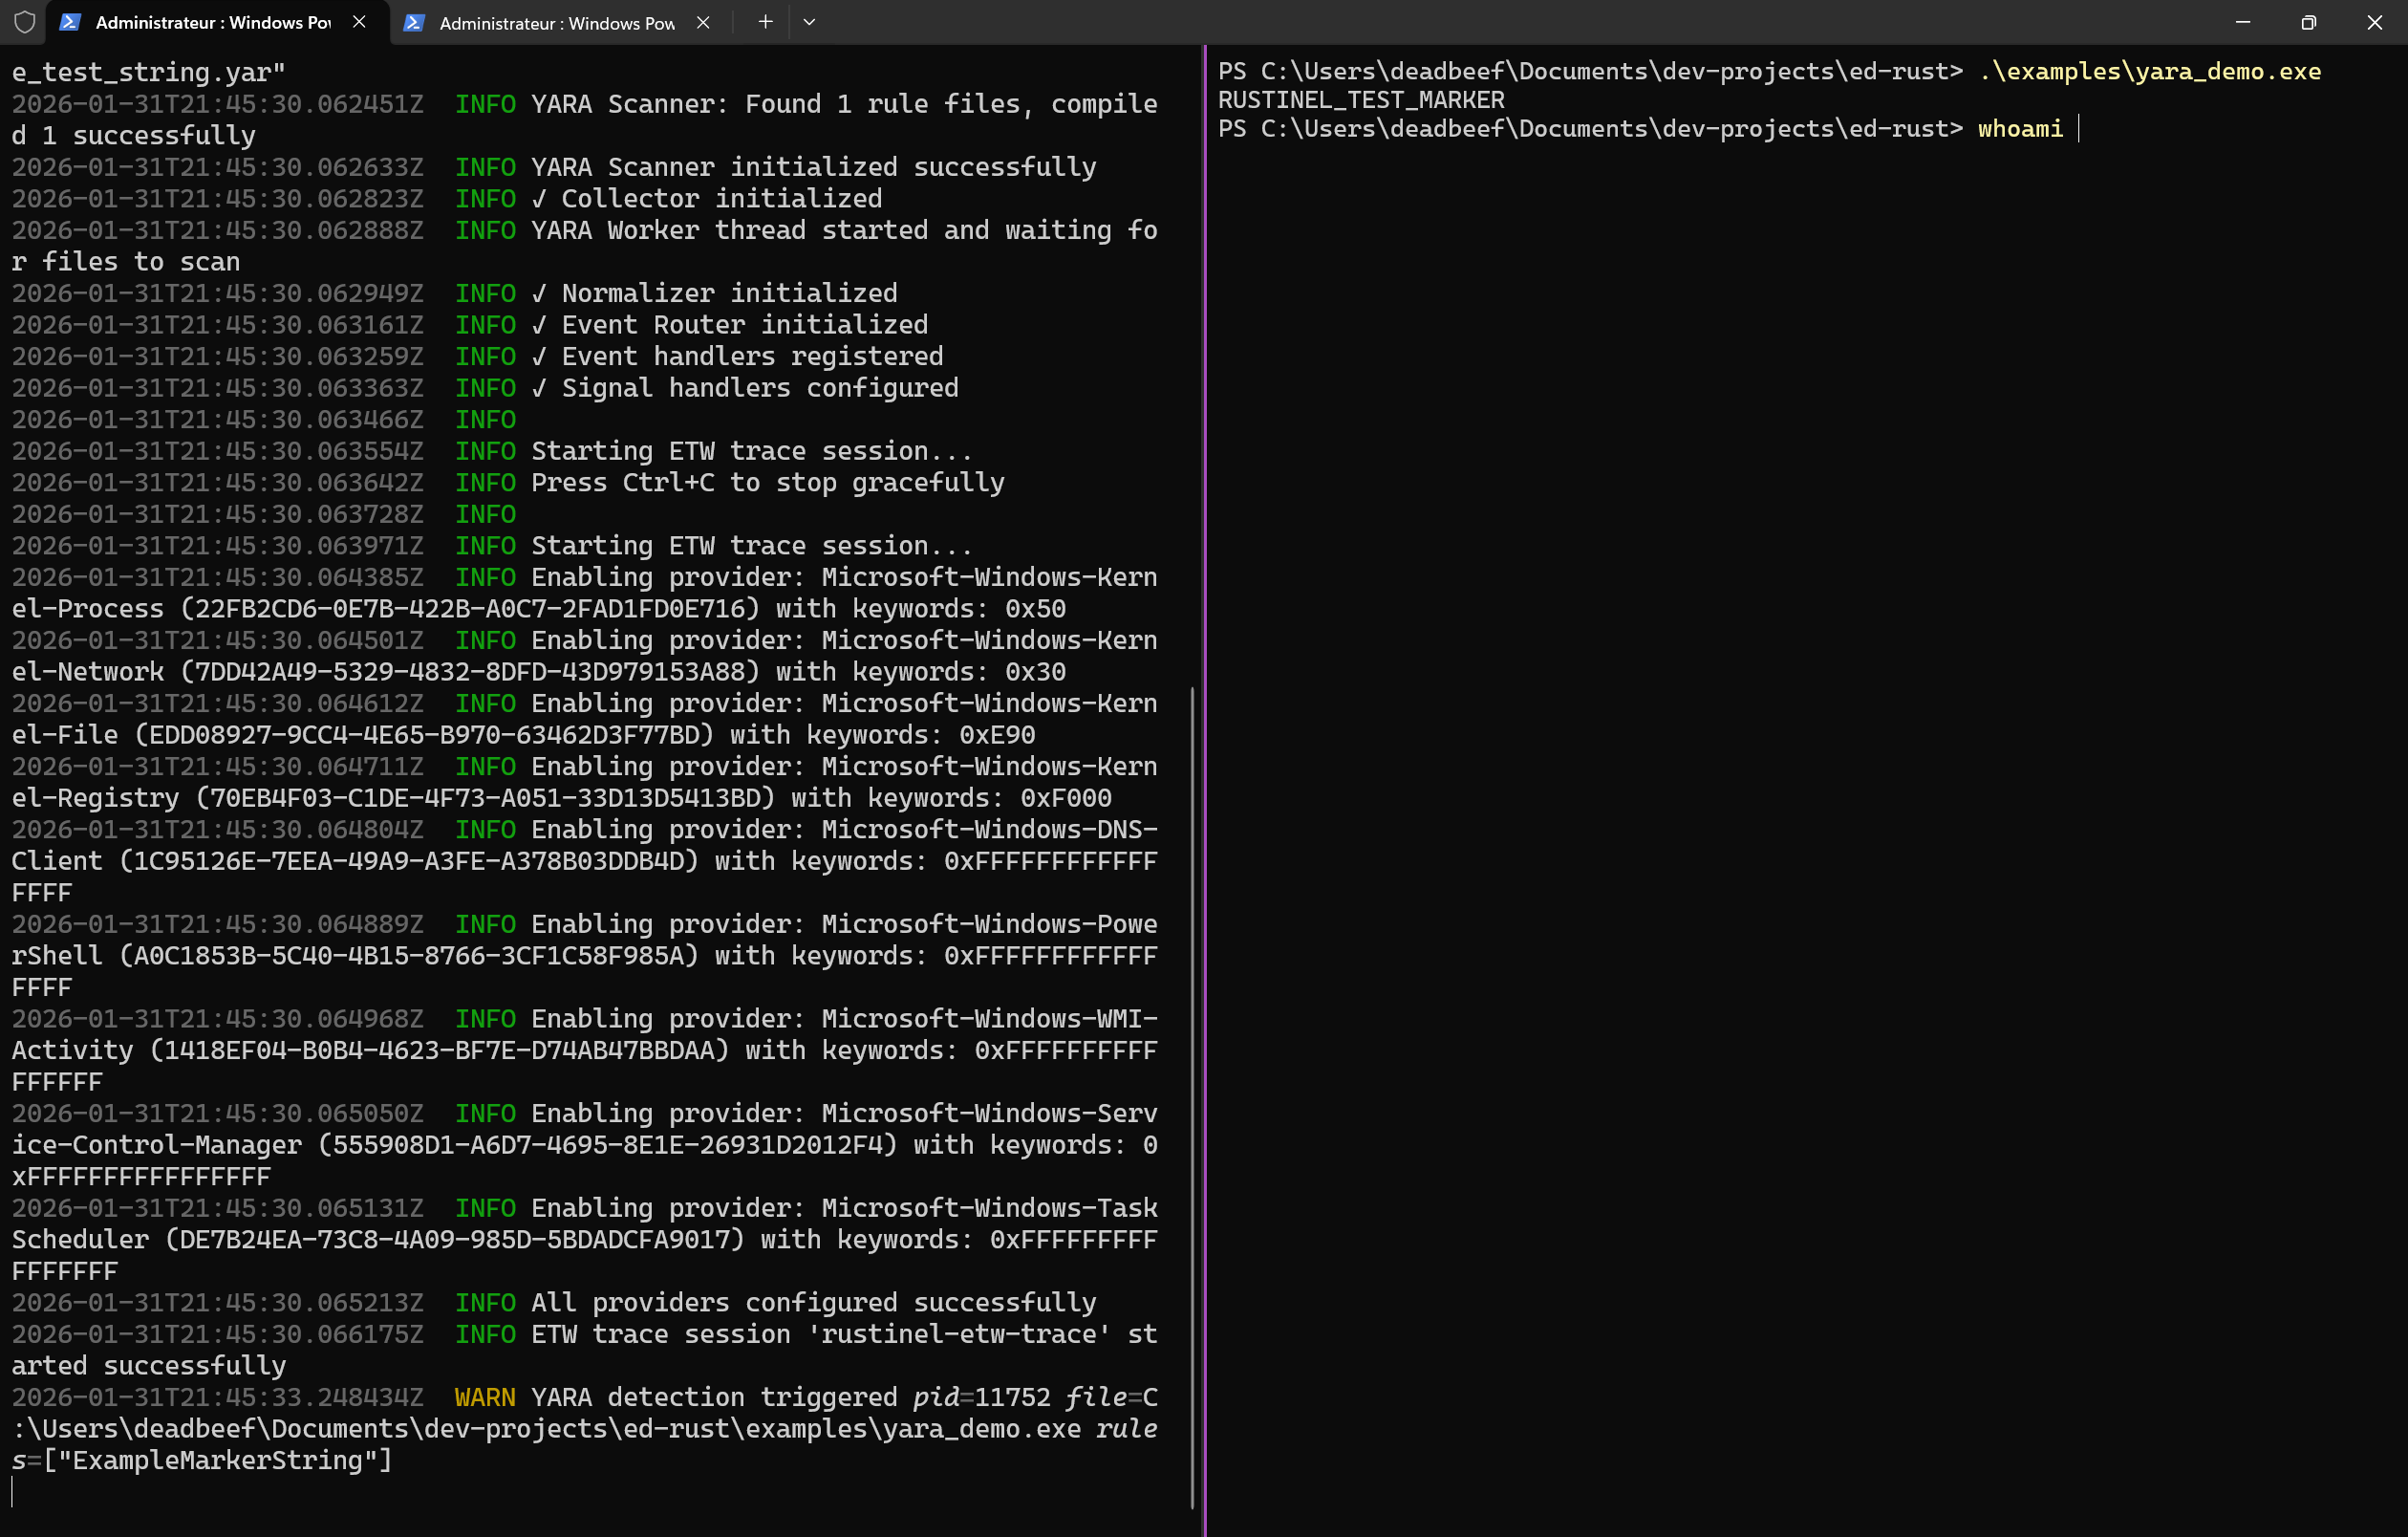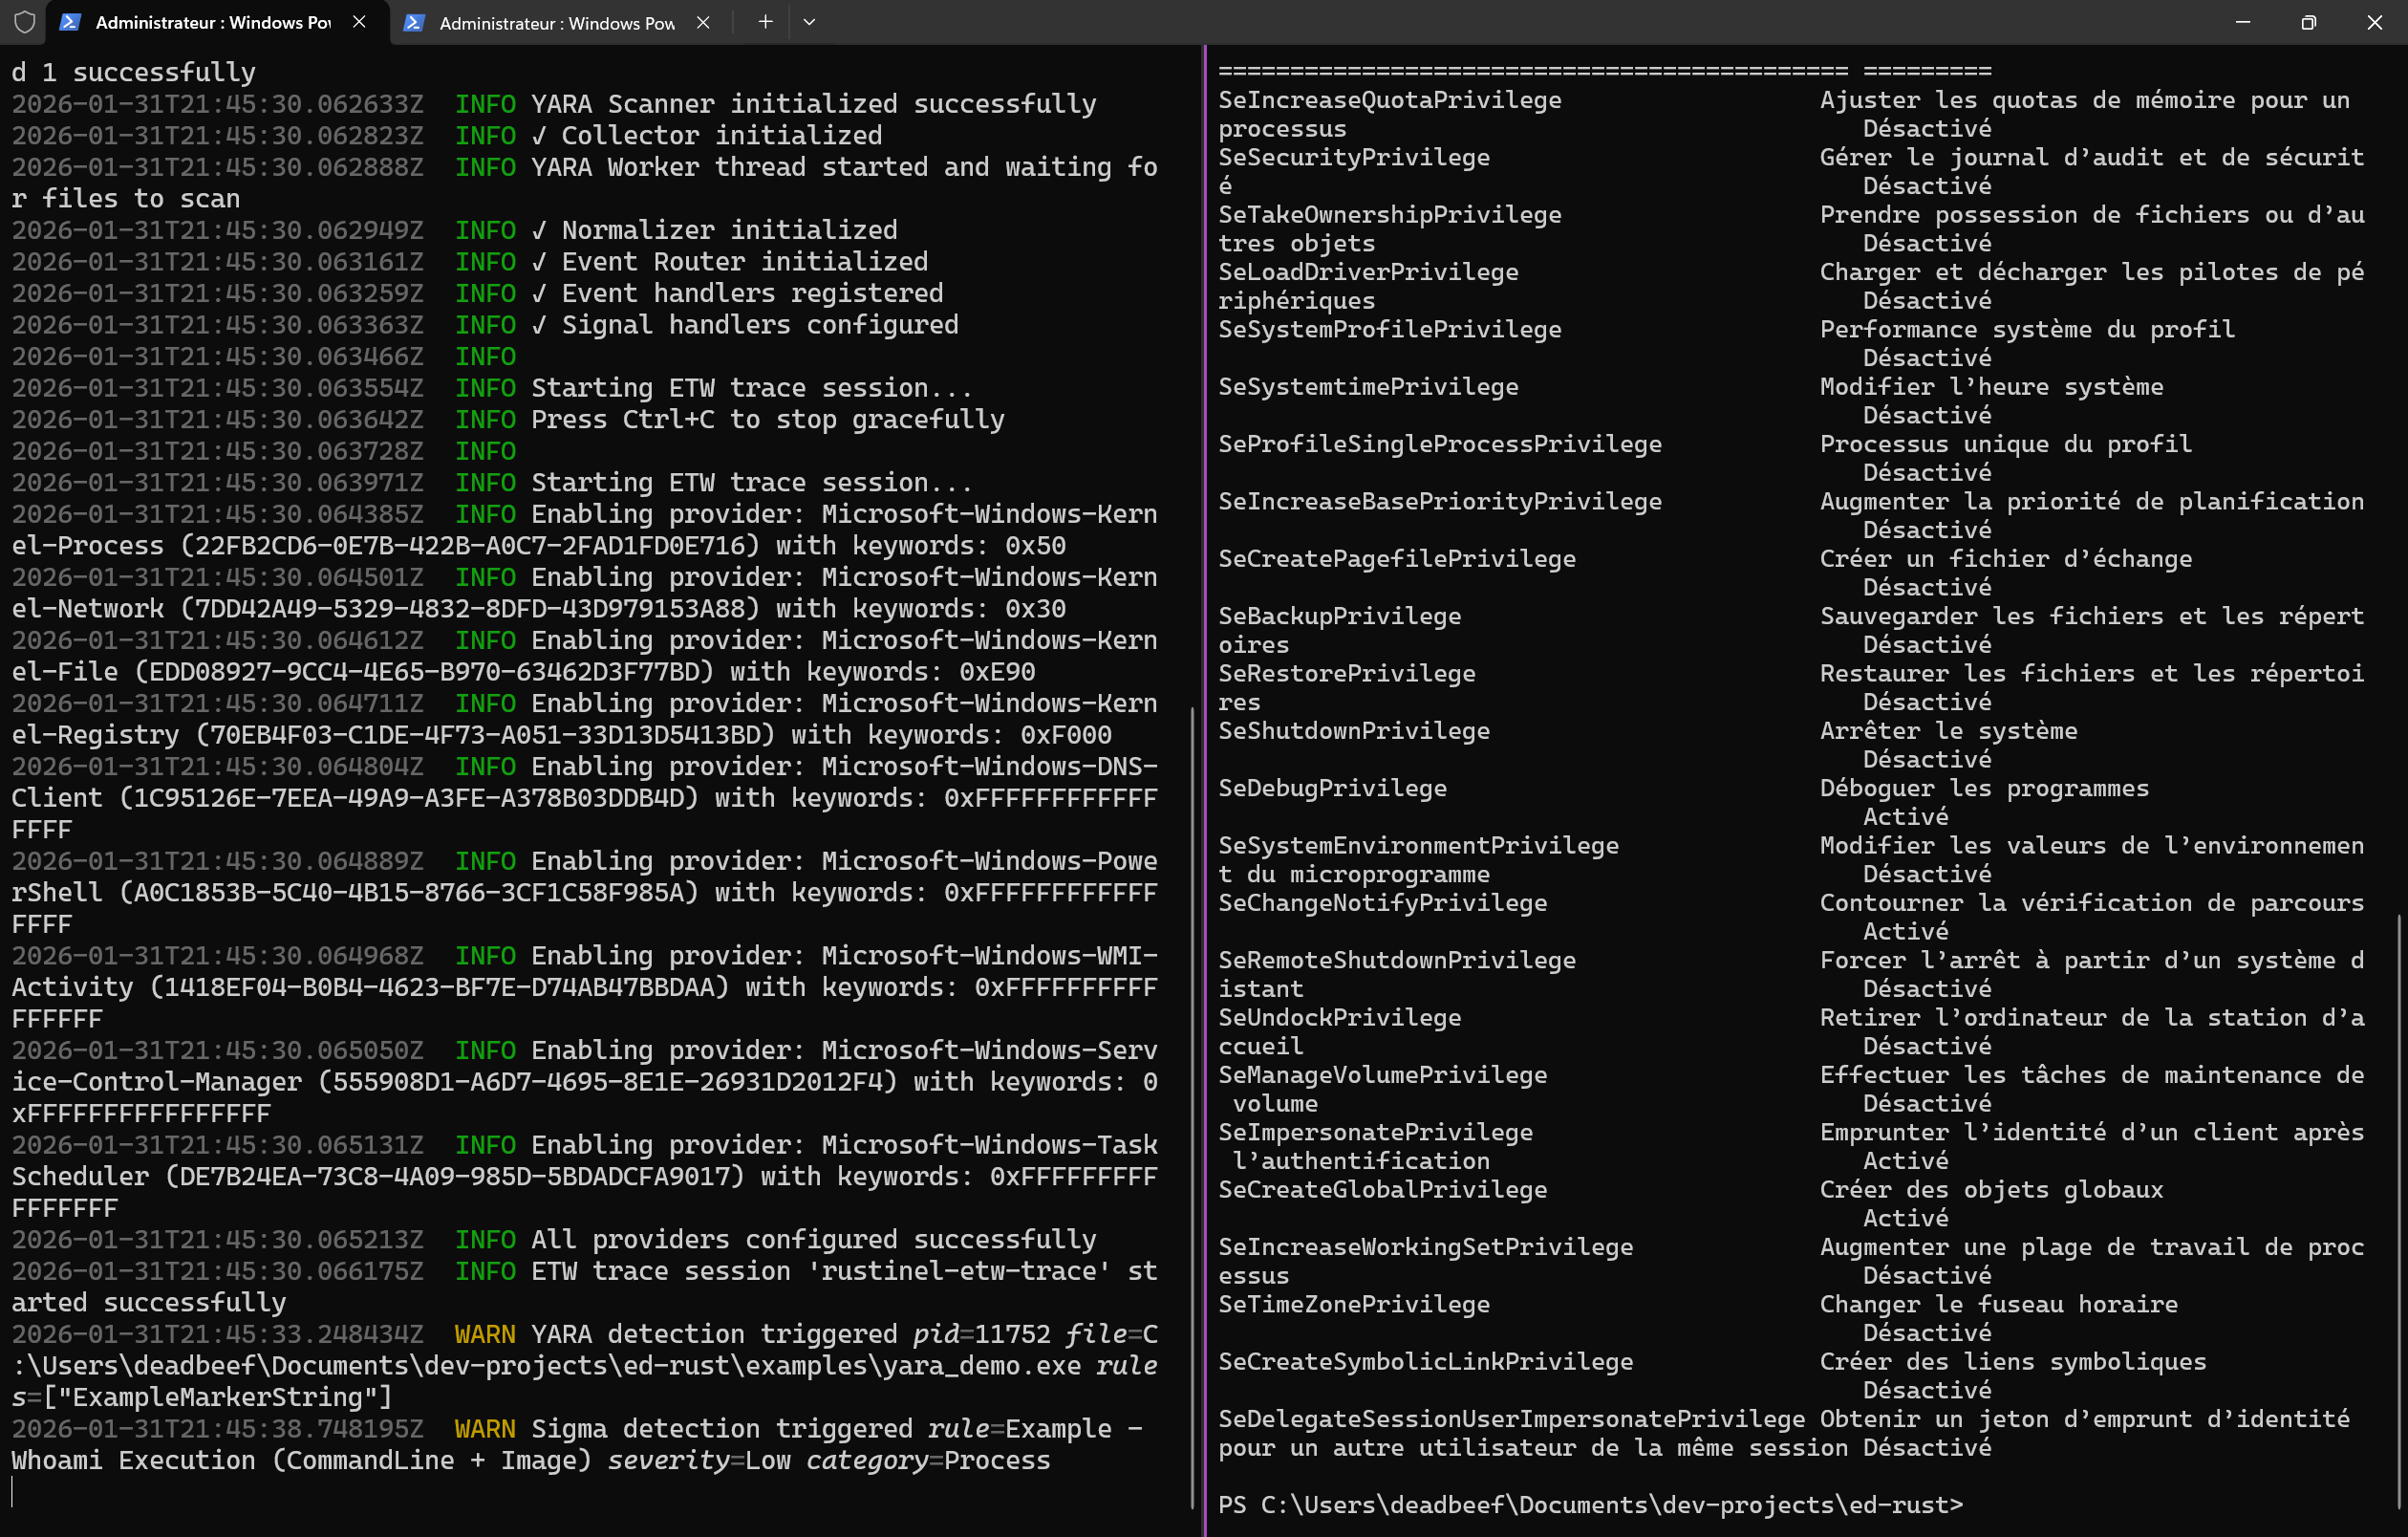 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 misp/misp-taxonomies
Таксономии, используемые в системе таксономий MISP, могут использоваться другими инструментами обмена информацией.
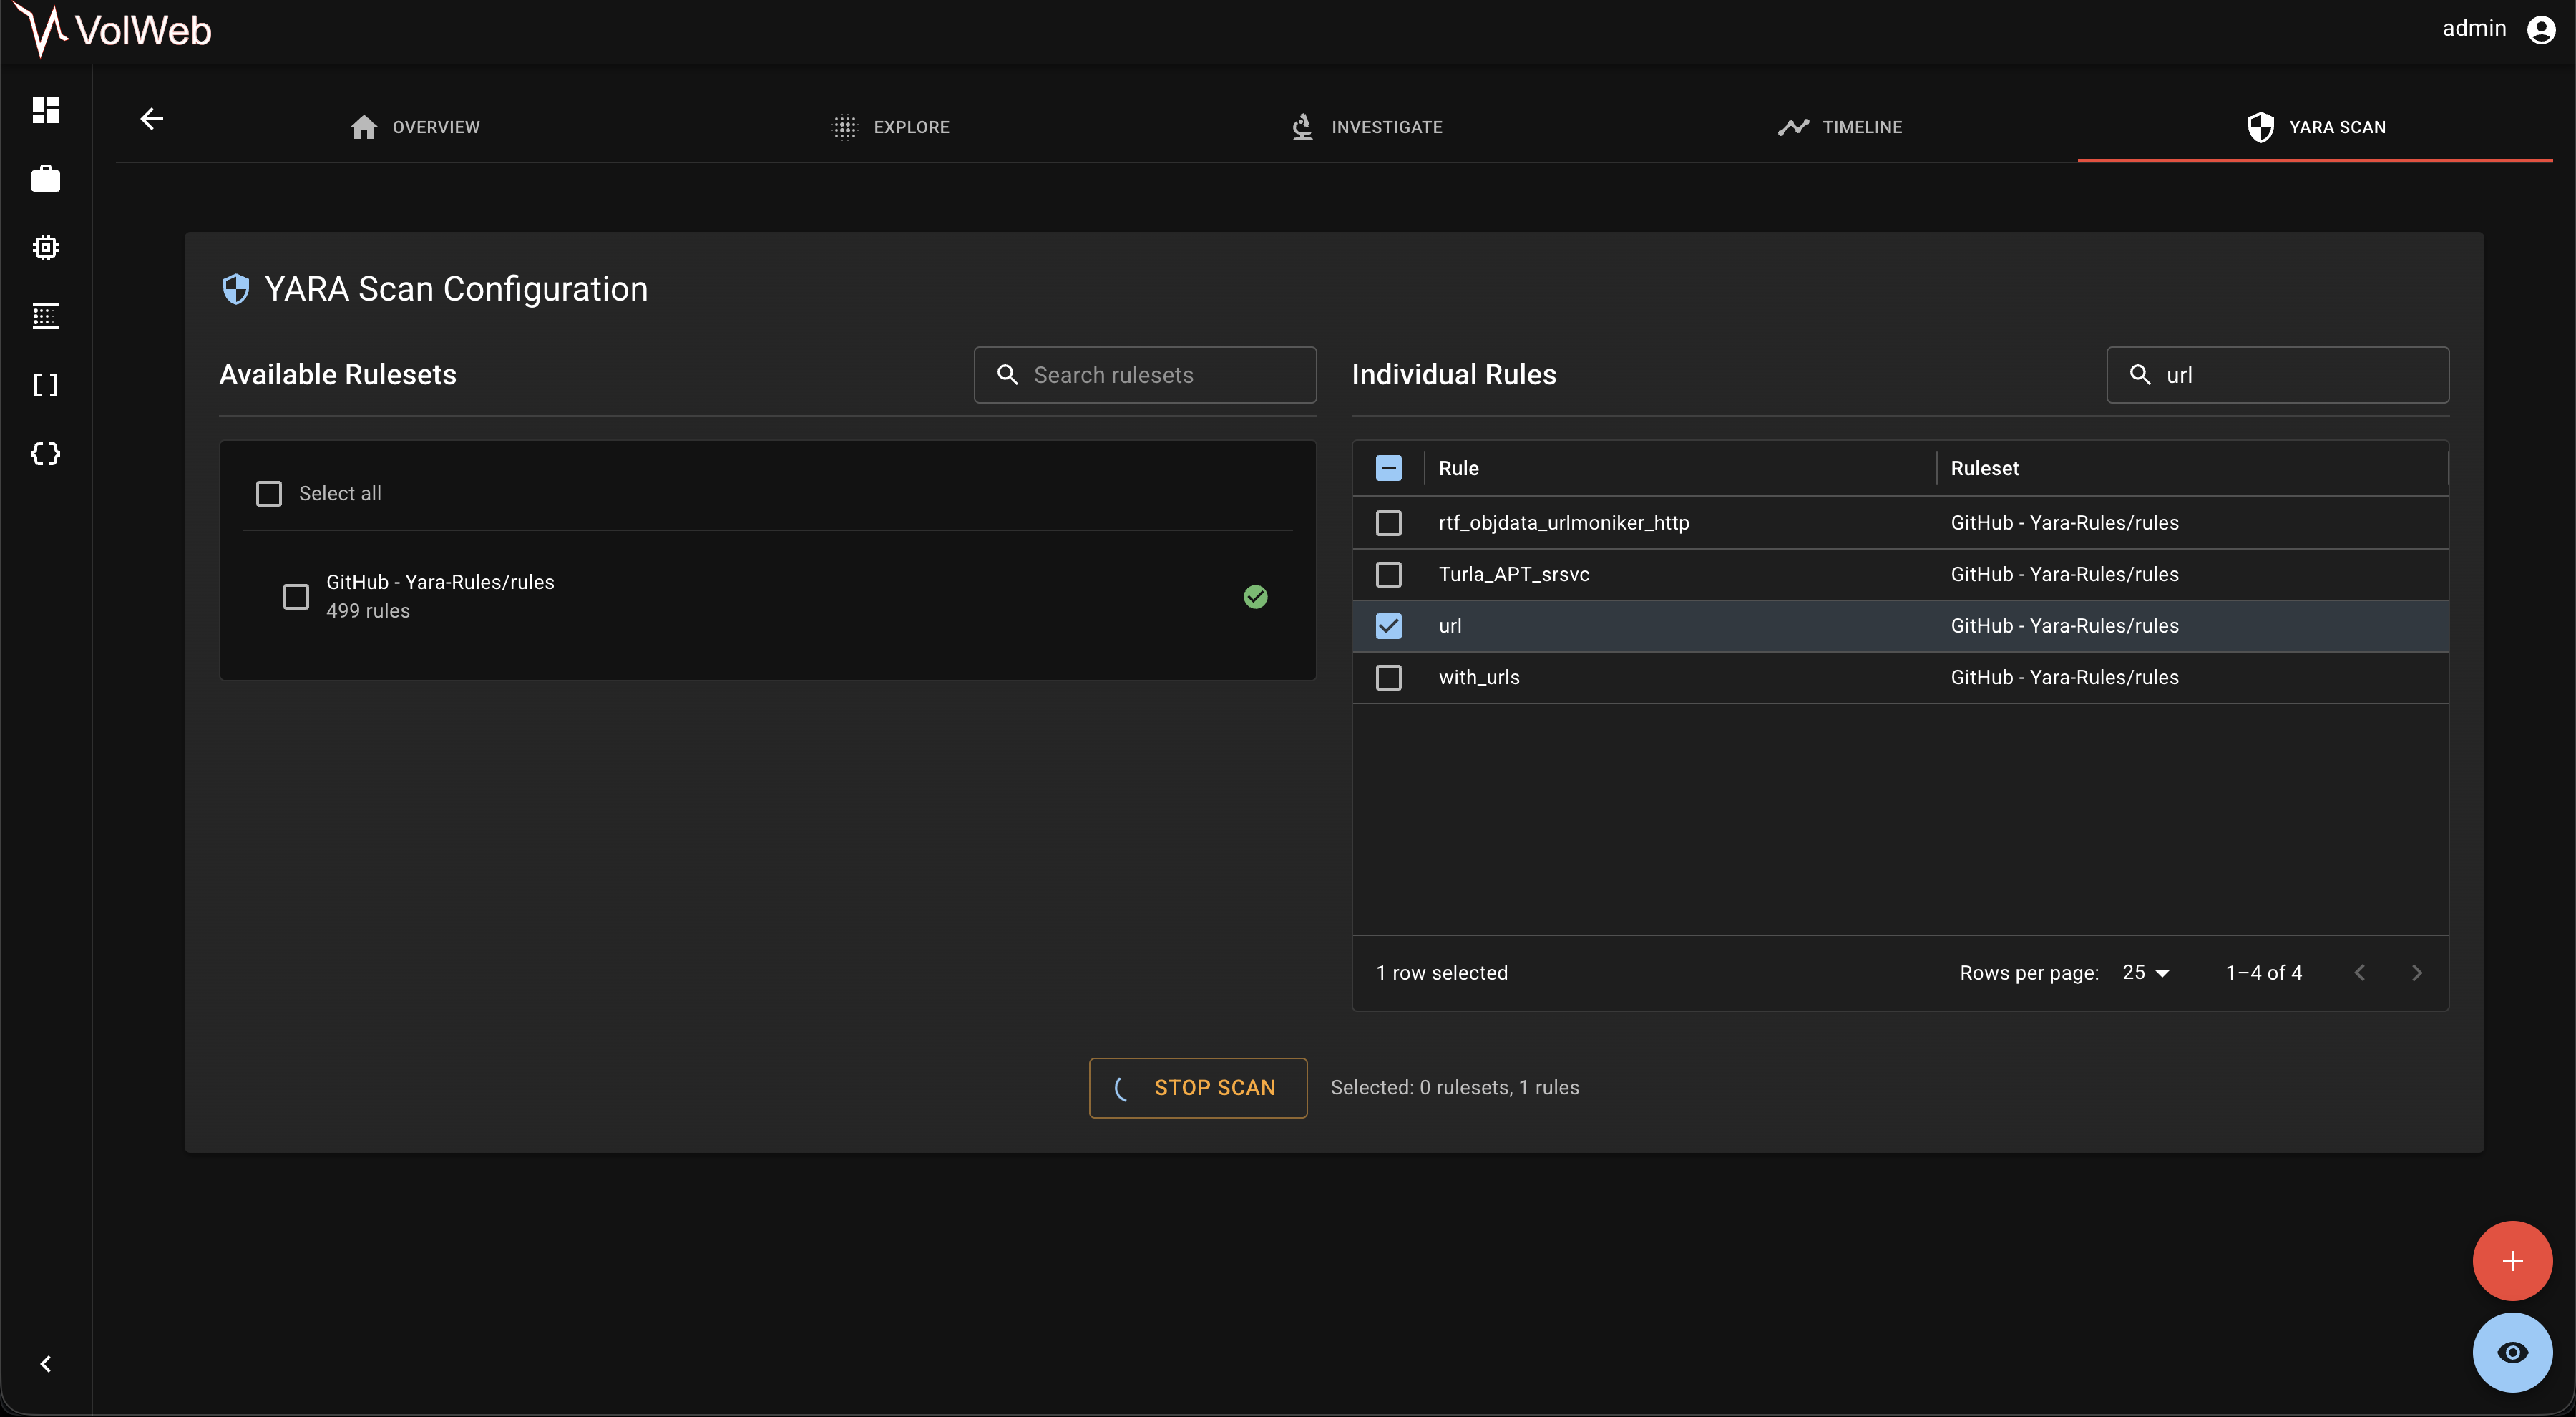 k1nd0ne/volweb
Централизованная и улучшенная платформа анализа памяти
 dev-lu/osint_toolkit
Платформа с открытым исходным кодом для аналитиков кибербезопасности с множеством функций для разведки угроз и разработки систем обнаружения.







