
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 microsoft/msticpy
Инструменты безопасности Microsoft Threat Intelligence
 neo23x0/loki
Сканер на основе IOC и YARA для обнаружения индикаторов компрометации с помощью проверки имен файлов по регулярным выражениям, сигнатур YARA,…
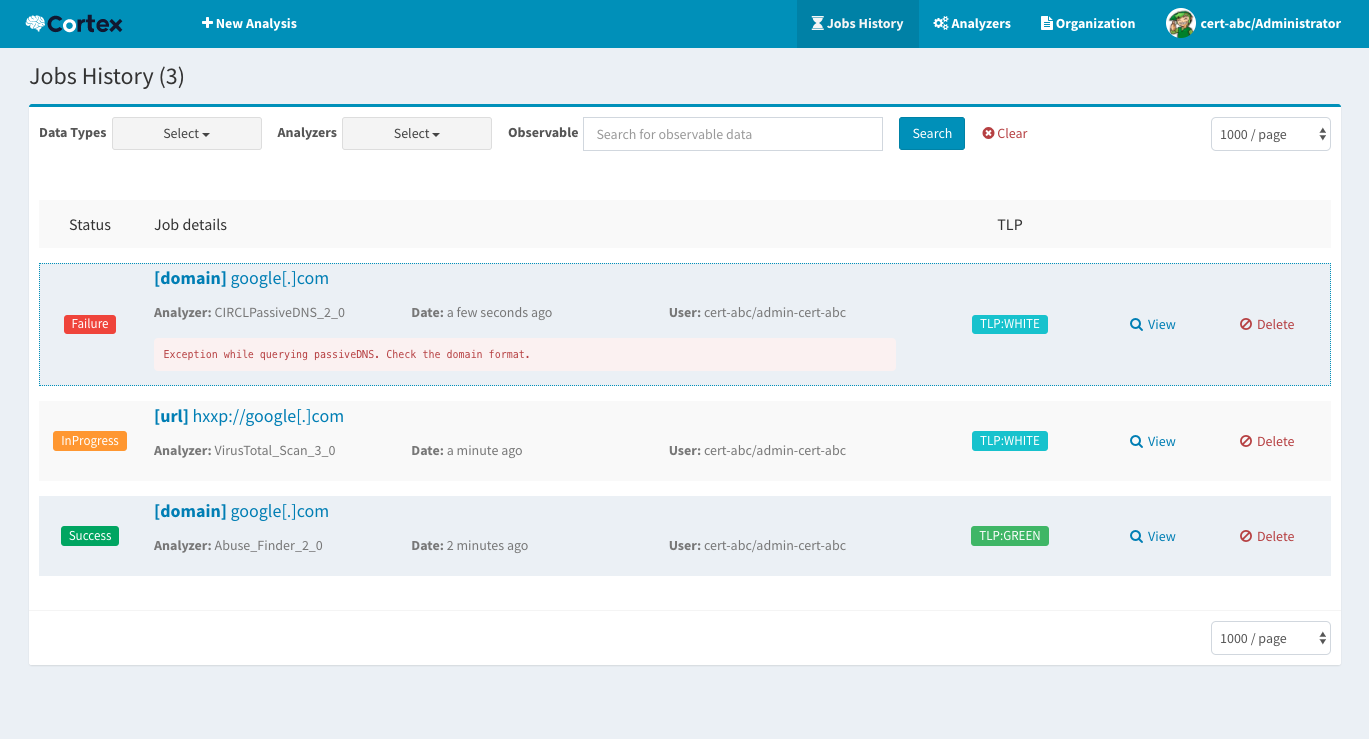 thehive-project/cortex
Cortex: мощный движок анализа наблюдаемых объектов и активного реагирования
 mthcht/awesome-lists
Курируемый репозиторий фидов threat intelligence, списков IoC, правил YARA и справочников по инструментам DFIR для обнаружения угроз и реагирования…
 circl/ail-framework
AIL framework - фреймворк анализа утечки информации. Проект перемещен на https://github.com/ail-project
 facebook/threatexchange
Инструменты Trust & Safety для совместной борьбы с цифровыми угрозами.
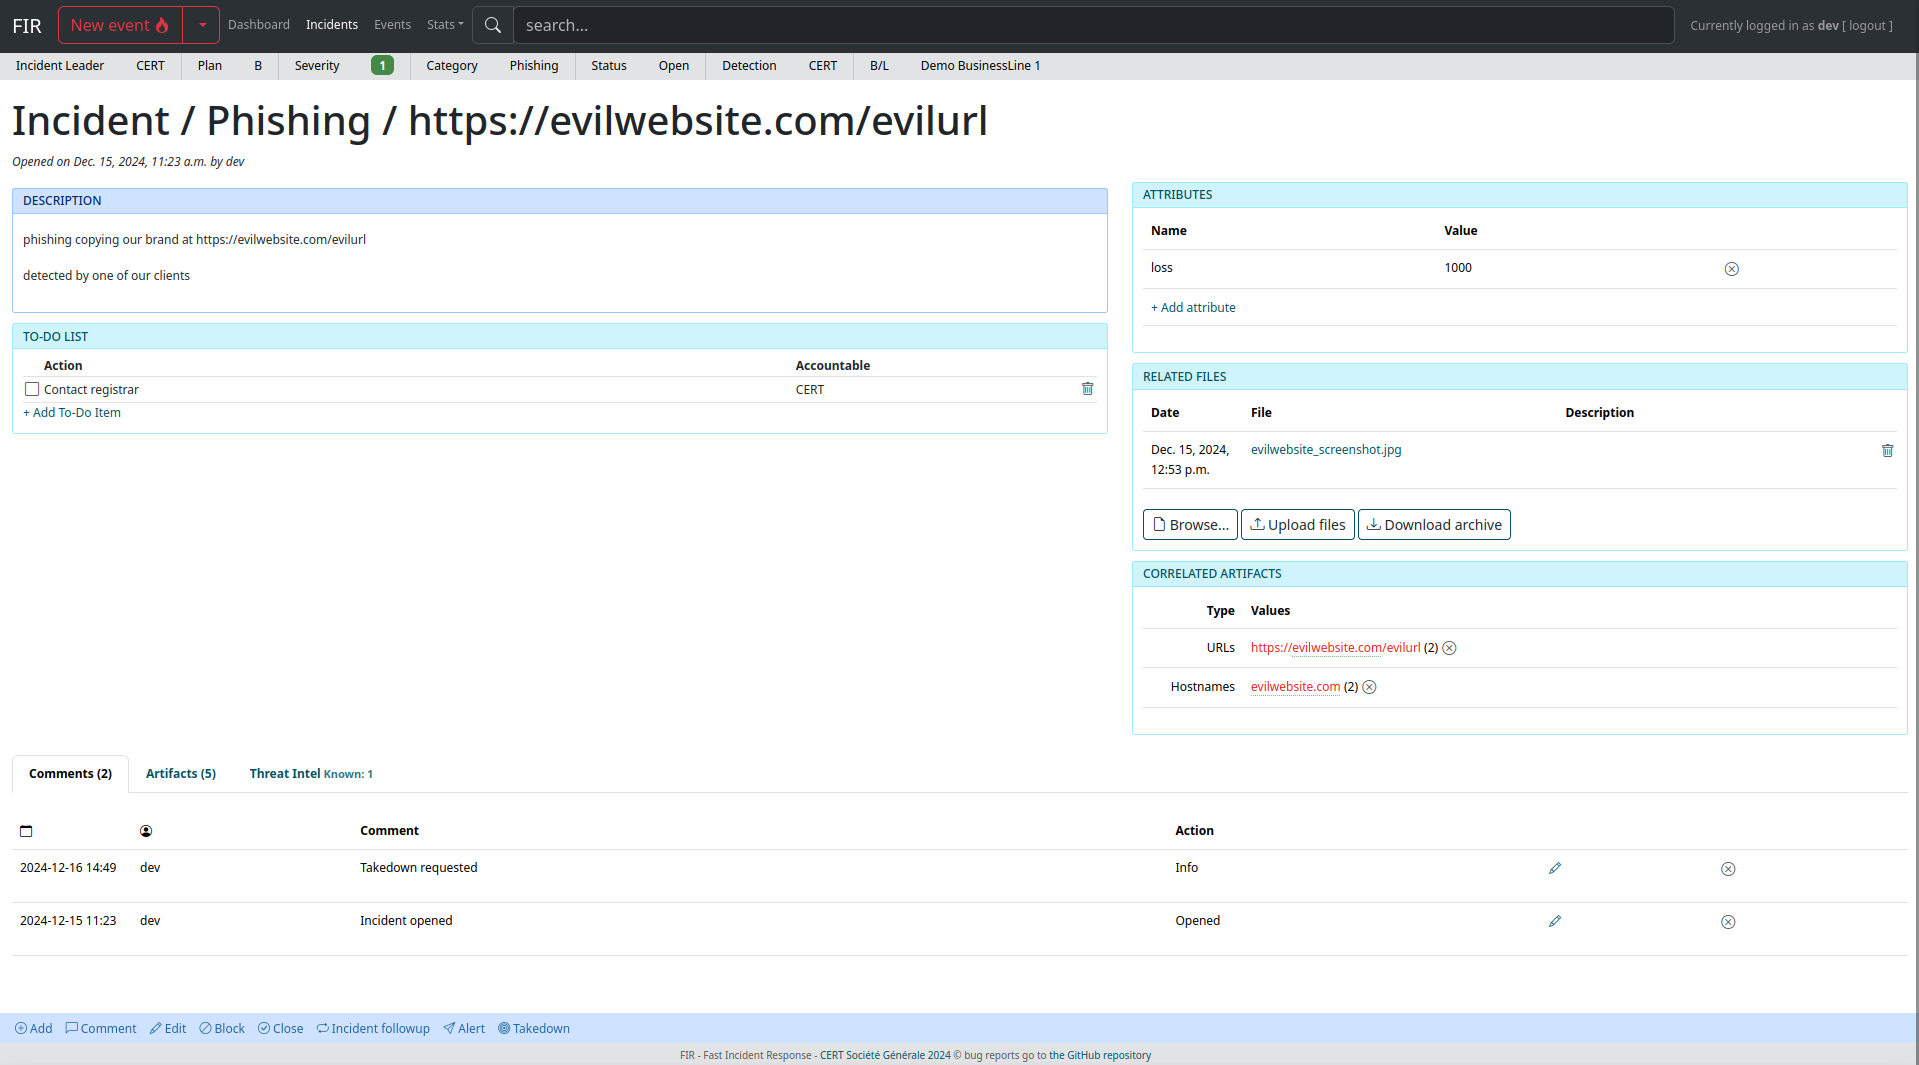 certsocietegenerale/fir
Быстрое реагирование на инциденты
 magicsword-io/loldrivers
Курируемая база данных уязвимых и вредоносных драйверов Windows с правилами обнаружения YARA, Sigma, ClamAV и Sysmon для проактивного поиска угроз и…
 cisagov/vulnrichment
Репозиторий для обогащения данных об уязвимостях.
 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…
 sophoslabs/iocs
Индикаторы компрометации от Sophos из опубликованных отчётов

 amnestytech/investigations
Индикаторы компрометации из киберрасследований Amnesty International
 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
 kevthehermit/ratdecoders
Декодеры на Python для распространенных троянов удаленного доступа
 paloaltonetworks/unit42-timely-threat-intel
Коллекция файлов с индикаторами, сопровождающая посты в социальных сетях команды Unit 42 от Palo Alto Networks для распространения своевременной…
 rurik/noriben
Песочница анализа вредоносного ПО на Python, которая интегрируется с Sysinternals Procmon для автоматического сбора, анализа и отчетности по…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.





