
 misp/misp-galaxy
Кластеры и элементы для прикрепления к событиям или атрибутам MISP (например, субъекты угроз)

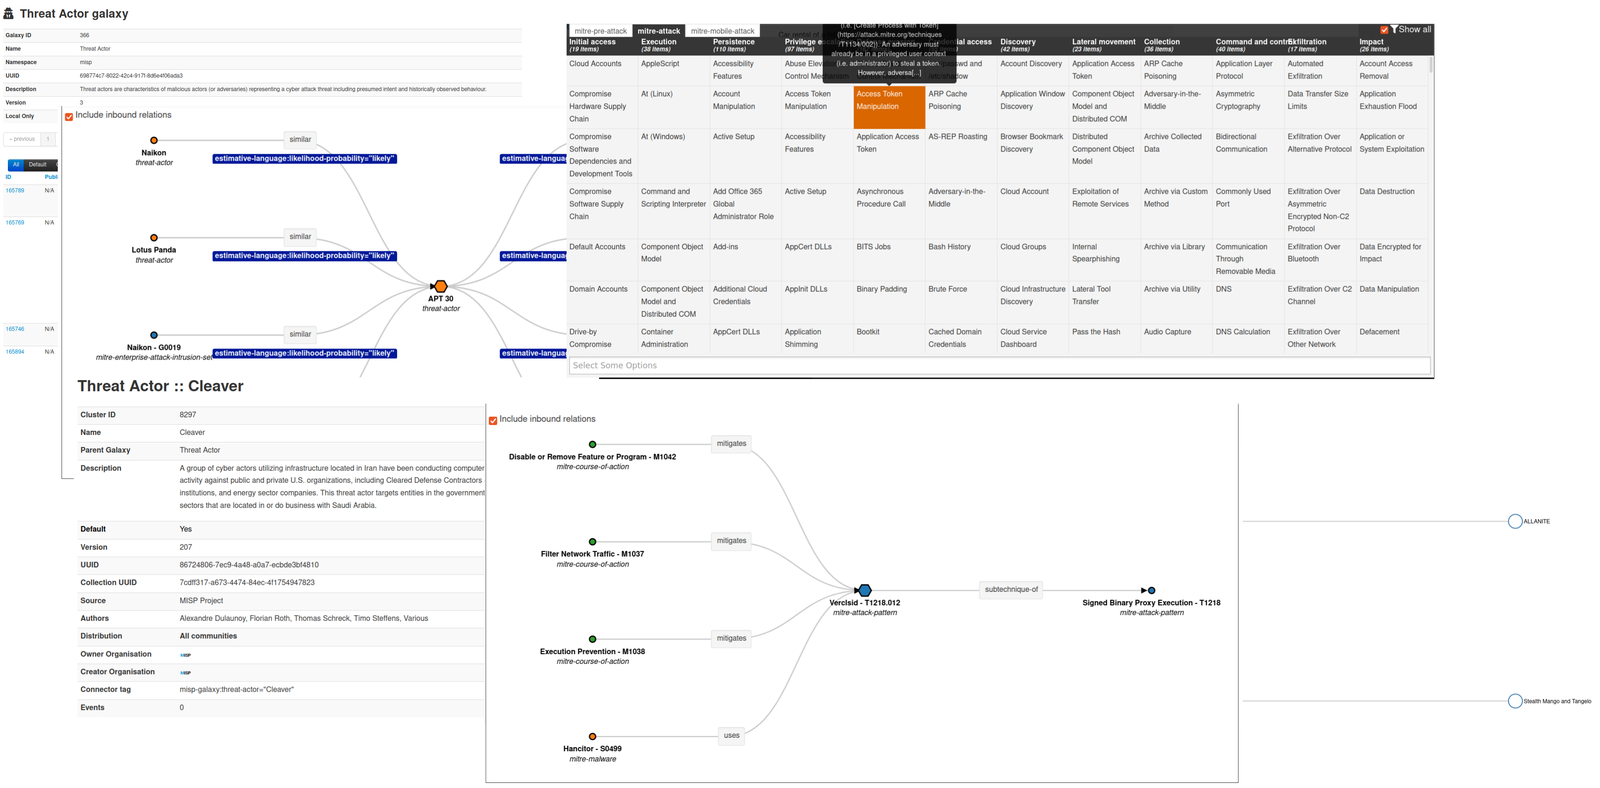
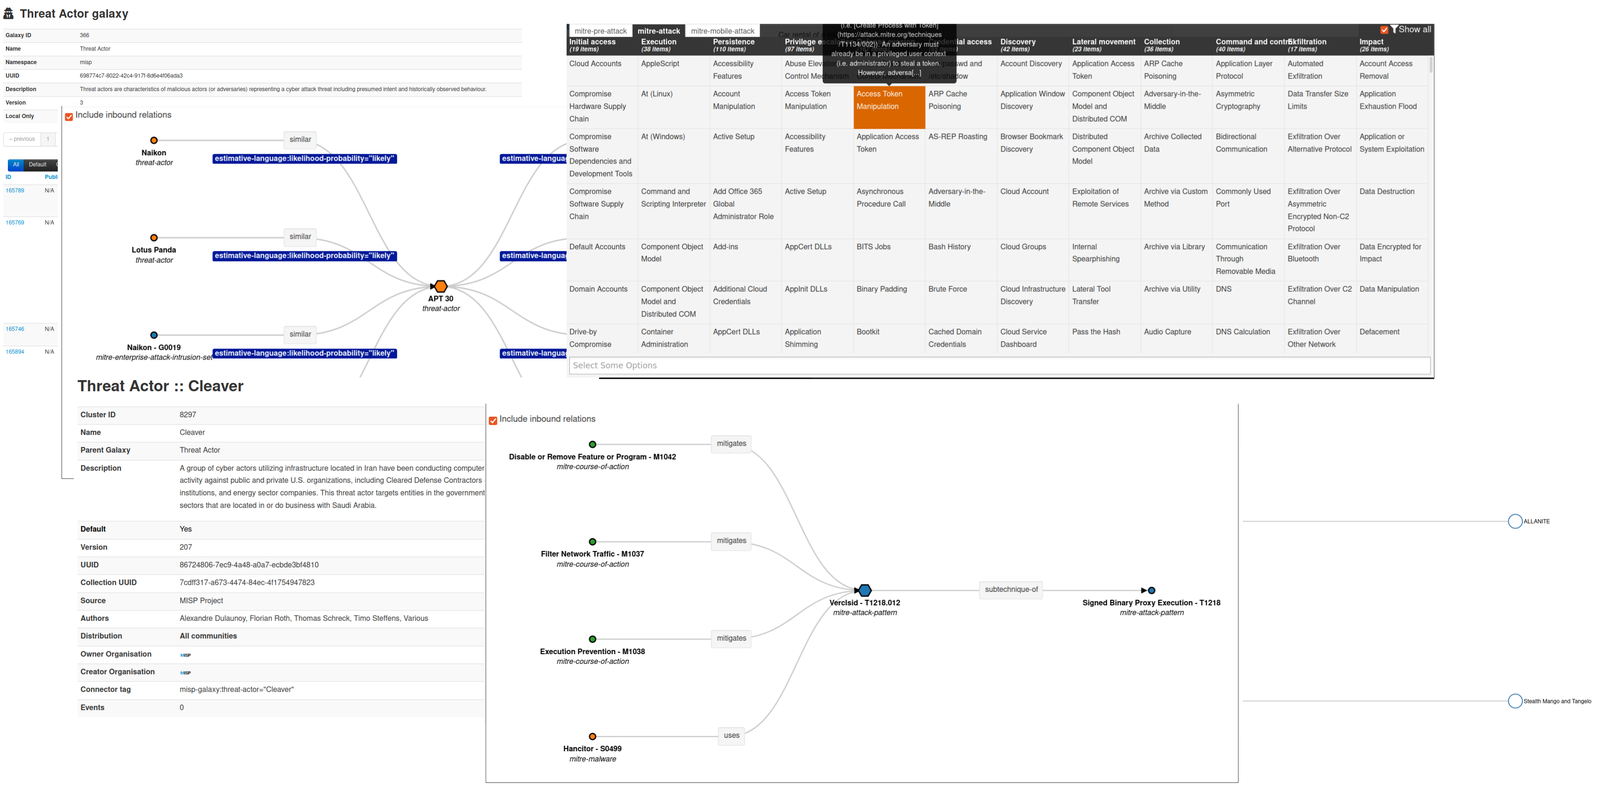
MISP galaxy — это простой способ выразить крупный объект, называемый кластером, который можно прикрепить к событиям или атрибутам MISP. Кластер может состоять из одного или нескольких элементов. Элементы выражаются в виде пар «ключ-значение». В MISP galaxy доступны базы знаний по умолчанию (такие как Threat Actors, Tools, Ransomware, матрицы ATT&CK), но их можно перезаписывать, заменять, обновлять, создавать ответвления и распространять по своему усмотрению.
Существующие кластеры и словари можно использовать как есть или в качестве общей базы знаний. К каждому кластеру можно применить схему распространения MISP, чтобы обеспечить ограниченное или более широкое распространение.
Galaxies также можно использовать для выражения существующих стандартов в виде матриц, таких как MITRE ATT&CK(tm), или пользовательских.
Цель — иметь общий набор кластеров для организаций, начинающих анализ, но который можно расширять локализованной информацией (которая не распространяется) или дополнительной информацией (которая может распространяться).
360.net Threat Actors — известные или предполагаемые группы противников, выявленные 360.net.
Категория: actor — источник: https://apt.360.net/aptlist — всего: 42 элемента
Agent Threat Rules — открытые правила обнаружения угроз для ИИ-агентов: внедрение промптов, отравление инструментов, атаки на серверы MCP, компрометация навыков. Каждое значение кластера — это одно правило ATR с категорией, уровнем серьёзности и ссылками на CVE/OWASP/MITRE ATLAS, где они сопоставлены.
Категория: agent-threat-rules — источник: https://github.com/Agent-Threat-Rule/agent-threat-rules — всего: 713 элементов
Боеприпасы — галактика распространённых боеприпасов
Категория: firearm — источник: https://ammo.com/ — всего: 409 элементов
Android — galaxy вредоносного ПО для Android на основе нескольких открытых источников.
Категория: tool — источник: Open Sources — всего: 456 элементов
Azure Threat Research Matrix — цель Azure Threat Research Matrix (ATRM) — просвещение читателей о потенциале тактик, техник и процедур (TTP) на базе Azure. Она не предназначена для обучения тому, как их вооружать или целенаправленно злоупотреблять ими. По этой причине некоторые конкретные команды будут обфусцированы или части будут опущены для предотвращения злоупотреблений.
Категория: atrm — источник: https://github.com/microsoft/Azure-Threat-Research-Matrix — всего: 90 элементов
attck4fraud — attck4fraud — принципы MITRE ATT&CK в сфере мошенничества
Категория: guidelines — источник: Open Sources — всего: 71 элемент
Бэкдор — список вредоносных программ типа «бэкдор».
Категория: tool — источник: Open Sources — всего: 30 элементов
Banker — Список банковского вредоносного ПО.
Категория: tool — источник: Open Sources — всего: 53 элемента
Bhadra Framework — Фреймворк моделирования угроз Bhadra
Категория: mobile — источник: https://arxiv.org/pdf/2005.05110.pdf — всего: 47 элементов
Busy is the New Stupid framework — Busy is the New Stupid framework — тактический фреймворк, исследующий, как занятость подрывает когнитивные функции, стратегическое мышление и эффективность. Создан Россом Янгом.
Категория: user-tie — источник: https://www.cisotradecraft.com/bitns — всего: 40 элементов
Botnet — Galaxy ботнетов.
Категория: tool — источник: MISP Project — всего: 149 элементов
Branded Vulnerability — Список известных уязвимостей и атак с брендированием
Категория: vulnerability — источник: Open Sources — всего: 14 элементов
Cert EU GovSector — Cert EU GovSector
Категория: sector — источник: CERT-EU — всего: 6 элементов
China Defence Universities Tracker — China Defence Universities Tracker — это база данных китайских учреждений, занимающихся исследованиями в области военной или связанной с безопасностью науки и техники. Создана Международным центром киберполитики ASPI.
Категория: academic-institution — источник: ASPI International Cyber Policy Centre — всего: 159 элементов
