Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/stanfrbd/cyberbro
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Фиды и агрегаторы угрозАнализ уязвимостейАнализ хэшейФорензикаСбор информацииРазведка угрозОбучение и ОбразованиеРеагирование на ИнцидентыАнализ DNS
67771623 дней назадПроверено Kitploit
GitHubstanfrbd/cyberbro

cyberbro

Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
РепозиторийСайт
Поделиться

Cyberbro


Простое приложение, которое извлекает ваши IoC из неструктурированных данных и проверяет их репутацию с помощью множества сервисов.
🌐 demo.cyberbro.net

GitHub stars Follow on X/Twitter Mastodon GitHub issues License build and test badge pre-commit validation badge Python


О проекте

Вдохновлён Cybergordon и IntelOwl.

Этот проект призван обеспечить простой и эффективный способ проверки репутации ваших наблюдаемых объектов с помощью множества сервисов, без необходимости развёртывать сложное решение. Документация доступна по адресу https://docs.cyberbro.net/

[!TIP] Для создания собственных отчётов используйте Cyberbro вместе с вашей любимой LLM (Claude, OpenAI gpt-5...) через MCP (Model Context Protocol)
Подробнее см. Cyberbro MCP.
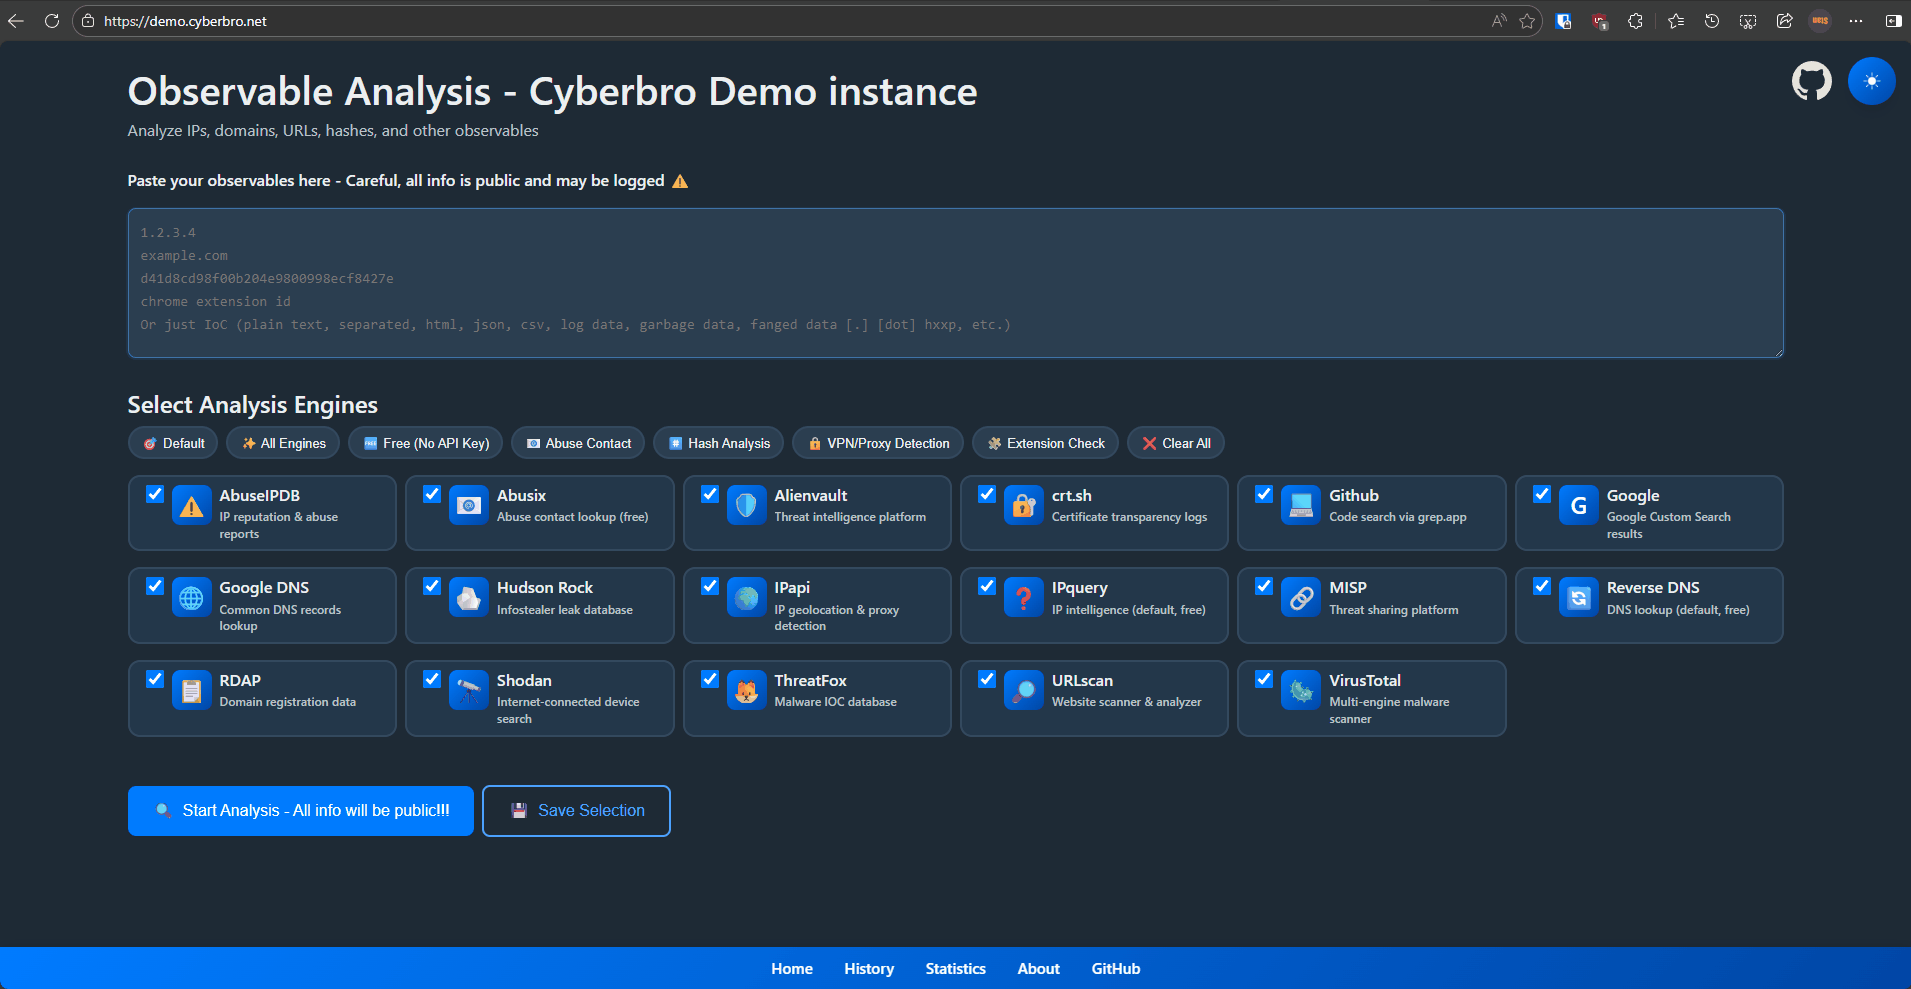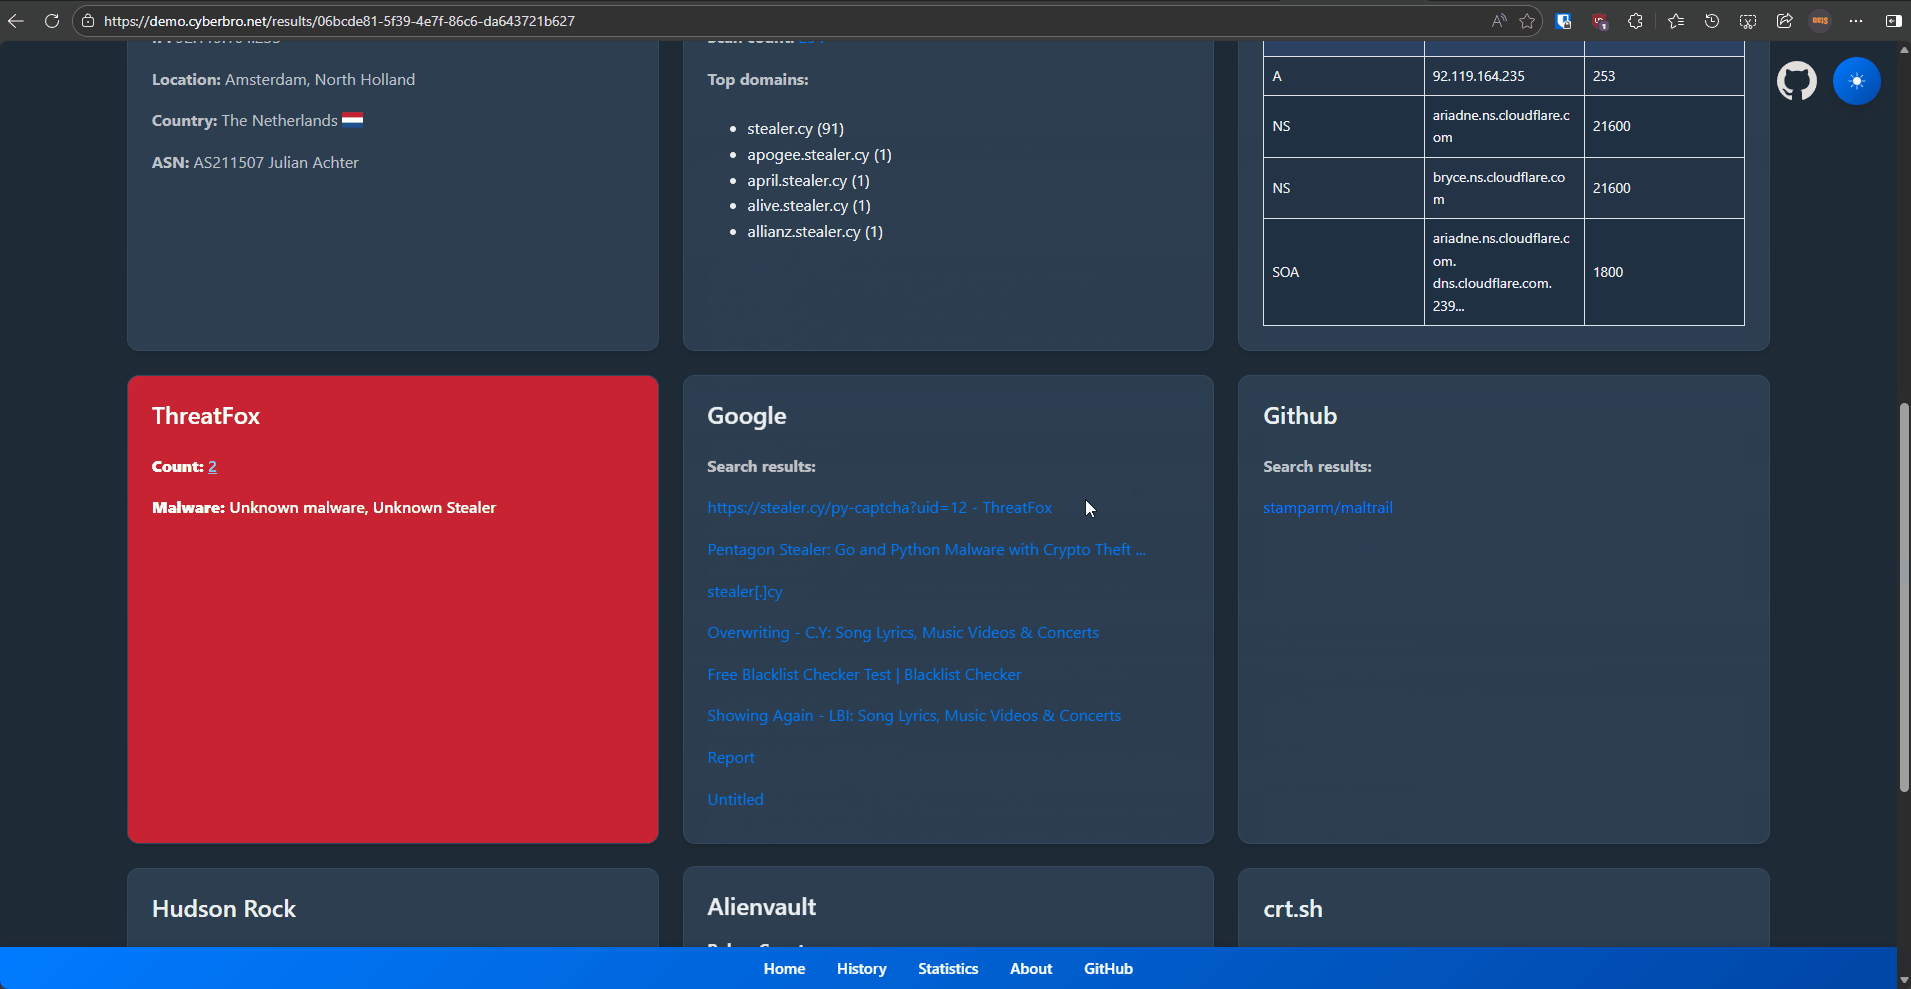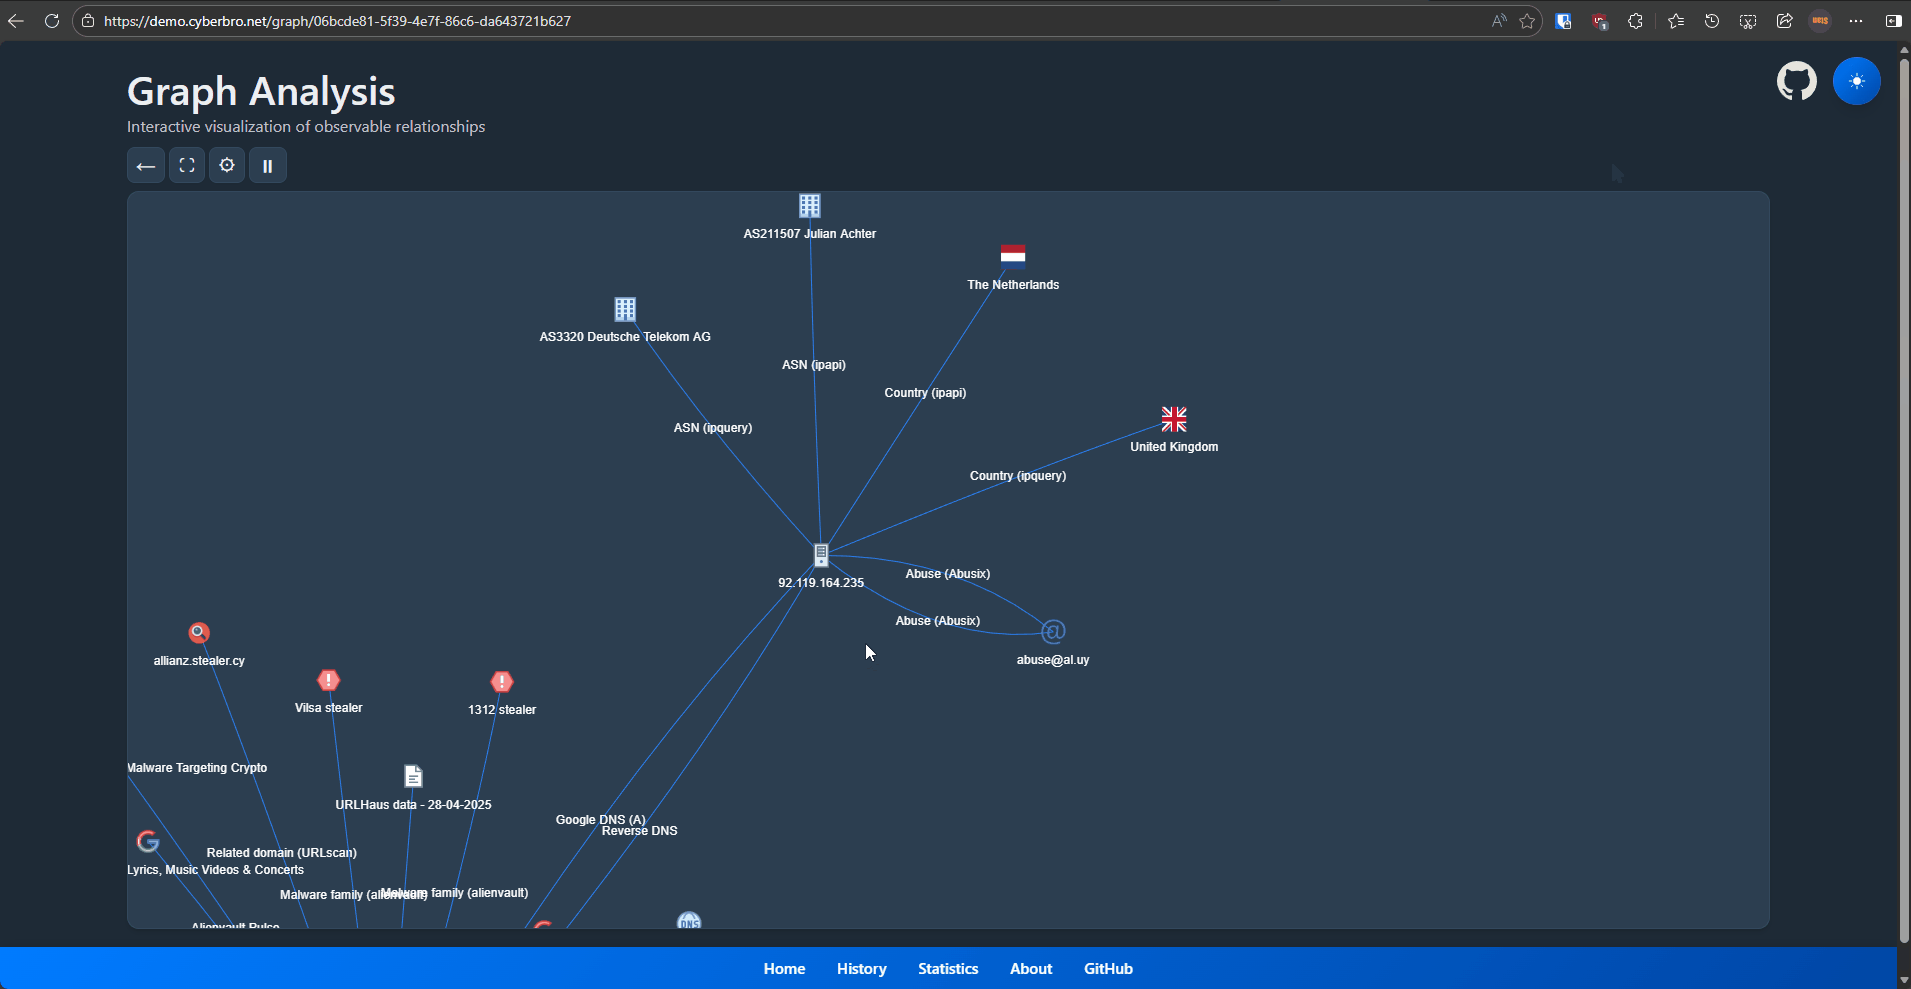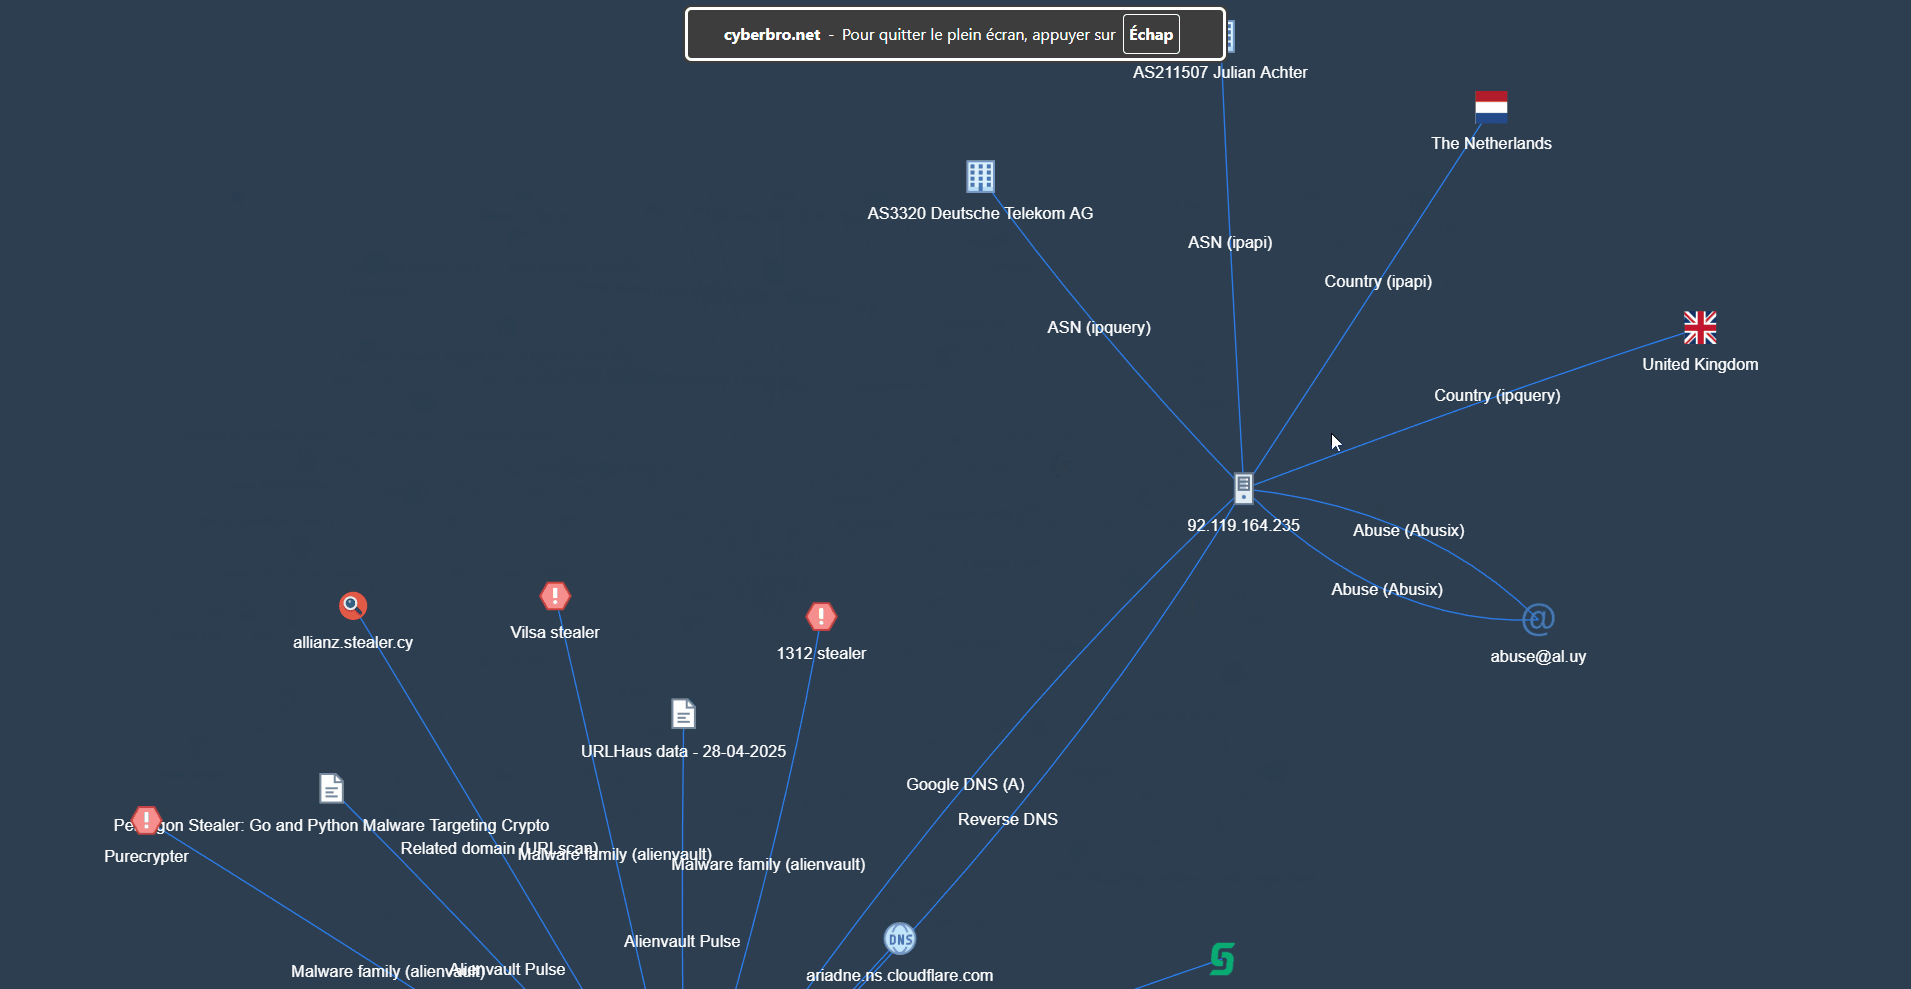
Демо

graph_demo

Возможности

  • Простой ввод: Вставьте необработанные логи или IoC — автоматический разбор и извлечение.
  • Проверки по множеству сервисов: Поиск репутации IP-адресов, хешей, доменов, URL-адресов и идентификаторов расширений Chrome во множестве сервисов threat intel.
  • Подробные отчёты: Расширенный поиск, фильтрация и экспорт в CSV/Excel.
  • Быстрая обработка: Многопоточность для скорости.
  • Автоматический пивотинг: Обнаружение связанных доменов, URL-адресов и IP-адресов через обратный DNS и RDAP / Whois.
  • Точная информация о доменах и злоупотреблениях: Поиск контактов RDAP / Whois и контактов для сообщений о злоупотреблениях.
  • Интеграции: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock и другие.
  • Прокси и хранение: Поддержка прокси и хранение результатов в SQLite.
  • История и графики: История анализов и экспериментальный просмотр в виде графа.
  • Кэш: Кэширование для ускорения повторных запросов (включено на уровне мультидвижка, а не каждого движка).

Что делает Cyberbro уникальным

  • Дружелюбен к новичкам: Доступен для любого уровня подготовки.
  • Поиск по идентификаторам расширений Chrome: Получение названий расширений и данных CTI по идентификаторам.
  • Лёгкое развёртывание: Простая установка и использование.
  • Продвинутое извлечение TLD: Точное определение корневого домена для лучших запросов.
  • Прагматичный сбор данных: Использует GitHub и Google для поиска упущенных IoC.
  • Интеграция отчётов CTI: Получает отчёты, связанные с IoC, из IoC.One.
  • Интеграция с EDR: Проверяет наблюдаемые объекты по вашим собственным средствам безопасности (MDE, CrowdStrike).

Безопасность и контроль доступа

[!WARNING] Cyberbro не предоставляет встроенной аутентификации или авторизации. Это осознанное проектное решение, и нативная аутентификация в настоящее время не планируется. Любой, кто имеет доступ к приложению, может запускать анализы, получать доступ к истории и результатам анализов, а также расходовать настроенные квоты сторонних API. Не выставляйте Cyberbro напрямую в недоверенные сети или в публичный Интернет без внешних средств контроля доступа.

Для совместных или удалённо доступных развёртываний защитите все маршруты приложения (включая API, историю, результаты и экспорт) с помощью проверенного решения, такого как Cloudflare Access, обратного прокси с поддержкой аутентификации или VPN. Ограничьте сетевой доступ с помощью правил брандмауэра или списков разрешённых IP-адресов, где это уместно. Один только обратный прокси или WAF не обеспечивает аутентификацию.

Cyberbro задуман как лёгкий инструмент обогащения IOC, а не как многопользовательская платформа threat intelligence. Если вам нужны встроенная аутентификация и управление пользователями, рассмотрите более комплексный проект, такой как IntelOwl.

Ожидания по развёртыванию и порядок сообщения об уязвимостях см. в SECURITY.md.

Начало работы - TL;DR

[!TIP] Если вам лень, вам понадобится Docker.
Выполните git clone ; скопируйте .env.sample в .env ; docker compose up, затем перейдите на localhost:5000. Да, вот и всё!

Начало работы

  • Для начала клонируйте репозиторий
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro

Отредактируйте файл конфигурации (обязательно)

cp .env.sample .env

[!NOTE] Нет API-ключей? Не проблема — просто скопируйте .env.sample в .env и оставьте необязательные значения пустыми. Будьте осторожны, если используется прокси.
Вы сможете использовать все бесплатные движки!

  • Заполните значения (включая прокси, если нужно) в файле .env.

[!WARNING] .env содержит конфиденциальные секреты и никогда не должен попадать в коммиты. Для production-развёртываний и командных развёртываний используйте SOPS, Vault или эквивалентный рабочий процесс менеджера секретов.

ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →