

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/emalderson/thephish
Управление индикаторами компрометации (IOC)Инструменты фишингаФишингАнализ вредоносных программЦифровая криминалистикаРазведка угрозРеагирование на ИнцидентыБезопасность Электронной Почты
GitHubemalderson/thephish

ThePhish

ThePhish: автоматизированный инструмент анализа фишинговых писем

Репозиторий
1.4k198452 лет назадПроверено Kitploit
Поделиться

ThePhish

ThePhish — это автоматизированный инструмент анализа фишинговых писем на основе TheHive, Cortex и MISP. Это веб-приложение, написанное на Python 3 и основанное на Flask, которое автоматизирует весь процесс анализа, начиная с извлечения наблюдаемых данных из заголовка и тела письма и заканчивая выработкой вердикта, который в большинстве случаев является окончательным. Кроме того, оно позволяет аналитику вмешиваться в процесс анализа и при необходимости получать дополнительные сведения об анализируемом письме. Для взаимодействия с TheHive и Cortex используются TheHive4py и Cortex4py — это клиенты Python API, которые позволяют использовать REST API, предоставляемые TheHive и Cortex соответственно.
OS made-with-python Docker Maintenance GitHub Documentation

Оглавление

  • Обзор
  • Пример использования ThePhish
    • Пользователь отправляет письмо в ThePhish
    • Аналитик анализирует письмо
  • Реализация
  • Установка
    • Установка с помощью Docker и Docker Compose
    • Установка с нуля
  • Настройка анализаторов
    • Настройка уровней анализаторов
    • Протестированные анализаторы
    • Включение анализатора MISP
    • Включение анализатора Yara
  • Включение ответного действия Mailer
  • Использование белого списка
  • Вклад в TheHive4py
  • Вклад в Cortex-Analyzers
  • Лицензия
  • Академические публикации
  • Кто говорит о ThePhish
  • Репозитории GitHub, упоминающие ThePhish
  • Благодарности

Обзор

На следующей диаграмме показана работа ThePhish на высоком уровне:
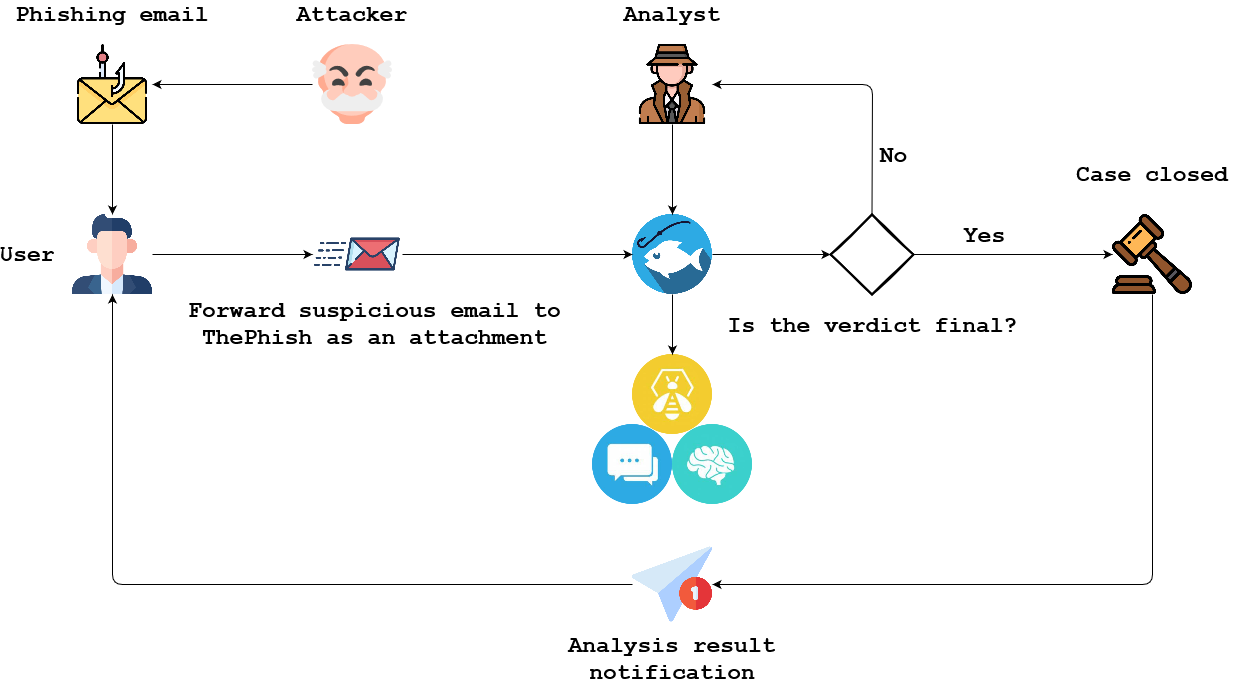
  1. Злоумышленник запускает фишинговую кампанию и отправляет фишинговое письмо пользователю.
  2. Пользователь, получивший такое письмо, может отправить его в виде вложения на почтовый ящик, используемый ThePhish.
  3. Аналитик взаимодействует с ThePhish и выбирает письмо для анализа.
  4. ThePhish извлекает все наблюдаемые данные из письма и создает инцидент в TheHive. Наблюдаемые данные анализируются с помощью Cortex и его анализаторов.
  5. ThePhish вычисляет вердикт на основе вердиктов анализаторов.
  6. Если вердикт окончательный, инцидент закрывается, и пользователь уведомляется. Кроме того, если это вредоносное письмо, инцидент экспортируется в MISP.
  7. Если вердикт не является окончательным, требуется вмешательство аналитика. Он должен просмотреть инцидент в TheHive вместе с результатами, полученными от различных анализаторов, чтобы сформулировать вердикт, затем он может отправить уведомление пользователю, при необходимости экспортировать инцидент в MISP и закрыть инцидент.

Пример использования ThePhish

Этот пример призван продемонстрировать, как пользователь может отправить письмо в ThePhish для анализа и как аналитик может фактически проанализировать это письмо с помощью ThePhish.

Пользователь отправляет письмо в ThePhish

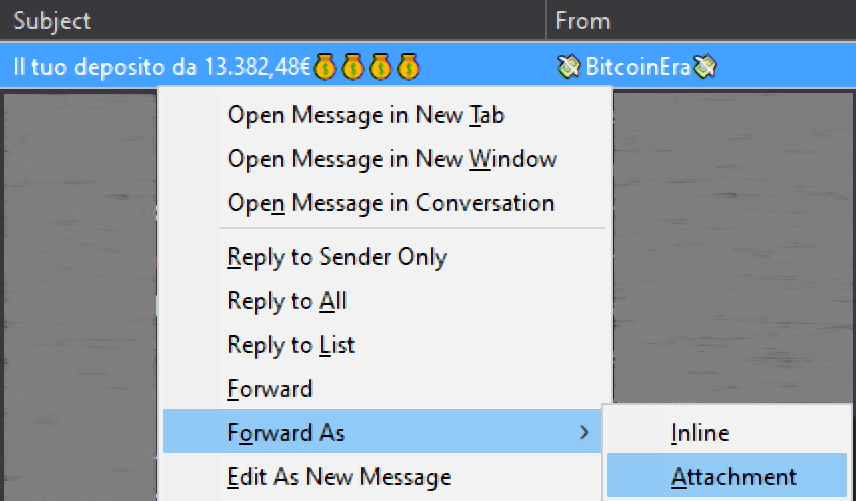
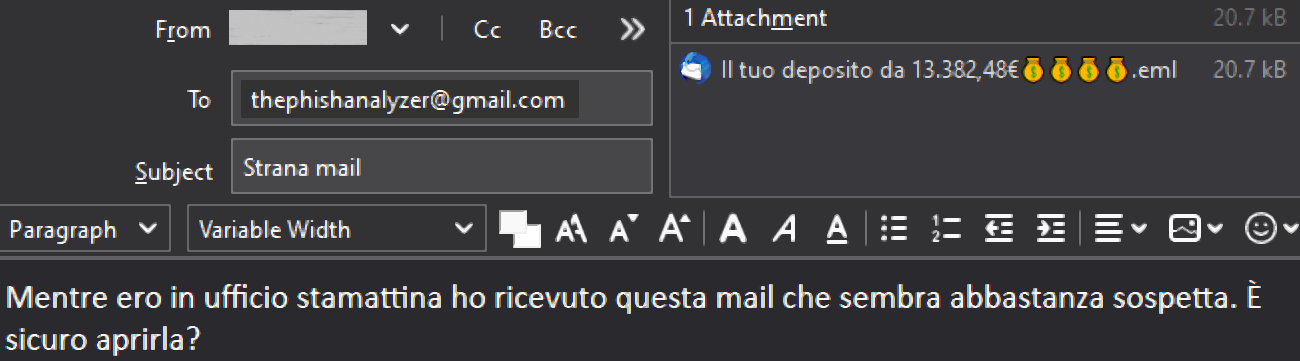
Пользователь может отправить письмо на адрес электронной почты, используемый ThePhish для получения писем для анализа. Письмо необходимо переслать в виде вложения в формате EML, чтобы предотвратить загрязнение заголовка письма. В данном случае используется почтовый клиент Mozilla Thunderbird, а адрес электронной почты — Gmail.
Аналитик анализирует письмо

Аналитик переходит на веб-страницу ThePhish и нажимает кнопку «List emails», чтобы получить список писем для анализа.
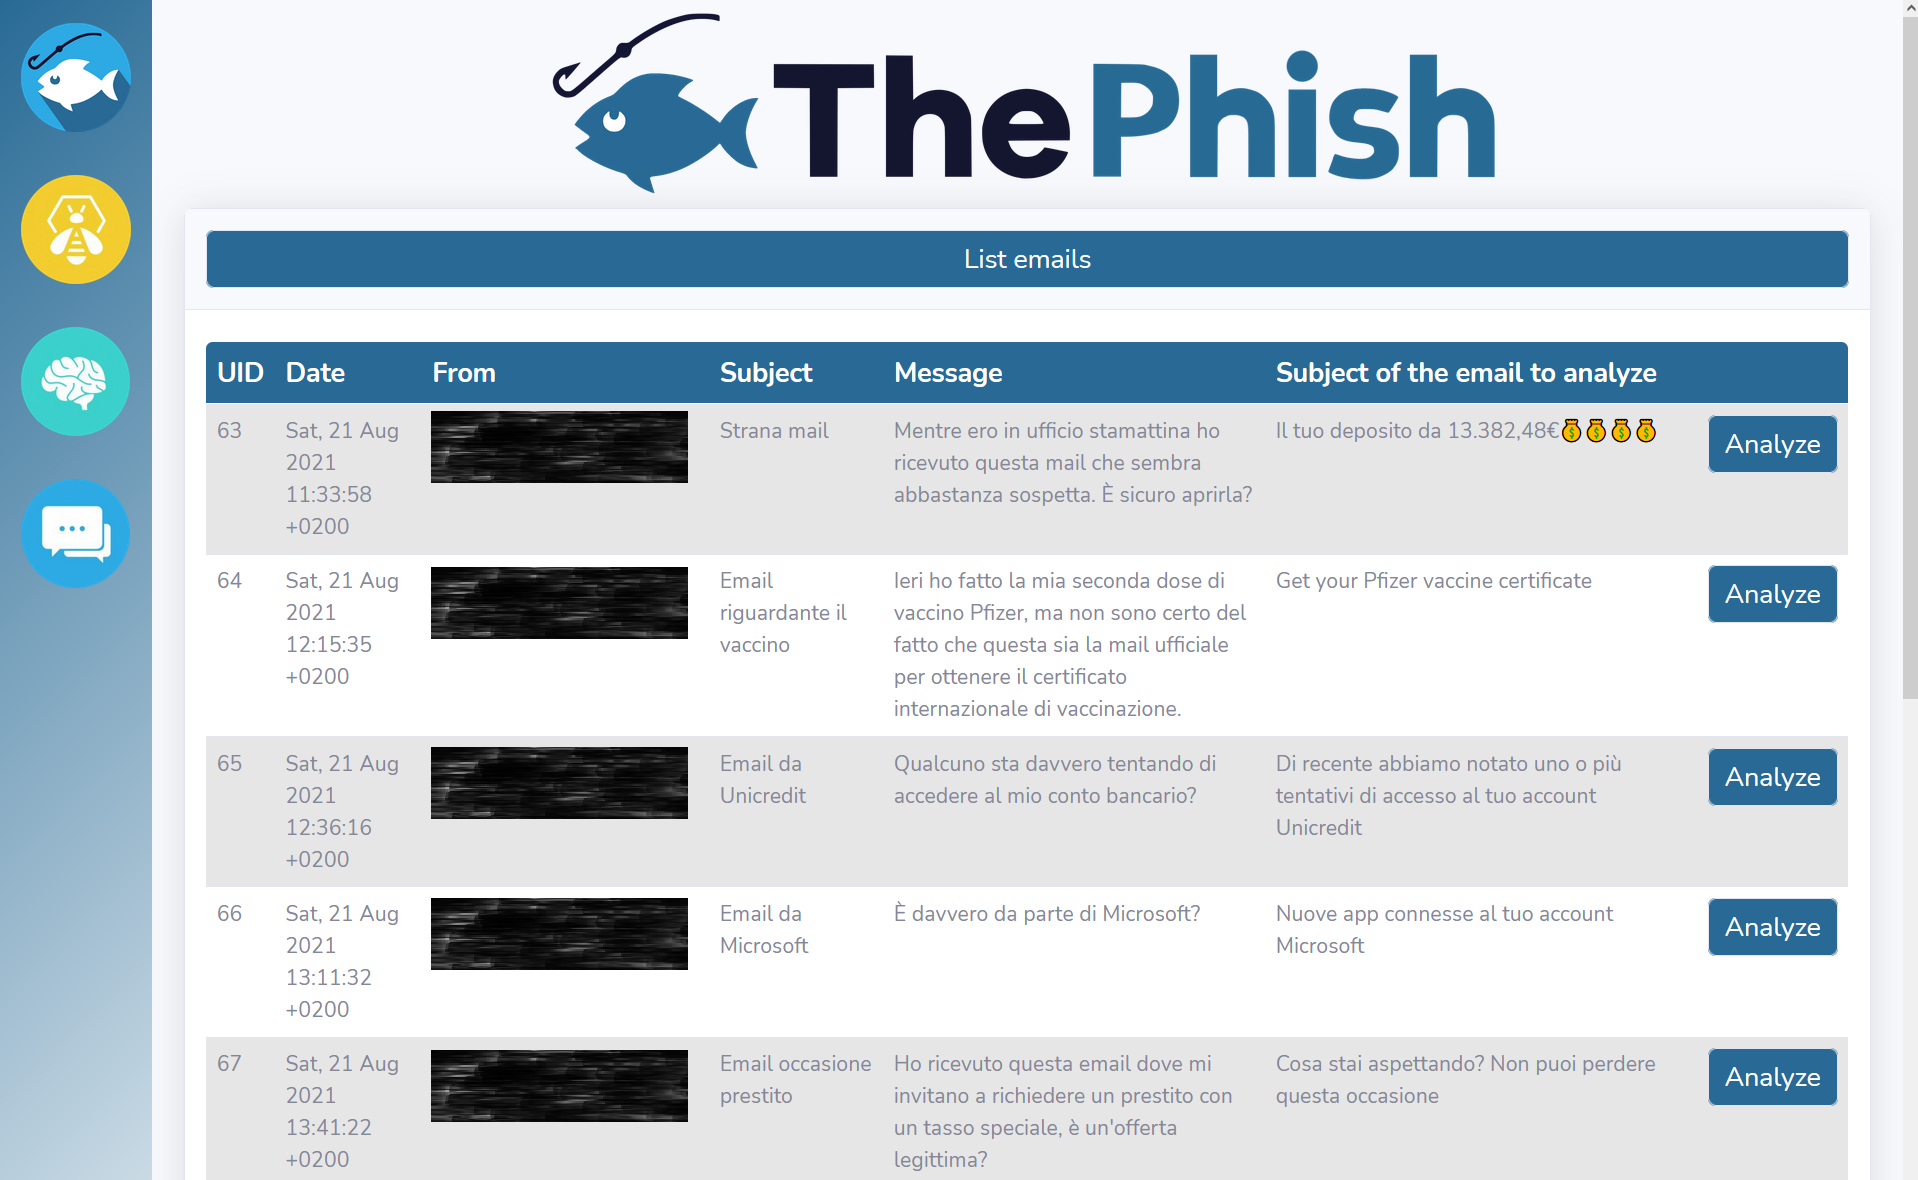
Когда аналитик нажимает кнопку «Analyze», соответствующую выбранному письму, запускается анализ, и его ход отображается на веб-интерфейсе.
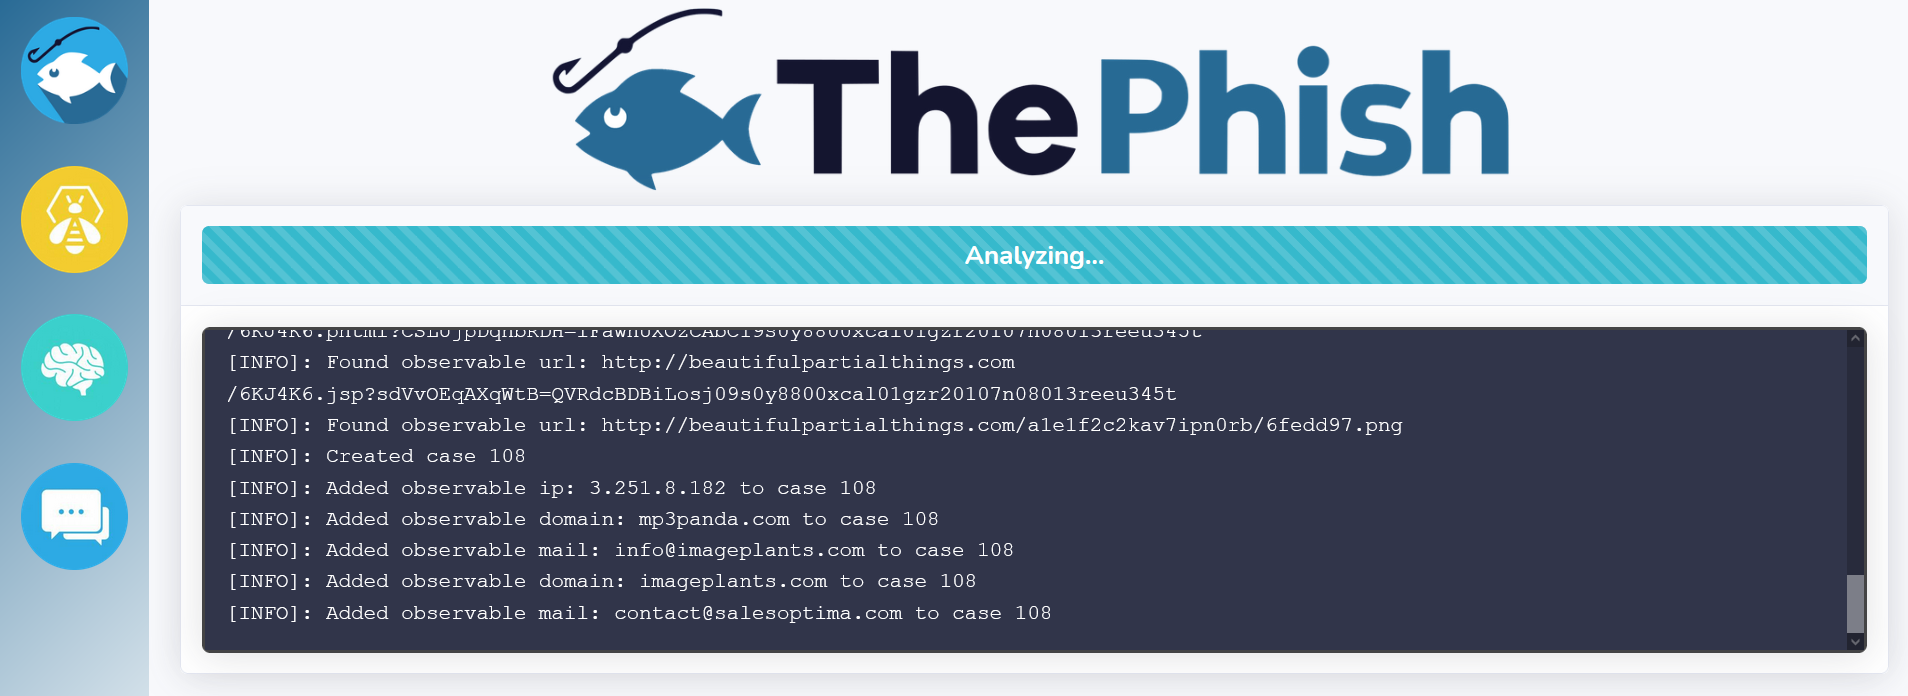
Тем временем ThePhish извлекает наблюдаемые данные (URL-адреса, домены, IP-адреса, адреса электронной почты, вложения и хэши этих вложений) из письма, а затем взаимодействует с TheHive для создания инцидента.
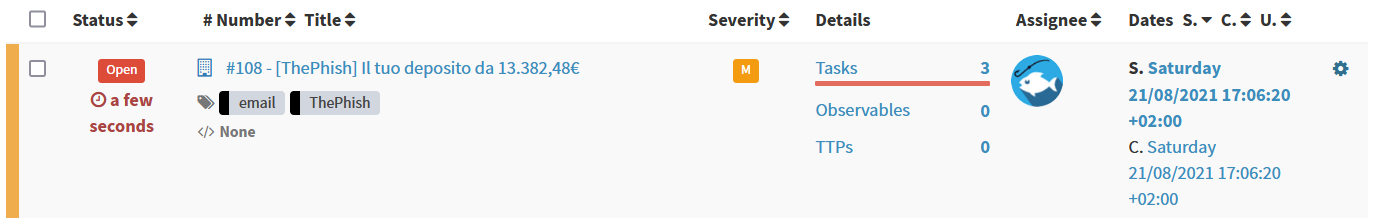
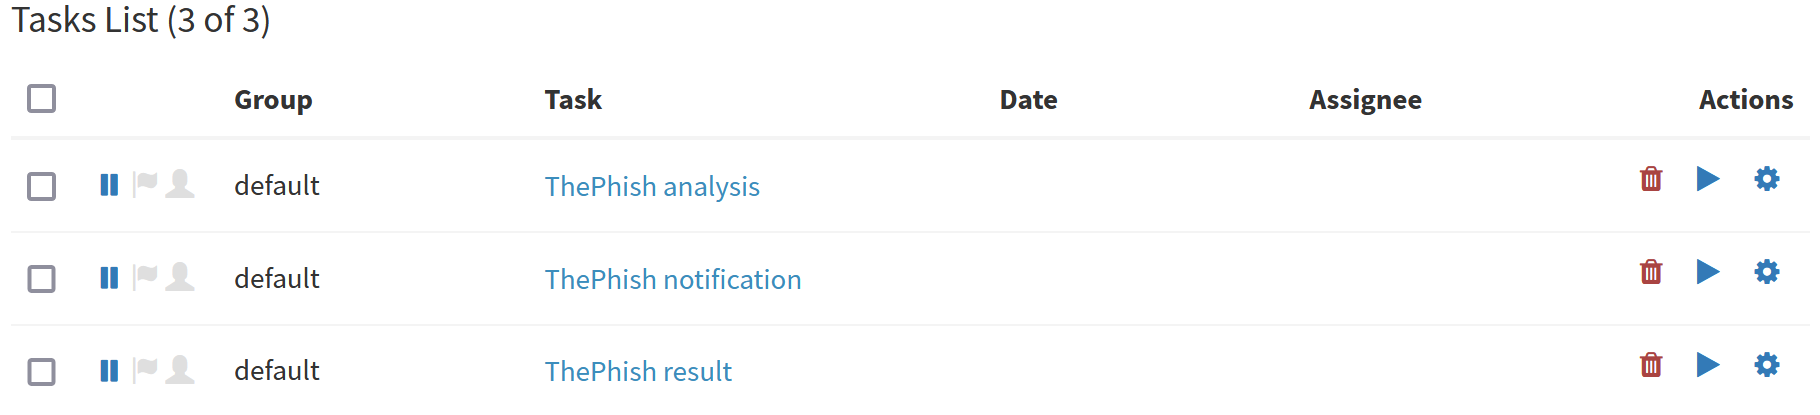
Внутри инцидента создаются три задачи.
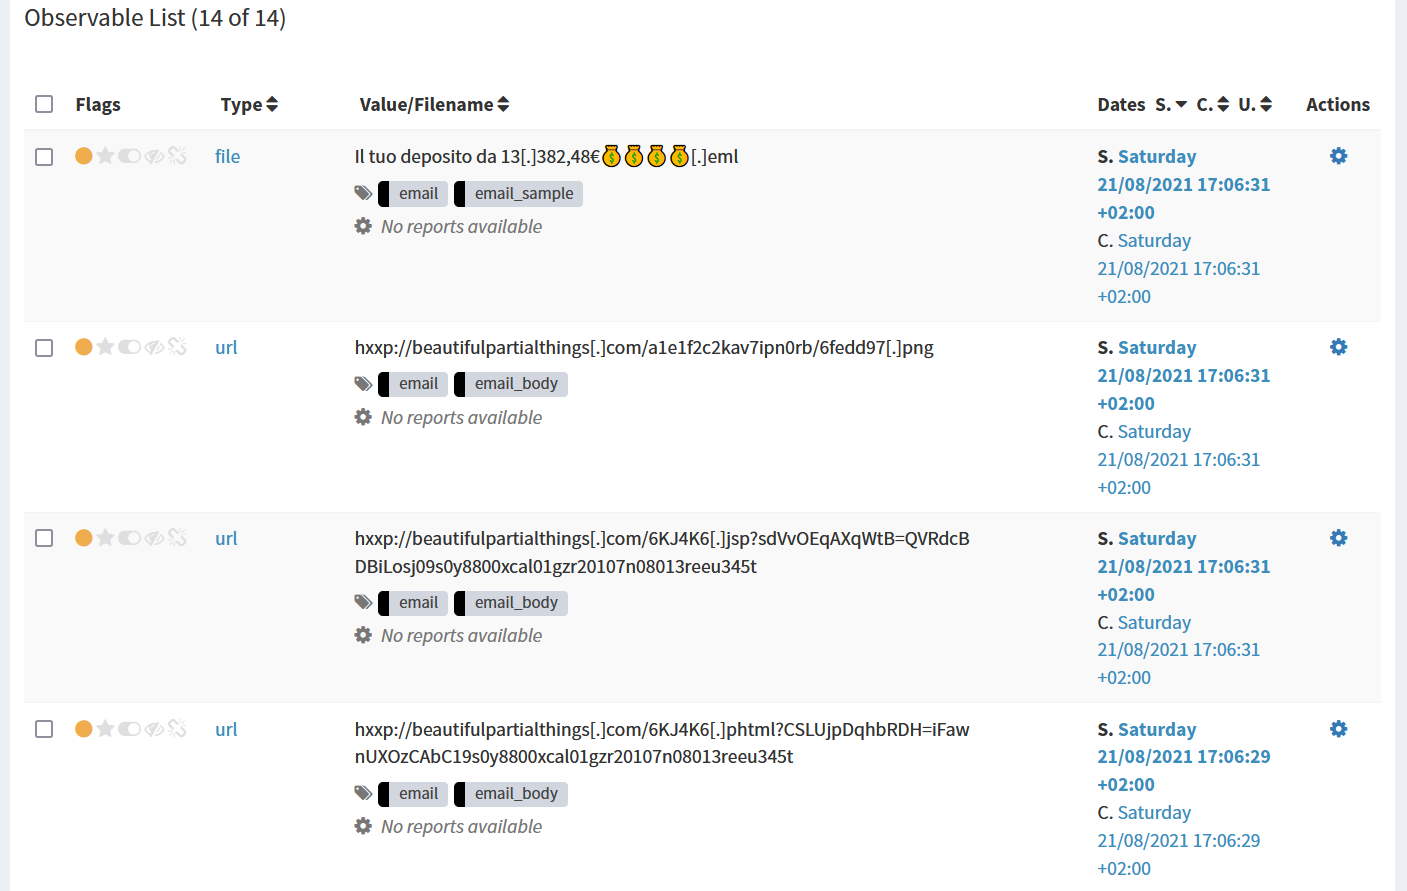
Затем ThePhish начинает добавлять извлеченные наблюдаемые данные в инцидент.
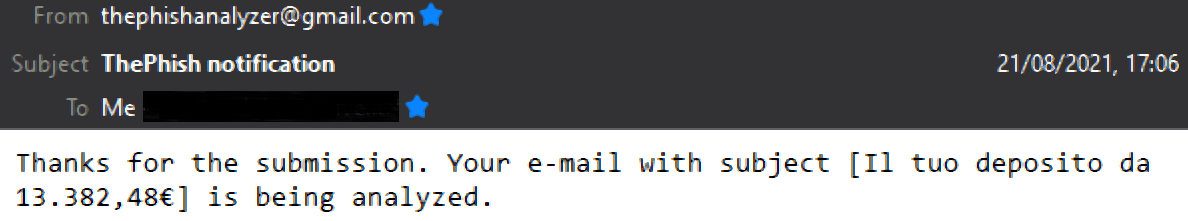
На этом этапе пользователь уведомляется по электронной почте о начале анализа благодаря ответному действию Mailer.
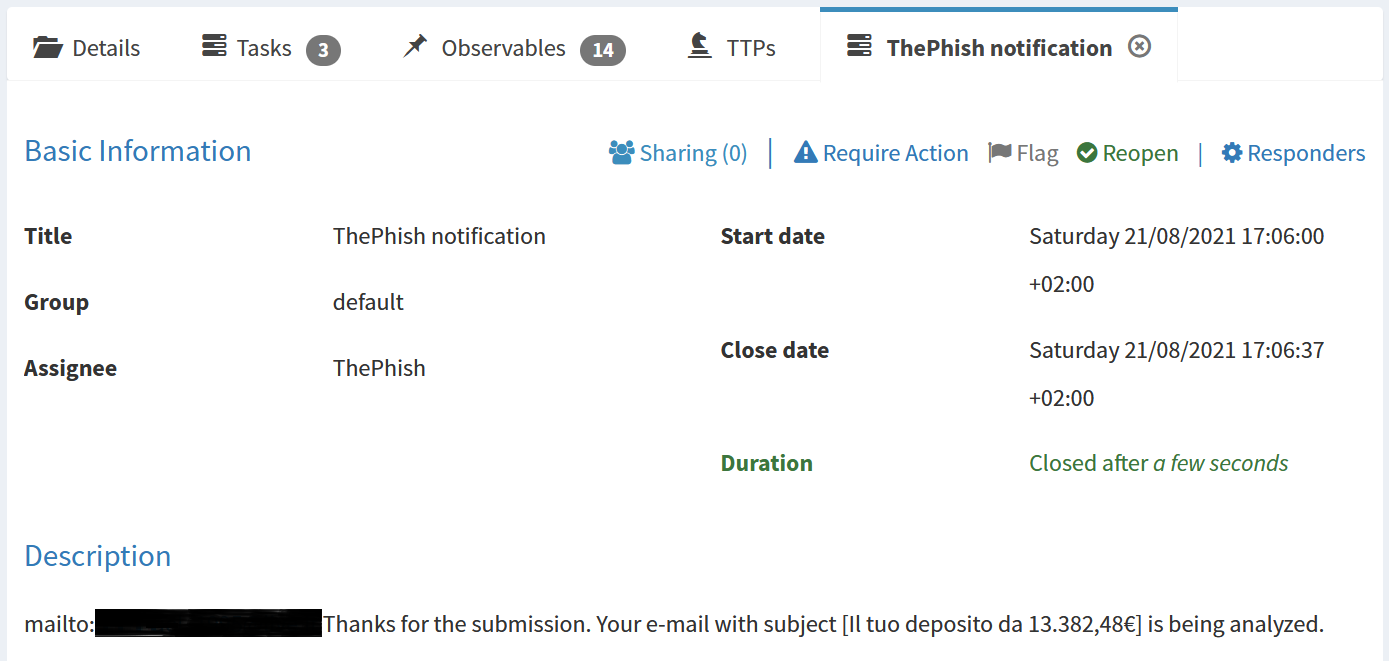
Описание первой задачи позволяет ответному действию Mailer отправить уведомление по электронной почте.
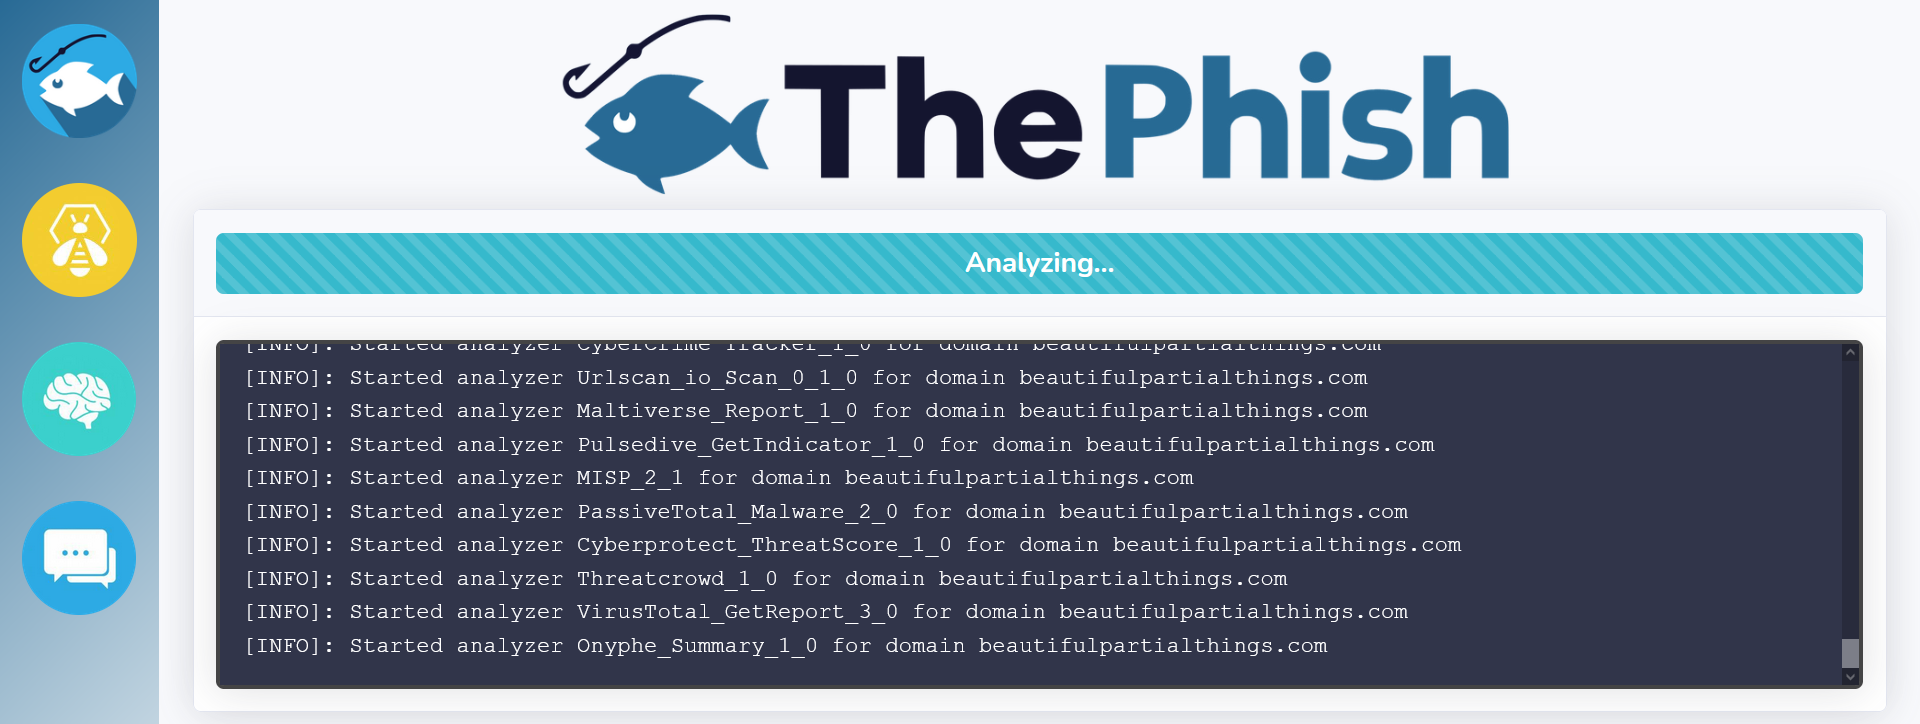
После закрытия первой задачи запускается вторая задача, и анализаторы запускаются на наблюдаемых данных. Ход анализа отображается на веб-интерфейсе во время запуска анализаторов.
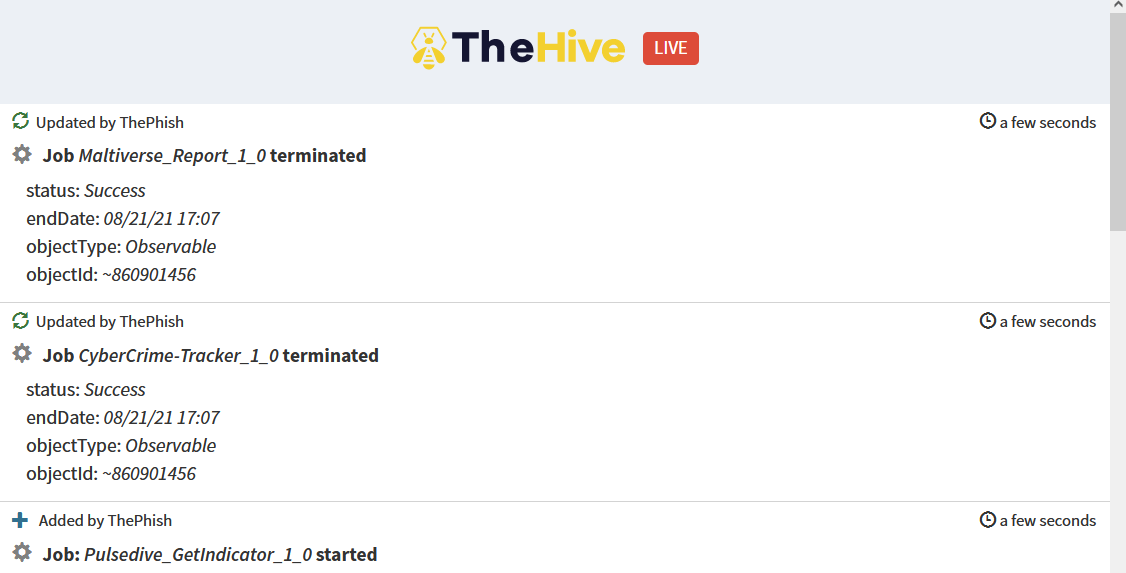
Ход анализа также можно просматривать в TheHive с помощью его прямой трансляции.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





