
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 bert-janp/incident-response-powershell
Инструментарий реагирования на инциденты на основе PowerShell, который собирает 25+ криминалистических артефактов (процессы, сетевые подключения,…
 capacitorset/box-js
Инструмент для изучения JavaScript-вредоносного ПО.
 akamai/akamai-security-research
Этот репозиторий включает код и IoC, являющиеся результатом исследований, проведённых в различных командах по безопасности Akamai.
 executemalware/malware-iocs
Курируемая коллекция индикаторов компрометации, извлечённых из реальных расследований вредоносного ПО, включая хэши, домены и IP-адреса для…
 ncsc-nl/openssl-2022
Оперативная информация об уязвимостях CVE-2022-3602 и CVE-2022-3786 в OpenSSL 3
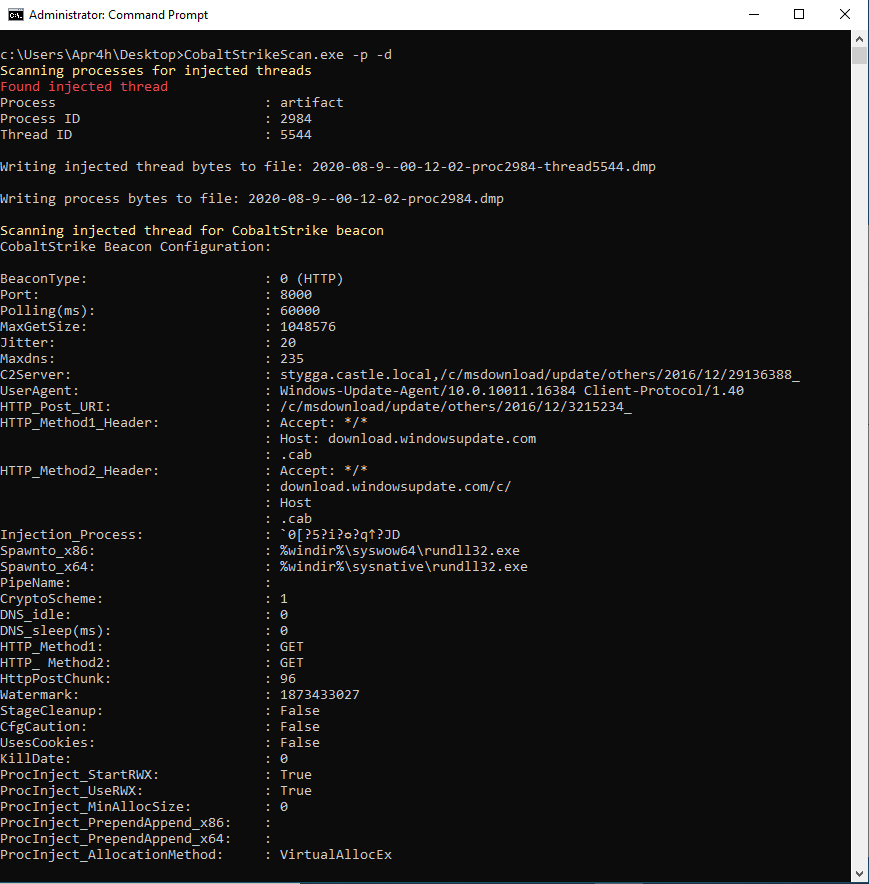 apr4h/cobaltstrikescan
Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
 biggiesmallsag/nighthawkresponse
Фреймворк реагирования на инциденты и форензики
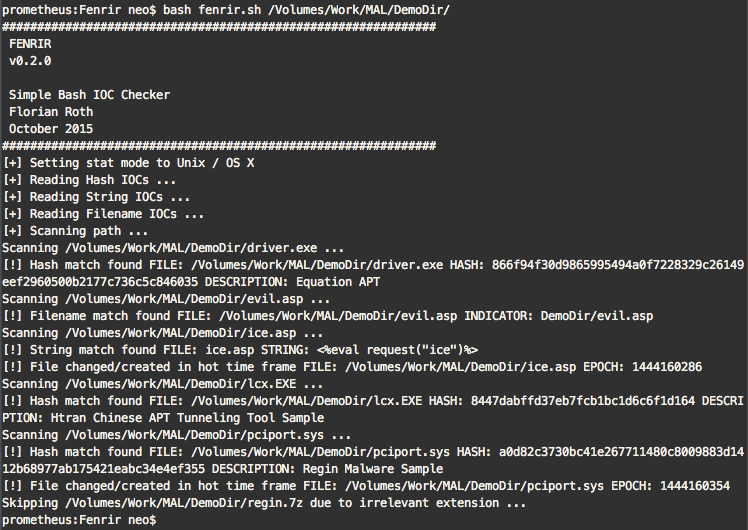
 neo23x0/loki-rs
🐍 Высокопроизводительный, многопоточный сканер YARA и IOC.
 forrest-orr/moneta
Moneta — это инструмент живого анализа памяти в пользовательском режиме для Windows с возможностью обнаружения IOCs вредоносного ПО.
 back2root/log4shell-rex
PCRE RegEx сопоставление IOC Log4Shell CVE-2021-44228 в ваших логах
 r3nzsec/irflow-timeline
DFIR Timeline Analysis for macOS — просмотрщик на основе SQLite для файлов CSV, TSV, XLSX, EVTX, Plaso, $MFT и $J с AI Artifacts, AI Secret Hunt,…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 trustedsec/artillery
Инструмент с открытым исходным кодом для blue team, защищающий системы Linux и Windows с помощью множества методов хостовой и сетевой защиты и…
 pedramamini/iocextract
Экстрактор дефангированных индикаторов компрометации (IOC).
 qeeqbox/analyzer
Анализируйте, извлекайте и визуализируйте функции, артефакты и индикаторы компрометации (IoCs) файлов и дампов памяти (бинарные файлы Windows, Linux,…
 tsale/awesome-dfir-skills
Курируемая подборка навыков и рабочих процессов DFIR для специалистов по InfoSec.
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…








