
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit
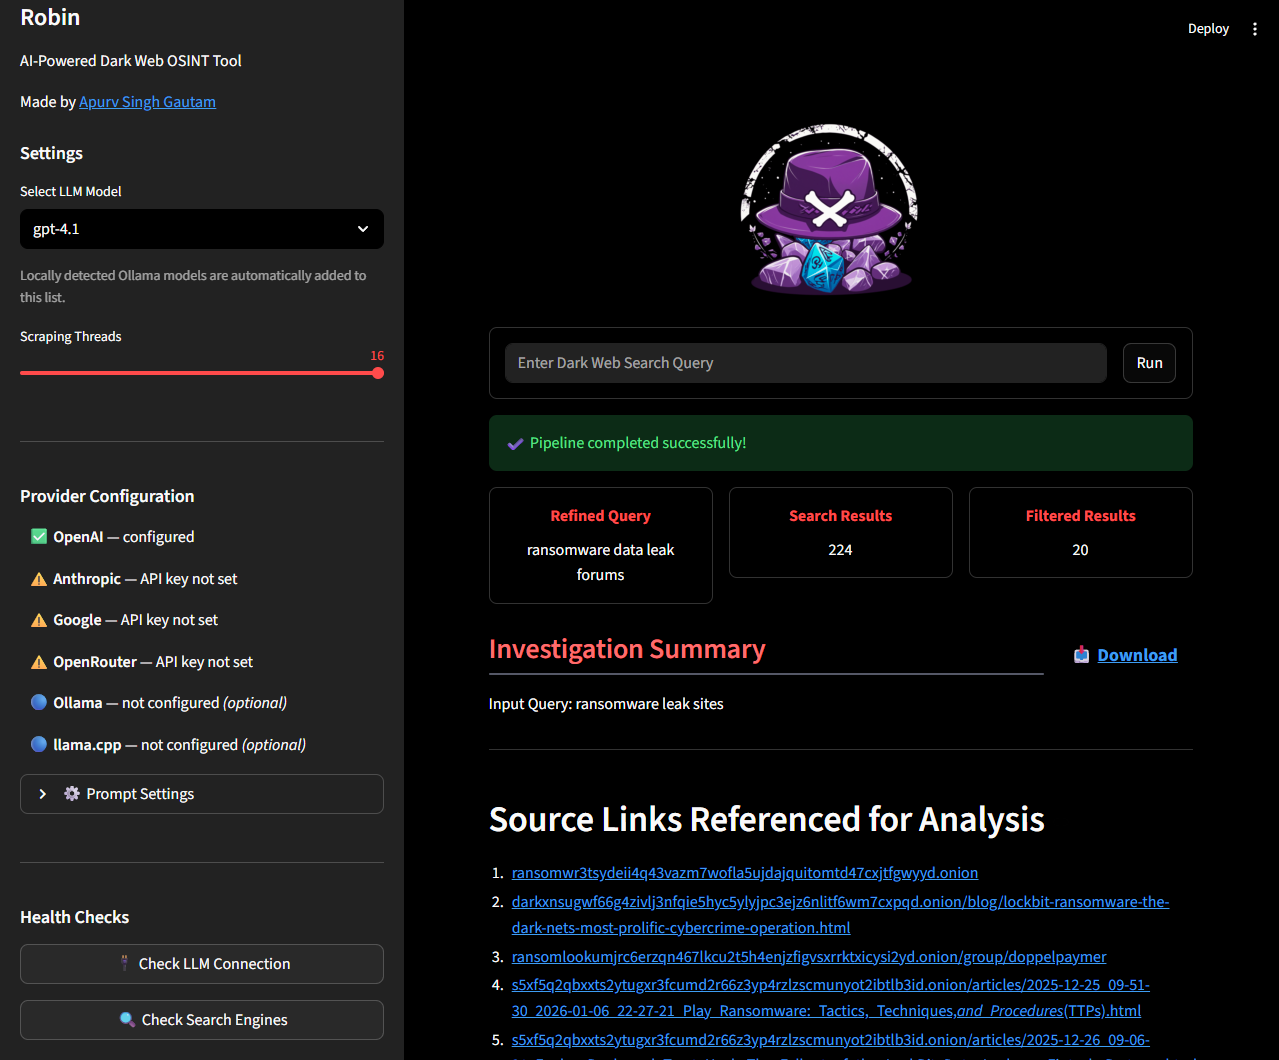
 apurvsinghgautam/robin
ИИ-инструмент OSINT для даркнета, который использует LLM для уточнения запросов, фильтрации результатов поиска и создания сводок расследований, с…
 x1nons/claude-xml-injection
Техническое раскрытие: подделка учётных данных посредством инъекции XML-тега в Claude Sonnet 4.6. Сообщено 14 июня 2026 г., исправлено 20 июня 2026 г.
 foxirain/linux-kernel-codex-harness-v2
Инструмент исследования уязвимостей ядра Linux с учётом происхождения данных, использованный при расследовании CVE-2026-53075
 foxirain/linux-kernel-codex-harness
Инструментарий для исследования уязвимостей ядра Linux, основанный на доказательствах, применявшийся в ходе расследования CVE-2026-31720
 d-diaa/swordstamp
Семантический водяной знак с устойчивым к порядку обнаружением на уровне субпредложений
 davidcarliez/trustmebro
Обход ограничений LLM путём запутывания его сфабрикованным выводом инструментов.
 cspf-founder/red-clippy
управление пентестами с открытым исходным кодом, созданное для работы под управлением ИИ-агента
 sseshachala/conductai
Управление средой выполнения для ИИ-агентов. Разрешайте, предупреждайте или блокируйте каждый вызов модели и инструмента до его выполнения. Аудит с…
 jacobideji/aiiroverlay
AI IR Overlay™ — practical incident response framework for AI agents in production. Built on NIST SP 800-61 r3, mapped to NIST AI RMF, NIST CSF 2.0,…
 shuangliangx/learning-to-detect
Обнаруживает неизвестные jailbreak-атаки в больших визуально-языковых моделях с помощью анализа скрытых состояний и автоэнкодеров, включая конвейеры…
 anpa1200/aidebug
Evidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
 pie-script/llm-agent-testbed
Эмпирический испытательный стенд для оценки prompt-инъекций, уязвимостей «запутанного помощника» (confused-deputy) и защитных механизмов вызова…
 fuzzingbrain/fuzzingbrain-bench
Бенчмарк для поиска ошибок с помощью LLM: 77 задач в 43 проектах с открытым исходным кодом (C/C++/Java).
 accuknox/agentz
Zero-trust агентная AI-платформа. Поддерживает развертывание SaaS и OnPrem (airgapped).
 d3vhex/sentora
Открытая платформа SIEM, EDR и SOAR с искусственным интеллектом для самостоятельного развертывания, предназначенная для современных операций по…
 atiilla/cve-2026-21852-poc
Образовательная демонстрация трёх уязвимостей Claude Code (обход хуков, инъекция MCP, эксфильтрация API-ключей) с сервером атакующего, MITM-прокси и…
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Брифинг по threat intelligence о CVE-2026-42208 — критической SQL-инъекции до аутентификации в BerriAI LiteLLM, эксплуатировавшейся в течение 36…
 simoesctt/sovereign-echo-33017
Эксплойт для CVE-2026-33017 — неаутентифицированное удалённое выполнение кода (RCE) в Langflow 1.8.1 через конечную точку build_public_tmp,…








