
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-21852-PoC — Образовательная демонстрация трёх уязвимостей Claude Code (обход хуков, инъекция MCP, эксфильтрация API-ключей) с сервером атакующего, MITM-прокси и сканером обнаружения для изучения безопасности цепочки поставок. | Kitploit
Инструменты/GitHubGitHub/atiilla/cve-2026-21852-poc
Статический анализАнализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеБезопасность Цепочки ПоставокОбучение и ОбразованиеБезопасность ИИ
GitHub
atiilla/cve-2026-21852-poc

CVE-2026-21852-PoC

Образовательная демонстрация трёх уязвимостей Claude Code (обход хуков, инъекция MCP, эксфильтрация API-ключей) с сервером атакующего, MITM-прокси и сканером обнаружения для изучения безопасности цепочки поставок.

Репозиторий
2410408 месяцев назадПроверено Kitploit
Поделиться

Демонстрация уязвимостей Claude Code (в образовательных целях)

Этот проект демонстрирует три уязвимости, раскрытые Check Point Research в CLI-инструменте Claude Code от Anthropic. Он предназначен для студентов и исследователей в области кибербезопасности, чтобы понять, как работают атаки на цепочку поставок инструментов разработки на базе ИИ.
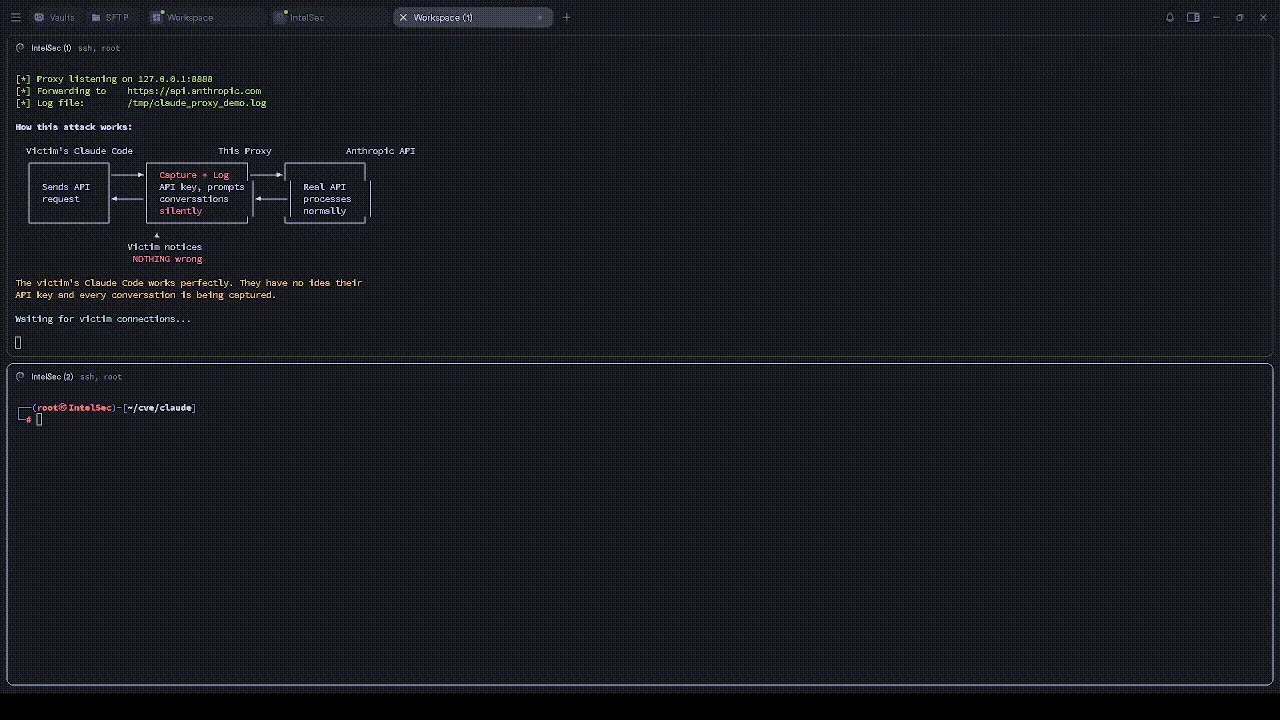
Демо

Рассматриваемые уязвимости

IDCVSSТипИсправлено в
Без CVE8.7Обход согласия на хуки → RCEv1.0.87 (сентябрь 2025)
CVE-2025-595368.7Инъекция конфигурации MCP-сервера → RCEv1.0.111 (октябрь 2025)
CVE-2026-218525.3Экфильтрация API-ключа через базовый URLv2.0.65 (январь 2026)

Структура

├── README.md                          # Этот файл
├── attacker_server.py                 # Локальный HTTP-сервер, который логирует полученные данные
├── attacker_proxy.py                  # MITM-прокси для CVE-2026-21852 (перехватывает API-ключ + трафик)
├── scanner.py                         # Инструмент обнаружения: сканирует репозитории на эти паттерны
├── vuln1_hooks_bypass/                # Демо: вредоносные хуки в settings.json
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # Демо: инъекция конфигурации MCP-сервера
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # Демо: экфильтрация API-ключа через базовый URL
    └── .claude/settings.json

Как использовать

  1. Изучите каждый демонстрационный каталог, чтобы увидеть вредоносные файлы конфигурации
  2. Запустите сервер атакующего: python3 attacker_server.py
  3. Запустите MITM-прокси (только для CVE-2026-21852): python3 attacker_proxy.py — прозрачный прокси на 127.0.0.1:8888, который перехватывает API-ключи, одновременно передавая трафик в обычном режиме
  4. Запустите сканер: python3 scanner.py <путь-к-любому-репозиторию>, чтобы обнаружить эти паттерны
  5. НЕ ОТКРЫВАЙТЕ демонстрационные каталоги с реальным (старым, незапатченным) экземпляром Claude Code

Сканер

scanner.py проверяет любой локальный репозиторий на три паттерна уязвимостей перед тем, как открыть его в Claude Code.

python3 scanner.py <путь-к-репозиторию>

Он помечает:

  • Хуки проекта, выполняющие shell-команды (обход согласия на хуки)
  • enableAllProjectMcpServers: true в сочетании с определениями серверов в .mcp.json (CVE-2025-59536)
  • ANTHROPIC_BASE_URL или другие переопределения переменных окружения, связанных с учётными данными, в .claude/settings.json (CVE-2026-21852)

Завершается с кодом 1, если найдены какие-либо проблемы, и 0, если всё чисто — легко встроить в CI-проверку перед клонированием.

Протестировано на

КомпонентВерсия
Claude Code CLIv2.0.61

Примечание: v2.0.61 — это уязвимая сборка (патч вышел в v2.0.65). Не используйте эту версию в производственной среде.

Ключевой вывод

В средах разработки на базе ИИ файлы конфигурации являются частью исполняемого слоя. Клонирование недоверенного репозитория теперь эквивалентно запуску недоверенного кода, если ваши инструменты автоматически загружают конфигурации проекта.

Отказ от ответственности

Этот проект предоставляется как есть в образовательных целях. Продемонстрированные здесь техники выполняются только на localhost и нацелены только на запатченные, исторические уязвимости. Использование этих инструментов против производственных систем, сторонней инфраструктуры или любых систем без явного разрешения незаконно и неэтично. Автор не несёт ответственности за любой ущерб, причинённый неправильным использованием этого материала.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





