
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit
 togg53192-cmd/jailbreaks
Curated collection of LLM jailbreak prompts and bypass techniques, documenting adversarial inputs that circumvent AI model safety guardrails.
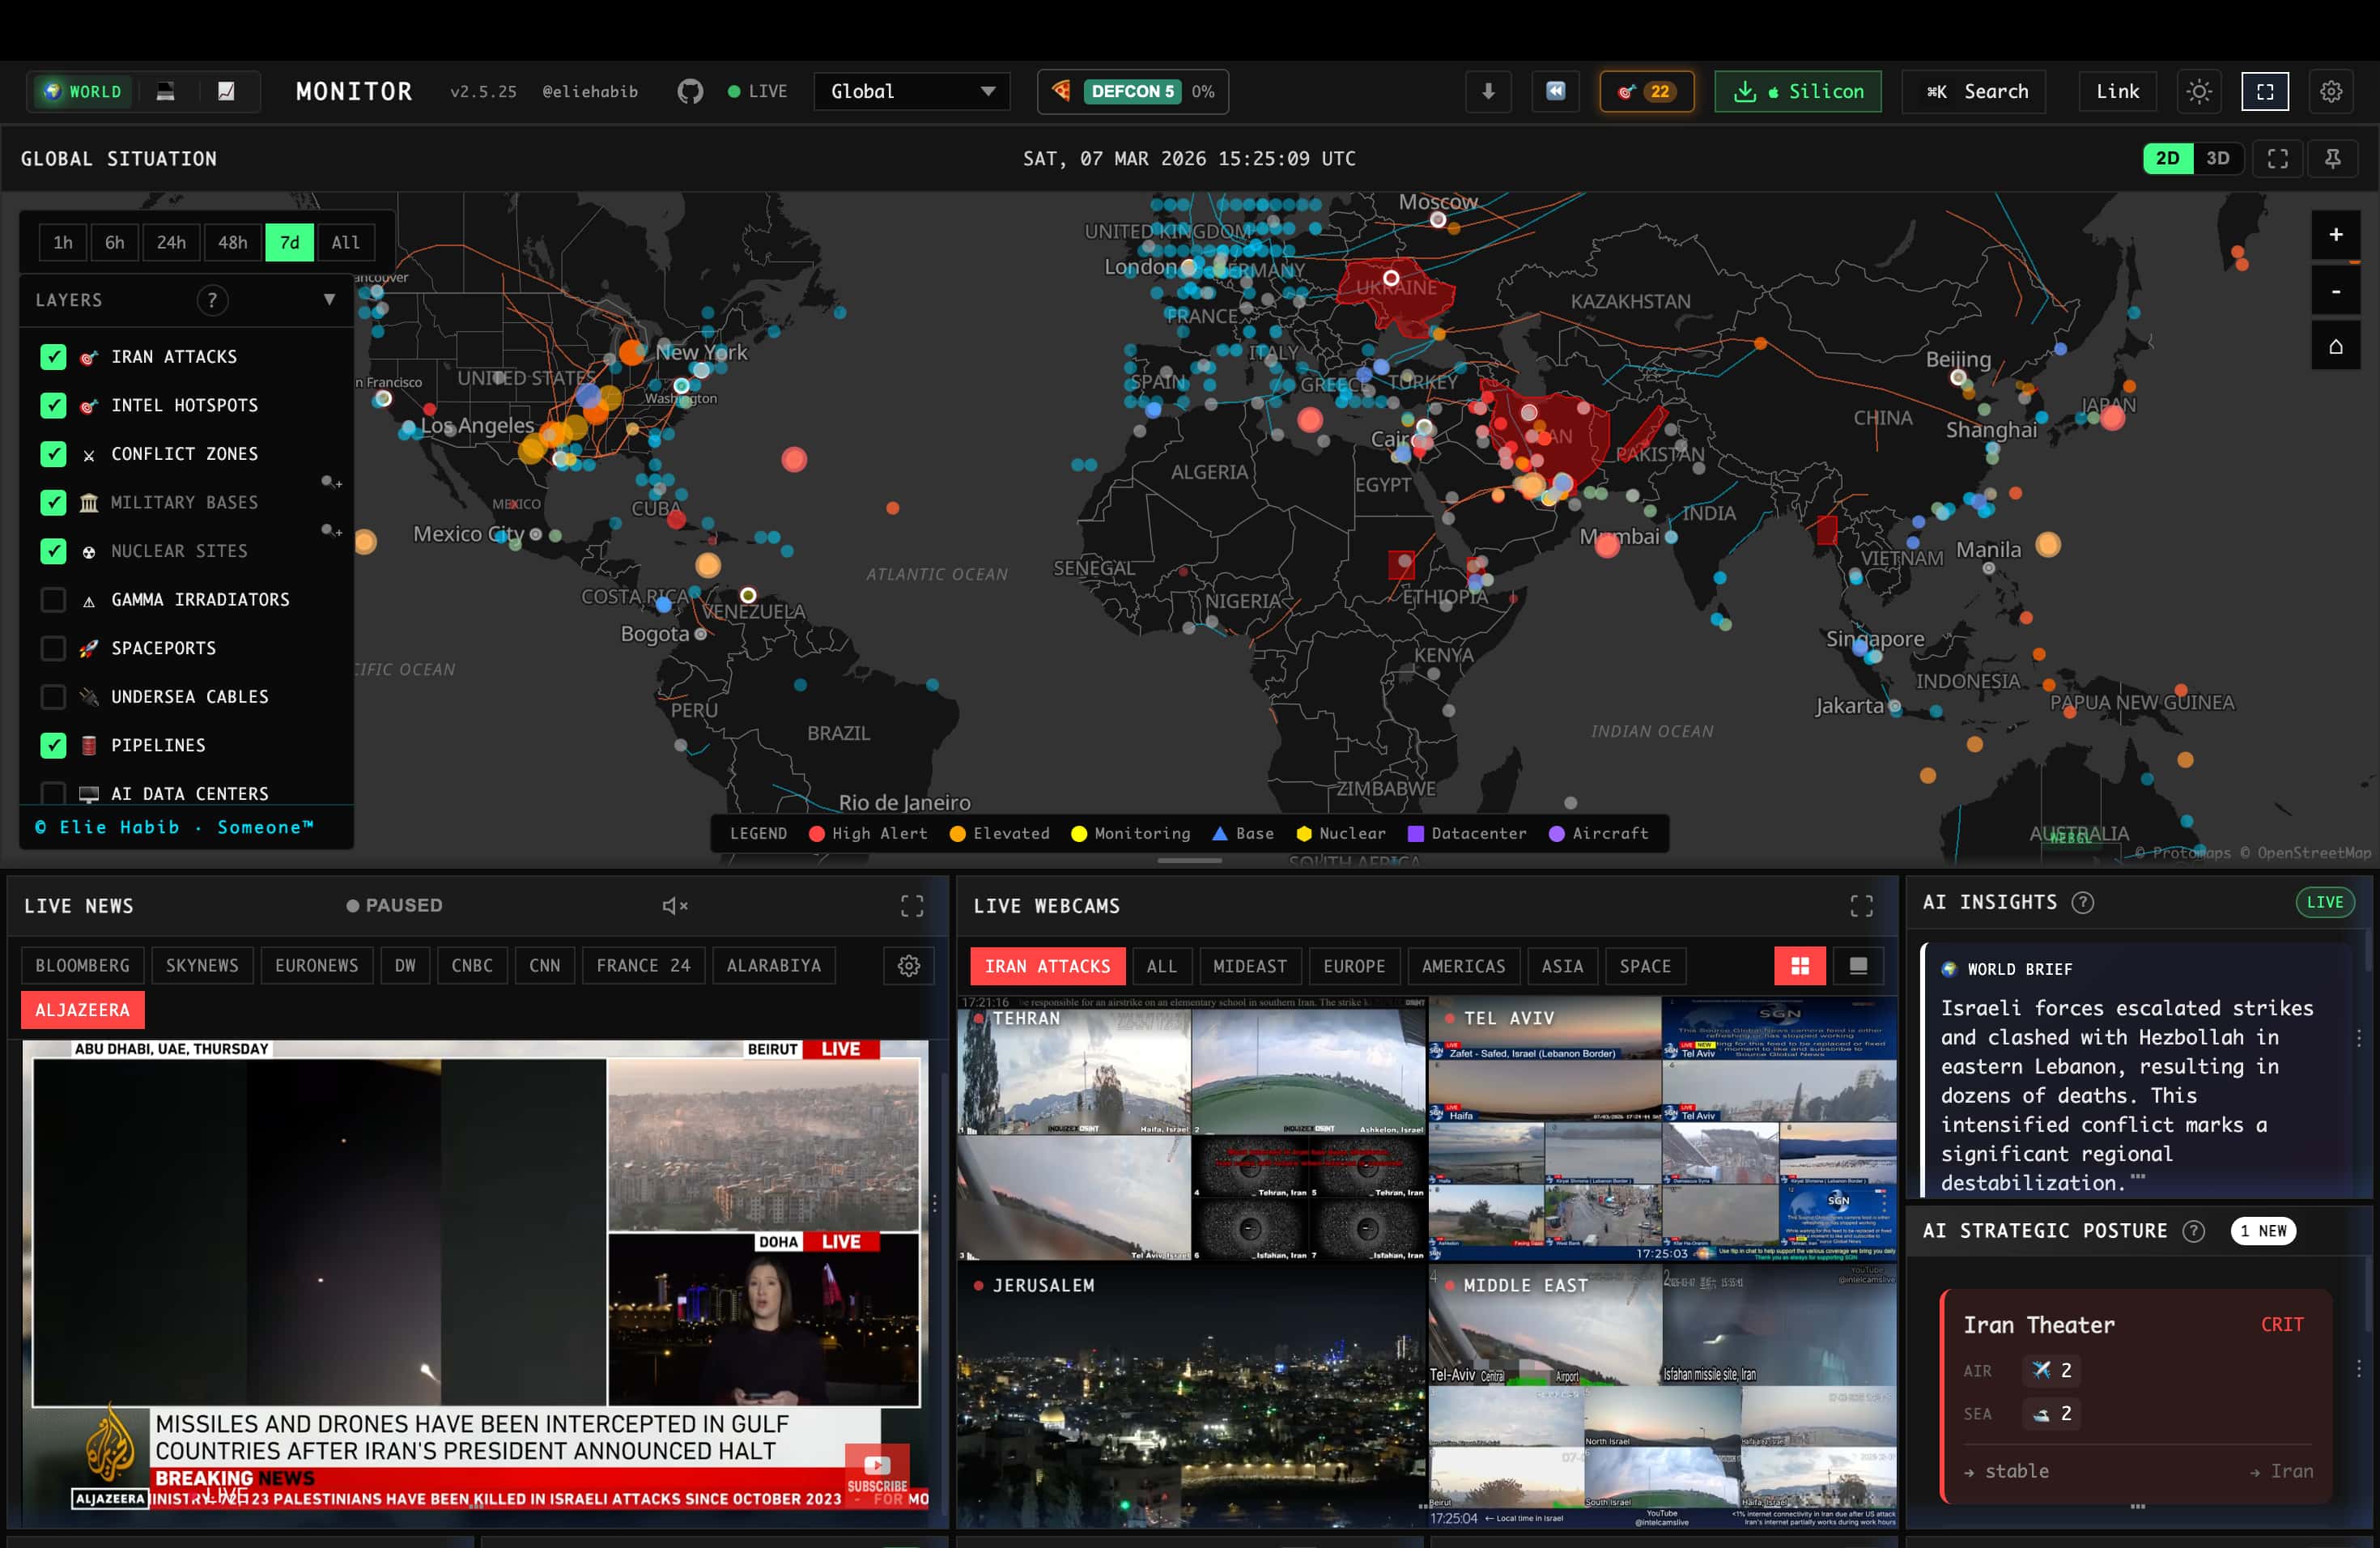 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 ed1s0nz/cyberstrikeai
Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 absllk/hexestra
AI-нативная среда разработки для пентестинга, в которой операторы и AI-агент совместно используют браузер, терминалы, захват трафика, шеллы, граф…
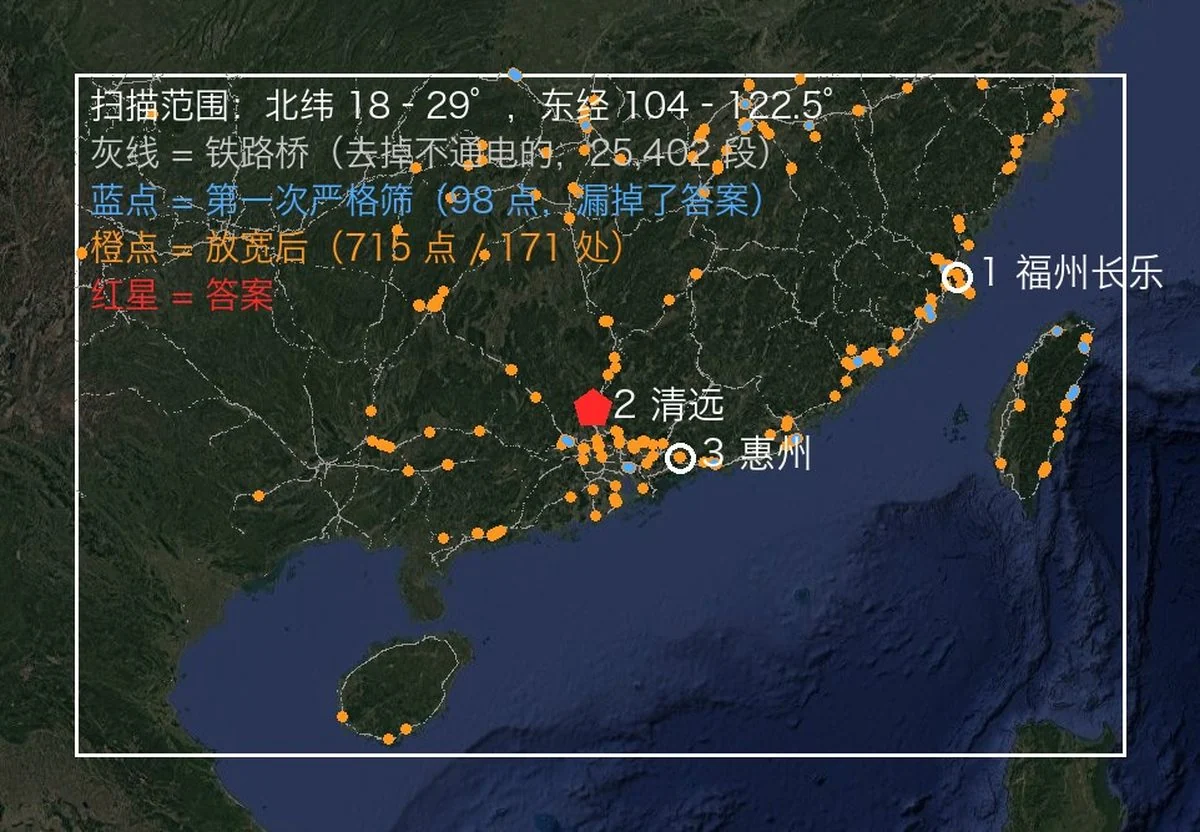 oldcircle/geo-sleuth
Навык агента, который определяет, где было сделано фото — геометрия OpenStreetMap, высотные силуэты, спутниковые снимки и просмотр улиц — и…
 usestrix/strix
Инструмент тестирования на проникновение на базе ИИ с открытым исходным кодом для поиска и устранения уязвимостей вашего приложения.
 tencent/ai-infra-guard
Полнофункциональная платформа AI Red Teaming, обеспечивающая безопасность ИИ-экосистем с помощью Agent Scan, Skills Scan, MCP scan, AI Infra scan и…
 hacksider/deep-live-cam
замена лиц в реальном времени и создание видео-дипфейка в один клик, используя всего одно изображение
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
 p-e-w/heretic
Training-free language model modification: Remove censorship, suppress slop, reduce sycophancy, and more
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 recurse-labs/recurse
IDE для агентной обратной разработки с мультиархитектурным дизассемблером на чистом Rust, нативным декомпилятором, отладчиком и LLM-агентом для…
 akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
 nvidia/garak
Модульный сканер уязвимостей LLM, который проверяет на галлюцинации, утечку данных, промпт-инъекции, джейлбрейки и токсичность с помощью статических,…
 adam-atlassoftware/kraken
Реверс-инжиниринговый воркбенч, построенный на декомпиляторе Ghidra с нативным движком без Java, ИИ-ассистированным анализом функций, побайтовым…
 panniantong/agent-reach
Give your AI agent eyes to see the entire internet. Read & search Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu — one CLI, zero API fees.






