
 accuknox/agentz
Zero-trust агентная AI-платформа. Поддерживает развертывание SaaS и OnPrem (airgapped).

Создавайте, запускайте и управляйте ИИ-агентами. Безопасность заложена в архитектуру.
Каждый агент работает внутри песочницы с политикой запрета по умолчанию и никогда не получает
учётные данные.
Каждое действие агента отслеживается.
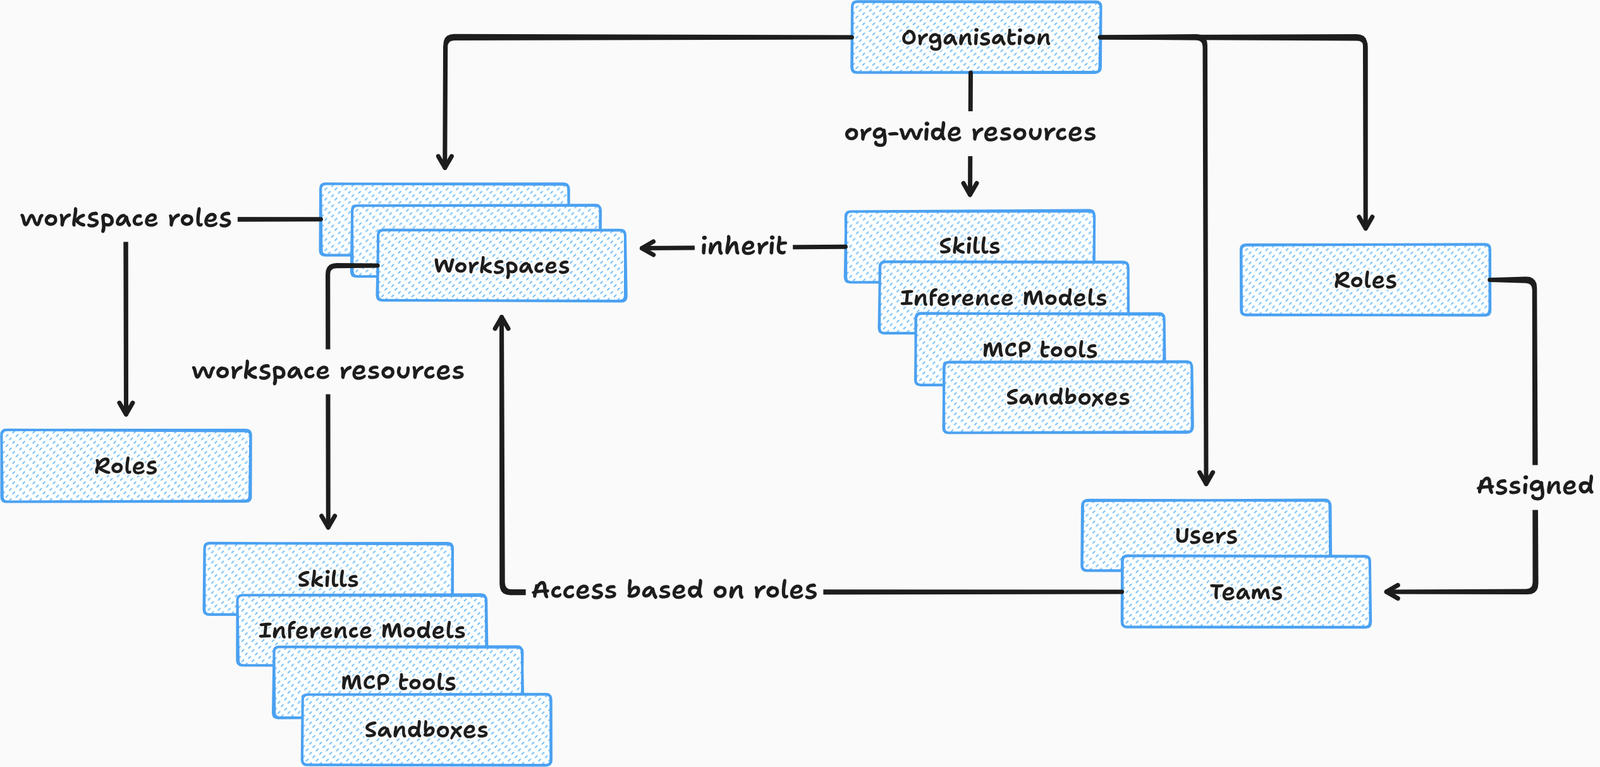
AgentZ — это мультитенантная платформа для запуска ИИ-агентов. Она обеспечивает строгие гарантии изоляции, полное отсутствие раскрытия учётных данных агентам, сетевую политику запрета по умолчанию и контроль над программными пакетами, к которым имеют доступ ваши агенты.
Сайт: лендинг AgentZ. DeepWiki: общайтесь с репозиторием и вносите вклад быстрее.
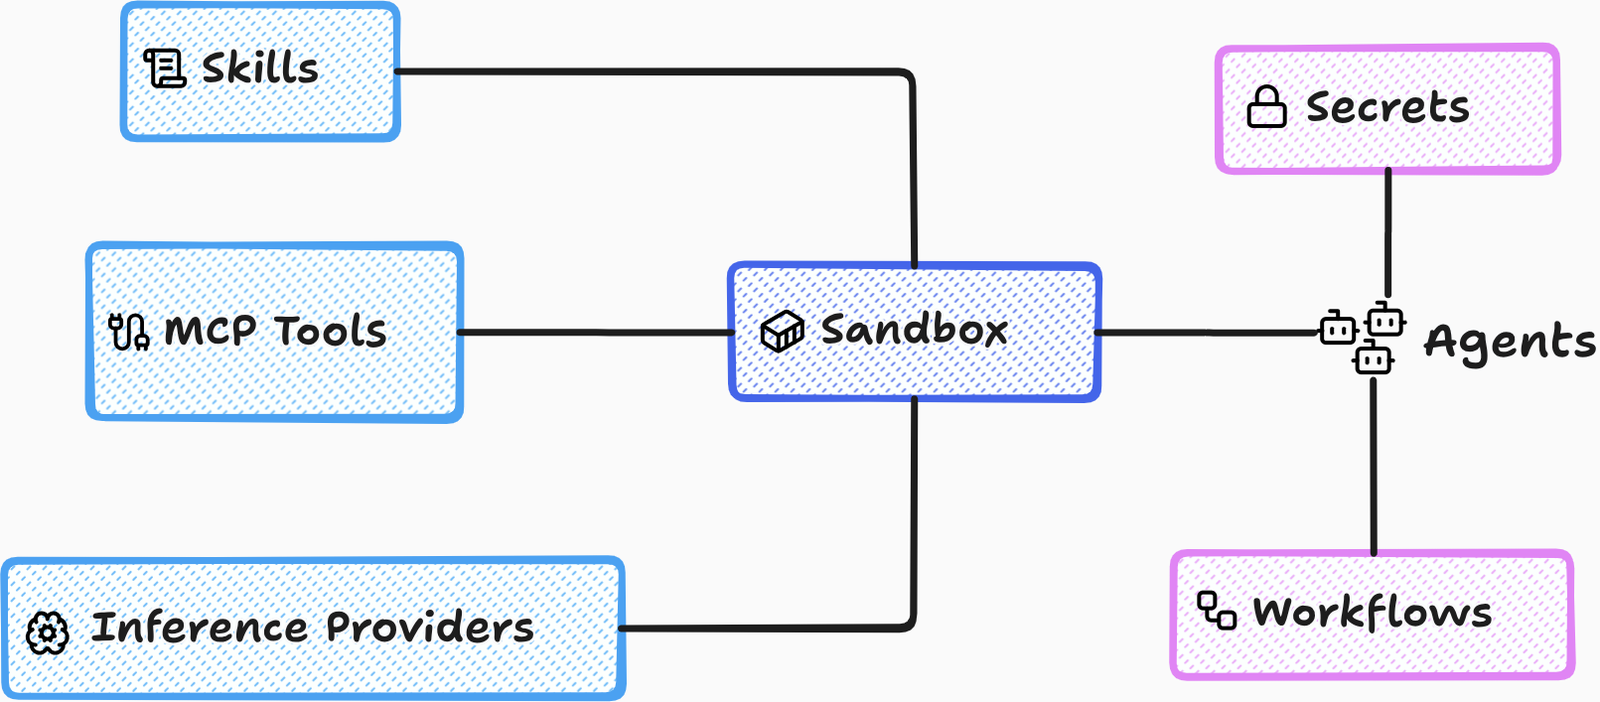
Провайдеры инференса: Мы поддерживаем ряд провайдеров (на основе OpenCode), включая Amazon Bedrock, GCP Vertex, Azure AI Foundry, подписку OpenAI Codex. Мы также поддерживаем настройку пользовательских эндпоинтов OpenAI/Anthropic.
Навыки: Существует два вида навыков — изменяемые и неизменяемые. Изменяемые навыки — это те, которые могут быть изменены агентами и, фактически, часто создаются самими агентами. Неизменяемые навыки загружаются пользователем и поддерживают версионирование и откаты.
Инструменты MCP: Подобно провайдерам инференса, мы также предоставляем каталог для серверов MCP. Если есть провайдер, которого мы не поддерживаем, вы можете добавить пользовательский сервер.
Песочница: Набор переиспользуемой конфигурации (модели, навыки, инструменты mcp, программные пакеты и разрешённые хосты). Агенты наследуют все свойства своей песочницы. Песочницу агента можно заменить / перенастроить в любой момент, что приведёт к изменению и его свойств.
Агенты: Агент — это Kubernetes Pod, который запускает сервер OpenCode с пользовательскими плагинами и инструментами под капотом. AgentZ использует сетевые политики Cilium для реализации политики запрета по умолчанию. Pod агента не может отправлять трафик ни к какому назначению, если это явно не разрешено правилом.
Агенты являются stateful, и с ними нужно обращаться соответствующим образом. Их домашний каталог размещён на Kubernetes PVC, т.е. он сохраняется между перезапусками.
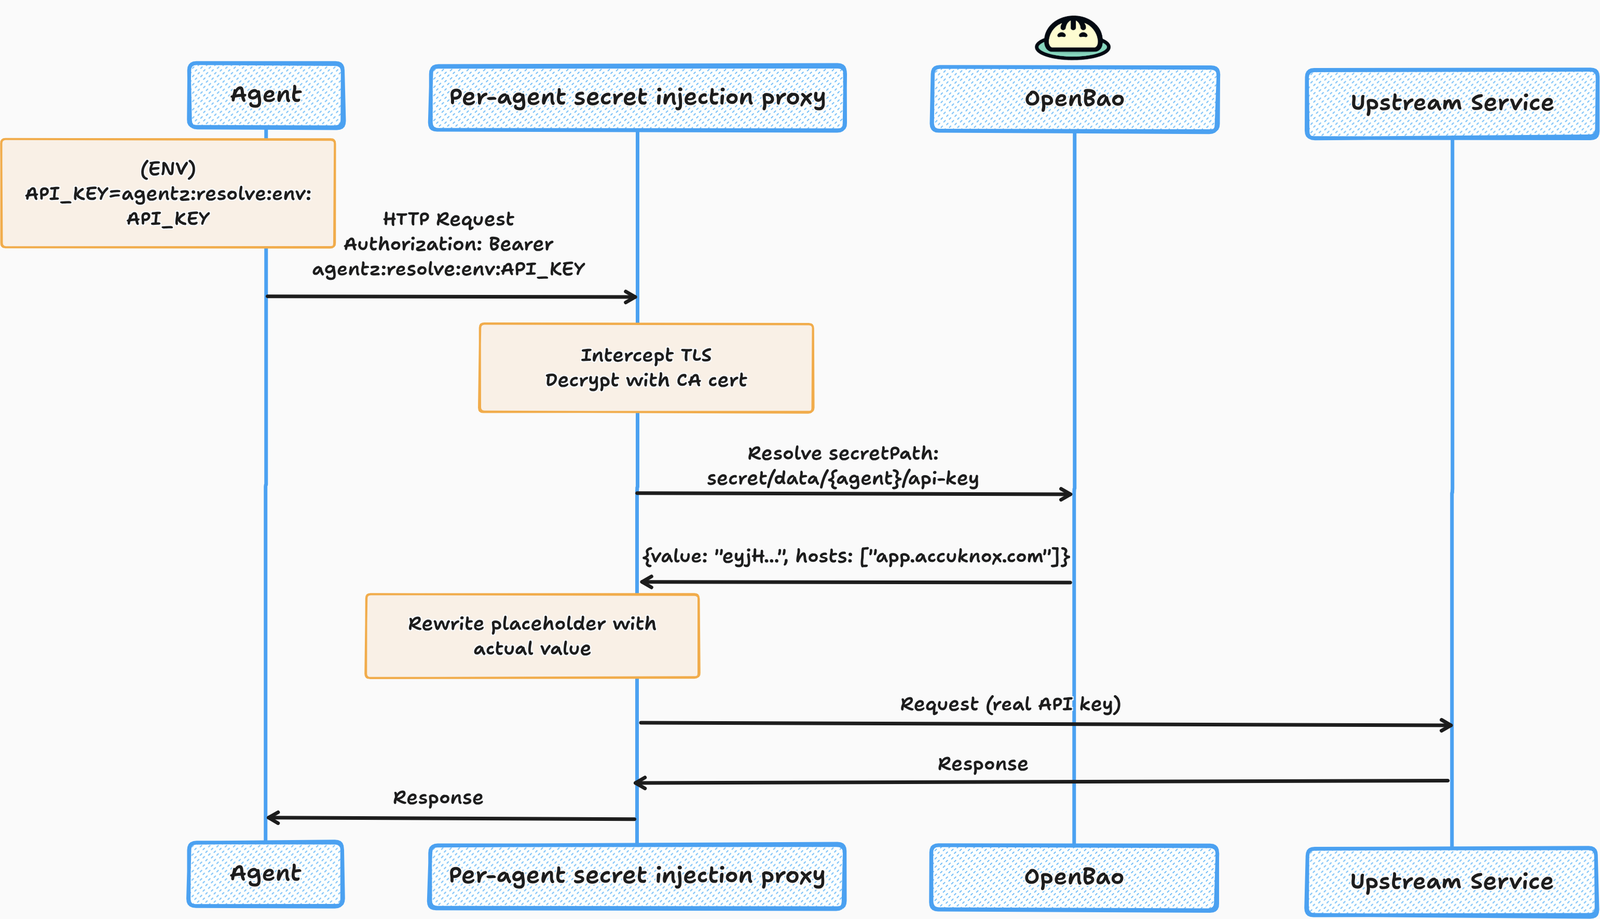
Секреты: MCP не лишён своих проблем. Часто использование CLI-инструмента проще и более эффективно. CLI-инструменты, подключающиеся к внешним сервисам, таким как Gmail и Google Calendar, требуют токенов аутентификации или API-ключей. Здесь в игру вступает прокси для инъекции секретов.
Когда вы создаёте секрет в AgentZ, вместо внедрения фактических учётных данных мы внедряем
заполнитель, например agentz:resolve:env:API_KEY. Когда ваши агенты вызывают API Gmail,
прокси инъекции заменяет заполнитель фактическими учётными данными. Ваши агенты никогда не получают прямого
доступа к учётным данным.
Кроме того, при создании секрета вы должны явно указать набор хостов, для которых секрет действителен. Это помогает предотвратить эксфильтрацию секретов.
Существуют десятки ИИ-агентов. Мы не хотели изобретать собственного. Мы считаем, что мета-харнесс — правильный путь.
API OpenCode шлюза совместим с клиентом OpenCode TUI. Вы можете подключиться к агенту с помощью:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Этот проект был бы невозможен без множества превосходных библиотек и проектов с открытым исходным кодом, на которых он основан.






