
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit

 harris21/afot
Ferramenta de Automação Forense para Windows
 nccgroup/memgrep
Utilitários de busca em memória
 thomaspoppelgaard/netscaler-ctx697096-checker
Verificador somente leitura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, pré-condições de CVE e riscos de atualização, e…
 lsecqt/sessionview
Um utilitário portátil em C# para enumerar sessões do Windows locais e remotas
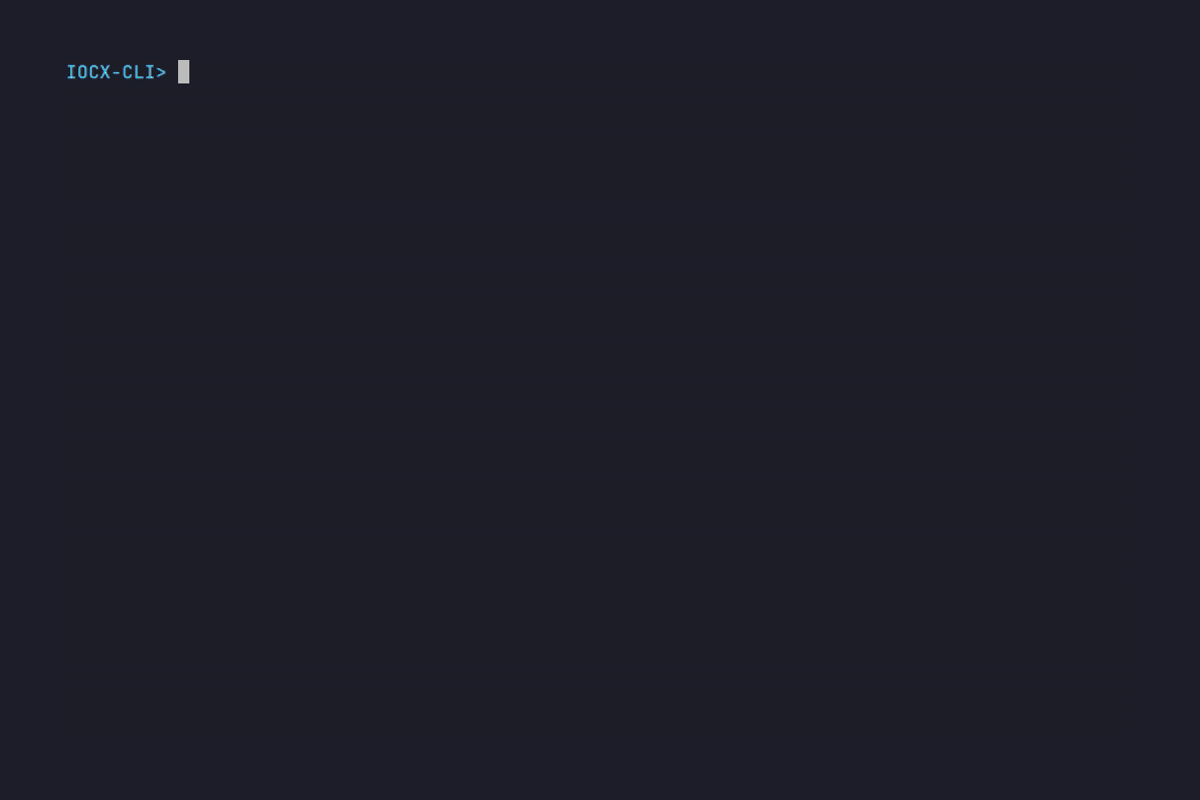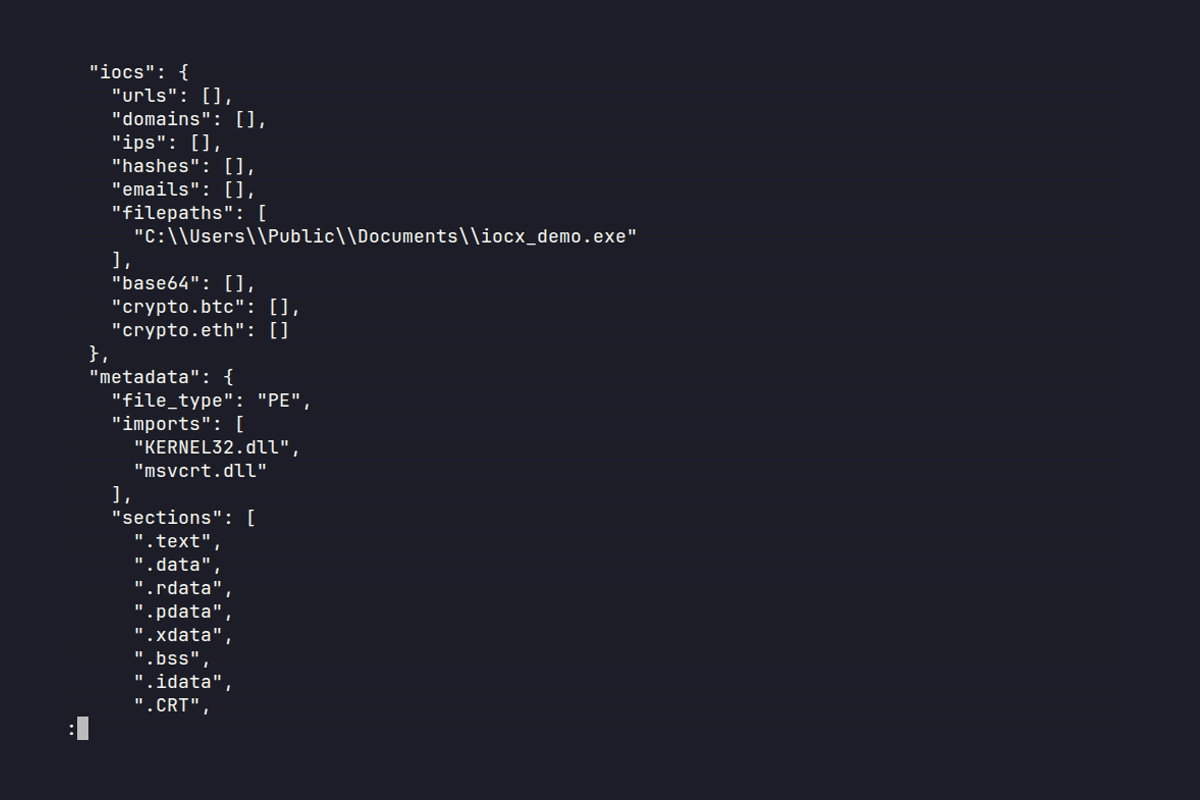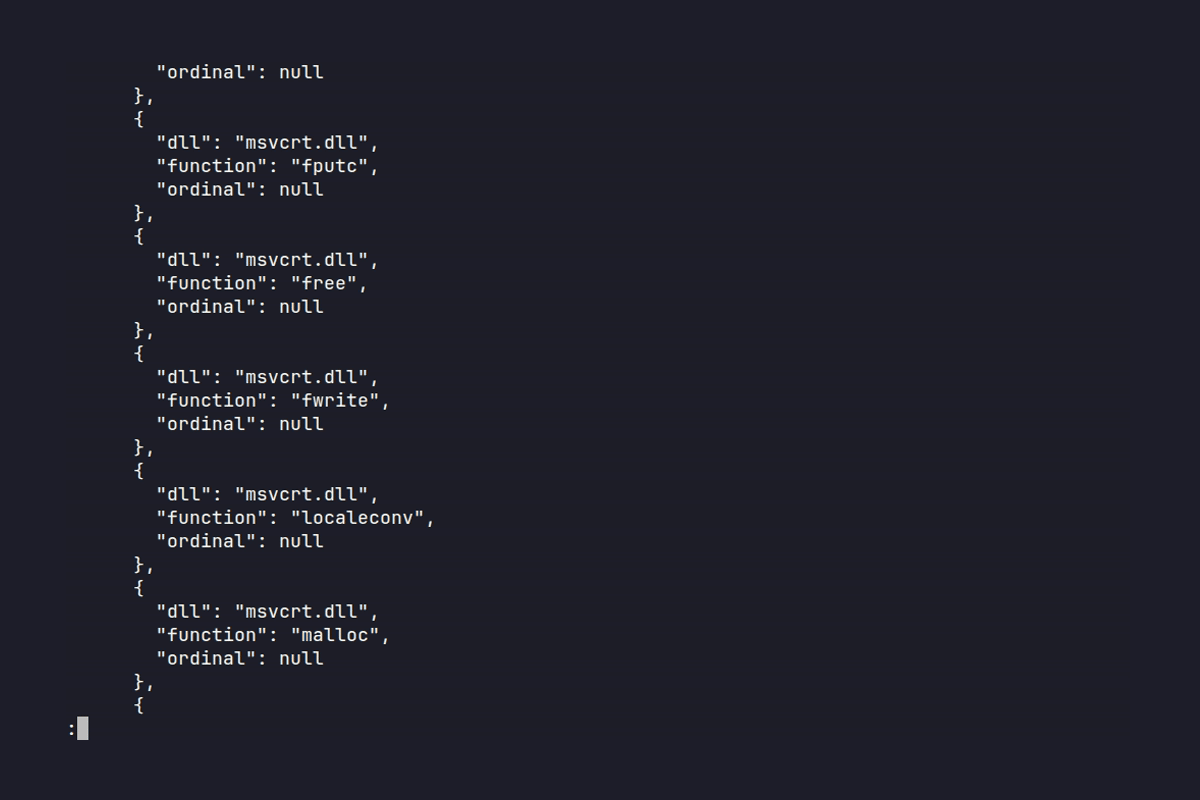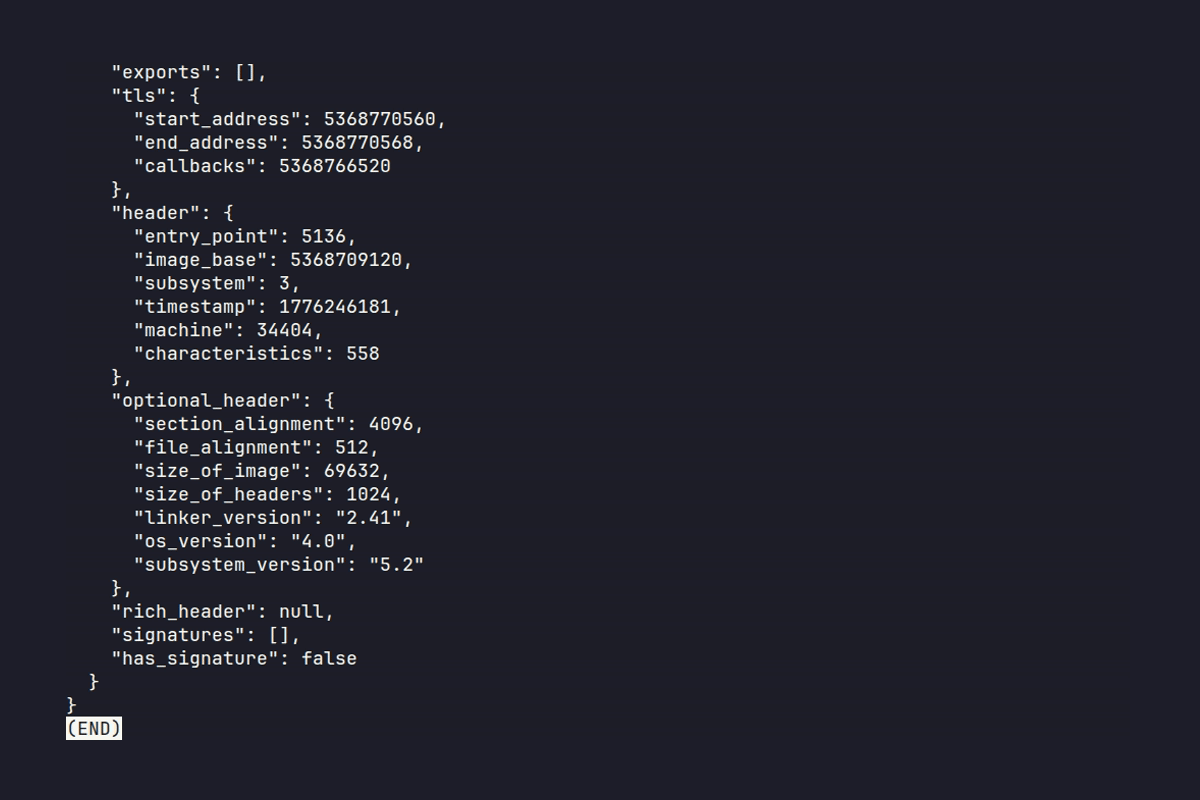 iocx-dev/iocx
Um mecanismo de análise estática extensível e determinístico que extrai IOCs de alto sinal de binários PE e texto, criado para automação de SOC e…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
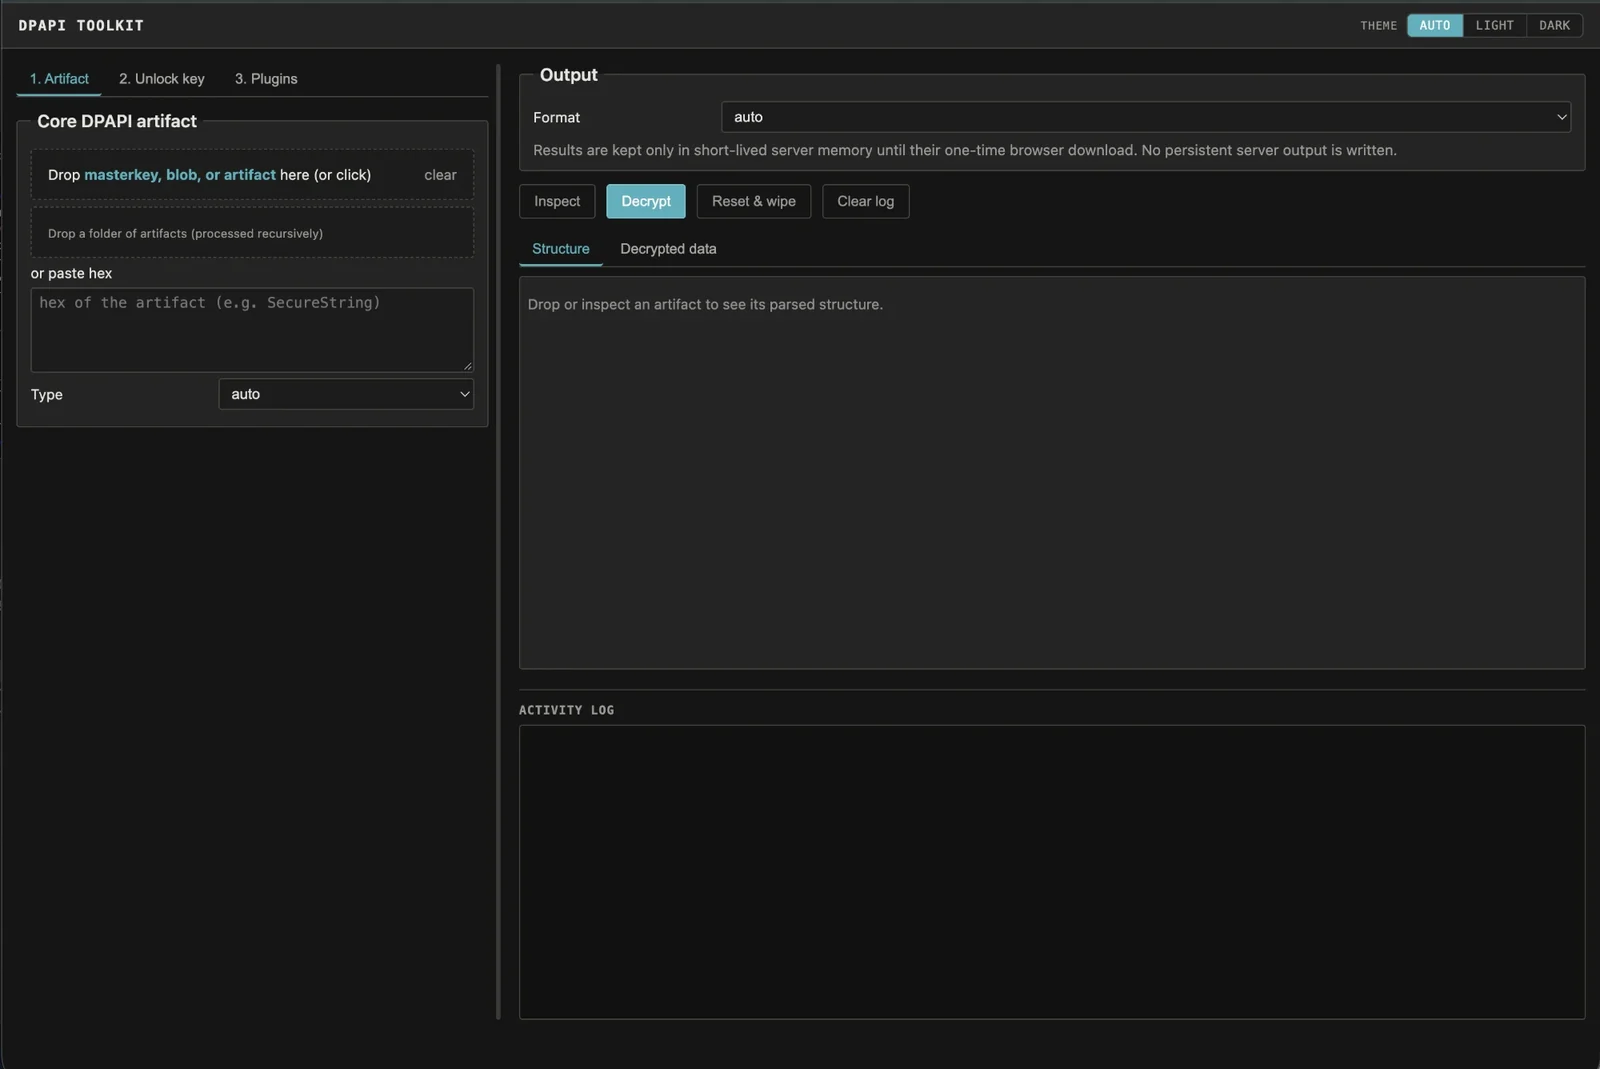 crypt0p3g/dpapi-toolkit
Solte qualquer artefato DPAPI do Windows e ele identifica o formato e a chave mestra exata necessária, depois descriptografa assim que você fornece a…
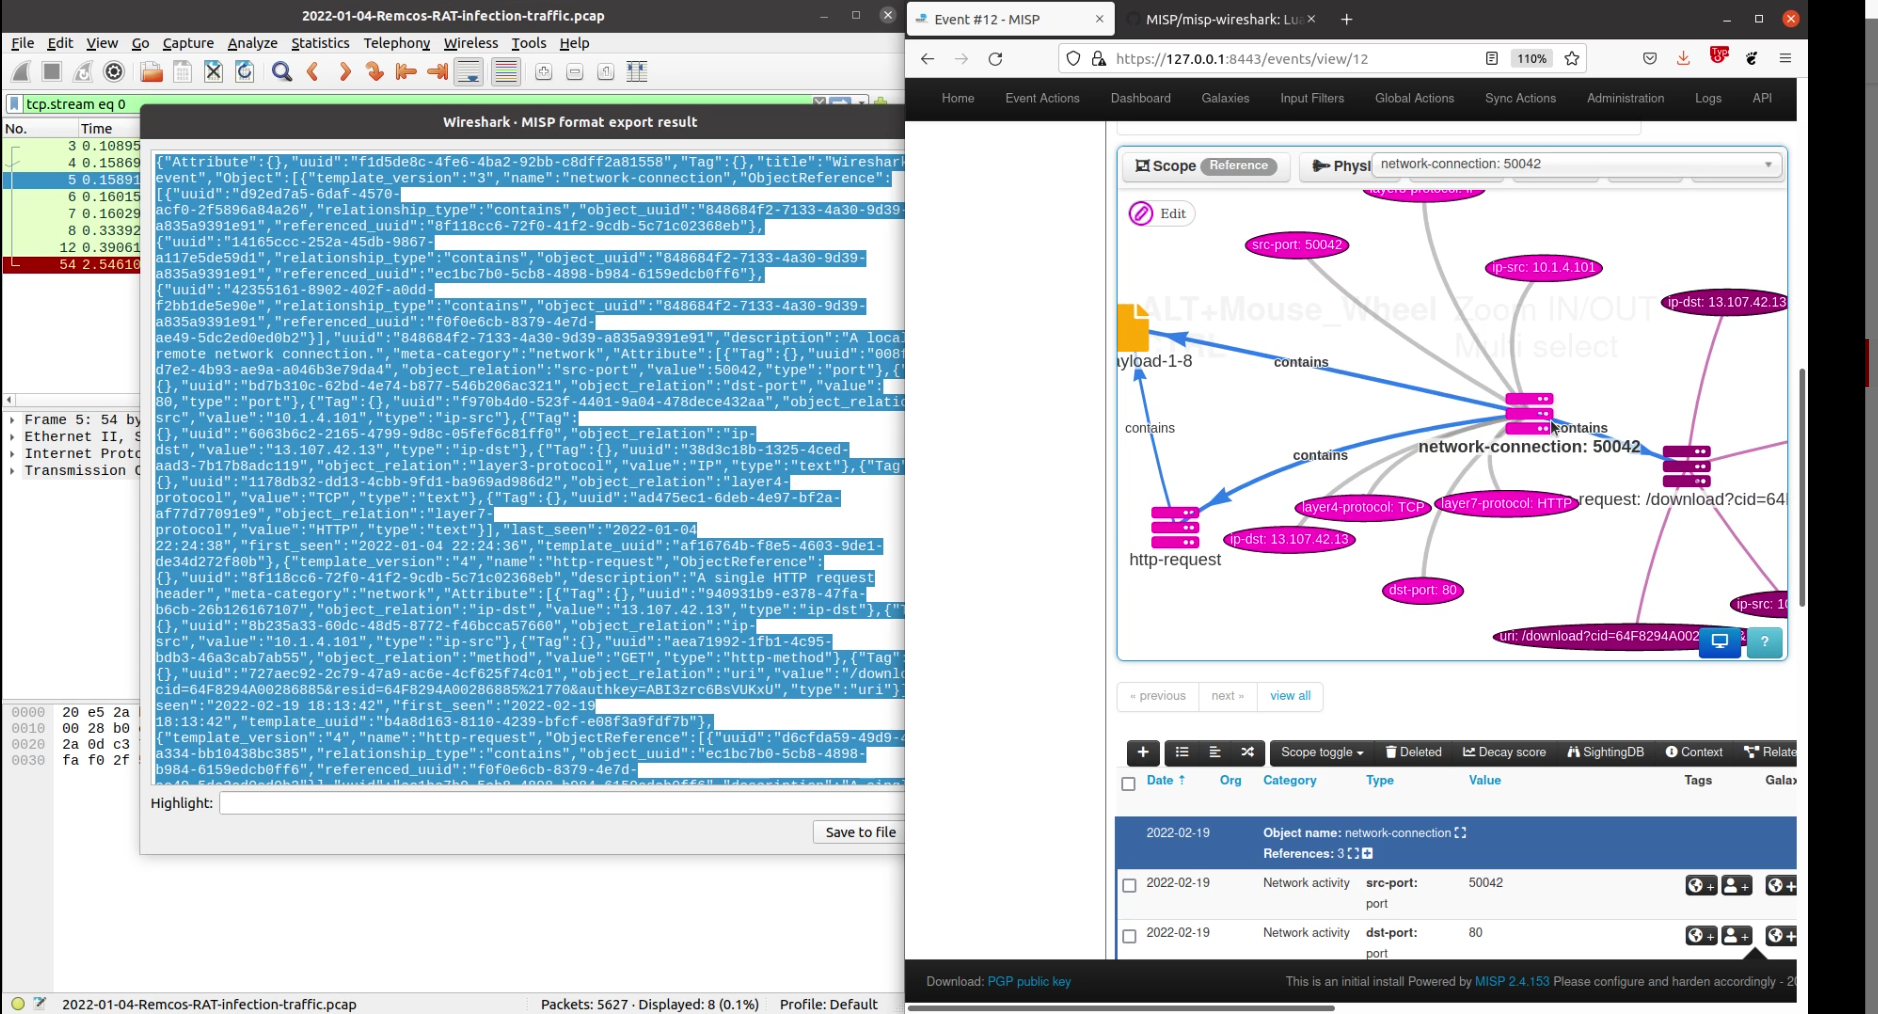 misp/misp-wireshark
Plugin Lua para extrair dados do Wireshark e convertê-los para o formato MISP
 piotr-kniaz/eslockdecryptor
Ferramenta para recuperar e descriptografar arquivos criptografados do ES File Explorer (.eslock)
 zephrfish/stompy
Ferramenta Timestomp para uniformizar os tempos MAC com um timestamp específico.
 bi8d0/driversentinel
DriverSentinel é uma ferramenta de segurança desenvolvida em Go que detecta drivers maliciosos e vulneráveis em sistemas Windows, comparando-os com o…
 fireeye/cve-2021-44228
Regras OpenIOC para facilitar a caça a indicadores de comprometimento
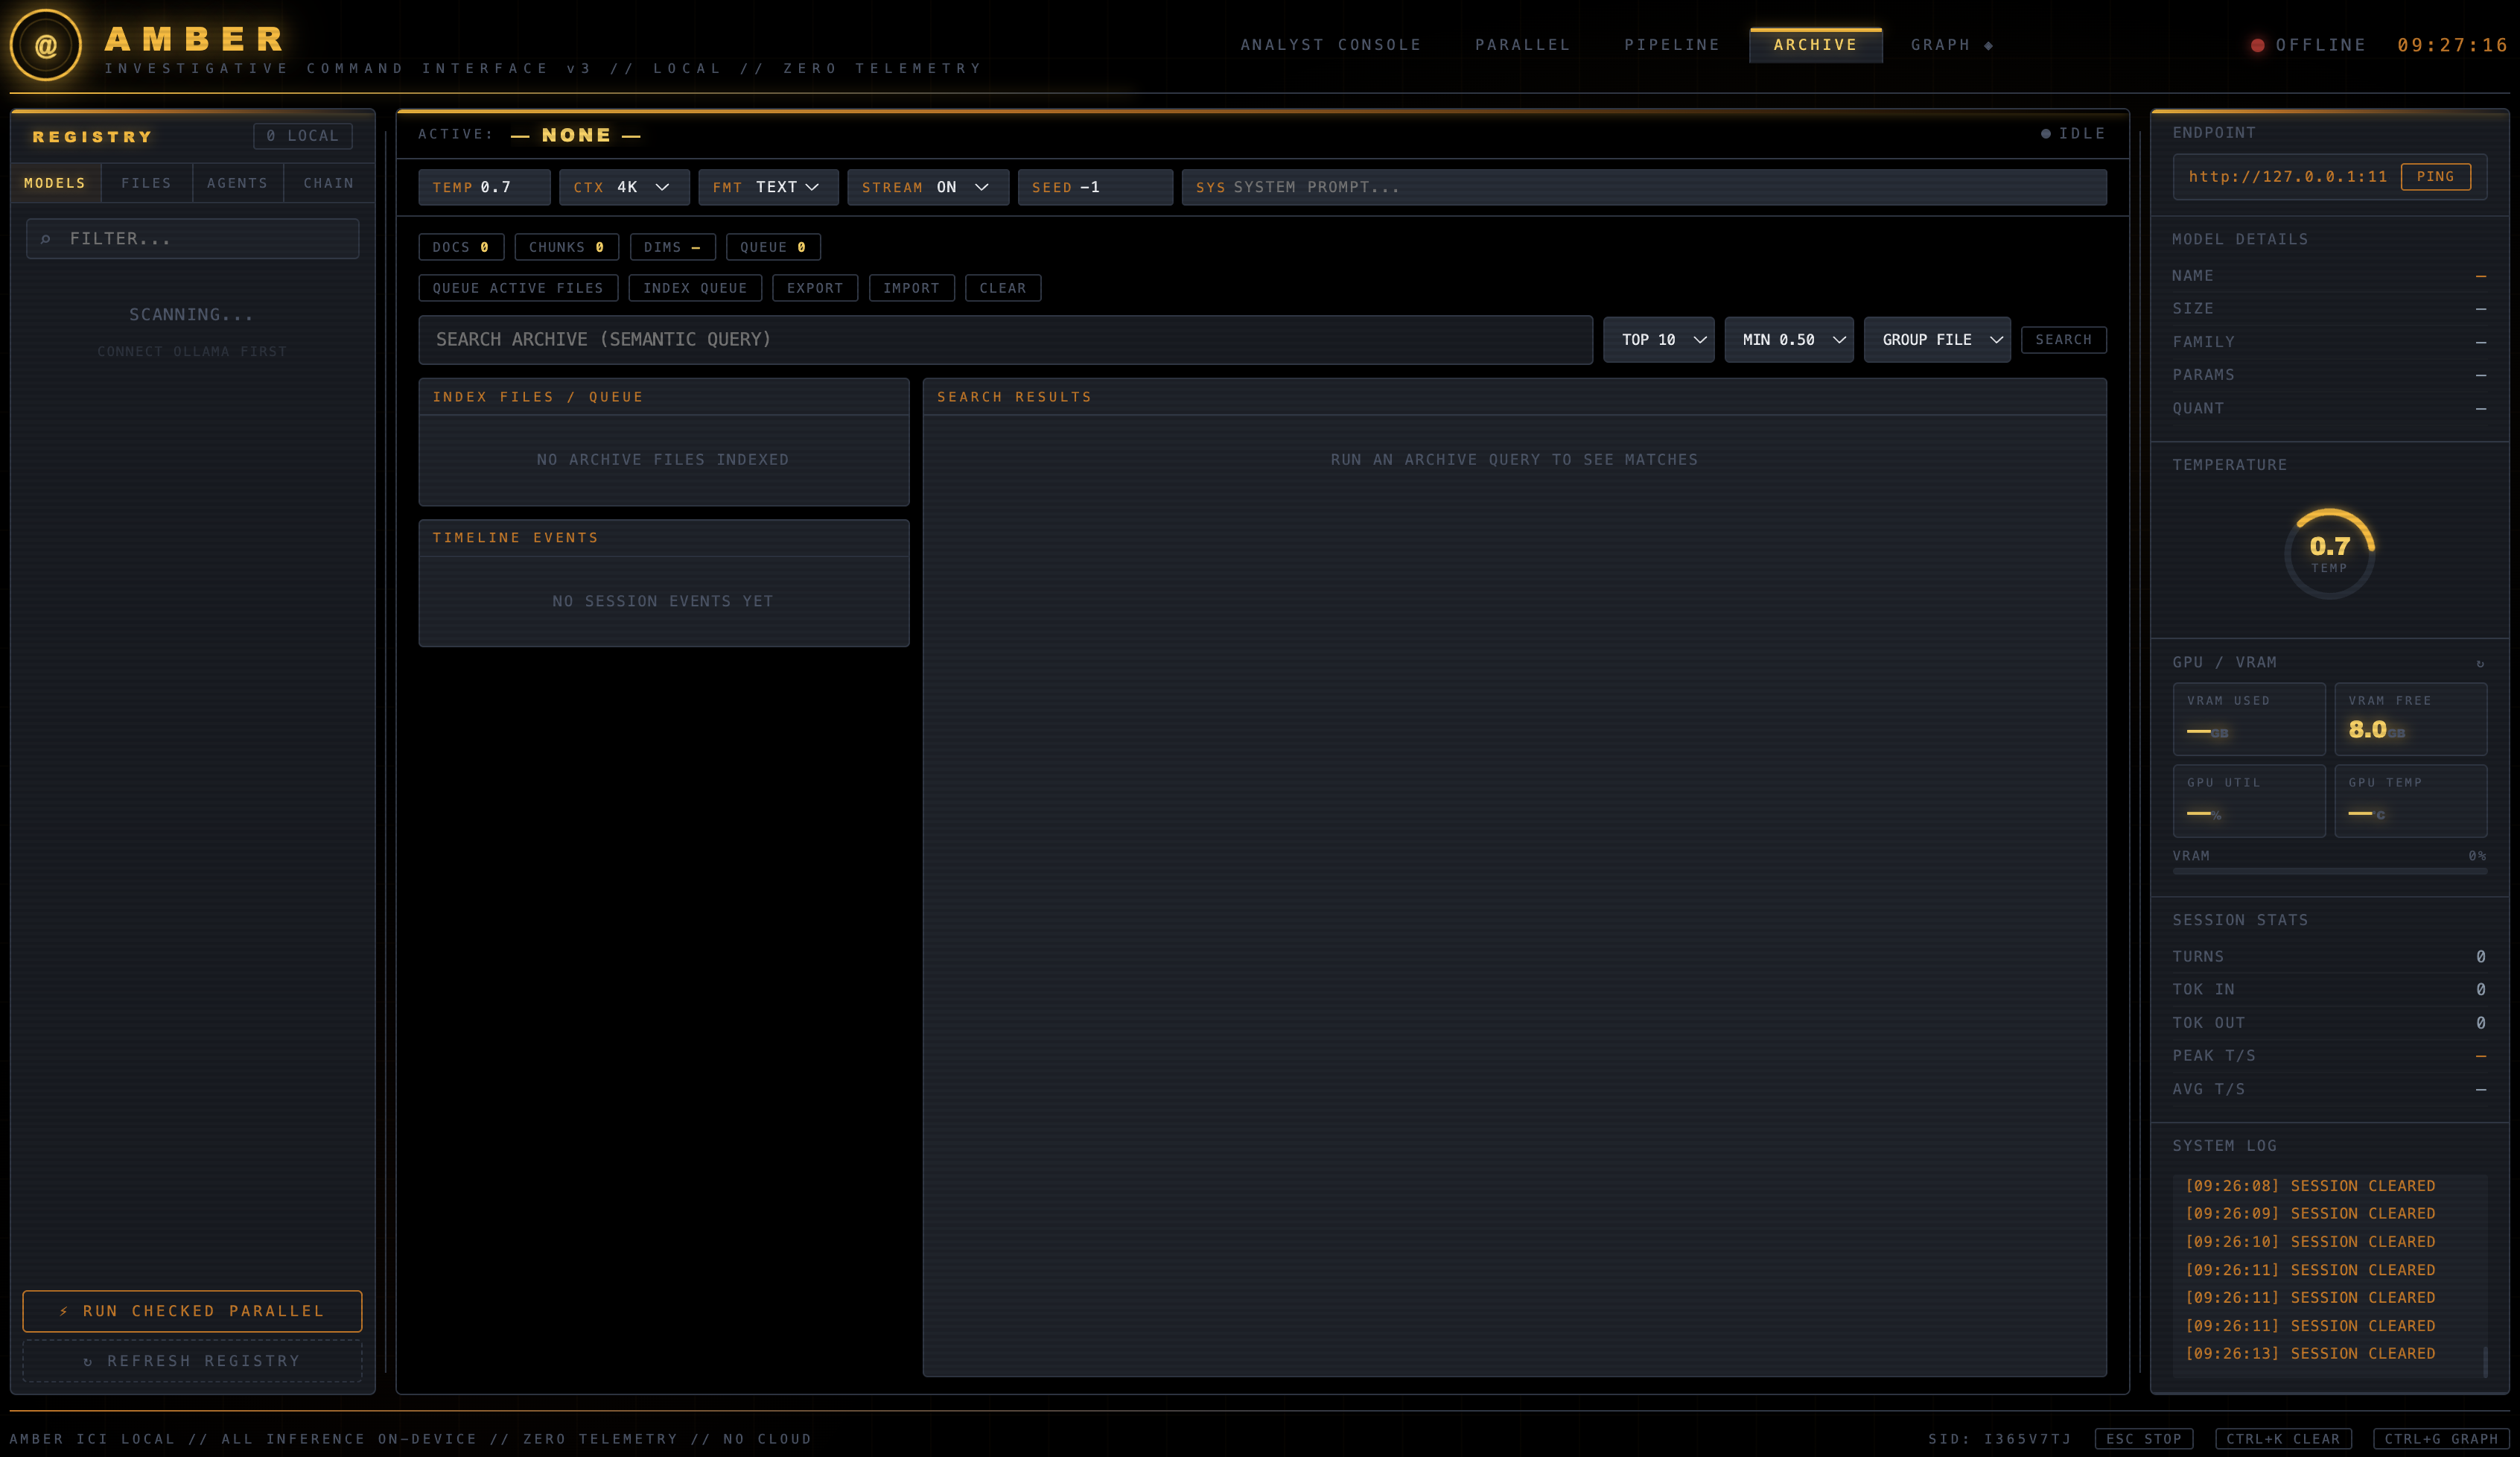 gs-ai/amber-ici
AMBER ICI v5: centro de comando investigativo Ollama local-first com evidências com escopo de caso, cadeias de agentes, recuperação híbrida, análise…
 hakavlad/tird
Ferramenta de armazenamento esteganográfico e criptografia de arquivos
 nccgroup/metadataplus
Uma ferramenta que usa localizações inovadoras para extrair metadados de documentos do Office.
 appliedsec/forensicscanner
Scanner Forense
 letsdefendio/simple-live-data-collection
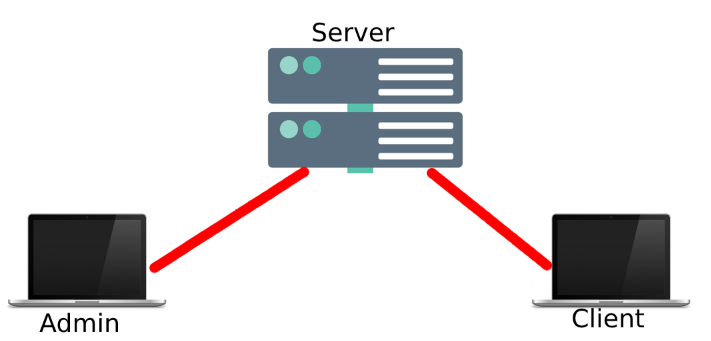
Ferramenta cliente-servidor para coleta de dados em tempo real durante resposta a incidentes. O administrador envia solicitações aos clientes para…








