

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/misp/misp-wireshark
Sniffing e Análise de PacotesForensia de RedeAnálise ForenseForensia DigitalInteligência de Ameaças
GitHubmisp/misp-wireshark

misp-wireshark

Plugin Lua para extrair dados do Wireshark e convertê-los para o formato MISP

Ver Repositório
50541há 3 anosRevisado pelo Kitploit
Site
Compartilhar

misp-wireshark

misp-wireshark é um plugin Lua destinado a ajudar analistas a extrair dados do Wireshark e convertê-los para o MISP Core format
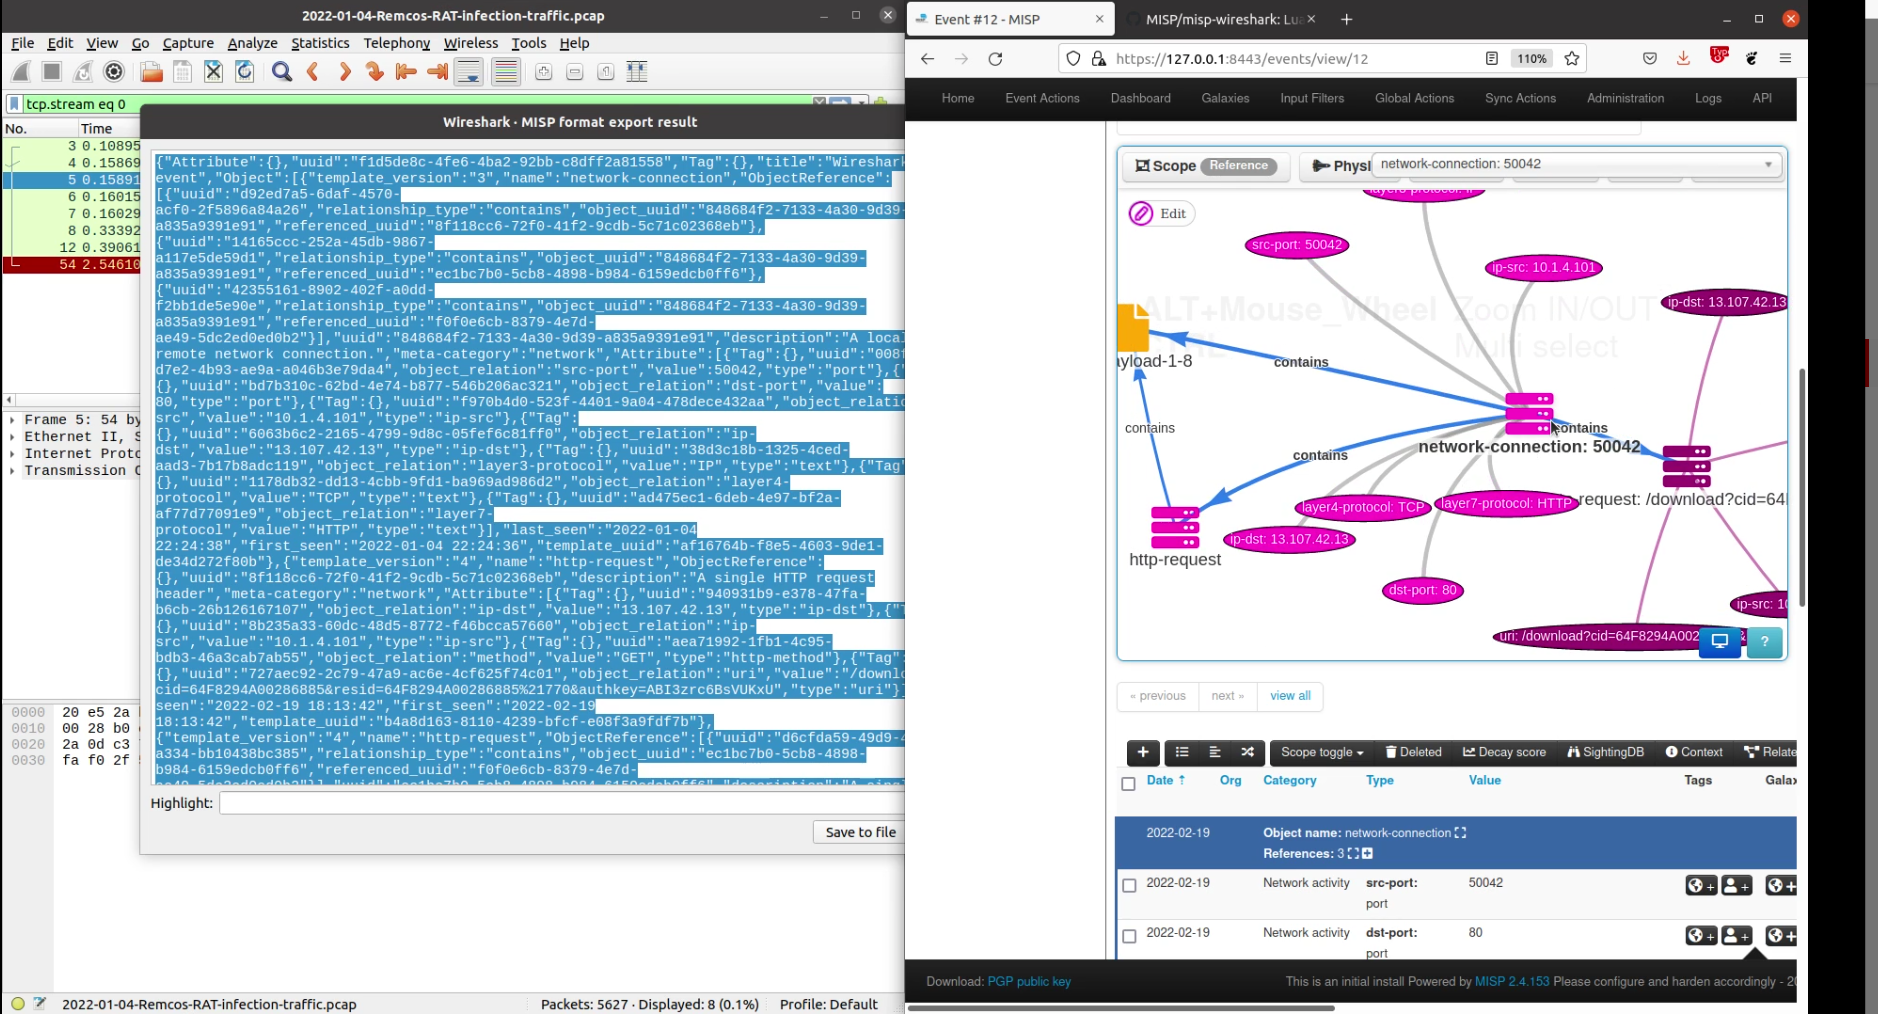
Uso

Wireshark

  1. Vá para Tools localizado na barra superior do Wireshark e clique em MISP: Export to MISP format
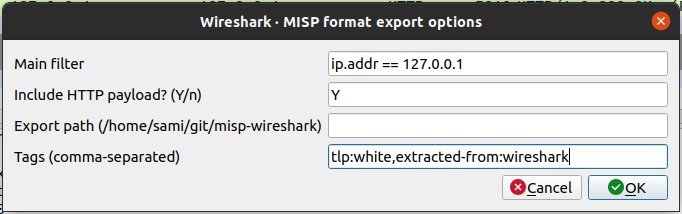
  2. Insira as opções de exportação para configurar o comportamento do exportador
    • Plugin options
    • Main filter: Preencha este campo para filtrar os dados exportados. Essencialmente, será apenas uma cópia/cola do filtro global na interface. (Isso não pode ser feito automaticamente por causa de deste)
    • Include HTTP payload: Os payloads enviados via HTTP devem ser incluídos como um arquivo na saída?
    • Export path: O local onde o arquivo exportado deve ser salvo ao clicar em Save to file
    • Tags: Tags opcionais podem ser anexadas a alguns atributos MISP.
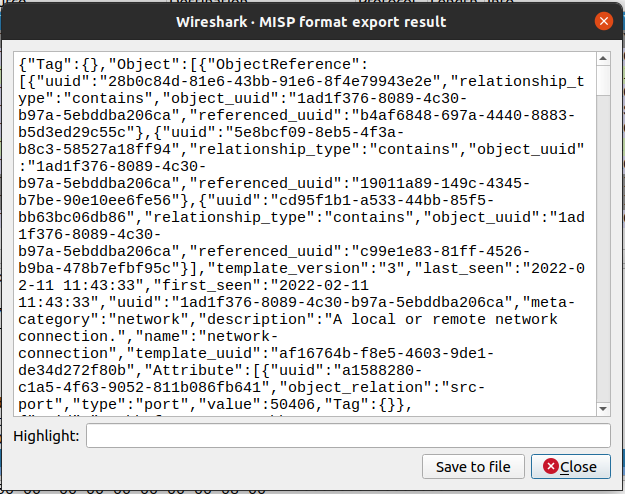
  3. Copie ou salve em um arquivo os dados a serem importados no MISP
    • Plugin output
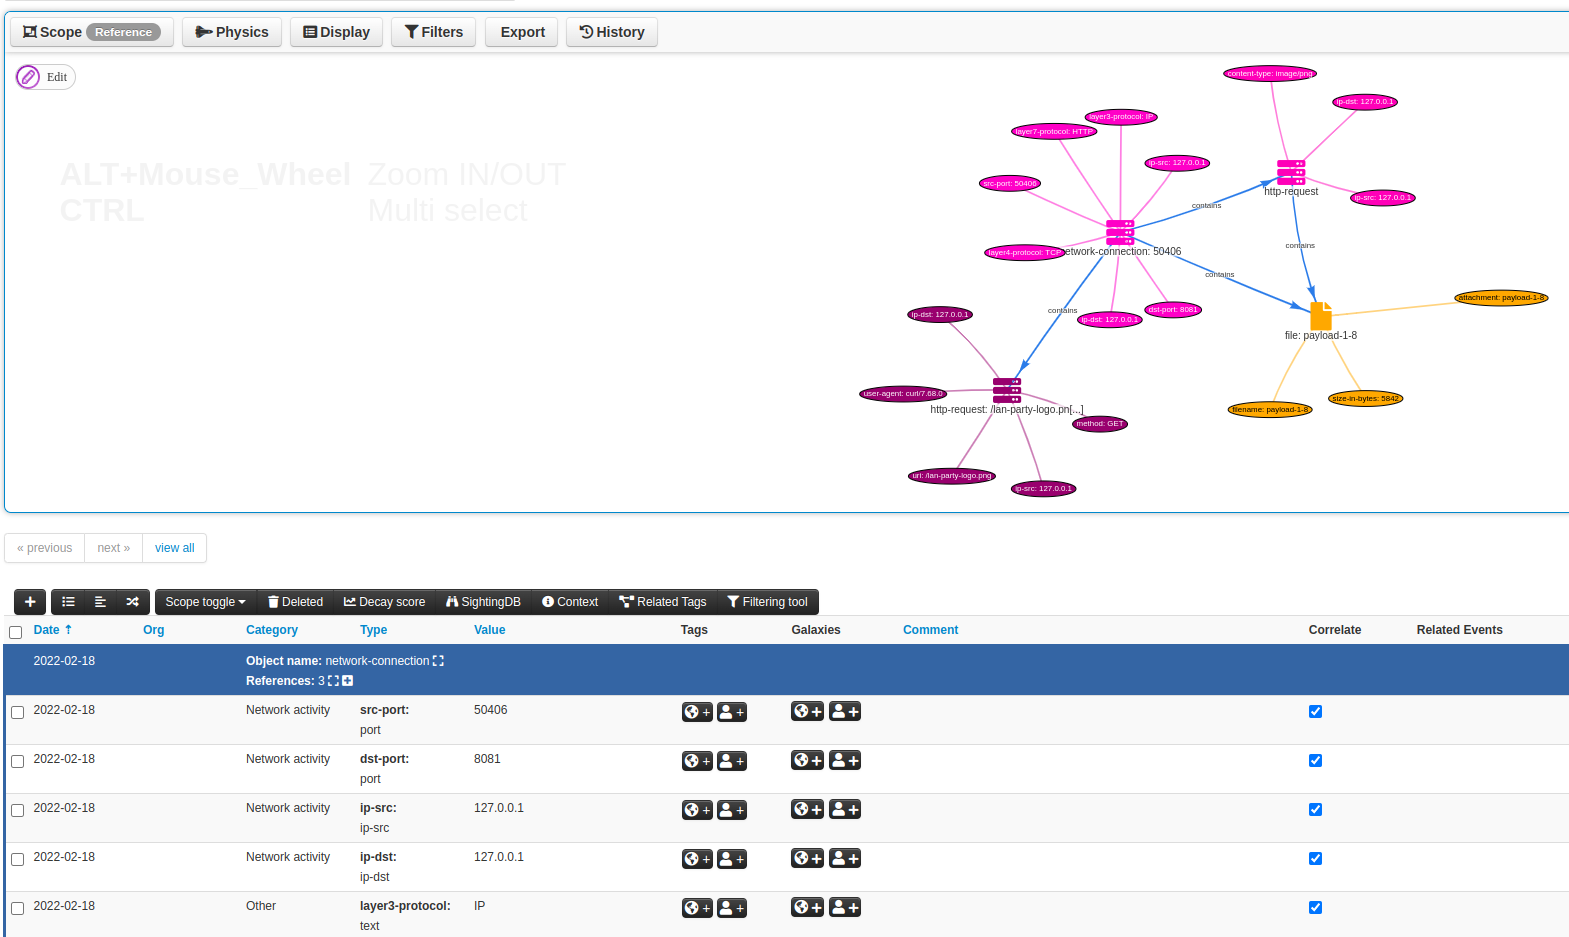
  4. Importe no MISP
    • MISP result

Tshark

As opções de linha de comando são os mesmos parâmetros da interface do usuário:

  • filters: A expressão de filtro a ser aplicada
  • include_payload: Os payloads potenciais também devem ser exportados. Aceita y ou n
  • export_path: A pasta na qual o json deve ser salvo. Se não fornecido, padrão para stdout
  • tags: Tags opcionais para serem anexadas a alguns atributos MISP

Exemplo

tshark \
    -r ~/Downloads/capture.cap \
    -X lua_script:/home/john/.local/lib/wireshark/plugins/misp-wireshark/misp-wireshark.lua \
    -X lua_script1:filters="ip.addr == 127.0.0.1" \
    -X lua_script1:include_payload=n \
    -X lua_script1:tags="tlp1,tlp2" \
    frame.number == 0

Nota: Como não fornecemos um caminho de exportação, o resultado é impresso no stdout. No entanto, para evitar misturar a saída do plugin e a saída do tshark, fornecemos um filtro para o tshark que filtrará todos os pacotes. No entanto, este filtro não é usado pelo plugin. Apenas o filtro fornecido via -X lua_script1:filters é usado.

Baseado no exemplo acima, frame.number == 0 é usado apenas para evitar a saída do tshark, enquanto ip.addr == 127.0.0.1 é realmente usado pelo plugin

Instalação

No Linux, clone o repositório na pasta de localização dos plugins do wireshark

mkdir -p ~/.local/lib/wireshark/plugins
cd ~/.local/lib/wireshark/plugins
git clone https://github.com/MISP/misp-wireshark 
cd misp-wireshark/
git submodule update --init --recursive

Atualizações

git pull
git submodule update

Notas sobre community-id

⚠️ Para que este plugin use community-id, o wireshark deve ser da versão 3.3.1 ou superior.

Por padrão, community-id está desabilitado. Para habilitá-lo, você deve realizar os seguintes passos:

  1. Na barra superior, vá para Analyze/Enabled Protocols...
  2. Procure por CommunityID na lista
  3. Marque a caixa de seleção

Exportações suportadas no formato de objeto MISP

  • network-connection do tcp
  • http-request do tcp.http, incluindo payloads HTTP
  • dns-record do udp.dns
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






