
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Análise Forense

Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khá 6 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 8 dias
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 23 dias
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khá 2 dias
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 24 dias
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khá 1 dia
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khá 1 dia
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7khá 6 dias
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230há 15 dias
avml preview#10

avml

GitHubmicrosoft/avml
1.1khá 12 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
947 resultados
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

Criptoanálise de um sistema proprietário de DRM de vídeo de 1999. Recupera 61 vídeos de wrestling criptografados do CD-ROM WCW Internet Powerdisk por…
static-analysisencryption-decryption-toolsreverse-engineering+5
25há 9 meses
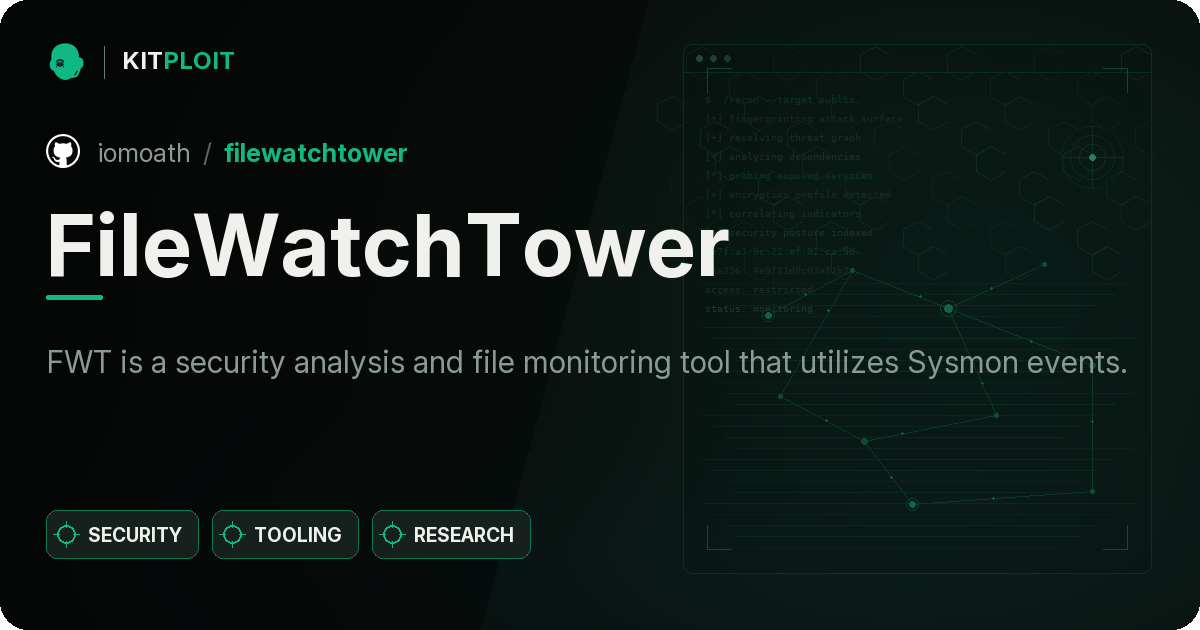
Veto preview

Veto

GitHubprofessorquantumuniverse/veto

Cliente Android de código aberto para VirusTotal. Digitalize arquivos, URLs e aplicativos instalados em mais de 70 mecanismos antivírus. Veja…
android-securityioc-managementstatic-analysis+8
2há 27 dias
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT é uma ferramenta de análise de segurança e monitoramento de arquivos que utiliza eventos do Sysmon.

hash-analysisforensicsmalware-analysis+4
29há 2 anos
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

Experimental .NET/WPF forensic toolkit for iCloud auth, CloudKit/MMCS backup download, and Octagon/PCS recovery (ADP, Recovery Key, Lockdown Mode).…

encryption-decryption-toolsios-securityforensics+6
18há 22h 33m
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESF ferramenta modular de ingestão para desenvolvimento e pesquisa.
forensicsdigital-forensicsincident-response+1
38há 4 anos
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

Decapsular tráfego encapsulado nos protocolos GRE, IPIP, 6in4, ESP (ipsec), também pode remover o cabeçalho IEEE 802.1Q (virtual LAN). Funciona com…
packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
34há 8 anos
aiengine preview

aiengine

GitHubcamp0/aiengine

Mecanismo programável de inspeção de pacotes com NIDS, classificação de DNS, análise de frequência e geração automática de regex. Suporta bindings…
packet-sniffing-analysisvulnerability-analysisforensics+5
31há 9 anos
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

Este é um repositório para buscar logs de eventos do AppLocker analisando o log de eventos do Windows.
forensicsthreat-intelligenceincident-response+1
29há 4 anos
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

Não é apenas um parser de UsnJrnl (USN Journal Records/Change Journal Records).
disk-forensicsforensicsdata-recovery+1
24há 8 anos
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

Ferramenta de análise estática para investigar arquivos Microsoft Excel potencialmente maliciosos, extraindo metadados, macros e objetos incorporados…
static-analysisforensicsmalware-analysis+1
38há 4 anos
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

Rastreador open source de frota fantasma do Mar Báltico. Mais de 1200 embarcações, AIS ao vivo, alertas de proximidade de cabos. Sem nuvem, sem…

osintreconnaissancenetwork-mapping+9
42há 6 meses
VAXD preview

VAXD

GitHubbicurico/vaxd

Ferramenta leve de desmontagem para Windows, inspeção de PE e auxílio a patches para arquivos EXE/DLL nativos.
embedded-systems-securityreverse-engineeringdebuggers+7
17há 4 meses
ShadowNet preview

ShadowNet

GitHubantisurveillanceagency/shadownet

ShadowNet é um protocolo de roteamento anônimo que força todas as conexões (em todo o sistema) a passarem pelo Tor enquanto implementa técnicas…
wi-fi-auditingmemory-forensicsosint-social-engineering+9
37há 1 mês
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

Ferramenta que coleta um conjunto personalizável de telemetria ETW e gera detecções definidas pelo usuário.

defensive-toolsmemory-forensicsforensics+5
56há 9 meses
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de…

ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45há 2 anos
BurpMetaFinder preview

BurpMetaFinder

GitHubjosue87/burpmetafinder

Extensão do Burp Suite para extrair metadados de arquivos
osintforensicsinformation-gathering+1
20há 5 anos
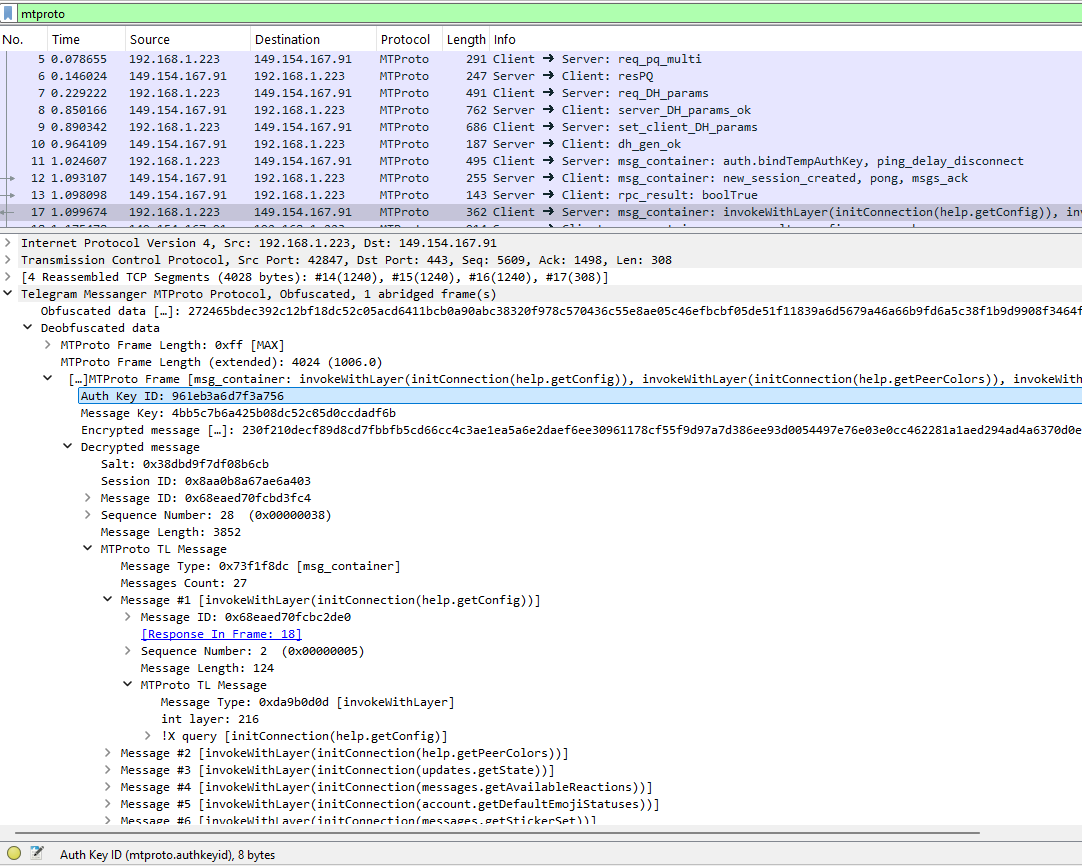
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

Plugin para Wireshark para dissecar o protocolo Telegram

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
40há 7 meses
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT é um kit de ferramentas cibernéticas construído para corredores que mergulham fundo na malha. É seu equipamento completo para…


osintphishing-toolsreconnaissance+8
52há 1 ano
Anterior1…313233…53Próximo
Análise Forense — Página 32 | Kitploit







