
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit

 sherlock-project/sherlock
Caçar contas de redes sociais por nome de usuário em várias redes sociais
 torvalds/linux
Árvore do código-fonte do kernel Linux
 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.
 gchq/cyberchef
O Canivete Suíço Cibernético - uma aplicação web para criptografia, codificação, compressão e análise de dados
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 osquery/osquery
Instrumentação, monitoramento e análises de sistema operacional baseados em SQL.
 meirwah/awesome-incident-response
Índice curado de ferramentas de resposta a incidentes e DFIR, incluindo forense de memória e disco, coleta de evidências, análise de logs, playbooks…
 zardus/ctf-tools
Alguns scripts de configuração para ferramentas de pesquisa em segurança.
 prowler-cloud/prowler
Prowler é a plataforma de segurança em nuvem de código aberto mais amplamente utilizada no mundo, que automatiza a segurança e a conformidade em…
 winsiderss/systeminformer
Monitor de sistema Windows em tempo real com análise avançada de processos, rede e disco, depuração de rastreamento de pilha, detecção de malware e…
 carpedm20/awesome-hacking
Uma lista selecionada de tutoriais, ferramentas e recursos incríveis de Hacking
 rshipp/awesome-malware-analysis
Defund the Police.
 mvt-project/mvt
Ferramenta de coleta e análise forense para dispositivos Android e iOS, usada para identificar possível comprometimento por spyware conhecido, por…
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
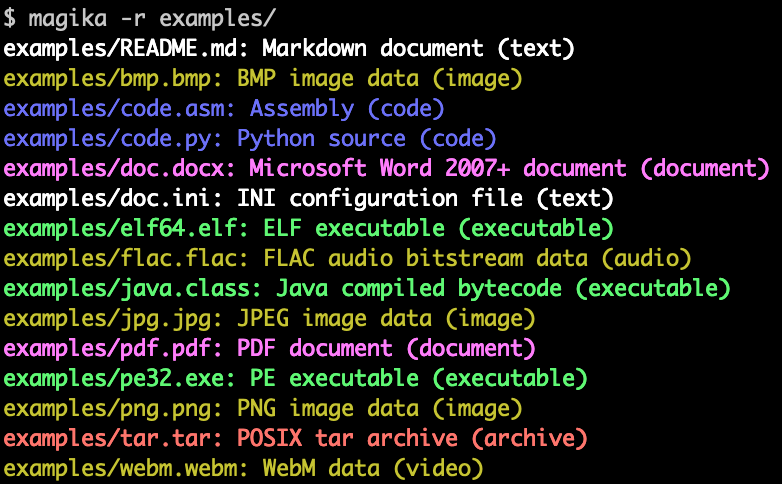 google/magika
Detecção rápida e precisa de tipos de conteúdo de arquivo com tecnologia de IA
 moond4rk/hackbrowserdata
Extrair e descriptografar dados do navegador, suportando vários tipos de dados, executável em diversos sistemas operacionais (macOS, Windows, Linux).
 ytisf/thezoo
Repositório curado de amostras de malware ativo e código-fonte para análise educacional e pesquisa de malware, com um banco de dados organizado e…
 virustotal/yara
O canivete suíço da correspondência de padrões







