piotr-kniaz/eslockdecryptor
Ferramenta para recuperar e descriptografar arquivos criptografados do ES File Explorer (.eslock)


ESLockDecryptor é uma ferramenta de linha de comando projetada para recuperar e descriptografar arquivos criptografados pelo ES File Explorer (arquivos com a extensão .eslock). Ela demonstra o impacto no mundo real do CWE-327 (Uso de um Algoritmo Criptográfico Quebrado ou de Risco) presente no aplicativo ES File Explorer. Devido a falhas fundamentais na forma como o ES File Explorer implementa a criptografia para arquivos .eslock, este utilitário consegue contornar com sucesso a proteção e recuperar os dados originais.
O ESLockDecryptor permite processar arquivos individuais, diretórios e tentar restaurar arquivos parcialmente danificados.
[!WARNING] APENAS PARA USO LEGAL! Este software foi projetado para fins educacionais, pesquisa de segurança e uso legítimo em forense digital. Ele tem como objetivo ajudar os usuários a recuperar seus próprios dados ou auxiliar profissionais autorizados na análise de artefatos/evidências.
O autor não se responsabiliza por qualquer uso ilegal desta ferramenta. O uso deste software para atacar alvos sem consentimento mútuo prévio é ilegal. É responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. O desenvolvedor não assume qualquer responsabilidade e não se responsabiliza por qualquer uso indevido ou dano causado por este programa.
ESLockDecryptor WebUI (maneira fácil para a maioria dos usuários)
Toda a descriptografia é realizada localmente no seu navegador via WebAssembly. Seus arquivos e chaves nunca saem do seu dispositivo.
ESLockDecryptor CLI (para usuários técnicos e forense)
ESLockDecryptor.Core (para desenvolvedores)
.eslock.Você pode baixar os binários pré-compilados mais recentes para o seu sistema na página de Releases.
A instalação do .NET Runtime não é necessária.
Plataformas suportadas:
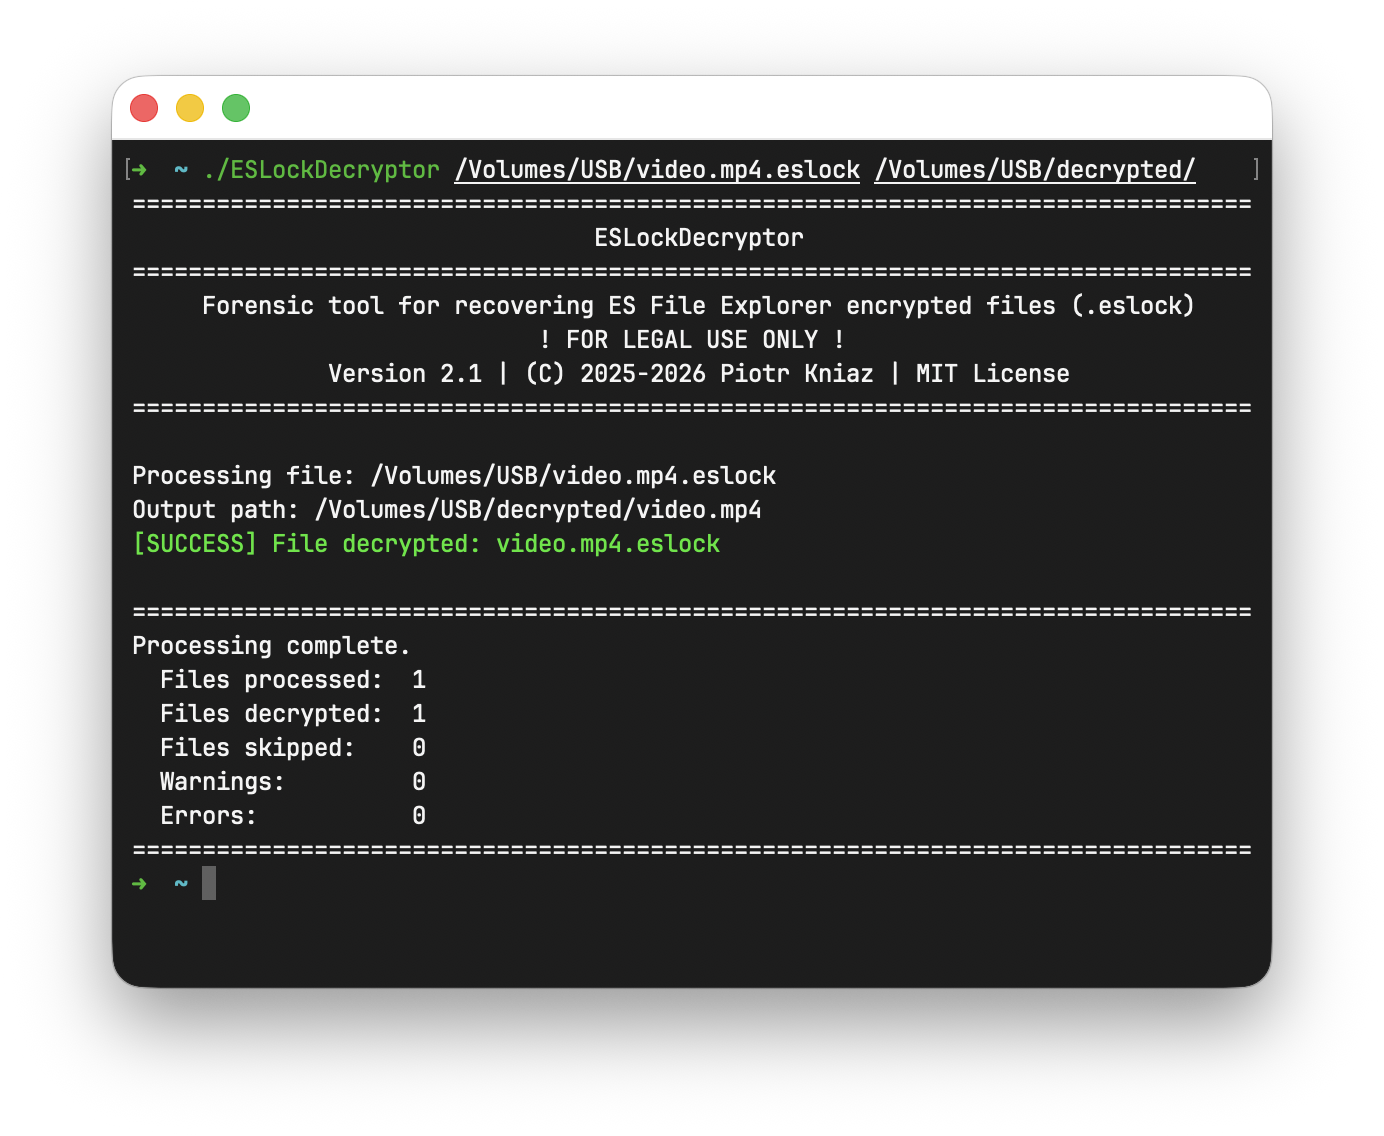
Esta é uma ferramenta de Interface de Linha de Comando (CLI). Ela deve ser executada a partir de um terminal (Prompt de Comando, PowerShell, Bash).
Não execute com um duplo clique:
Forma correta:
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
Todos os diretórios são processados recursivamente. O diretório de saída terá a mesma estrutura que o diretório de entrada.
Se o argumento <output> for omitido (Cenários 1 e 2), o utilitário cria automaticamente um novo diretório no local de trabalho atual usando o formato:
decrypted-[timestamp]
(por exemplo, decrypted-20260214-231500)
Requisito: Coloque o executável ESLockDecryptor diretamente dentro da pasta que contém os arquivos .eslock criptografados.
./ESLockDecryptor
A ferramenta irá escanear o diretório atual e salvar os arquivos descriptografados em uma nova pasta com carimbo de data/hora. Local do resultado: ./decrypted-[timestamp]
Especifique o caminho para o diretório que contém os arquivos criptografados. A pasta de saída (decrypted-[timestamp]) será criada ao lado do diretório especificado.
./ESLockDecryptor "path/to/encrypted_directory"
Local do resultado: path/to/decrypted-[timestamp]
Se um arquivo for especificado, o diretório de saída será criado ao lado do arquivo.
./ESLockDecryptor "path/to/file.eslock"
Local do resultado: path/to/decrypted-[timestamp]
Especifique exatamente de onde obter os arquivos e onde salvar as versões descriptografadas.
./ESLockDecryptor "encrypted/path" "decrypted/path"
Se o diretório de saída não existir, ele será criado.
Flags principais:
--verbose ou -v. Exibe log detalhado.--overwrite. Sobrescreve o arquivo se ele já existir no diretório de saída.--read-only. Apenas lê e exibe os metadados (sem descriptografia).Se o arquivo estiver corrompido, flags adicionais podem ser usadas:
--ignore-crc. Continua mesmo se a verificação de checksum falhar.--password <password> ou -p <password>. Usa a senha fornecida para descriptografia, ignorando a chave dos metadados.--key <key> ou -k <key>. Usa a chave fornecida para descriptografia, ignorando a chave dos metadados.--heuristic. Busca e análise heurística de metadados.--raw-decrypt <auto|full|partial[:size]>. Ignora os metadados e descriptografa o arquivo com a chave ou senha fornecida.Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.