
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 twocanoes/audit
Painel de Preferências de Auditoria e Leitor de Log para OS X
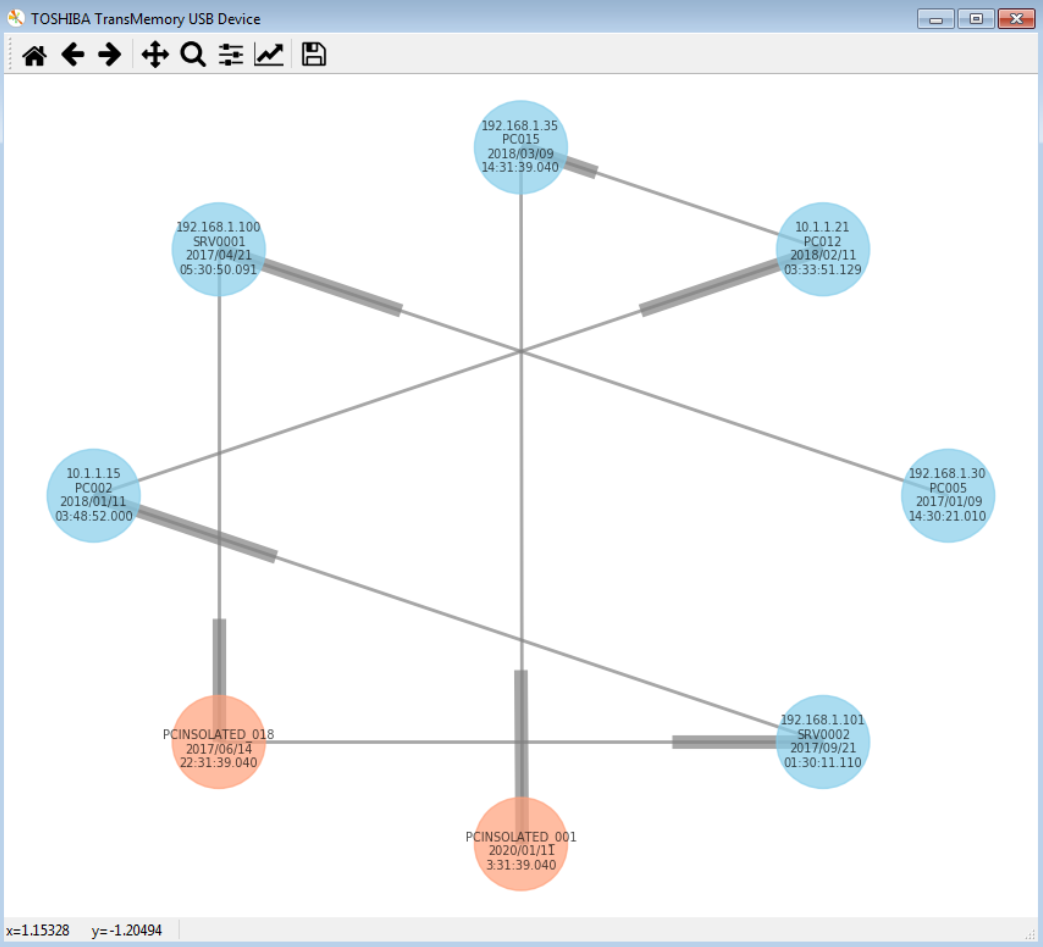 telefonica/hiddennetworks-python
Ferramenta de perícia forense de conexão de dispositivos USB que rastreia relações físicas dispositivo-computador em redes locais e de domínio,…
 jas502n/010-editor-template
Repositório de modelos binários para o 010 Editor, fornecendo scripts .bt para análise de executáveis, imagens de sistemas de arquivos, hives de…
 kcreyts/plugxdecoder
Decodifica o tráfego do PlugX e artefatos criptografados/compactados
 weirdmachine64/sharkmcp
Um servidor MCP canivete suíço para analisar arquivos PCAP
 circl/factual-rules-generator
Gera regras YARA a partir de software instalado em um SO em execução para basear software conhecido e encontrar instalações similares em evidências…
 eurecom-s3/linux_screenshot_xwindows
Plugin do Volatility para extrair X capturas de tela de um dump de memória
 jfrog/cve-2024-3094-tools
Scanner baseado em shell para detectar a vulnerabilidade XZ Backdoor (CVE-2024-3094) em arquivos e diretórios, permitindo identificação rápida e…
 radkawar/aws-firmware-dump
Adquire os discos EBS de uma AMI da AWS que você pode iniciar, transmitindo snapshots via APIs diretas do EBS para um bucket S3 privado com…
 emrekybs/bryobio
Foi desenvolvido para acelerar os processos dos Analistas de SOC durante a análise.
 m0n1x90/exif-gps-tracer
Um script Python que permite analisar dados de geolocalização dos seus arquivos de imagem armazenados em um dataset. Ele também produz saída em…
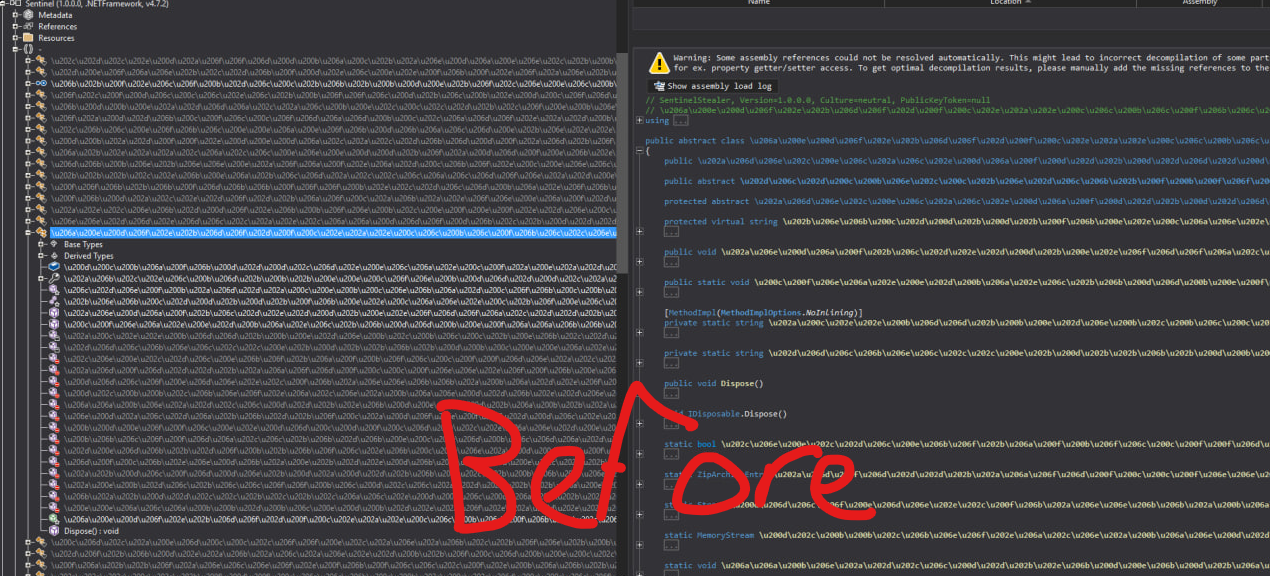 zypherion-technologies/unconfuserex
Um deobfuscator ConfuserEx2 com suporte para anti tamper, compressor, constants, control flow e resource recovery.
 kacos2000/evtx_log_browser
Evtx Log (xml) Browser
 uoftctf/uoftctf-2025-chals-public
Handouts de desafios, código-fonte e soluções para o UofTCTF 2025
 threathunters-io/qlog
Registrador de criação de processos do Windows baseado em ETW que enriquece eventos com hashes de arquivos, assinaturas e detalhes do processo pai,…
 fox-it/cisco-ios-xe-implant-detection
Varredura e detecção de implantes no Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 xchwarze/magic-extractor
Ferramenta universal de extração para Windows que detecta arquivos desconhecidos e os direciona para o extrator integrado correto.
 hamza-megahed/volatility-gui
GUI para a ferramenta de análise forense Volatility escrita em PyQT5








