
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit
 cloudquery/cloudquery
Pipelines de dados para configuração de nuvem e dados de segurança. Construa inventário de ativos de nuvem, CSPM, FinOps e soluções de gerenciamento…
 shuvonsec/claude-bug-bounty
Kit de caça a bug bounty com tecnologia de IA que funciona com ou sem assinatura.
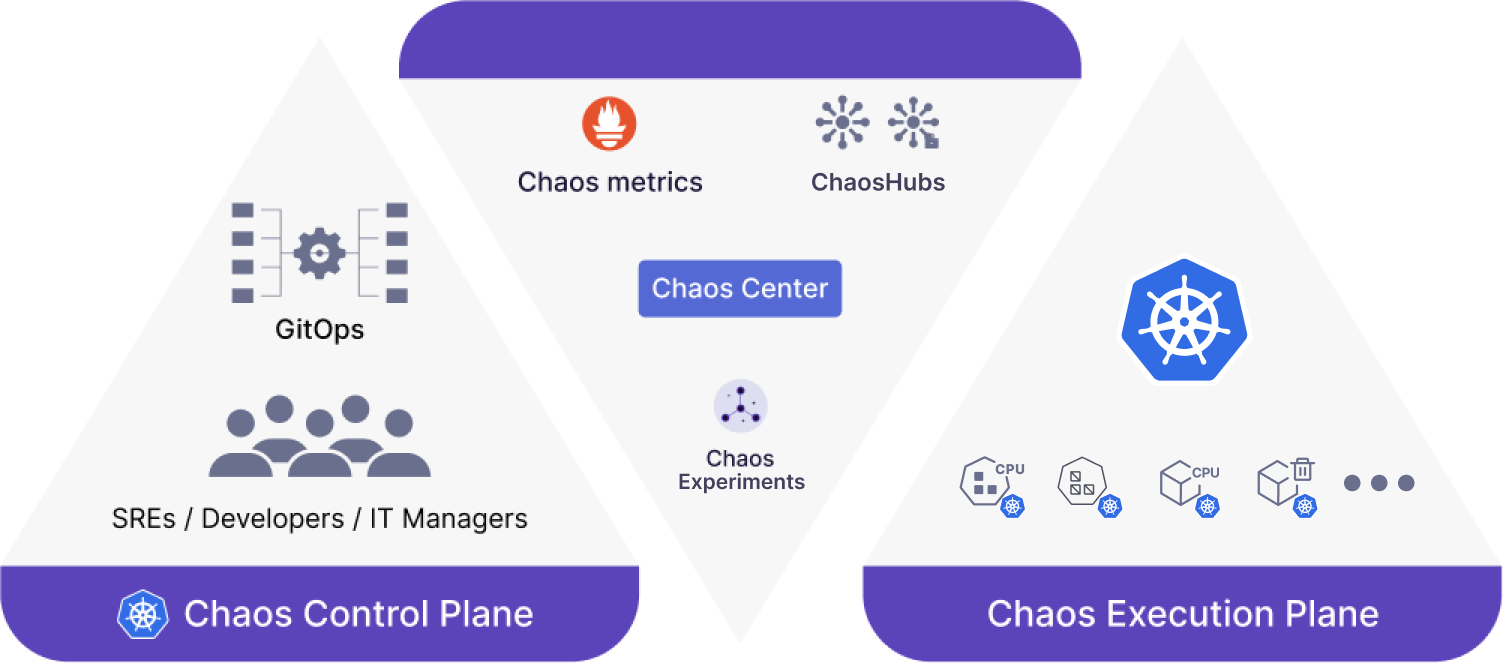 litmuschaos/litmus
Plataforma de engenharia do caos nativa em nuvem para Kubernetes com injeção de falhas, orquestração de fluxos de trabalho e validação de estado…
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
 getanteon/anteon
Plataforma de monitoramento e testes de desempenho Kubernetes com tecnologia eBPF que gera automaticamente mapas de serviço, rastreia métricas em…
 ine-labs/awsgoat
AWSGoat : Uma Infraestrutura AWS Incrivelmente Vulnerável
 cilium/tetragon
Observabilidade de Segurança e Aplicação de Regras em Tempo de Execução baseado em eBPF
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 flatpak/flatpak
Framework de sandboxing e distribuição de aplicativos Linux
 greenbone/openvas-scanner
Este repositório contém o componente scanner da Greenbone Community Edition.
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Uma coleção curada de recursos, ferramentas e outras coisas interessantes para equipes azuis de cibersegurança.
 dirkjanm/roadtools
Uma coleção de ferramentas do Azure AD/Entra para fins de segurança ofensiva e defensiva
 open-policy-agent/gatekeeper
Motor de políticas Kubernetes com controle de admissão, mutação e auditoria baseados em OPA para aplicar configurações de segurança e conformidade.
 docker/docker-bench-security
O Docker Bench for Security é um script que verifica dezenas de melhores práticas comuns em relação à implantação de contêineres Docker em produção.
 microsoft/litebox
Uma biblioteca de SO focada em segurança, suportando execução em modo kernel e modo usuário.
 cloud-architekt/azuread-attack-defense
Esta publicação é uma coleção de vários cenários comuns de ataques ao Microsoft Entra ID (anteriormente conhecido como Azure Active Directory) e como…
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…








