
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 devzero-security/redstack
Laboratório de operador de red team implantado com Terraform na AWS: Mythic, Sliver e Adaptix C2 por trás de um redirector Apache no estilo de…
 cisagov/scubagoggles
SCuBA: Linhas de base de configuração segura e ferramenta de avaliação para o Google Workspace
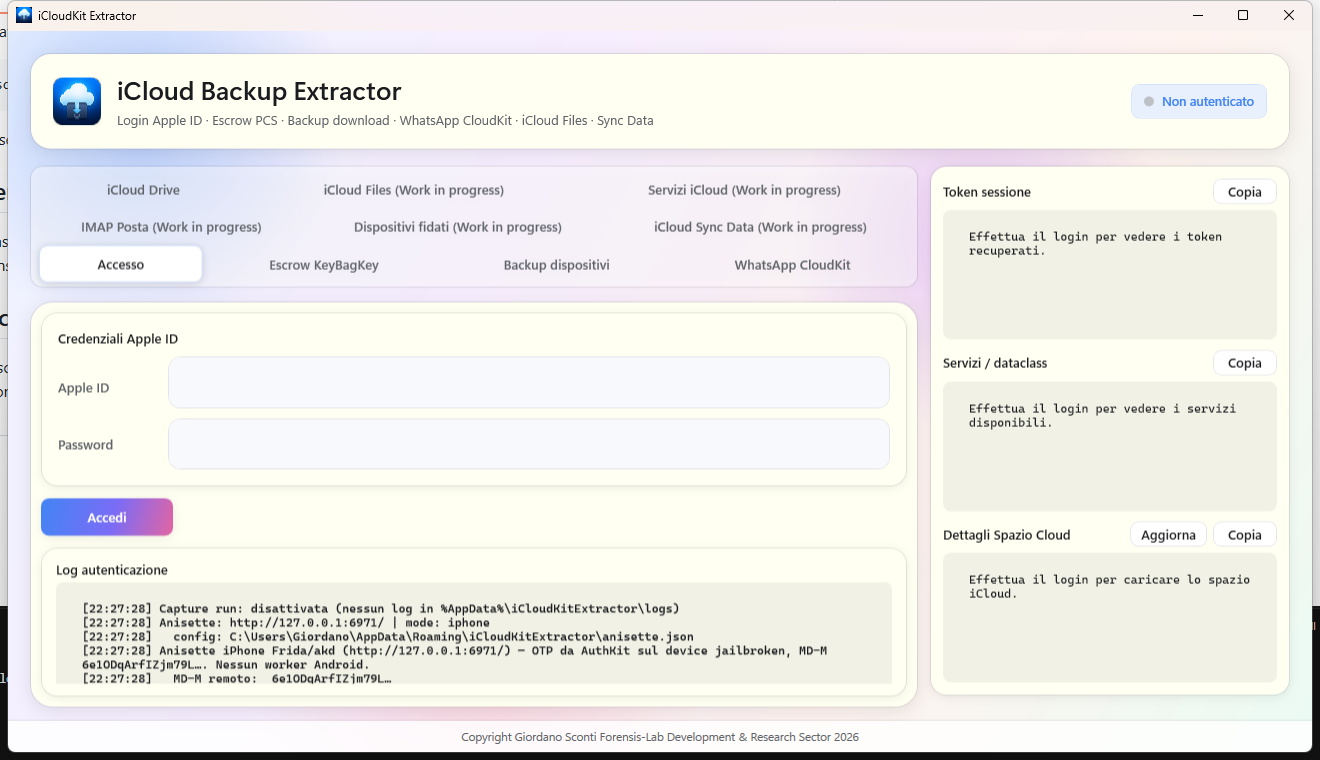 giordanosconti/icloudkitextractor
Kit de ferramentas forense experimental em .NET/WPF para autenticação iCloud, download de backup CloudKit/MMCS e recuperação Octagon/PCS (ADP,…
 isec-tugraz/cjag
C implementation of a cache-based jamming agreement that establishes a cross-VM cache covert channel between co-located virtual machines for research…
 moisestapia/twapt
Implante seu próprio laboratório de testes de penetração em aplicações web com docker e docker-compose, webgoat, dvwap, bwapp e Juice Shop
 project-oak/oak
Controle significativo dos dados em sistemas distribuídos.
 tinfoilsh/cvmimage
Cria uma imagem de VM confidencial hermética e reproduzível para inferência segura e computação personalizada em AMD SEV-SNP e Intel TDX, com builds…
 0xajstrike/emsign-trust-scan
Scanner offline para o comprometimento da chave da CA eMudhra/emSign de outubro de 2026, que localiza certificados afetados em repositórios de…
 tani2shell/php2shell-lab
Laboratório de pentest black-box para a família de corrupção de memória do motor PHP2Shell (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Cadeia…
 kalilinux/build-scripts/kali-installer
Cria imagens ISO oficiais do instalador do Kali Linux com simple-cdd e debian-cd, com suporte a múltiplas arquiteturas, variantes, espelhos e builds…
 apaonum/brotli-cve-check
Agent skill + script para escanear projetos em busca de CVE-2026-111497 (Brotli), avaliar criticidade e sugerir correções
 betterleaks/betterleaks
Scanner de segredos rápido e configurável para sistemas de arquivos, histórico do git, contêineres e fontes de nuvem, com filtragem baseada em Expr,…
 cdxgen/cdxgen
Cria um CycloneDX Bill of Materials (BOM) para os seus projetos a partir do código-fonte e de imagens de contentores. Suporta muitas linguagens e…
 trailofbits/brotli-checker
Skill de Claude Code e Codex para encontrar cópias potencialmente vulneráveis do Brotli e orientar atualizações para a CVE-2026-111497.
 divyanshukumar0014/shipproof
Evidências SOC 2 que se coletam sozinhas no GitLab CI: cada merge emite um bundle assinado, um gate OPA bloqueia releases com provas ausentes, e os…
 taniungou/php2shell-lab
Laboratório de pentest black-box para a família de corrupção de memória do motor PHP2Shell (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Cadeia…
 cookiengineer/actual-php2shell
🤖 Não, existe uma forma fácil de explorar esta vulnerabilidade! (vibecoded para provar um ponto)
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.








