
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
AzureAD-Attack-Defense — Esta publicação é uma coleção de vários cenários comuns de ataques ao Microsoft Entra ID (anteriormente conhecido como Azure Active Directory) e como eles podem ser mitigados ou detectados. | Kitploit
Ferramentas/GitHubGitHub/cloud-architekt/azuread-attack-defense
Autenticação e AutorizaçãoFerramentas DefensivasAtaques de SenhaAuditoria de ConfiguraçãoSegurança na NuvemGerenciamento de Identidade e Acesso (IAM)Aprendizado e EducaçãoRecursos Curados

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHubcloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

Esta publicação é uma coleção de vários cenários comuns de ataques ao Microsoft Entra ID (anteriormente conhecido como Azure Active Directory) e como eles podem ser mitigados ou detectados.

Ver Repositório
2.5k36537há 16 diasRevisado pelo Kitploit

Manual de Ataque e Defesa para o Microsoft Entra

Esta publicação é uma coleção de vários cenários de ataque comuns no Microsoft Entra e como eles podem ser mitigados ou detetados. Todos os cenários, insights e comentários incluídos baseiam-se nas experiências dos contribuidores durante as suas simulações de ataque, cenários práticos ou do mundo real.

Deve ser considerado um documento vivo, que será atualizado à medida que as práticas evoluem e as técnicas de ataque e defesa mudam. Convidamos especialistas em identidade ou segurança da comunidade a trabalhar em conjunto nesta publicação e a contribuir com atualizações, feedback, comentários ou adições adicionais.

Capítulos

  • Password Spray
  • Consent Grant
  • Service Principals in Azure DevOps Pipelines
  • Microsoft Entra Connect Sync Service Account
  • Replay of Primary Refresh (PRT) and other issued tokens
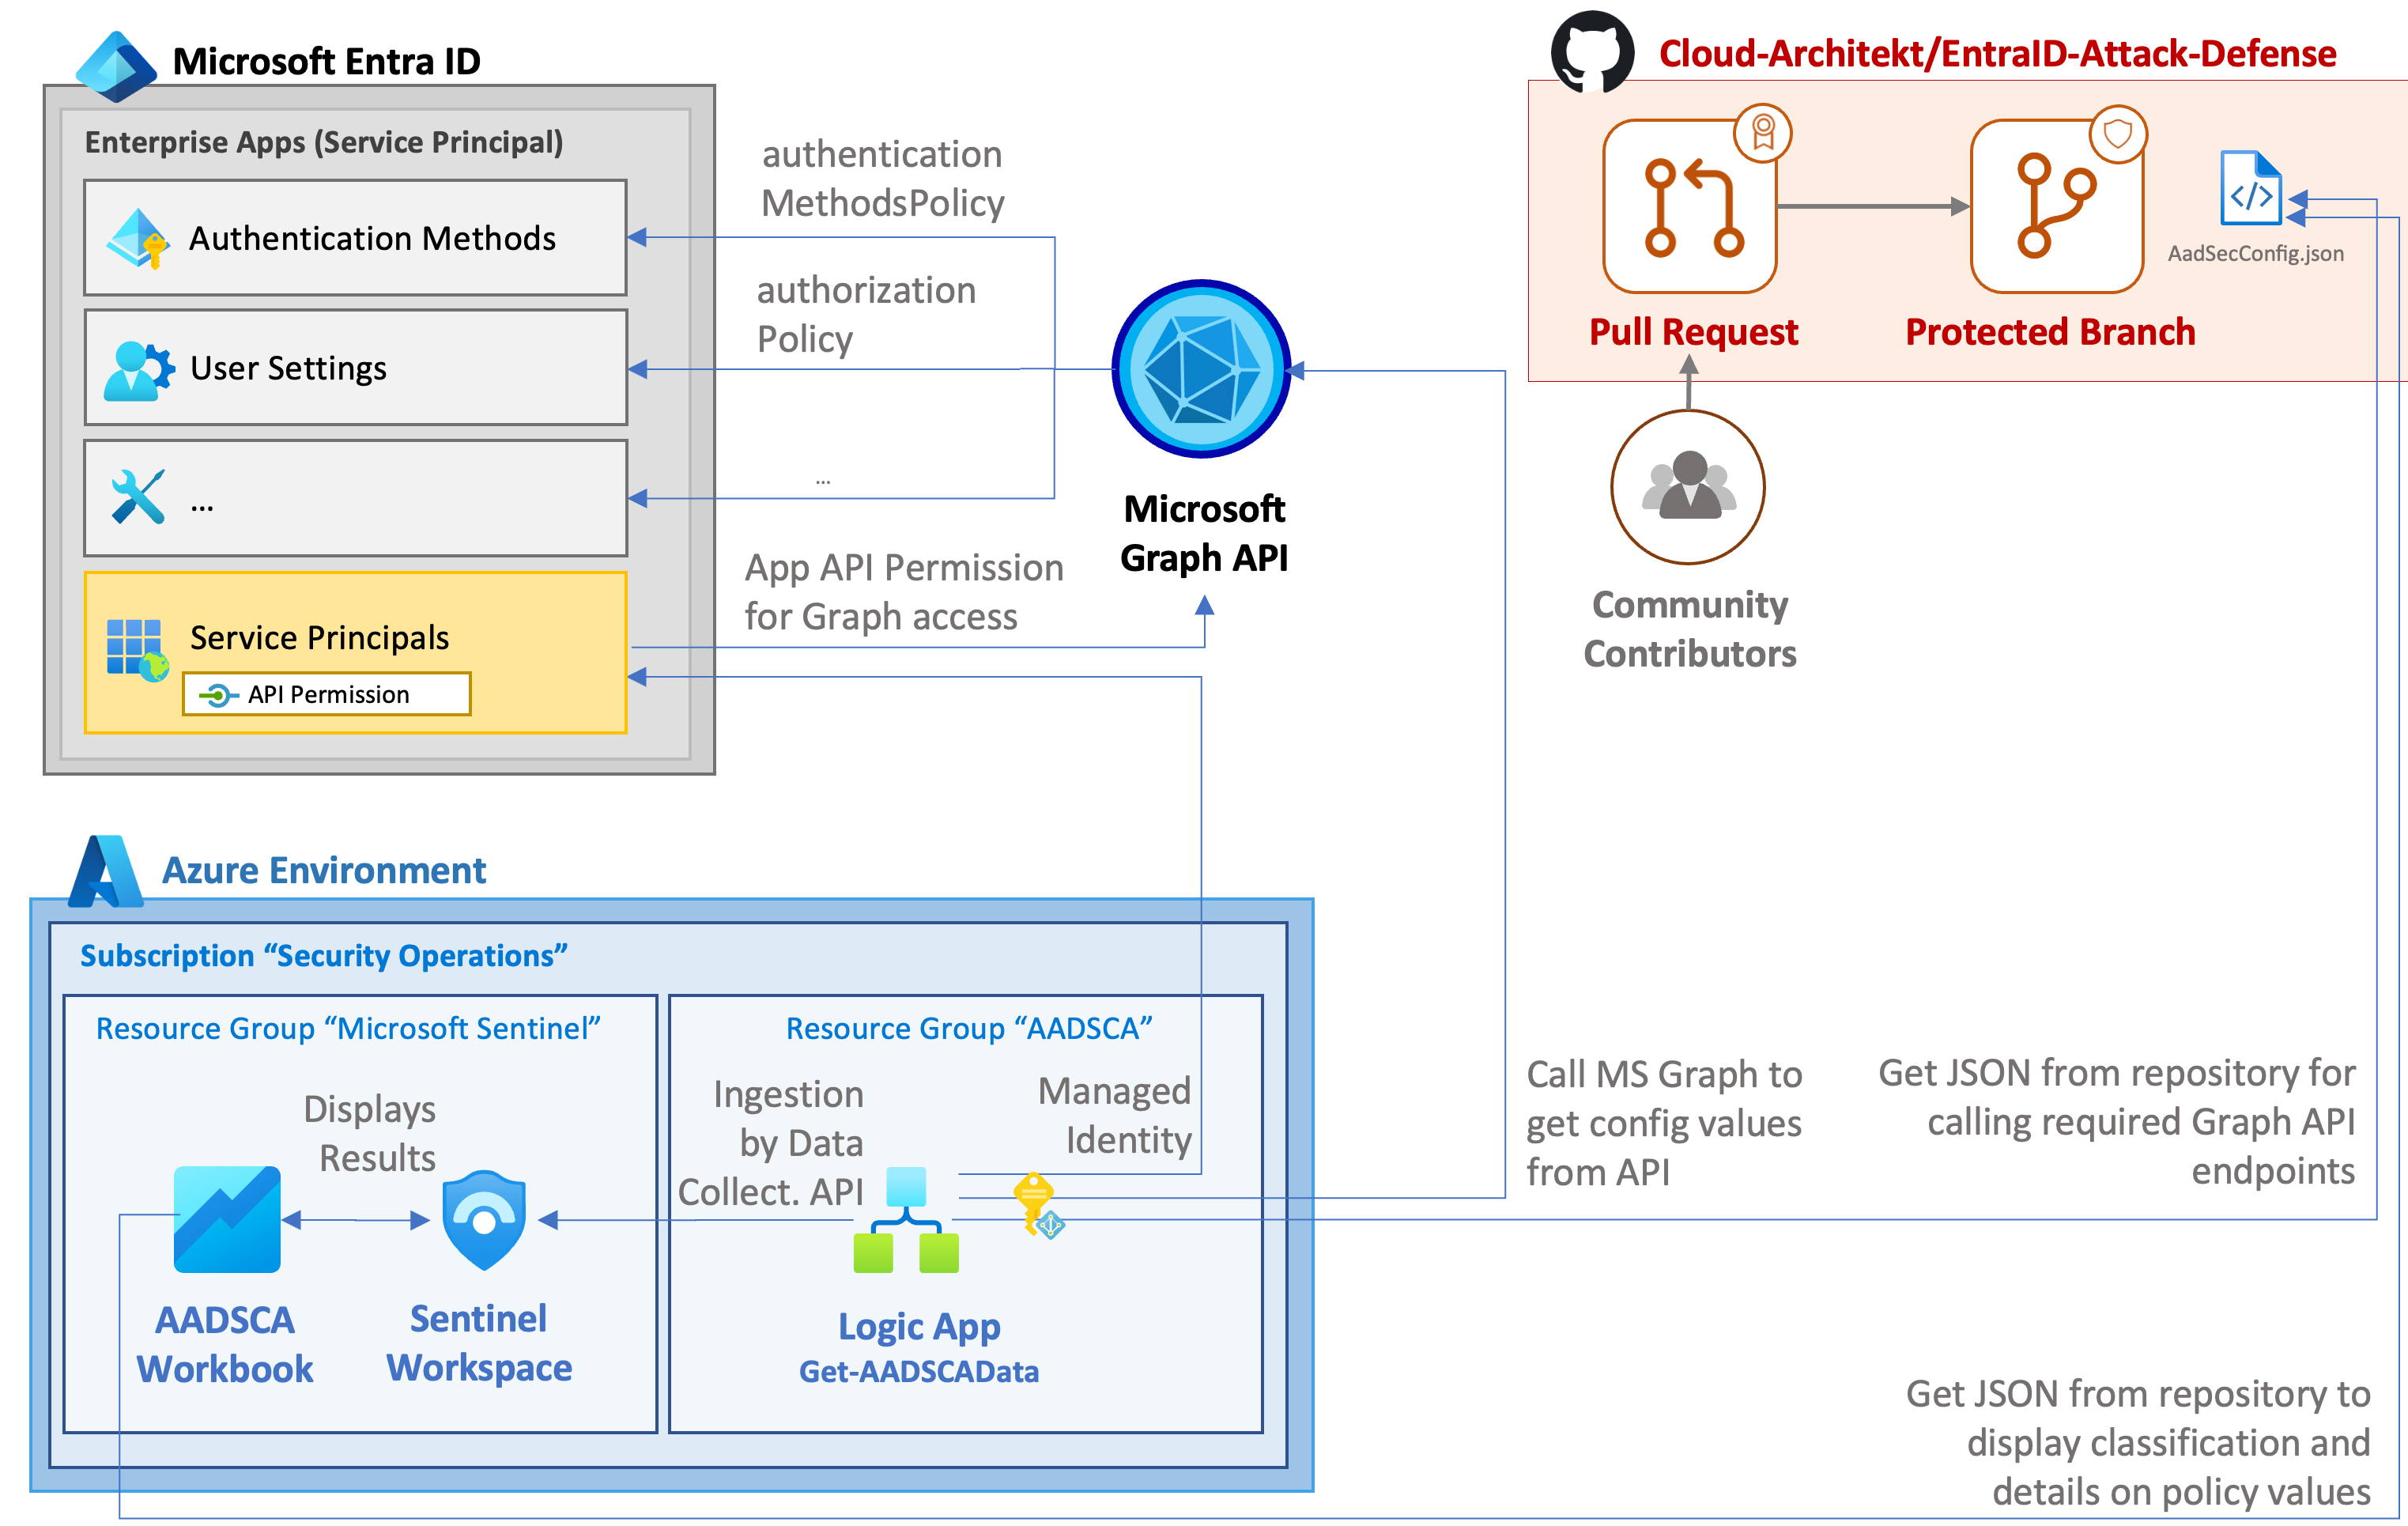
  • Entra ID Security Config Analyzer (EIDSCA)
  • Adversary-in-the-Middle (AiTM) Attacks
  • Microsoft Entra Connect Sync Application-based Authentication
  • Agent Identities
Apêndice:
  • Overview of Identity Security Monitoring in Microsoft Cloud
  • How to prevent lateral movement to Entra ID when your Active Directory has fallen

Em todos os capítulos, seguimos a mesma diretriz sobre a estrutura do capítulo. Ao ler, pode esperar encontrar:

  • Descrição dos cenários de ataque comuns em cada cenário
  • Deteção dos ataques através da utilização da stack de segurança da Microsoft
  • Mitigação do ataque e instruções sobre como melhorar a postura de segurança do seu ambiente com base no âmbito do capítulo
  • Correspondência entre cenários de ataque e capacidades de deteção com Táticas, Técnicas e Procedimentos (TTPs) do MITRE ATT&CK Framework

As secções seguintes contêm uma breve descrição de cada capítulo do 'Manual de Ataque e Defesa para o Microsoft Entra'.

Contexto

A ideia inicial para criar o 'Manual de Ataque e Defesa para o Microsoft Entra' surgiu de Thomas Naunheim. A nossa primeira chamada no Teams foi algures no outono de 2020, quando o Thomas apresentou a ideia e esta foi imediatamente aceite.

O primeiro capítulo foi sobre o ataque 'Password Spray', onde nos focámos fortemente no mecanismo de deteção do Entra ID Protection (anteriormente conhecido como Azure AD Identity Protection) para detetar ataques do tipo 'password spray'. Durante o primeiro capítulo, aprendemos que o tempo de calendário para finalizar a investigação pode ser significativamente mais longo do que o esperado, devido à complexidade da investigação e aos diferentes ângulos da mesma. O âmbito, como em qualquer tipo de trabalho de projeto, é extremamente importante.
Autores


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

Contribuidores e Revisores


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖

Com os capítulos mais recentes, tivemos a sorte de ter outros membros da comunidade envolvidos no projeto, como Joosua Santasalo, Fabian Bader e Christopher Brumm como parceiros de discussão e revisores.

Baixar ferramenta