 prowler-cloud/prowler
Prowler é a plataforma de segurança em nuvem de código aberto mais amplamente utilizada no mundo, que automatiza a segurança e a conformidade em qualquer ambiente de nuvem. Conecte seus agentes agora e construa sobre o Agentic Cloud Defender.
Prowler é a Plataforma Aberta de Segurança em Nuvem (Open Cloud Security Platform) na qual milhares confiam para automatizar a segurança e a conformidade em qualquer ambiente de nuvem. Com milhares de verificações e frameworks de conformidade prontos para uso, o Prowler oferece monitoramento em tempo real e personalizável, além de integrações perfeitas, tornando a segurança em nuvem simples, escalável e econômica para organizações de qualquer porte.
O Defensor Agêntico da Nuvem
Junte-se à nossa comunidade Prowler!




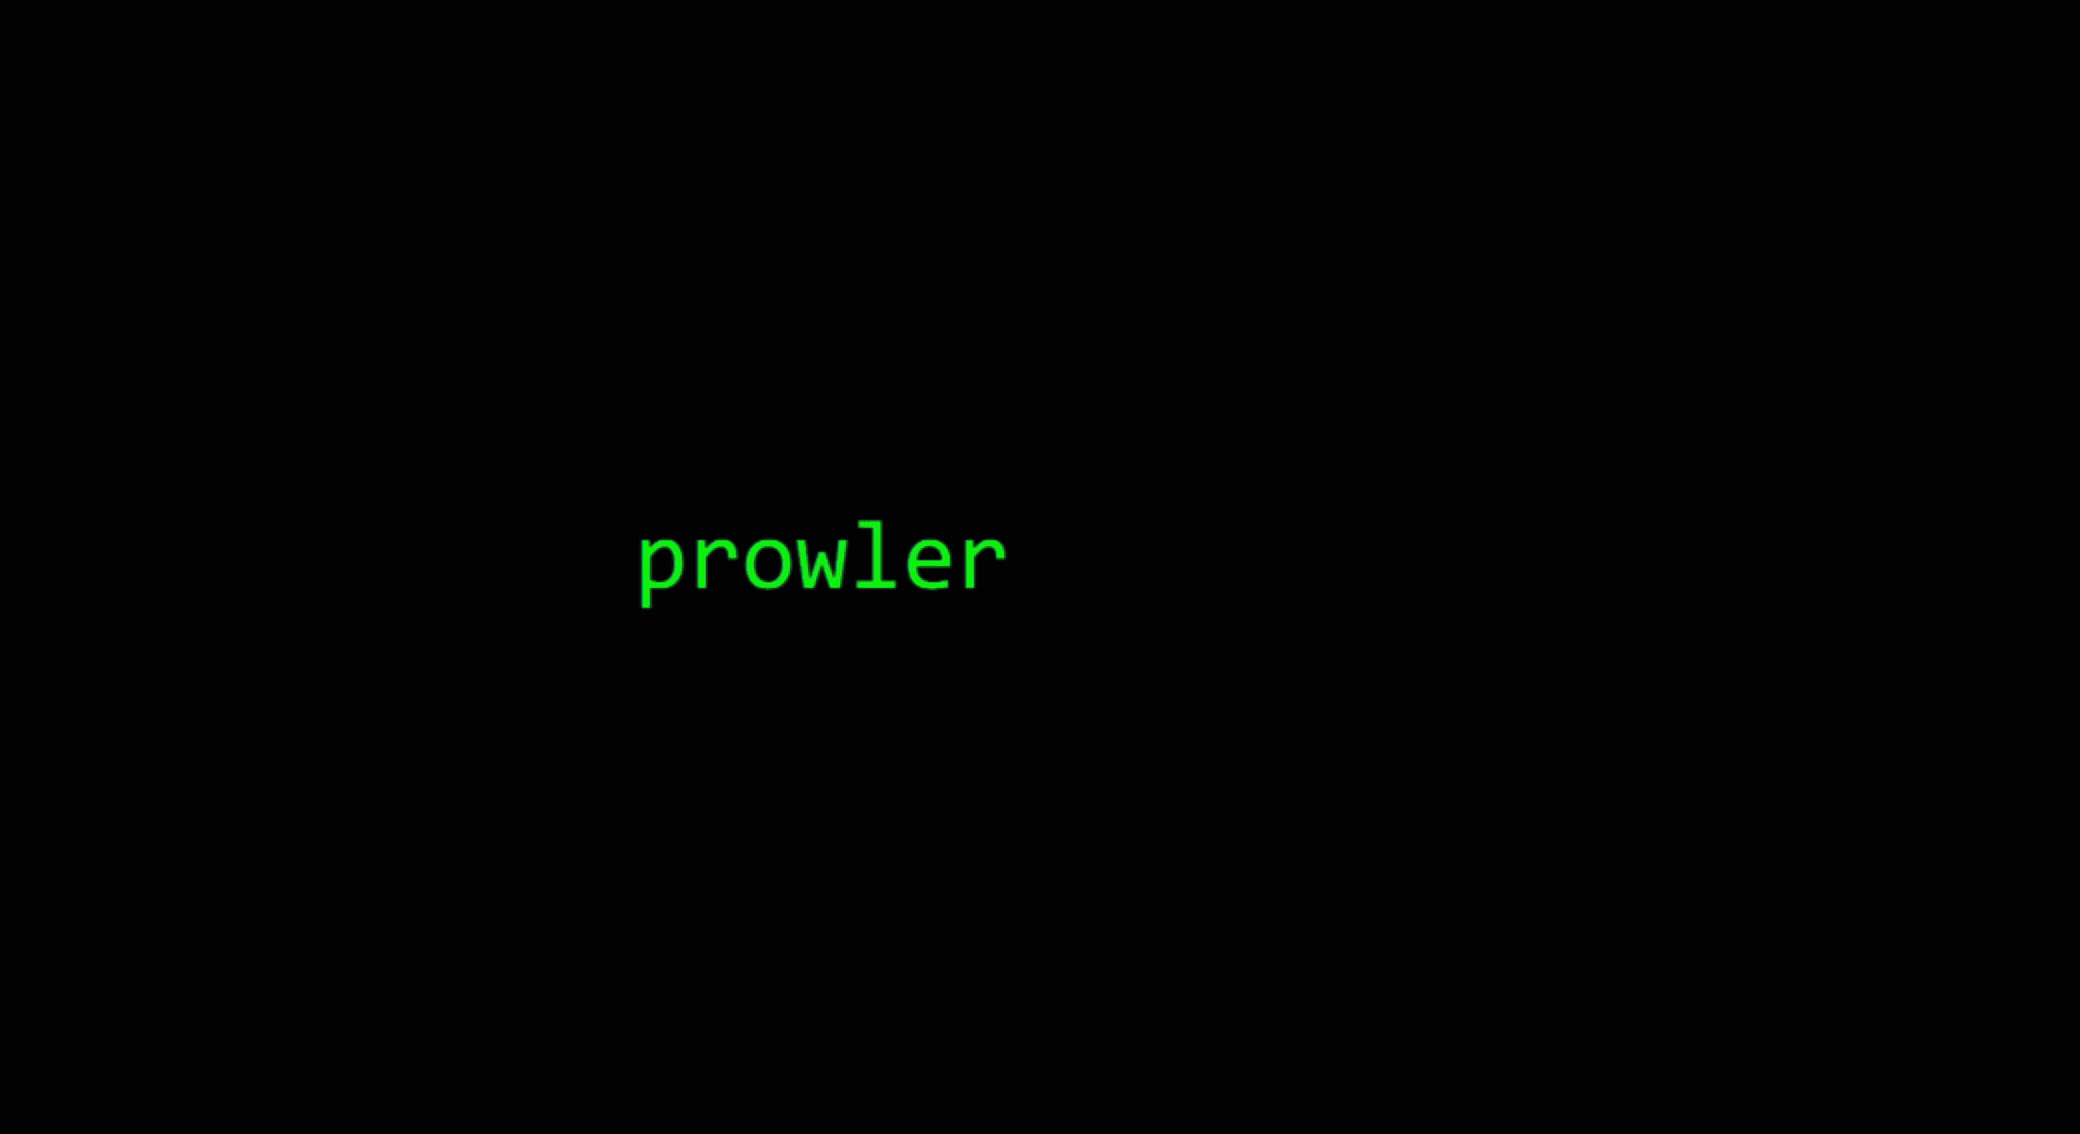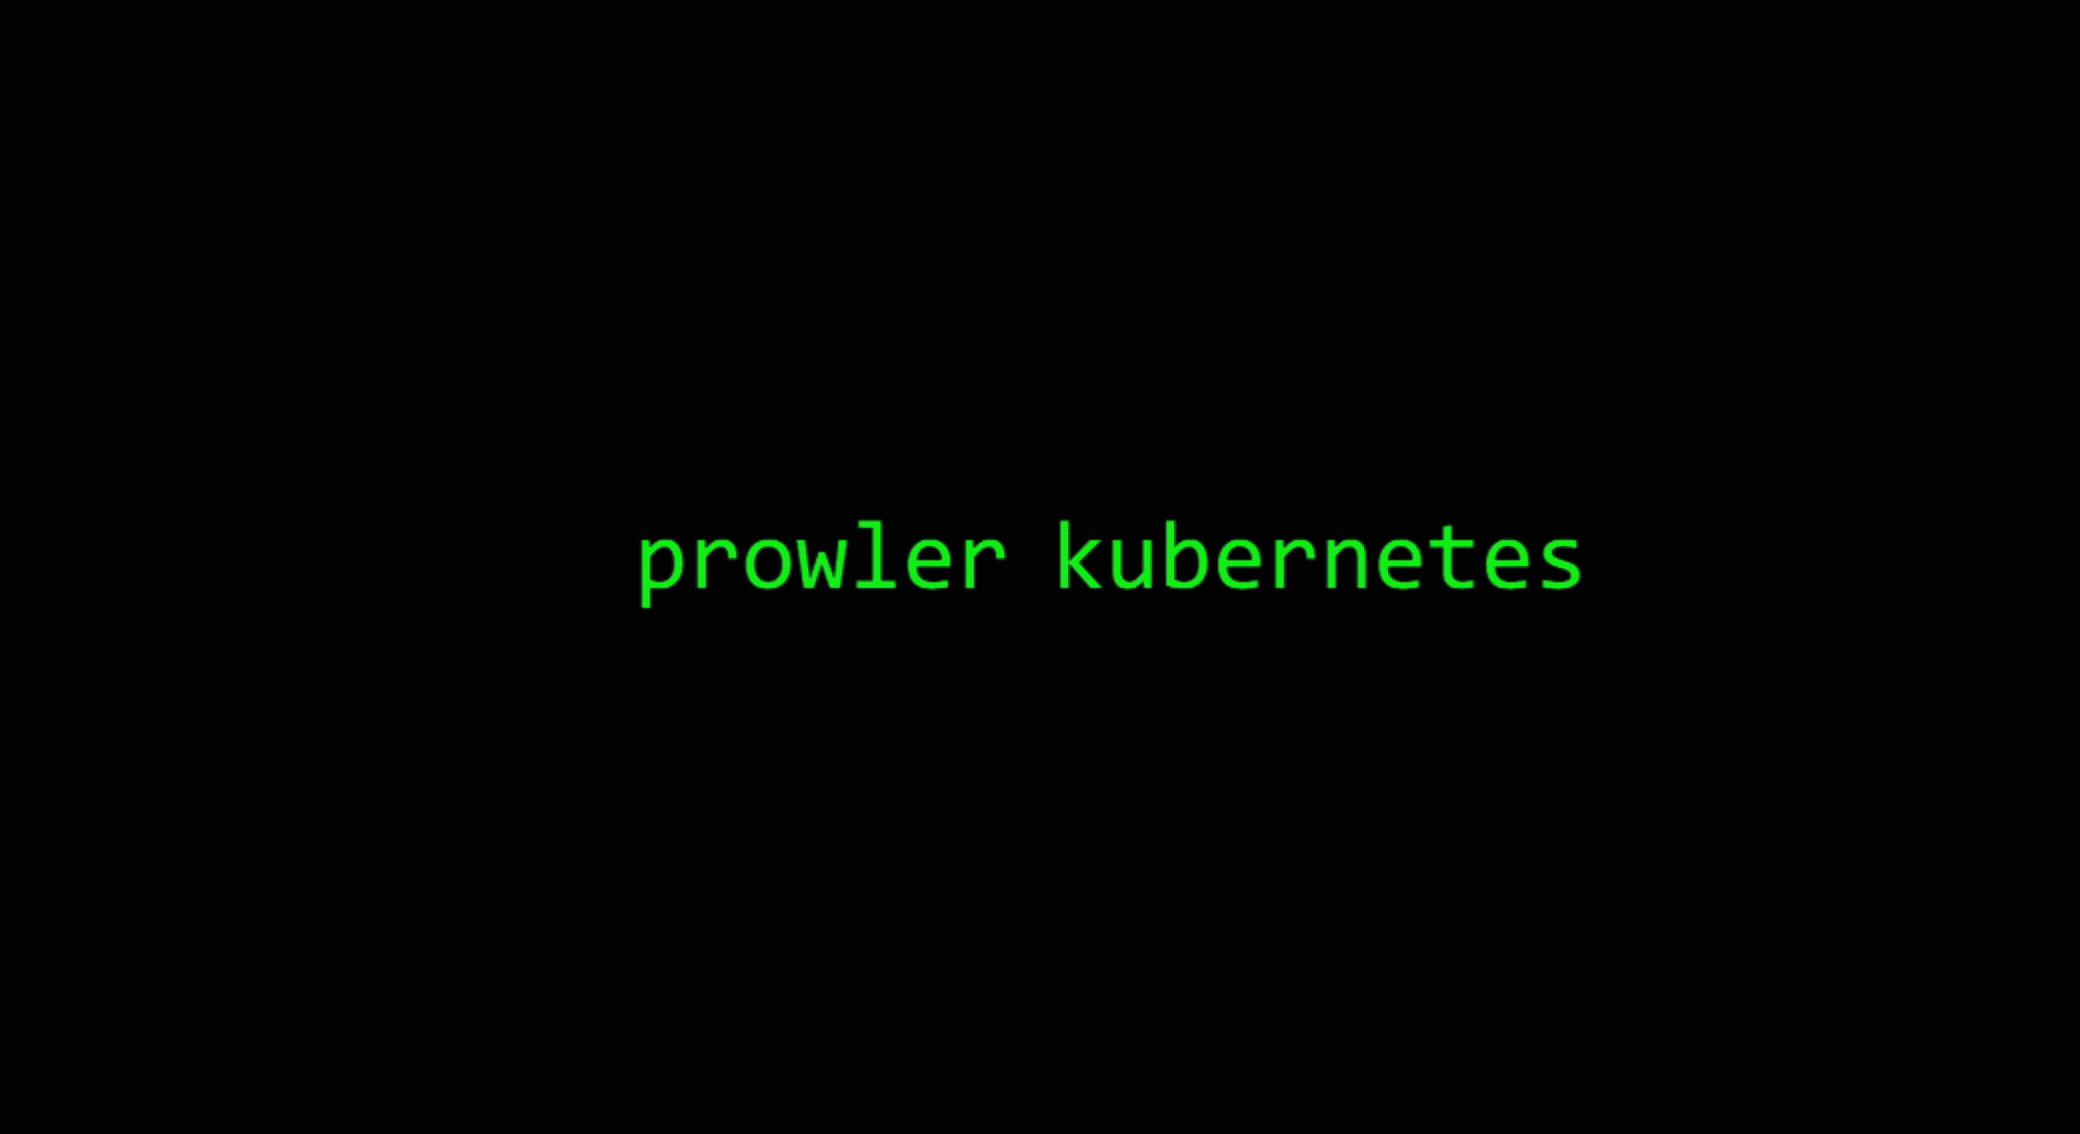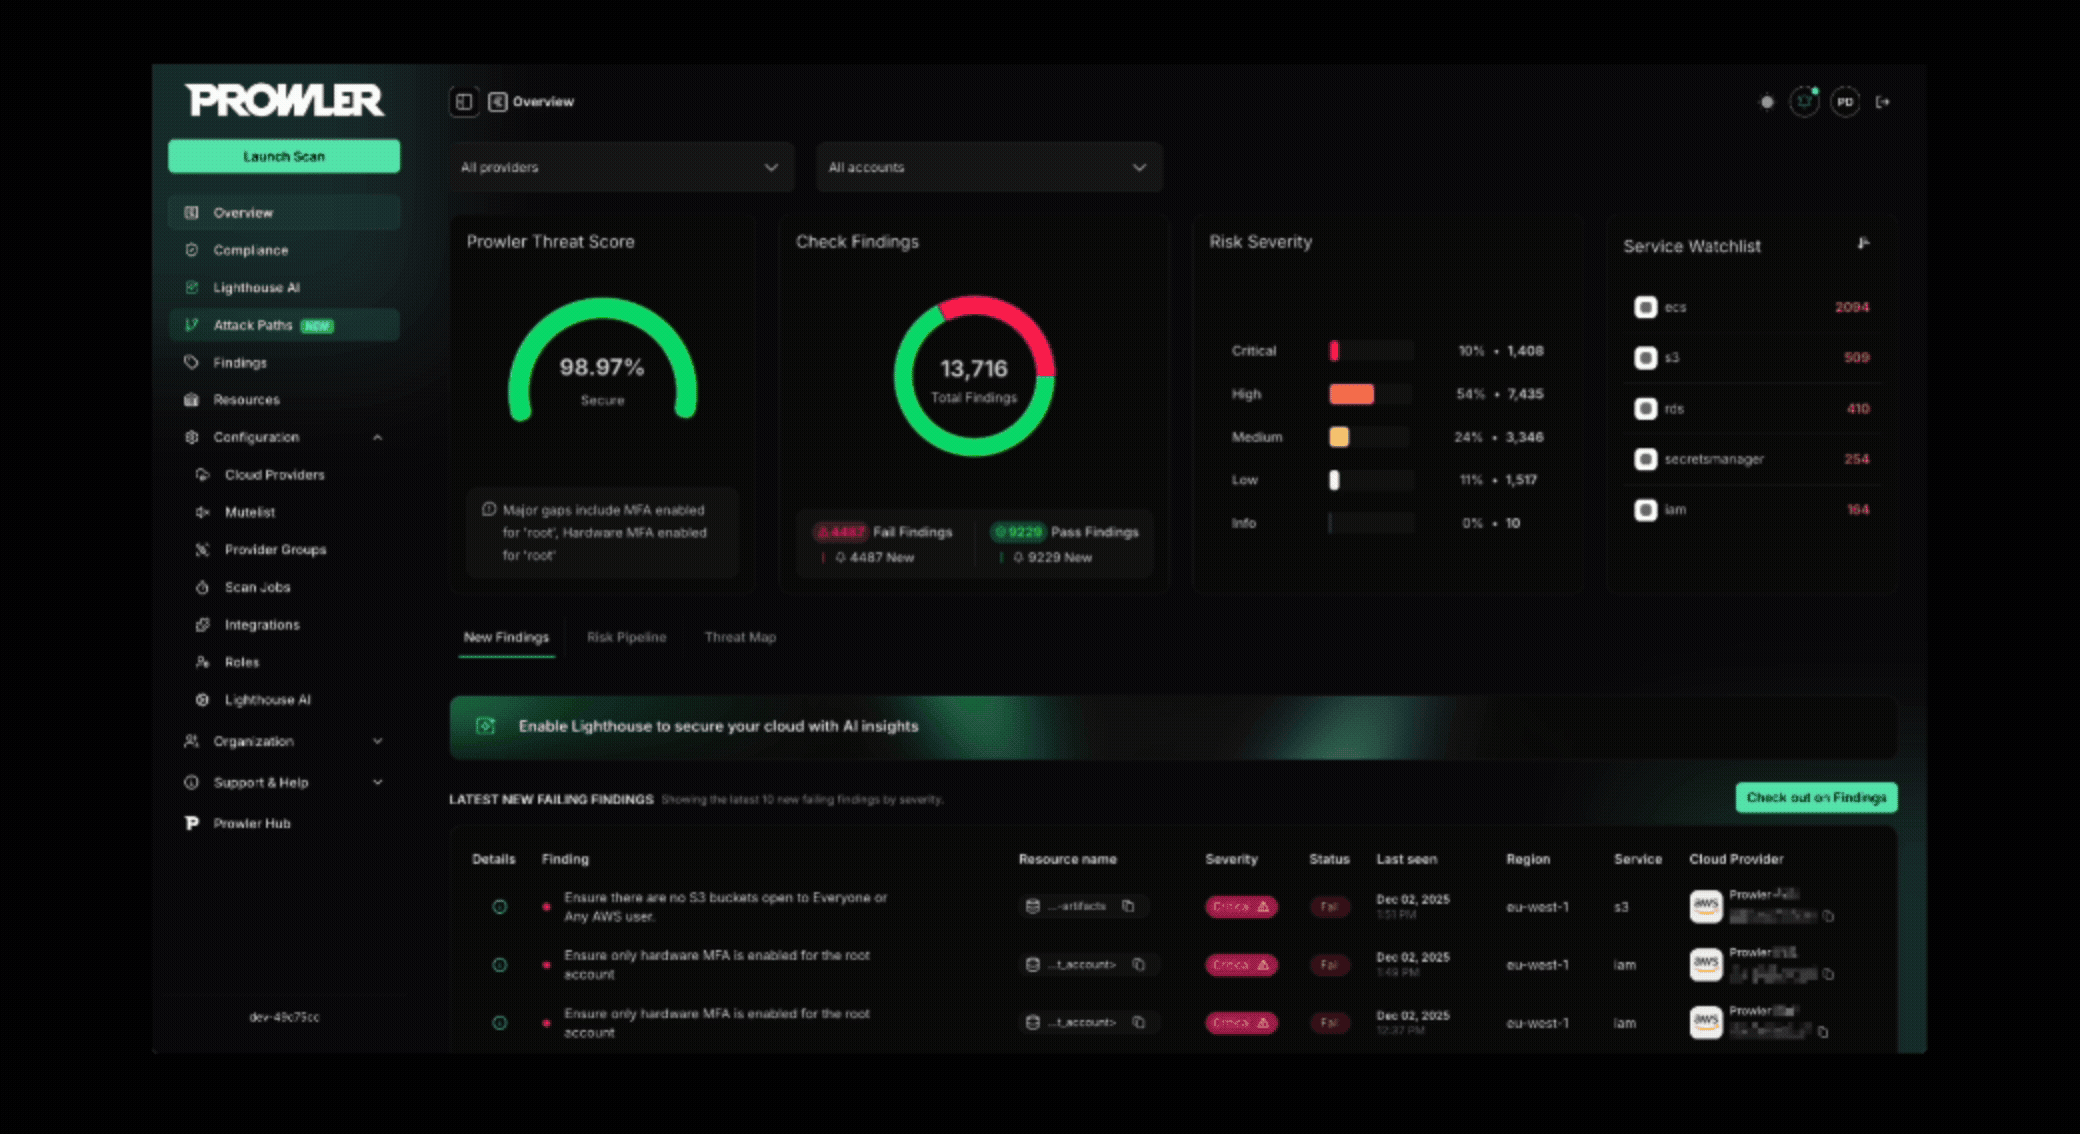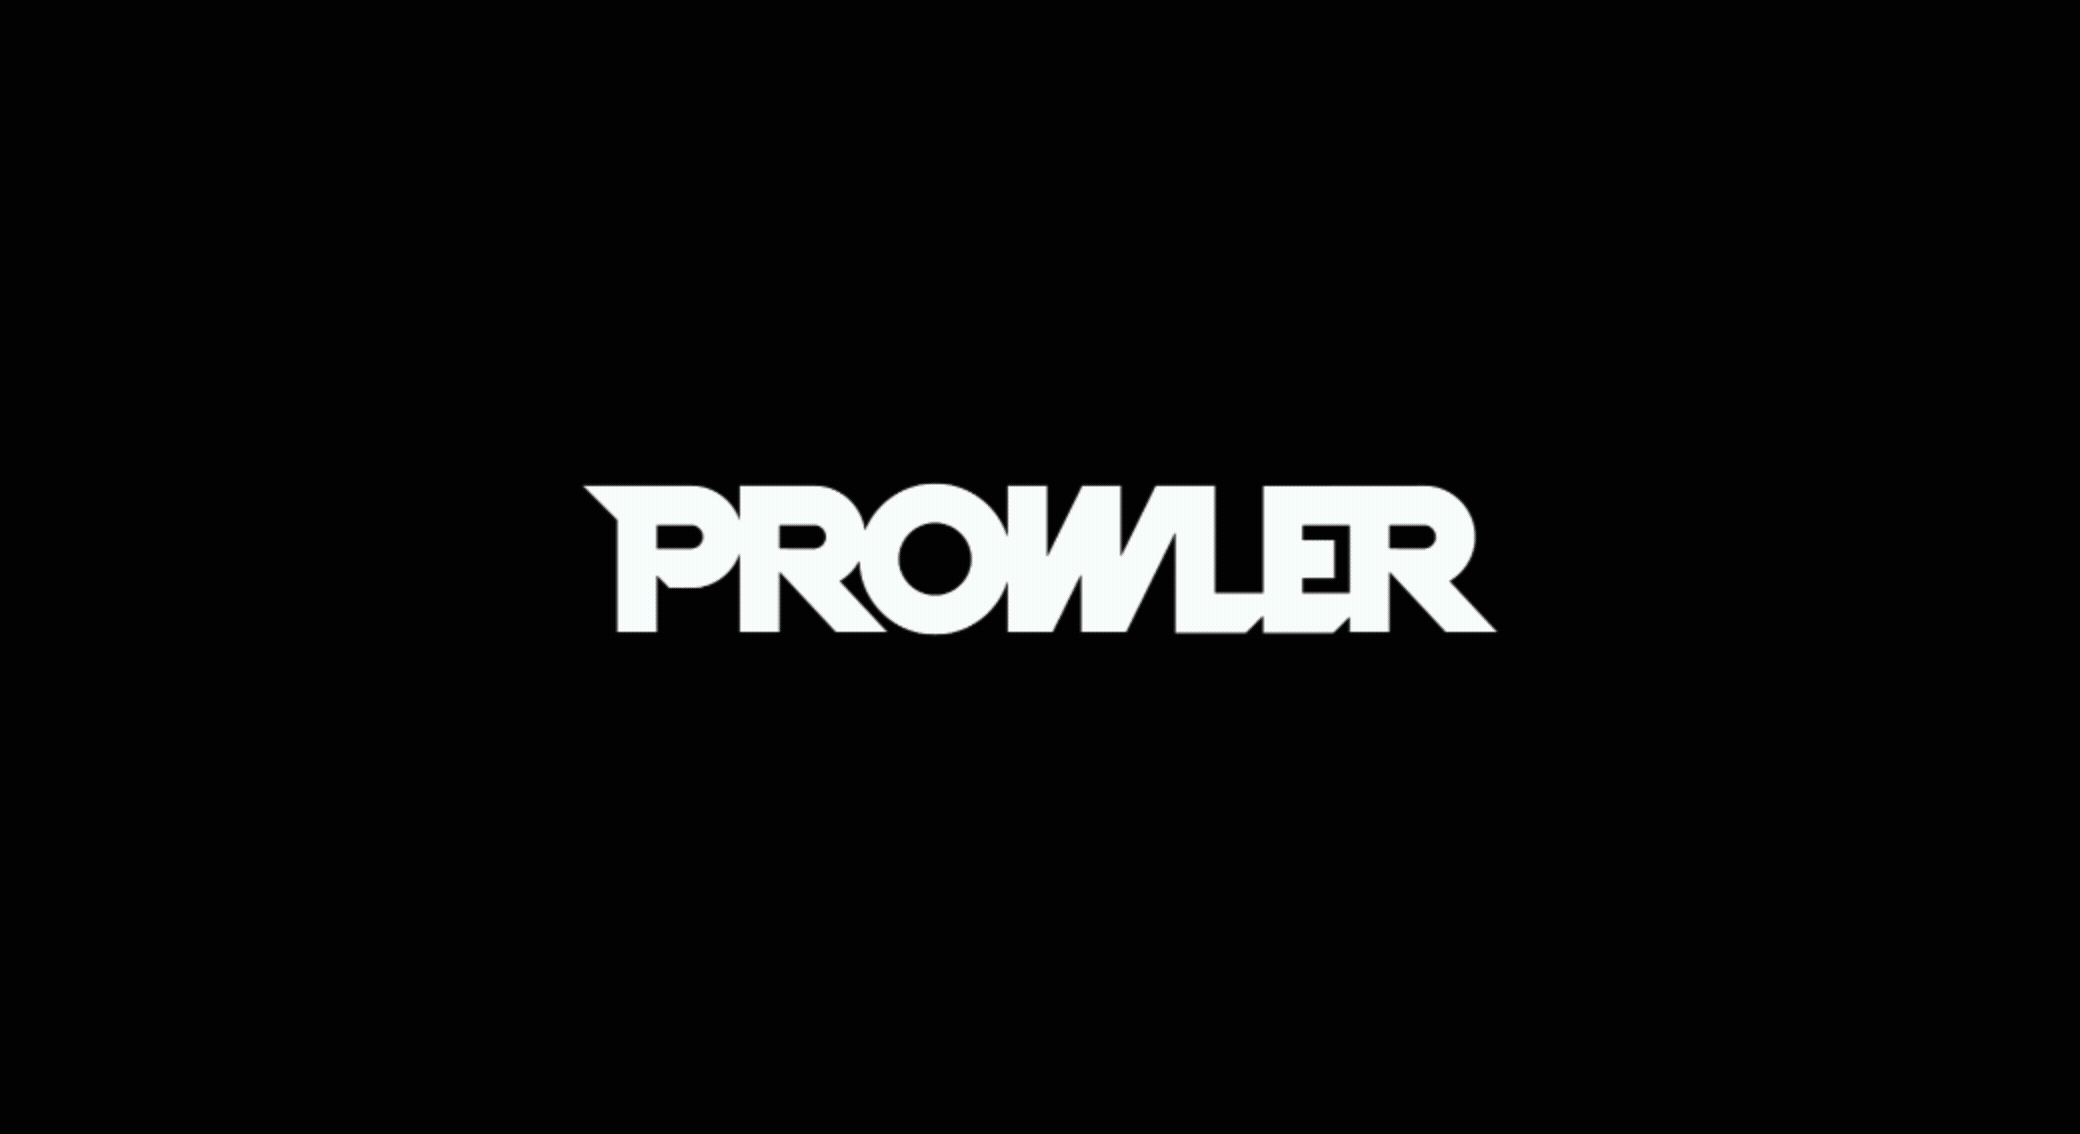
Prowler é a Plataforma de Segurança em Nuvem Open-Source mais amplamente utilizada do mundo, que automatiza a segurança e a conformidade em qualquer ambiente de nuvem. Com milhares de verificações de segurança prontas a usar, orientações de remediação e frameworks de conformidade, o Prowler foi criado para "Proteger QUALQUER Nuvem à Velocidade da IA". O Prowler oferece avaliações, dashboards, relatórios e integrações impulsionados por IA, personalizáveis e fáceis de usar, tornando a segurança em nuvem simples, escalável e economicamente vantajosa para organizações de qualquer dimensão.
O Prowler inclui centenas de controlos incorporados para garantir a conformidade com normas e frameworks, incluindo:
O Prowler Cloud e o Prowler Local Server, a sua versão open-source auto-alojada, são aplicações web que simplificam a execução do Prowler nas contas dos seus fornecedores de nuvem. Proporcionam uma interface amigável para visualizar os resultados e simplificar as suas avaliações de segurança.
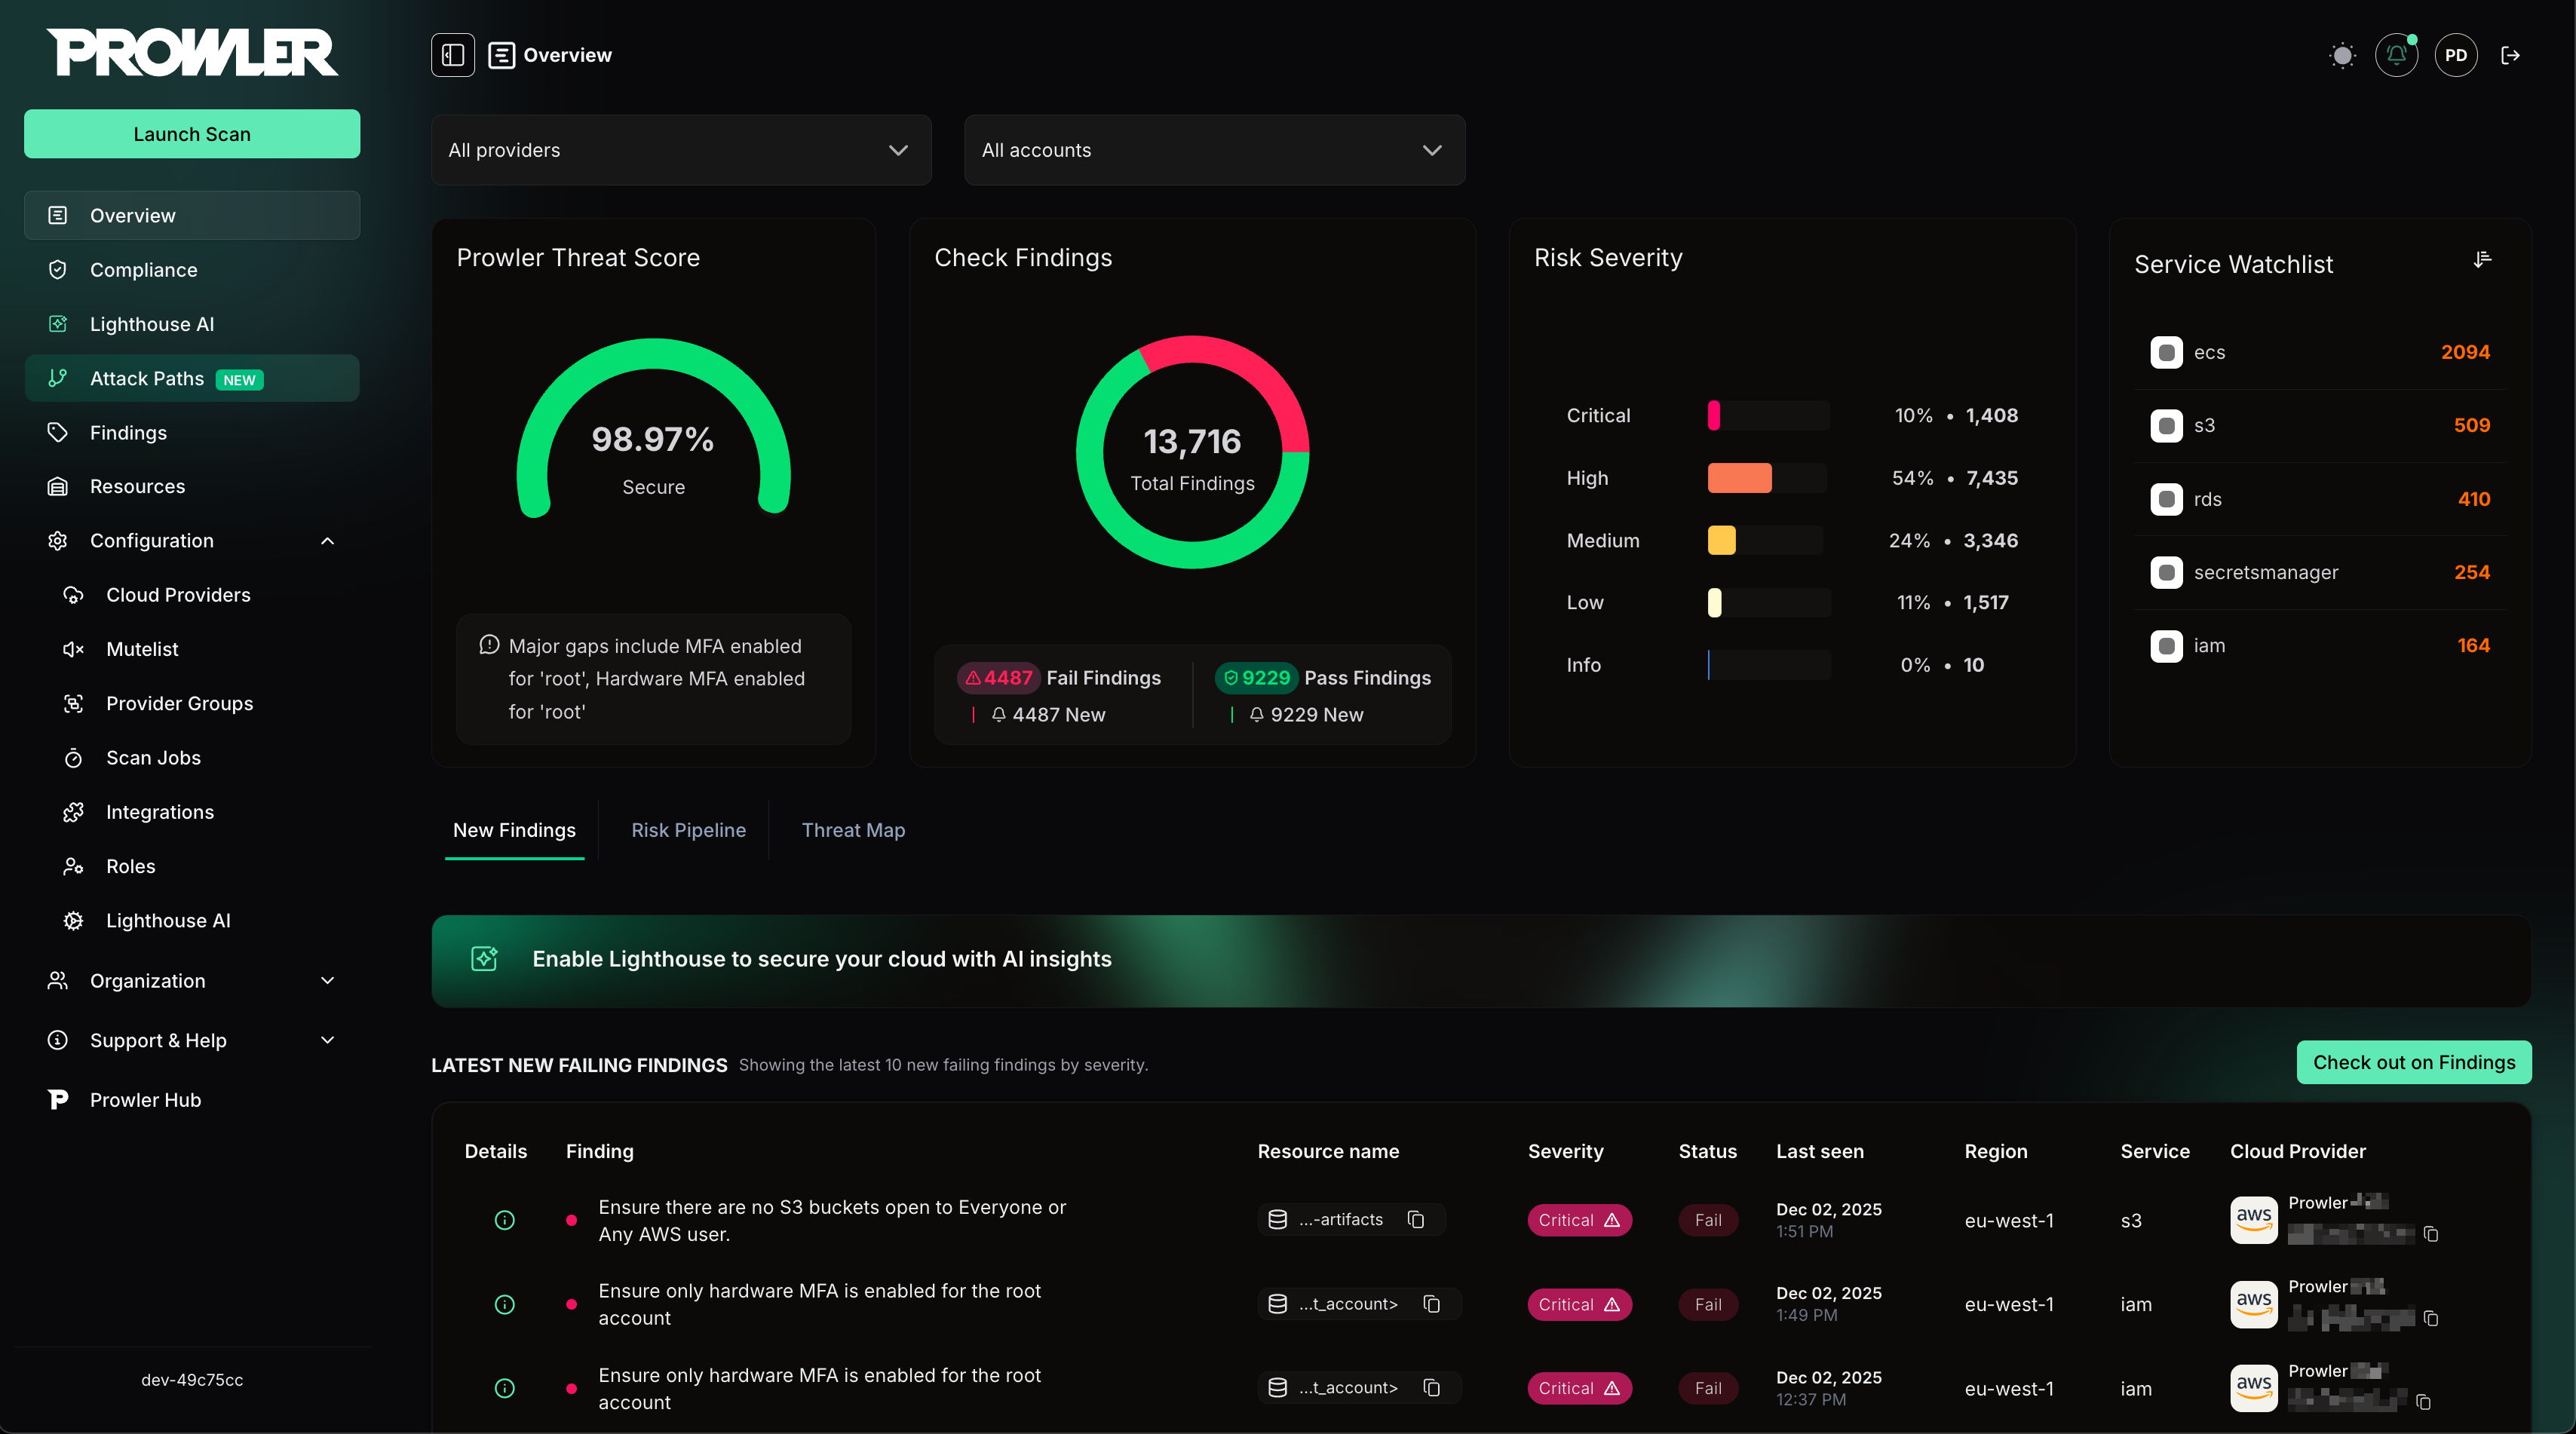
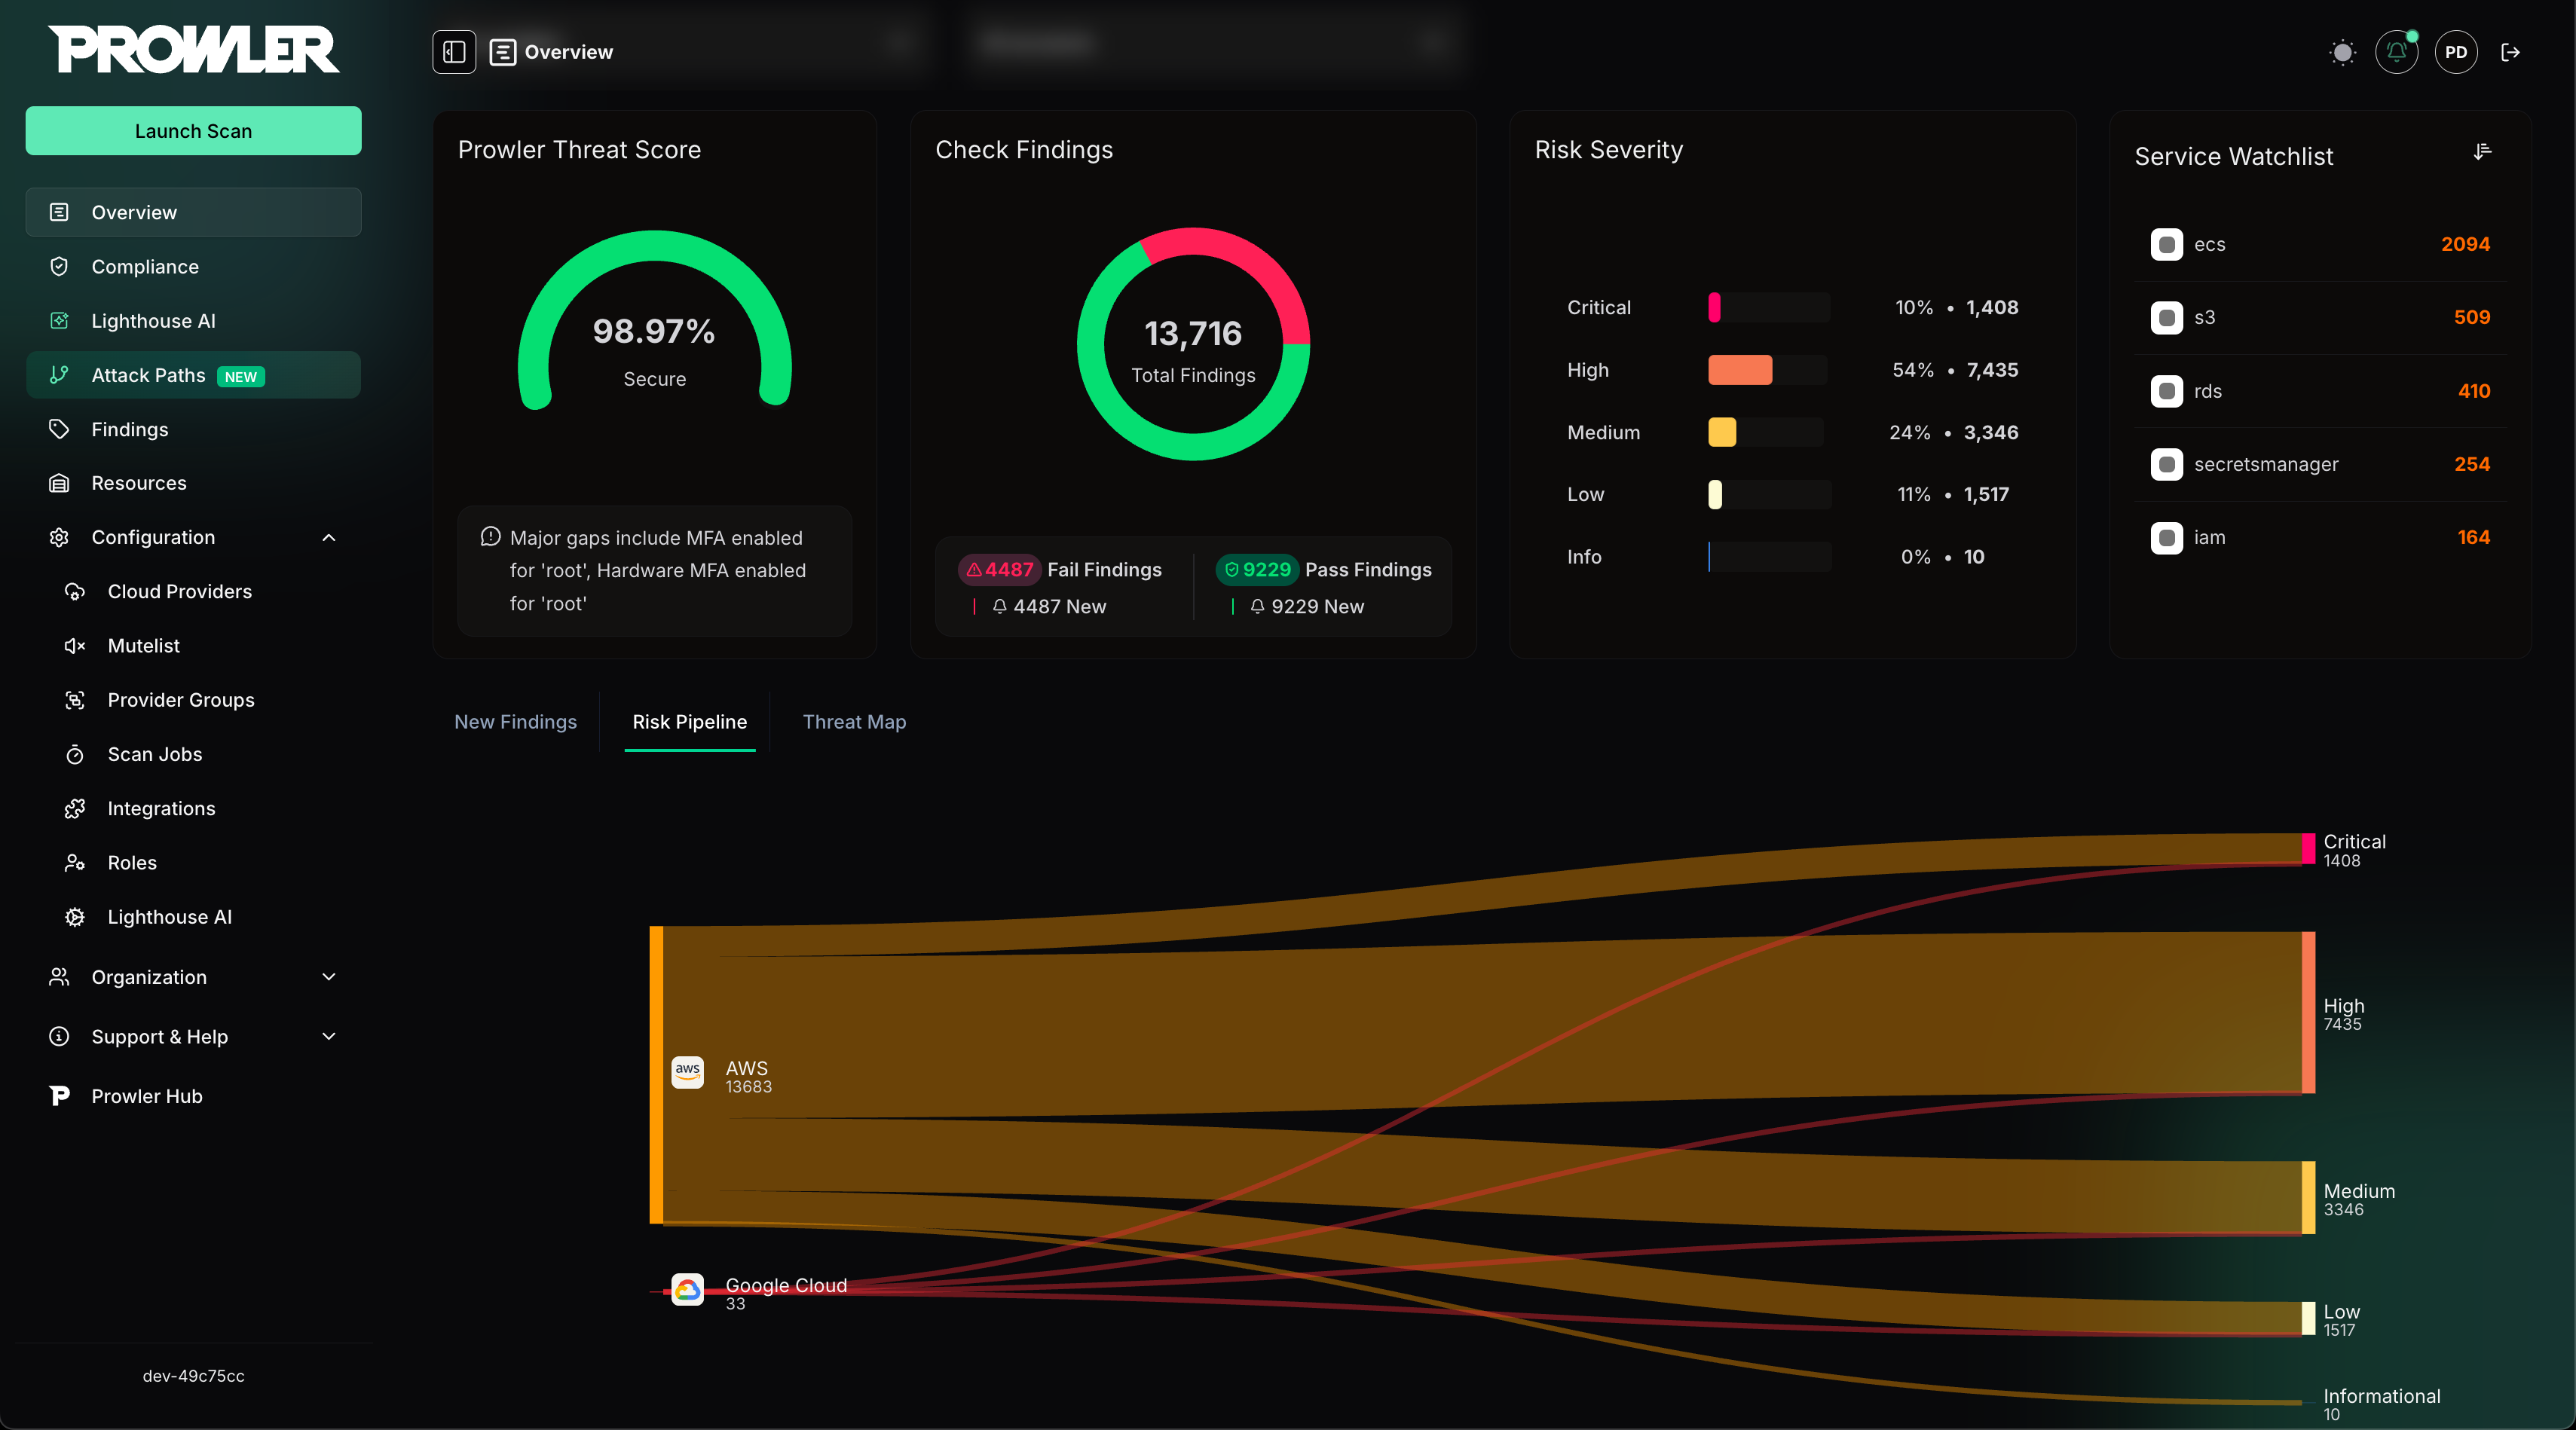
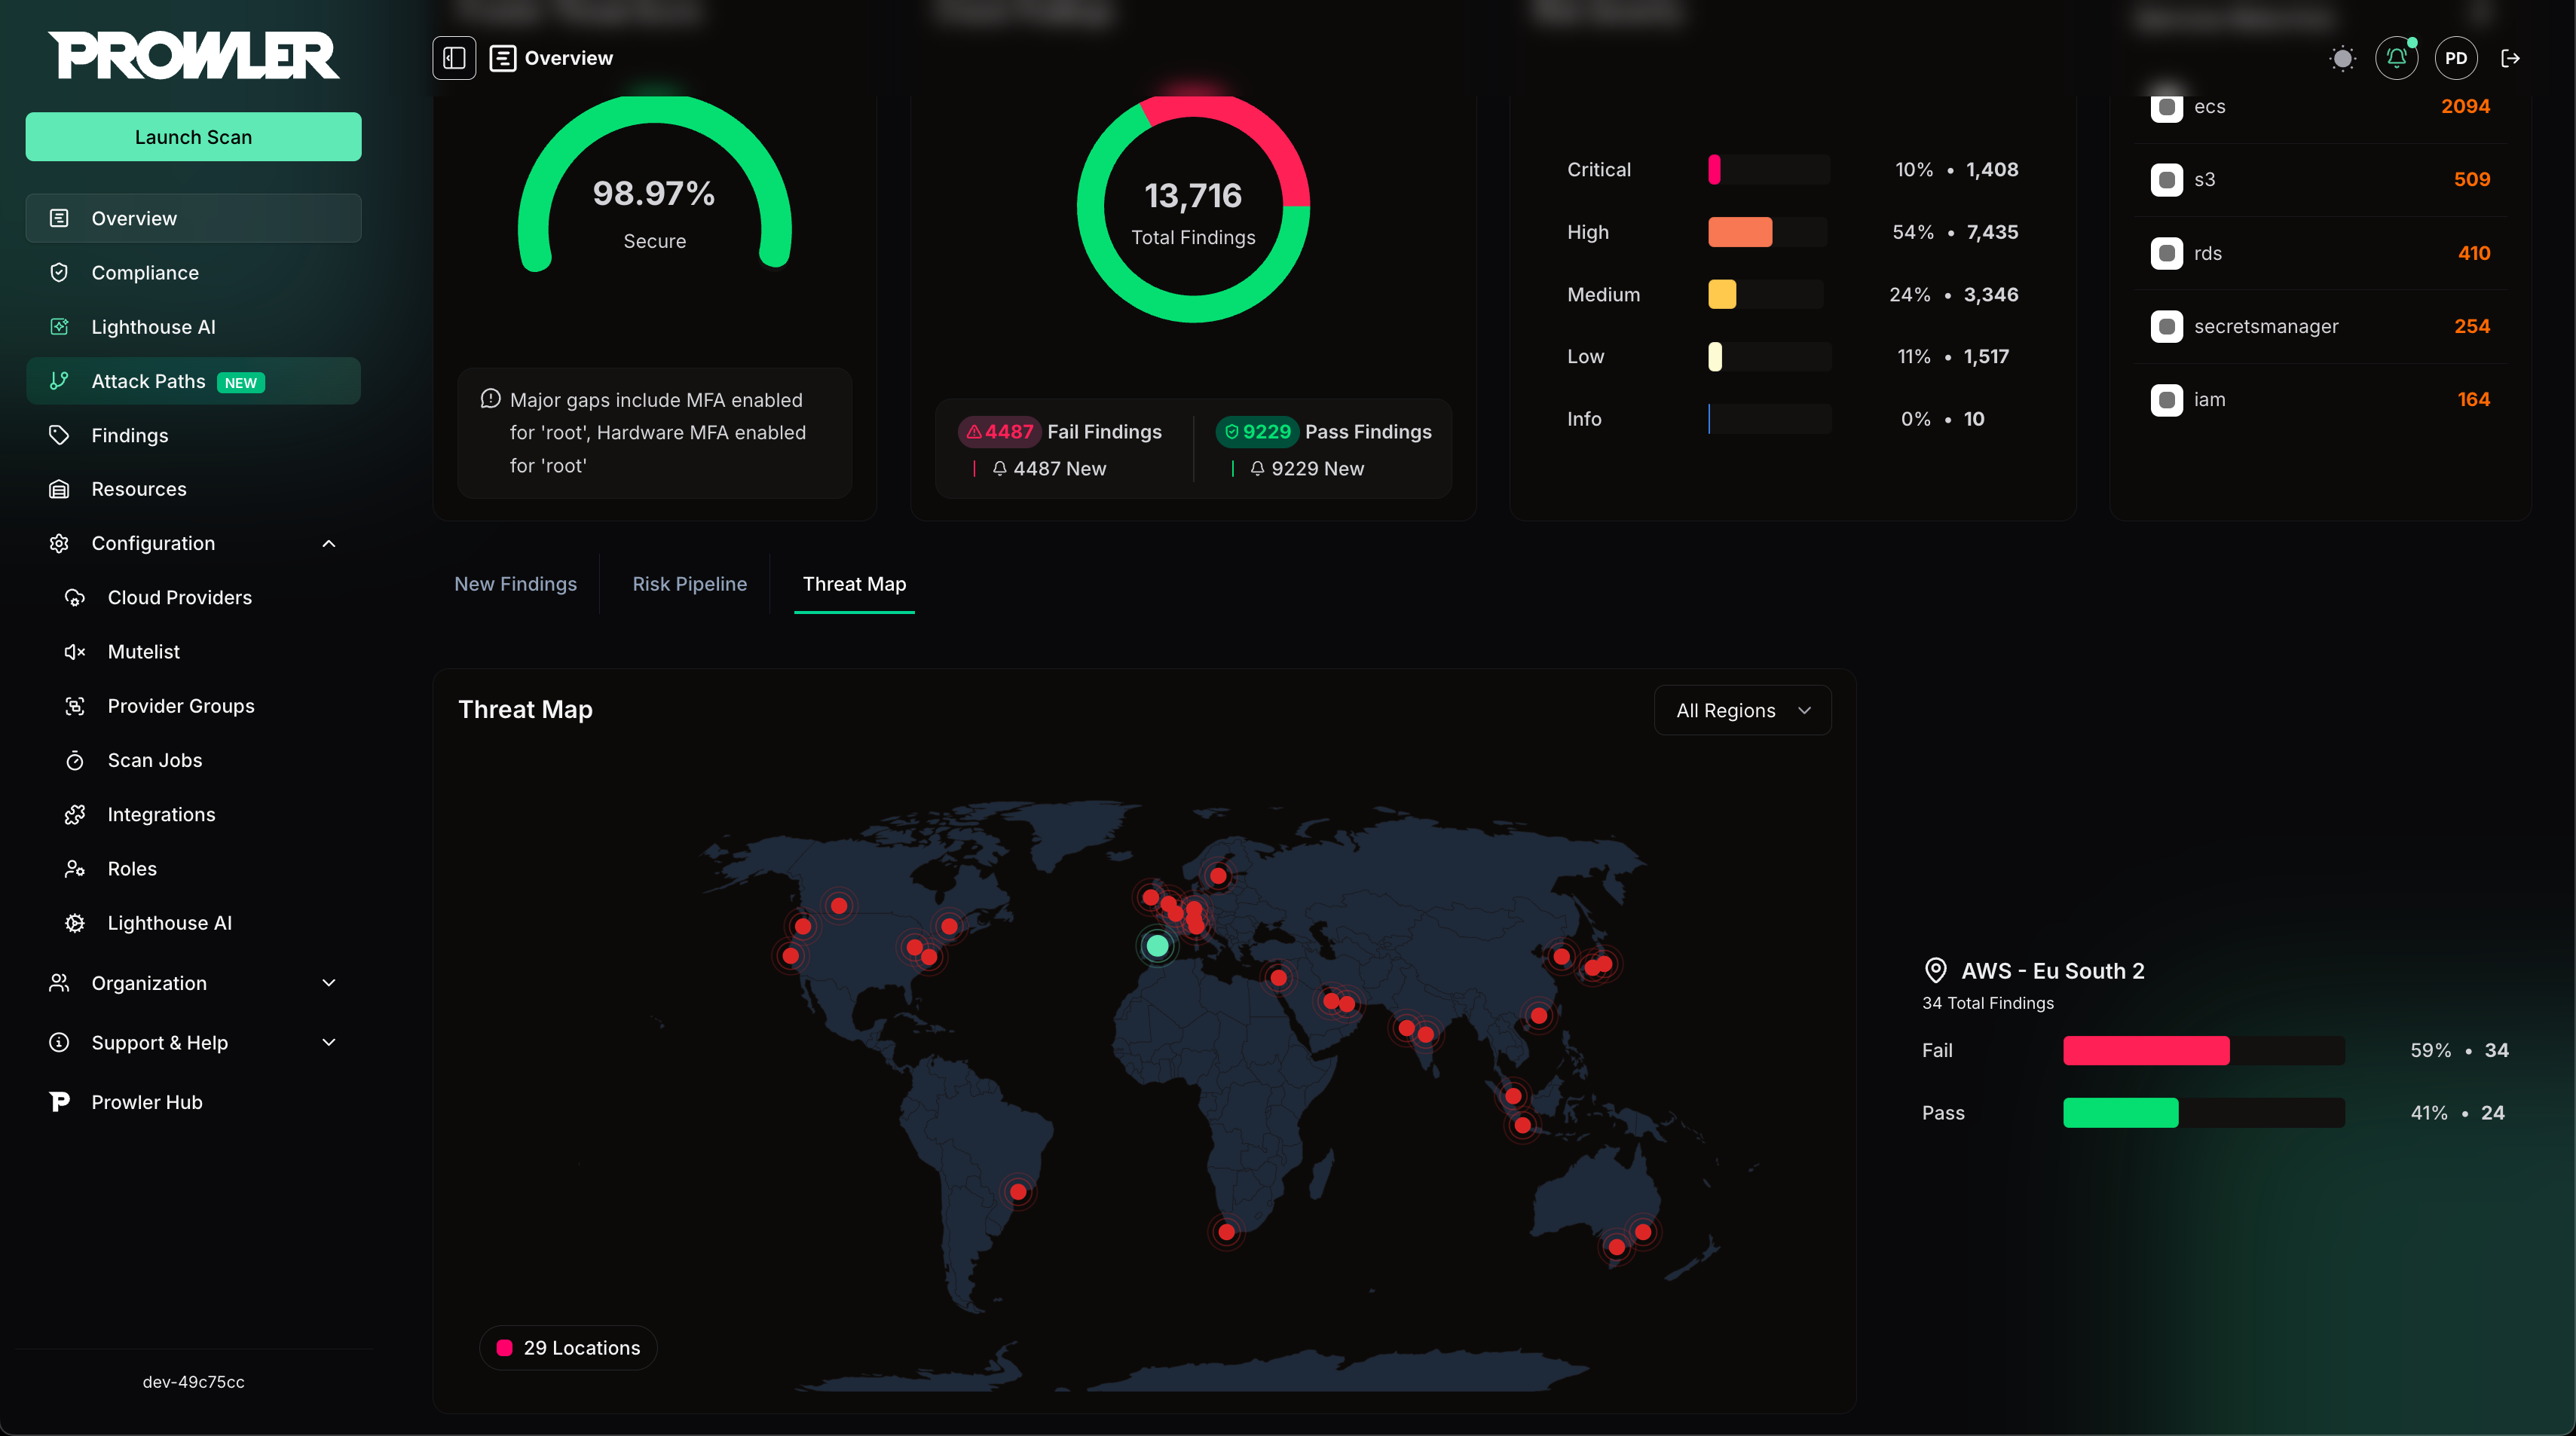
Para mais detalhes, consulte a documentação do Prowler Local Server
prowler <provider>
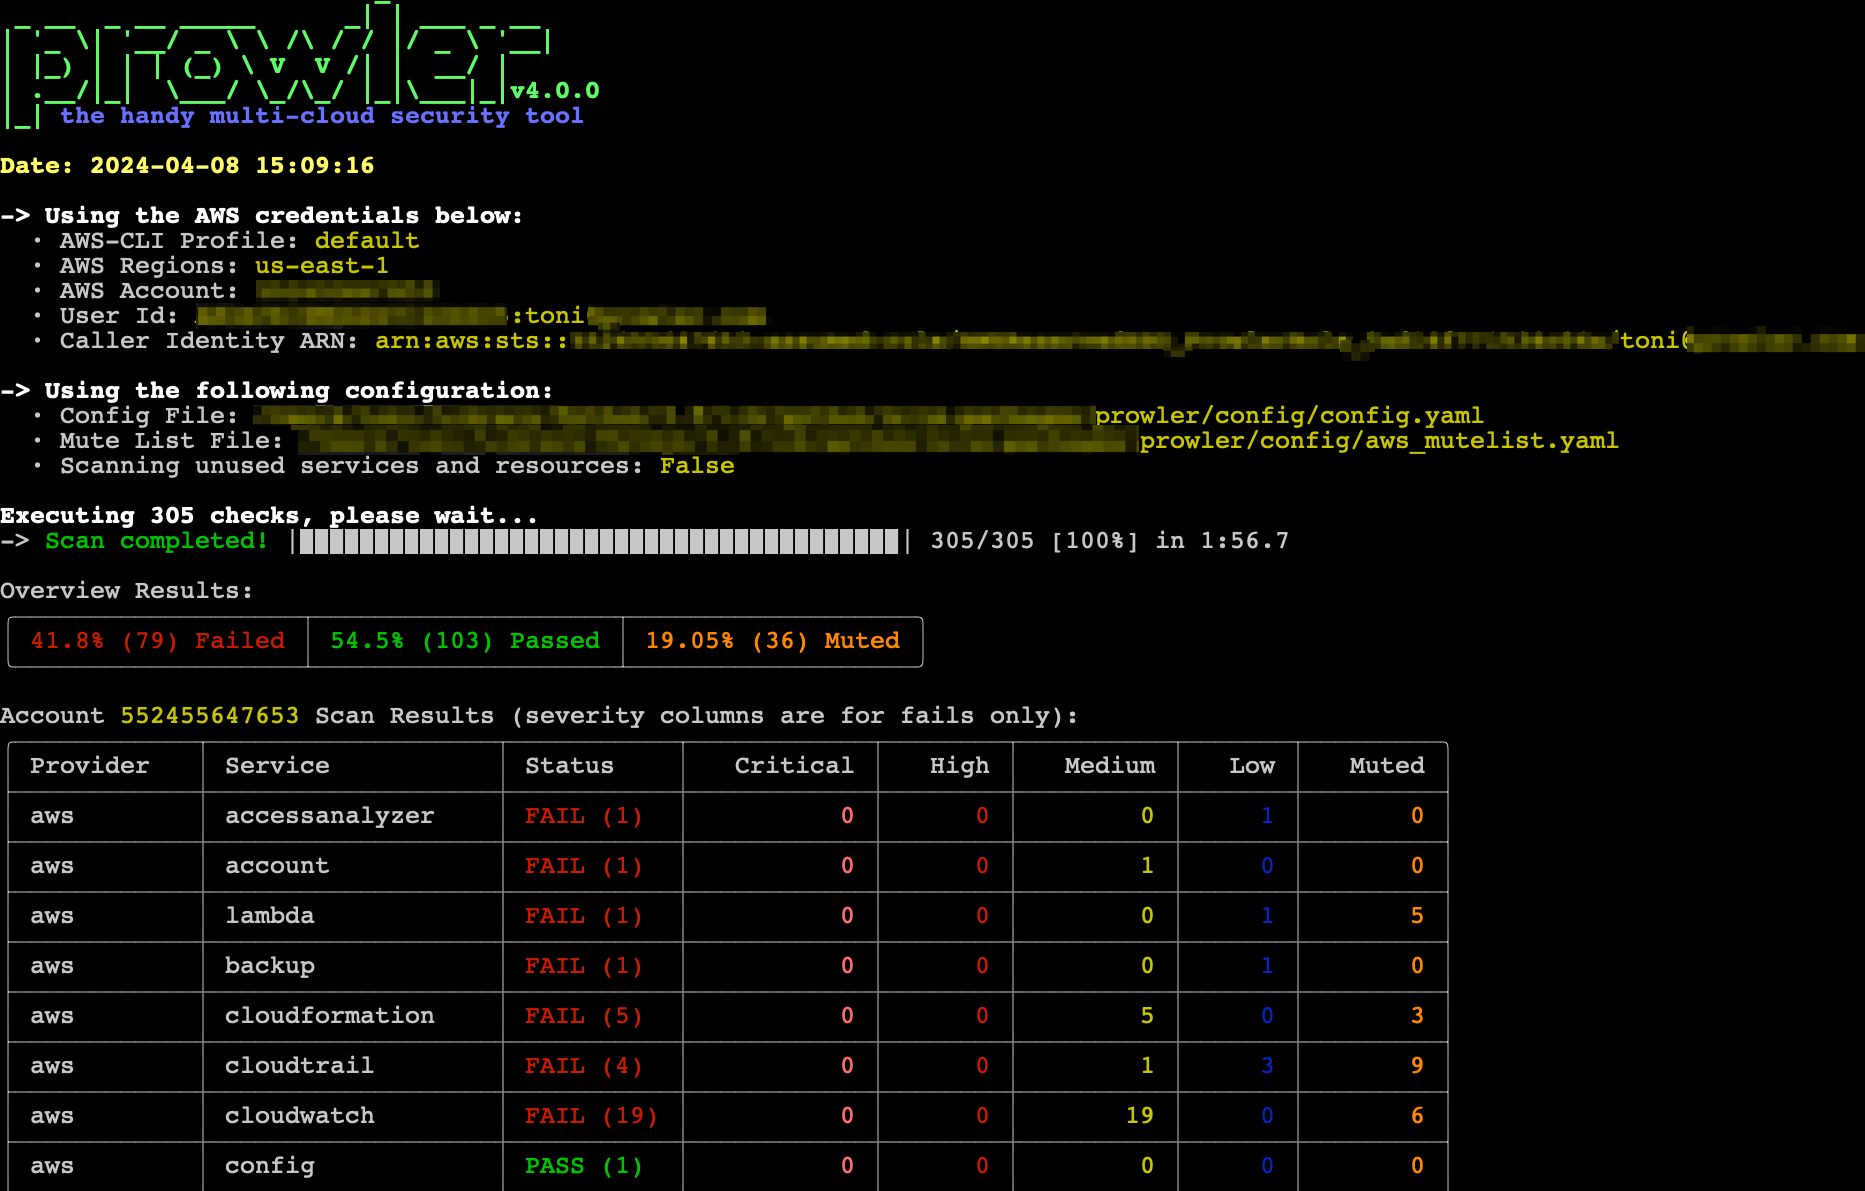
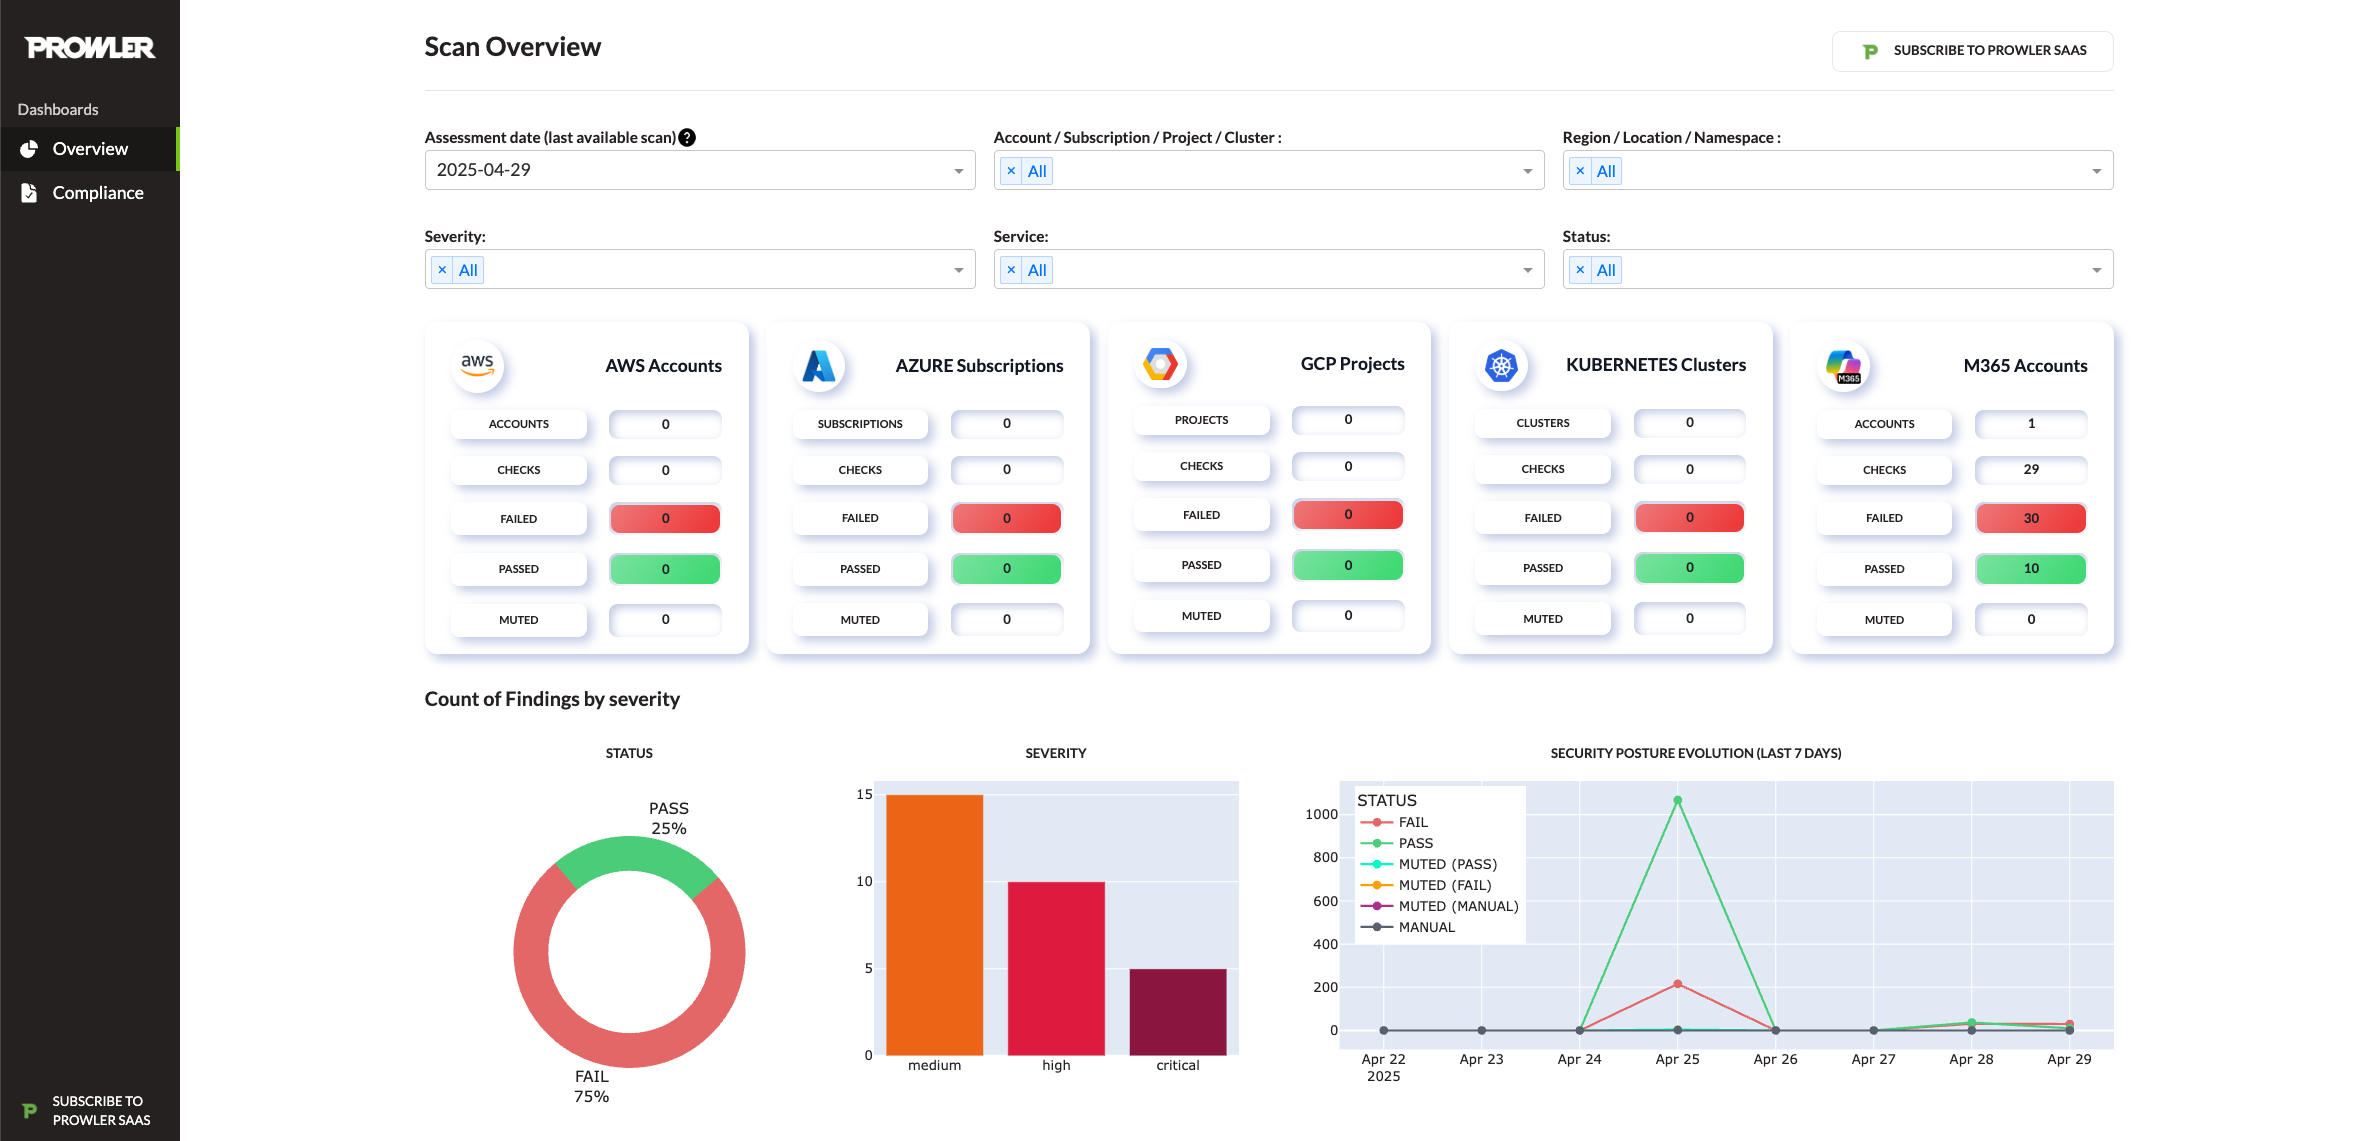
prowler dashboard
Os Caminhos de Ataque estendem automaticamente cada varredura AWS concluída com um grafo que combina o inventário de nuvem do Cartography com os achados do Prowler. O recurso é executado no worker da API após cada varredura.
Dois backends de grafo são suportados como sink de longa duração:
neo4j).Selecione o sink com ATTACK_PATHS_SINK_DATABASE (neo4j ou neptune; padrão neo4j).
Nota: A ingestão do Cartography sempre usa um banco de dados Neo4j temporário, independentemente do sink configurado. As variáveis
NEO4J_*abaixo devem permanecer definidas mesmo quandoATTACK_PATHS_SINK_DATABASE=neptune.


