Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
checkov — Ferramenta de análise estática para infraestrutura como código que detecta configurações incorretas em nuvem, vulnerabilidades e segredos em Terraform, Kubernetes, CloudFormation e imagens de contêiner durante o tempo de build. | Kitploit
Ferramentas/GitHubGitHub/bridgecrewio/checkov
Segurança de Infraestrutura em NuvemAnálise EstáticaScanners de VulnerabilidadesSegurança de ContêineresAnálise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoSegurança ServerlessAuditoria de ConfiguraçãoSegurança na NuvemDevSecOps
8.9k1.4k121há 6 diasRevisado pelo Kitploit
Detecção de Segredos
Segurança da Cadeia de Suprimentos
Configuração Incorreta
Segurança de Banco de Dados
Top em Segurança de Infraestrutura em Nuvem nº4
Top em Segurança na Nuvem nº4
Top em Análise de Código nº18
Top em Auditoria de Configuração nº5
Top em Segurança de Banco de Dados nº13
Top em DevSecOps nº5
Top em Configuração Incorreta nº5
Top em Detecção de Segredos nº16
Top em Segurança Serverless nº6
Top em Análise Estática de Código (SAST) nº15
Top em Análise de Vulnerabilidades nº17
Top em Scanners de Vulnerabilidades nº17
GitHubbridgecrewio/checkov

checkov

Ferramenta de análise estática para infraestrutura como código que detecta configurações incorretas em nuvem, vulnerabilidades e segredos em Terraform, Kubernetes, CloudFormation e imagens de contêiner durante o tempo de build.
Ver RepositórioSite

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

checkov

Maintained by Prisma Cloud build status security status code_coverage docs PyPI Python Version Terraform Version Downloads Docker Pulls slack-community

Checkov é uma ferramenta de análise estática de código para infraestrutura como código (IaC) e também uma ferramenta de análise de composição de software (SCA) para imagens e pacotes open source.

Ela examina a infraestrutura em nuvem provisionada usando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates ou OpenTofu e detecta más configurações de segurança e conformidade usando varredura baseada em grafos.

Ela realiza varredura de Análise de Composição de Software (SCA), que é uma varredura de pacotes open source e imagens em busca de Vulnerabilidades e Exposições Comuns (CVEs).

Checkov também alimenta o Prisma Cloud Application Security, a plataforma voltada para desenvolvedores que codifica e simplifica a segurança em nuvem durante todo o ciclo de vida de desenvolvimento. O Prisma Cloud identifica, corrige e previne más configurações em recursos de nuvem e arquivos de infraestrutura como código.
Índice

  • Funcionalidades
  • Capturas de tela
  • Começando
  • Aviso legal
  • Suporte
  • Migração - v2 para v3

Funcionalidades

  • Mais de 1000 políticas integradas cobrem as melhores práticas de segurança e conformidade para AWS, Azure e Google Cloud.
  • Examina arquivos de template Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM e OpenTofu.
  • Examina arquivos de workflow Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions e GitLab CI.
  • Suporta políticas com consciência de contexto baseadas em varredura baseada em grafo em memória.
  • Suporta formato Python para políticas de atributo e formato YAML para políticas de atributo e compostas.
  • Detecta credenciais AWS em EC2 Userdata, variáveis de ambiente Lambda e provedores Terraform.
  • Identifica segredos usando expressões regulares, palavras-chave e detecção baseada em entropia.
  • Avalia configurações do Terraform Provider para regular a criação, gerenciamento e atualização de IaaS, PaaS ou SaaS gerenciados via Terraform.
  • As políticas suportam avaliação de variáveis para seu valor padrão opcional.
  • Suporta supressão em linha de riscos aceitos ou falsos positivos para reduzir falhas recorrentes de varredura. Também suporta skip global via CLI.
  • Saída atualmente disponível como CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF e markdown do GitHub, além de link para guias de remediação.

Capturas de tela

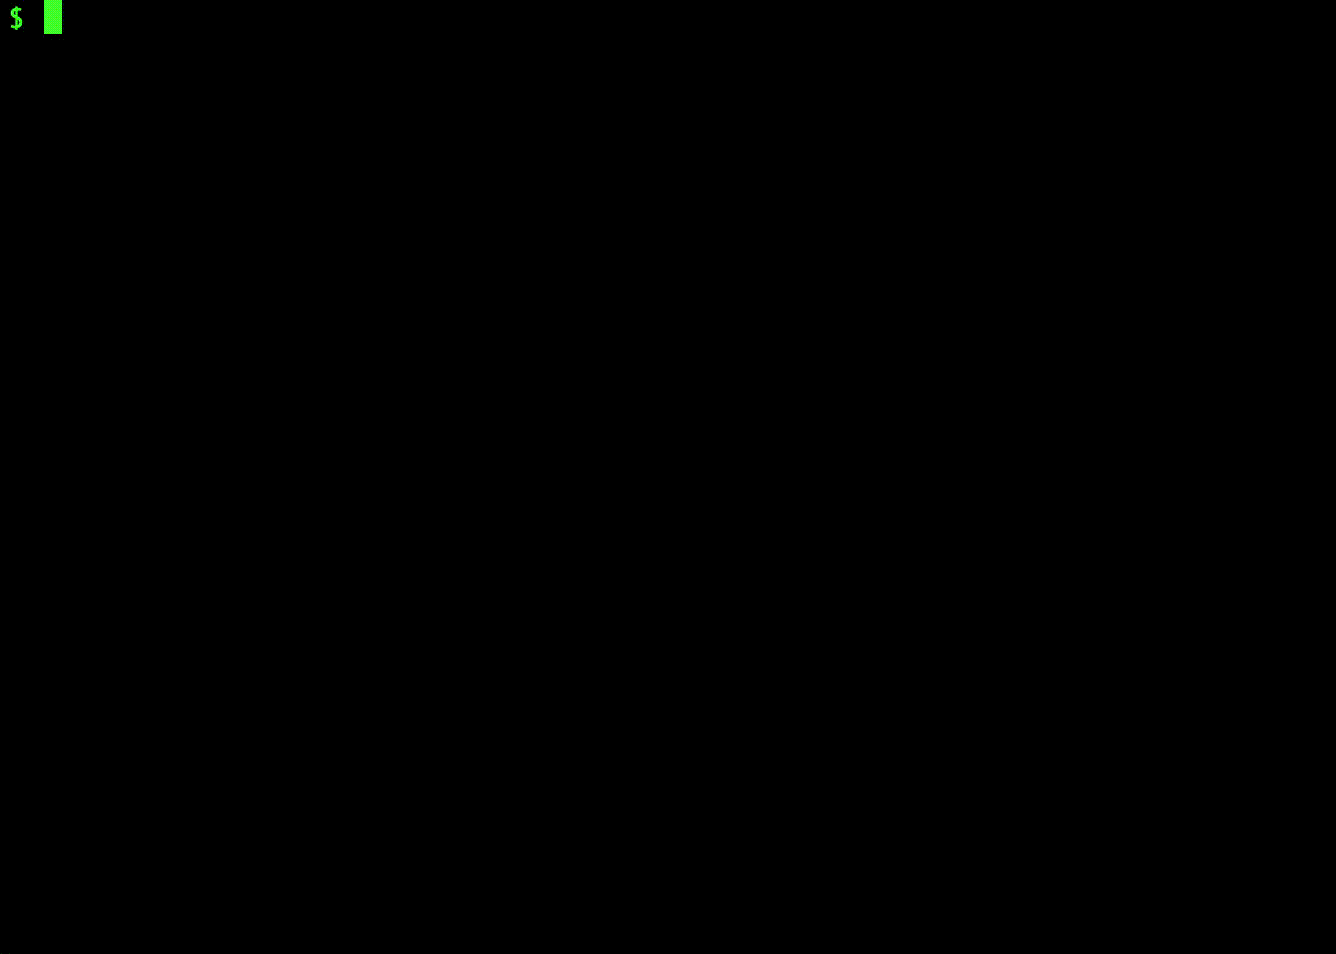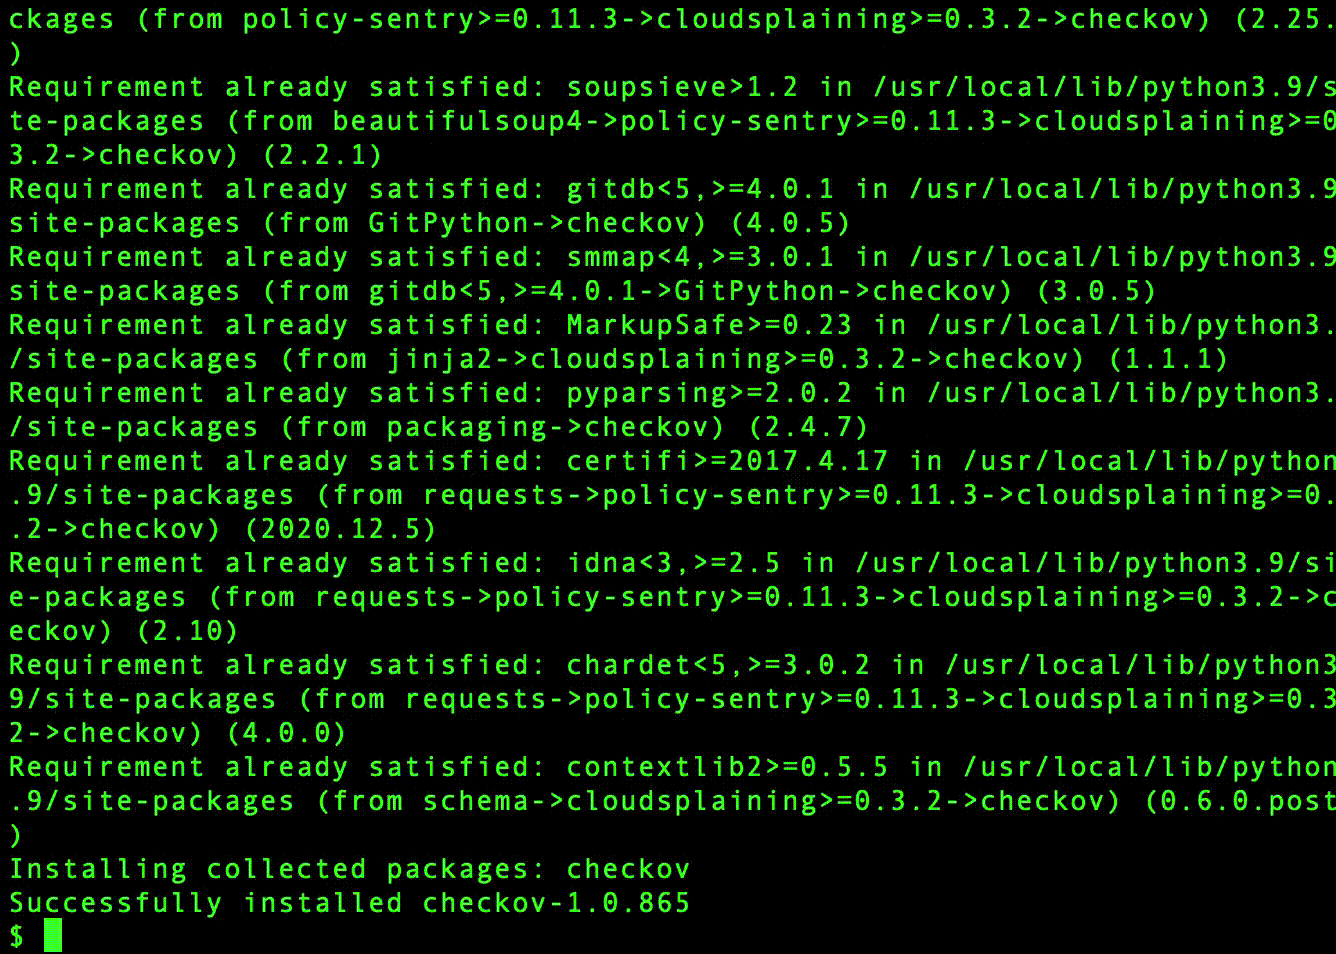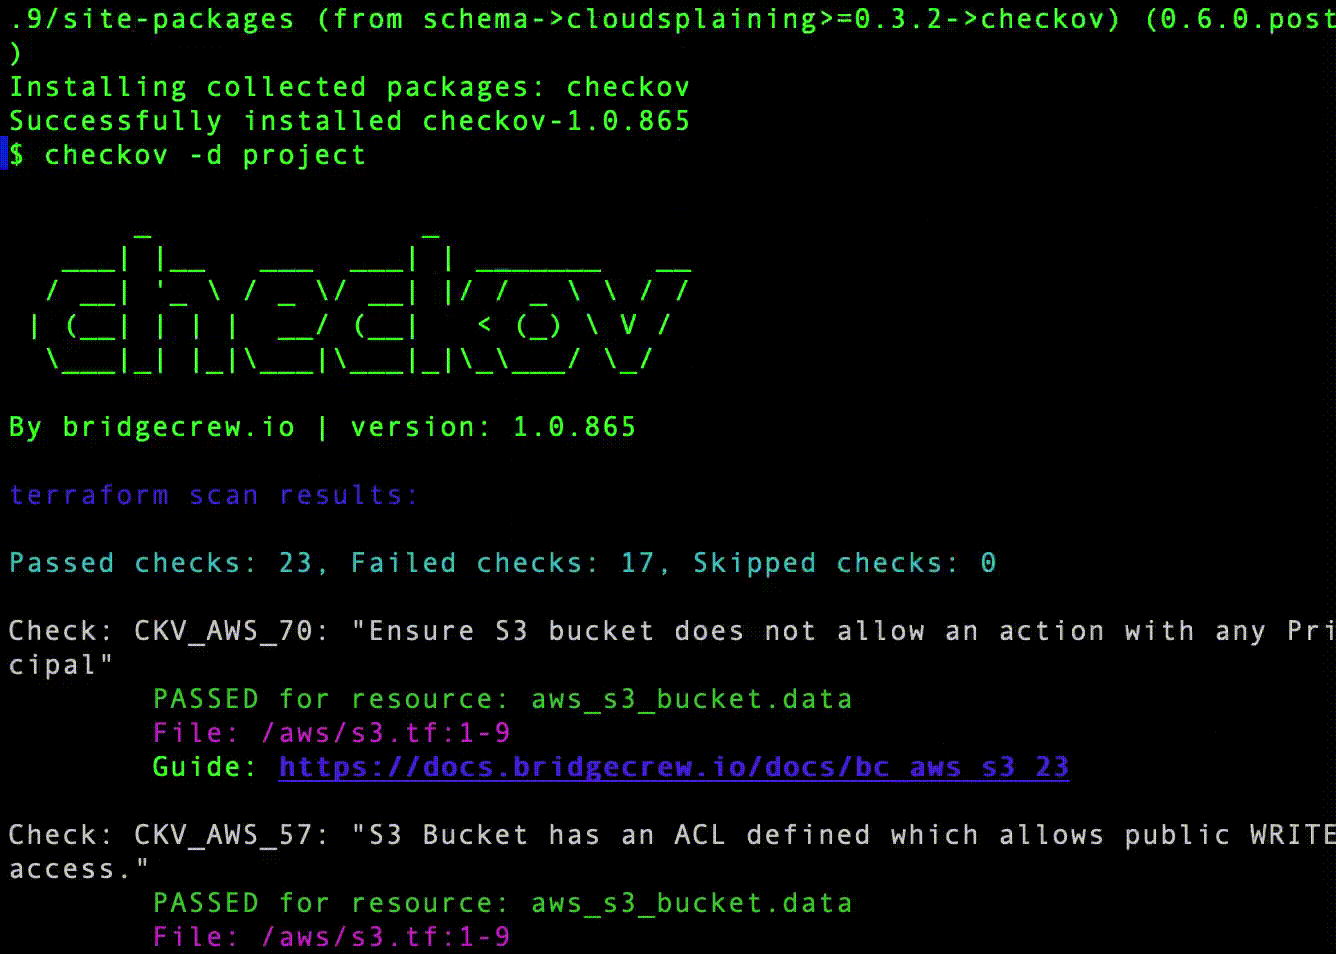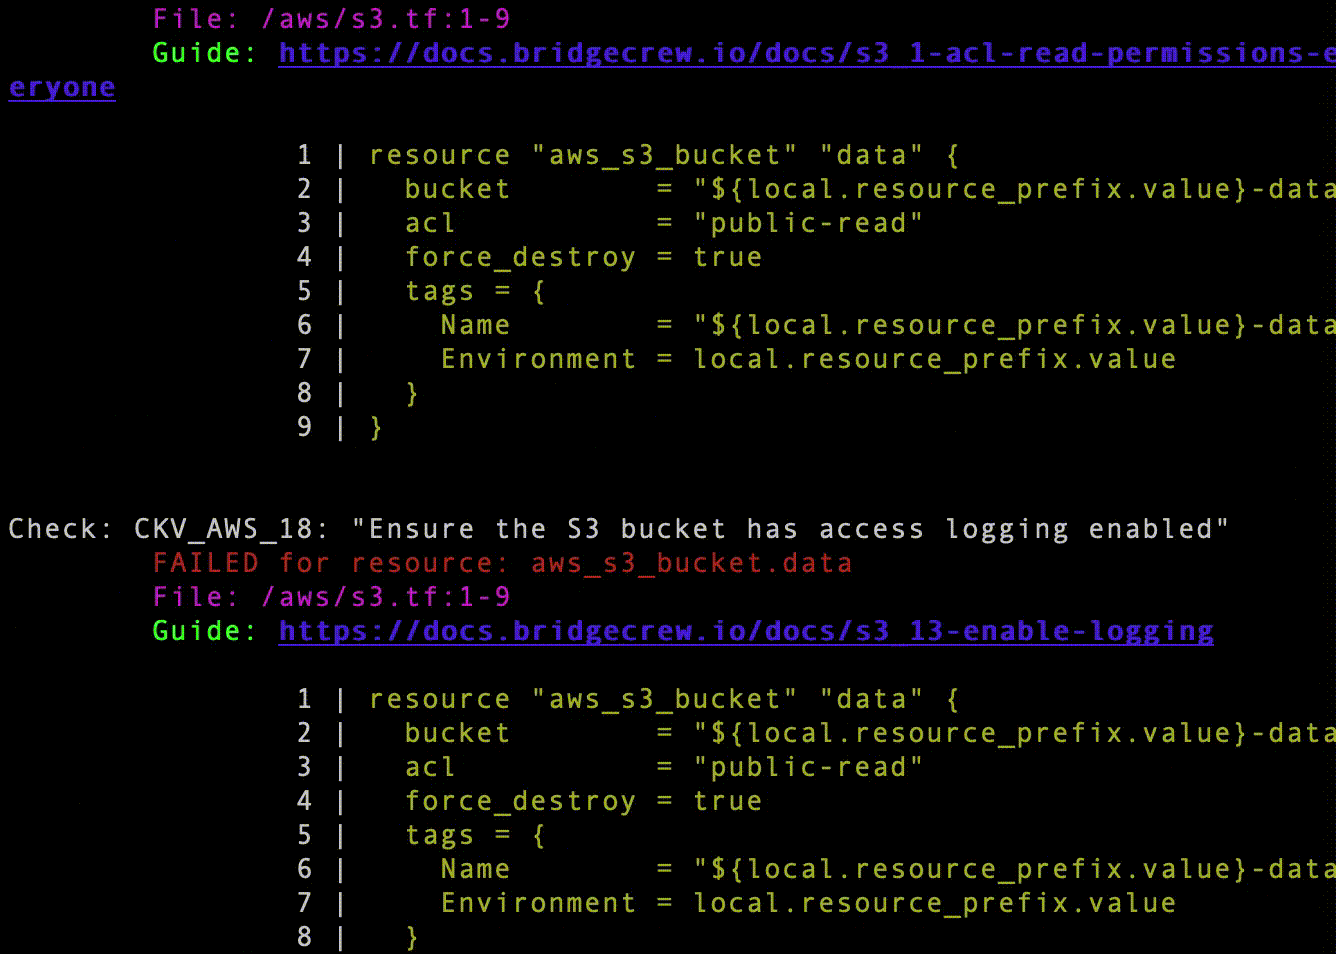
Resultados da varredura na CLI

scan-screenshot

Resultado de varredura agendada no Jenkins
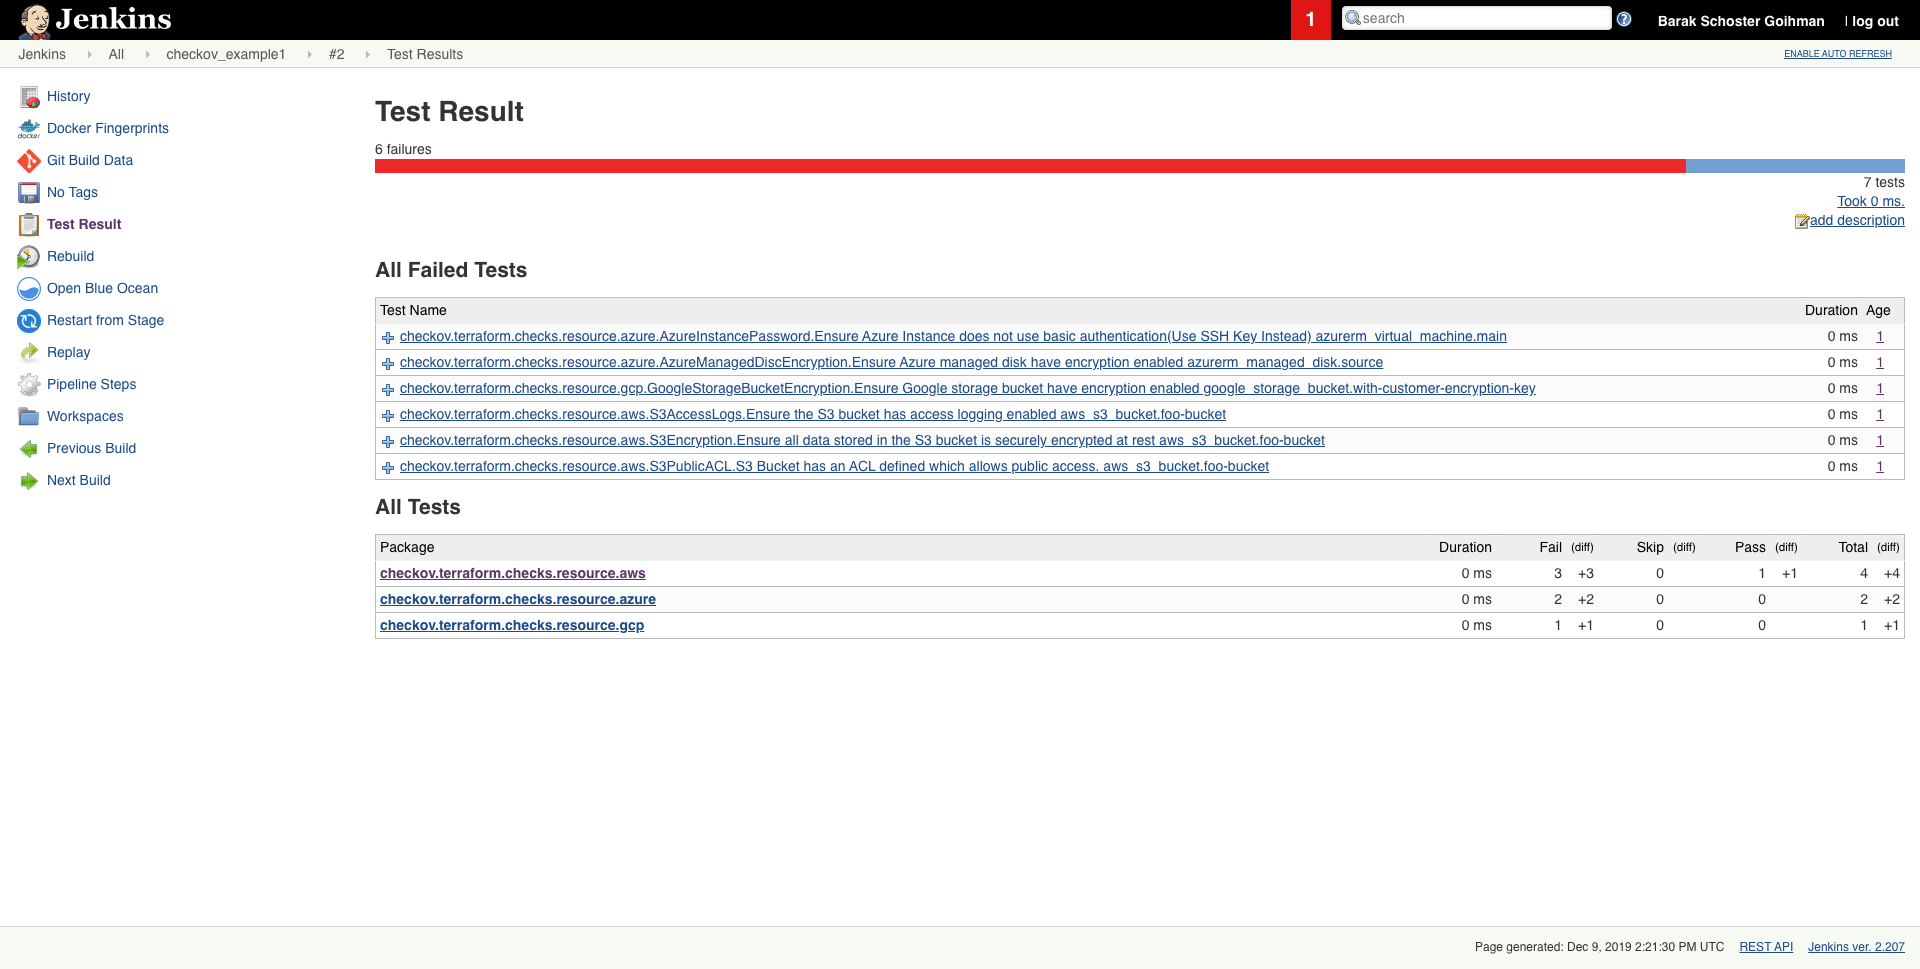
jenikins-screenshot

Começando

Requisitos

  • Python >= 3.9, <=3.12
  • Terraform >= 0.12

Instalação

Para instalar o pip siga a documentação oficial```sh pip3 install checkov

Certos ambientes (por exemplo, Debian 12) podem exigir que você instale o Checkov em um ambiente virtual```sh
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov
Baixar ferramenta