 bishopfox/cloudfox
Automatizando a consciência situacional para testes de penetração em nuvem.
O CloudFox ajuda você a obter consciência situacional em ambientes de nuvem desconhecidos. É uma ferramenta de linha de comando de código aberto criada para ajudar testadores de penetração e outros profissionais de segurança ofensiva a encontrar caminhos de ataque exploráveis na infraestrutura de nuvem.
ATUALIZAÇÃO DO CLOUDFOX NECESSÁRIA: (12/2025): Se você está usando
cloudfox, precisa usar a versão v1.17.0 ou superior. Todas as versões anteriores pararam de funcionar após uma mudança de formato no arquivo de mapeamento de serviços públicos da AWS.
Visão Geral
Junte-se a nós no servidor Discord do RedSec
O CloudFox é modular (você pode executar um comando por vez), mas existe um comando aws all-checks que executará os outros comandos aws para você com padrões sensatos:
cloudfox aws --profile [profile-name] all-checks
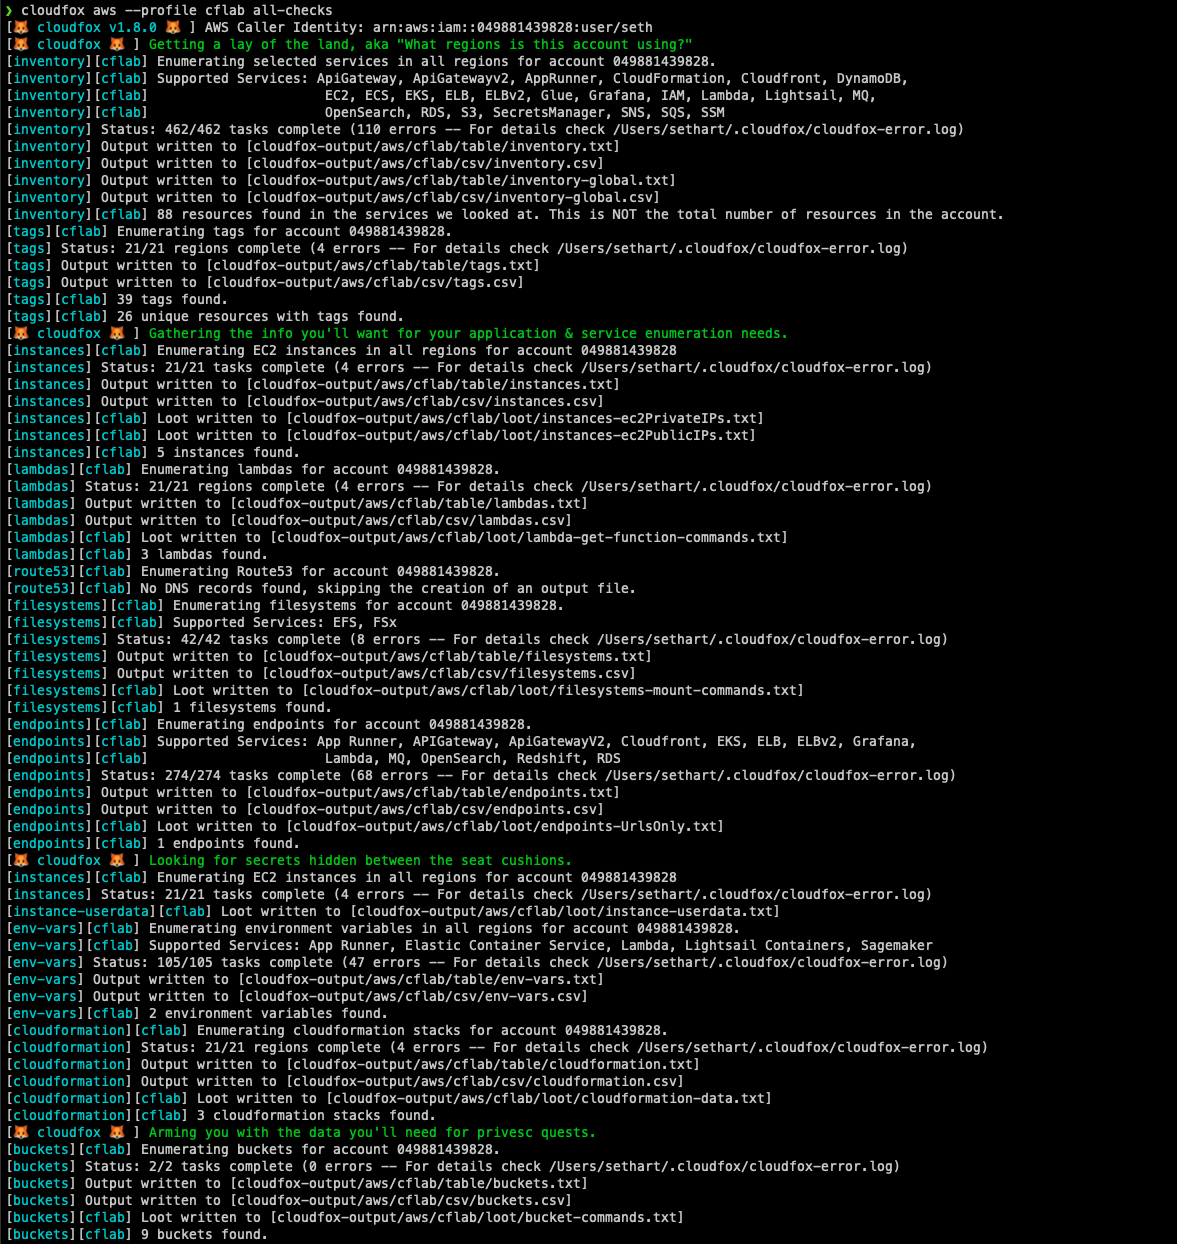
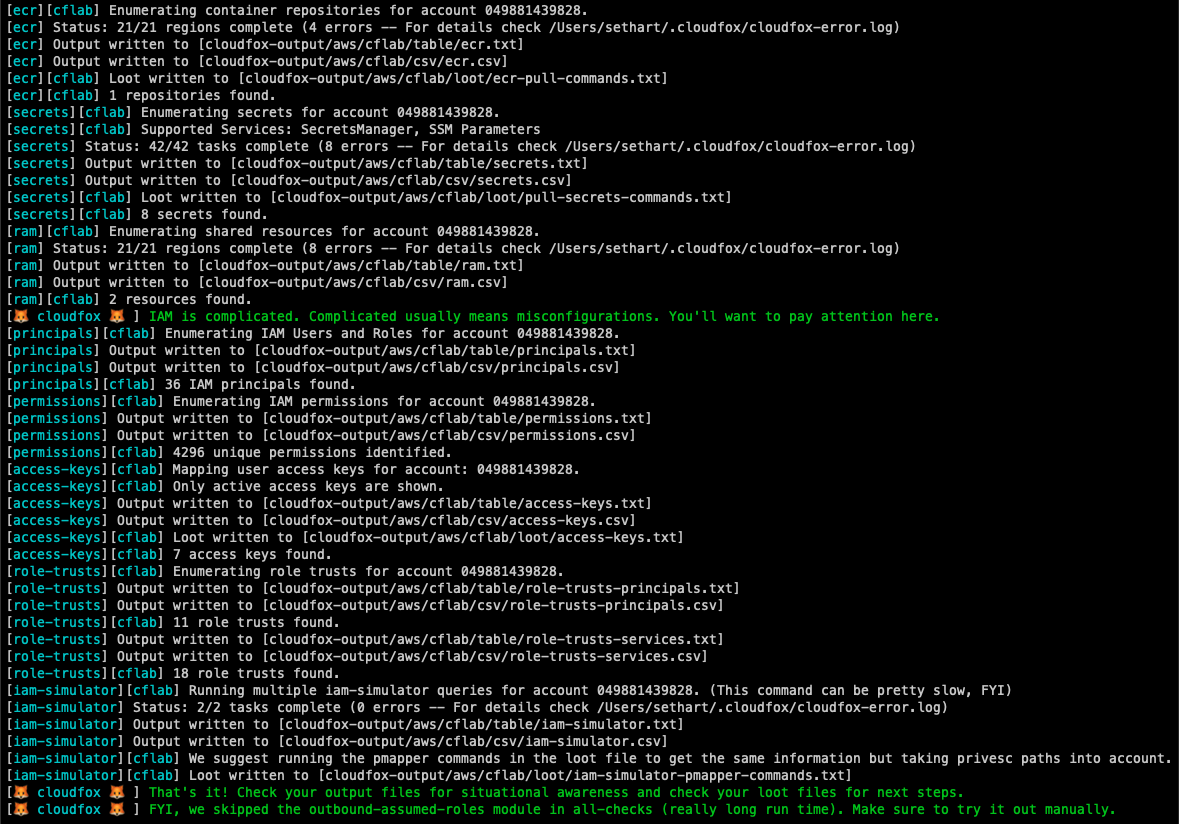
O CloudFox foi projetado para ser executado por um principal com permissões limitadas de somente leitura, mas seu propósito é ajudar você a encontrar caminhos de ataque que podem ser explorados em cenários de comprometimento simulados (também conhecido como teste de penetração baseado em objetivos).
O CloudFox pode ser usado com credenciais "encontradas", semelhante a como você usaria weirdAAL ou enumerate-iam. As verificações que falham, falham silenciosamente, portanto, qualquer dado retornado significa que suas credenciais "encontradas" têm o acesso necessário para recuperá-lo.
Para a documentação completa, consulte nosso wiki.
| Provedor | Comandos CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Suporte Planejado |
Opção 1: Baixe o último lançamento binário para sua plataforma.
Opção 2: Se você usa homebrew: brew install cloudfox
Opção 3: Instale o Go, use go install github.com/BishopFox/cloudfox@latest para instalar a partir da fonte remota
Opção 4: Modo desenvolvedor:
Instale o Go, clone o repositório CloudFox e compile a partir do código fonte ```
**Opção 5:** Testando uma correção de bug  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l ou passar todos os perfis armazenados com a flag -a.SecurityAudit + Política personalizada do CloudFoxNotas adicionais sobre políticas (a partir de 09/2022):
| Política | Observações |
|---|---|
| Política personalizada do CloudFox | Tem uma lista completa de todas as permissões que o cloudfox usa e nada mais |
arn:aws:iam::aws:policy/SecurityAudit | Cobre a maioria das verificações do cloudfox, mas está faltando serviços ou permissões mais recentes como apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Cobre a maioria das verificações do cloudfox, mas está faltando serviços ou permissões mais recentes como AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices - e também está faltando iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Apenas falta AppRunner, mas também concede coisas como "s3:Get*" que pode ser excessivamente permissivo. |
arn:aws:iam::aws:policy/AdministratorAccess | Isso funcionará perfeitamente com o CloudFox, mas se você recebeu esse nível de acesso como testador de penetração, isso provavelmente deveria ser um achado em si :) |
gcloud auth application-default login)Permissões Mínimas (Projeto Único):
Para enumeração básica de um único projeto, a função roles/viewer fornece acesso de leitura à maioria dos recursos (inclui logging, monitoring e visualização de compute/rede).
Permissões Abrangentes (Organização Inteira):
Para avaliações de segurança completas em toda uma organização:


