
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 개념 증명
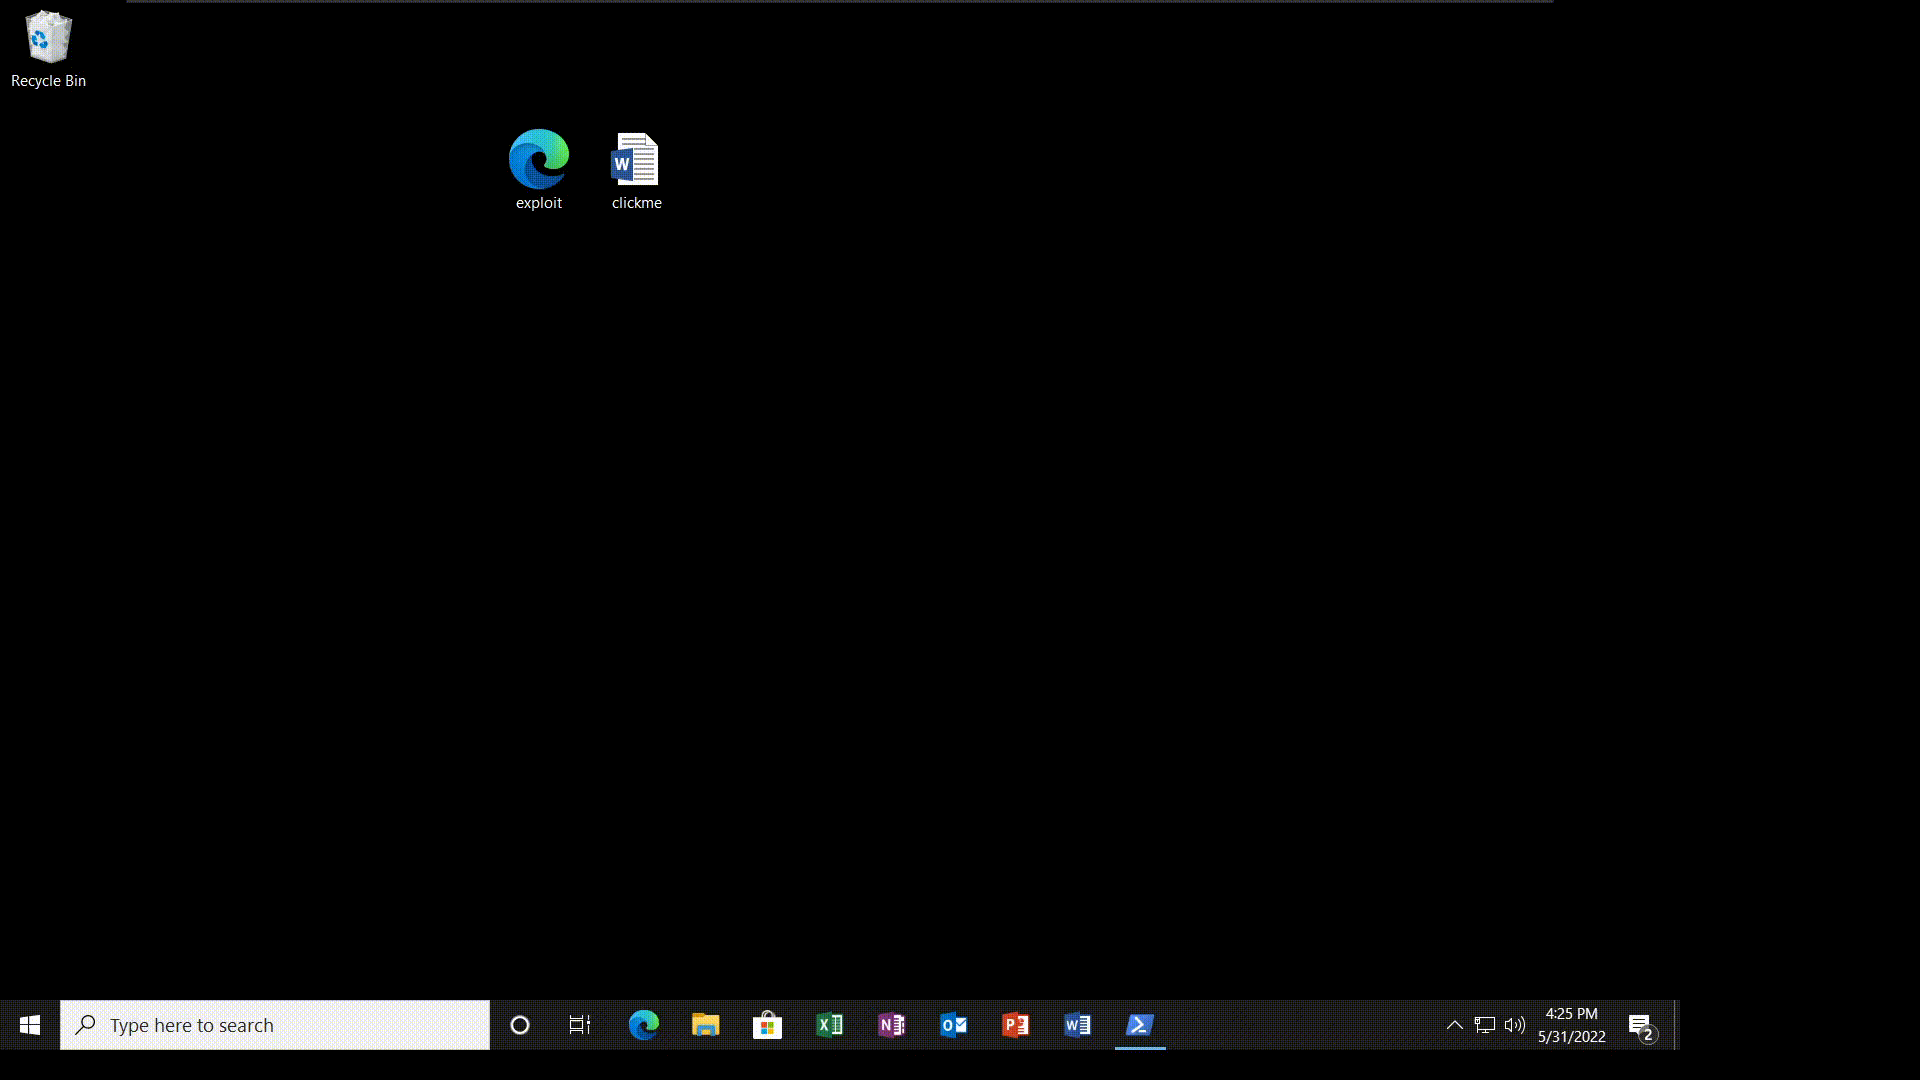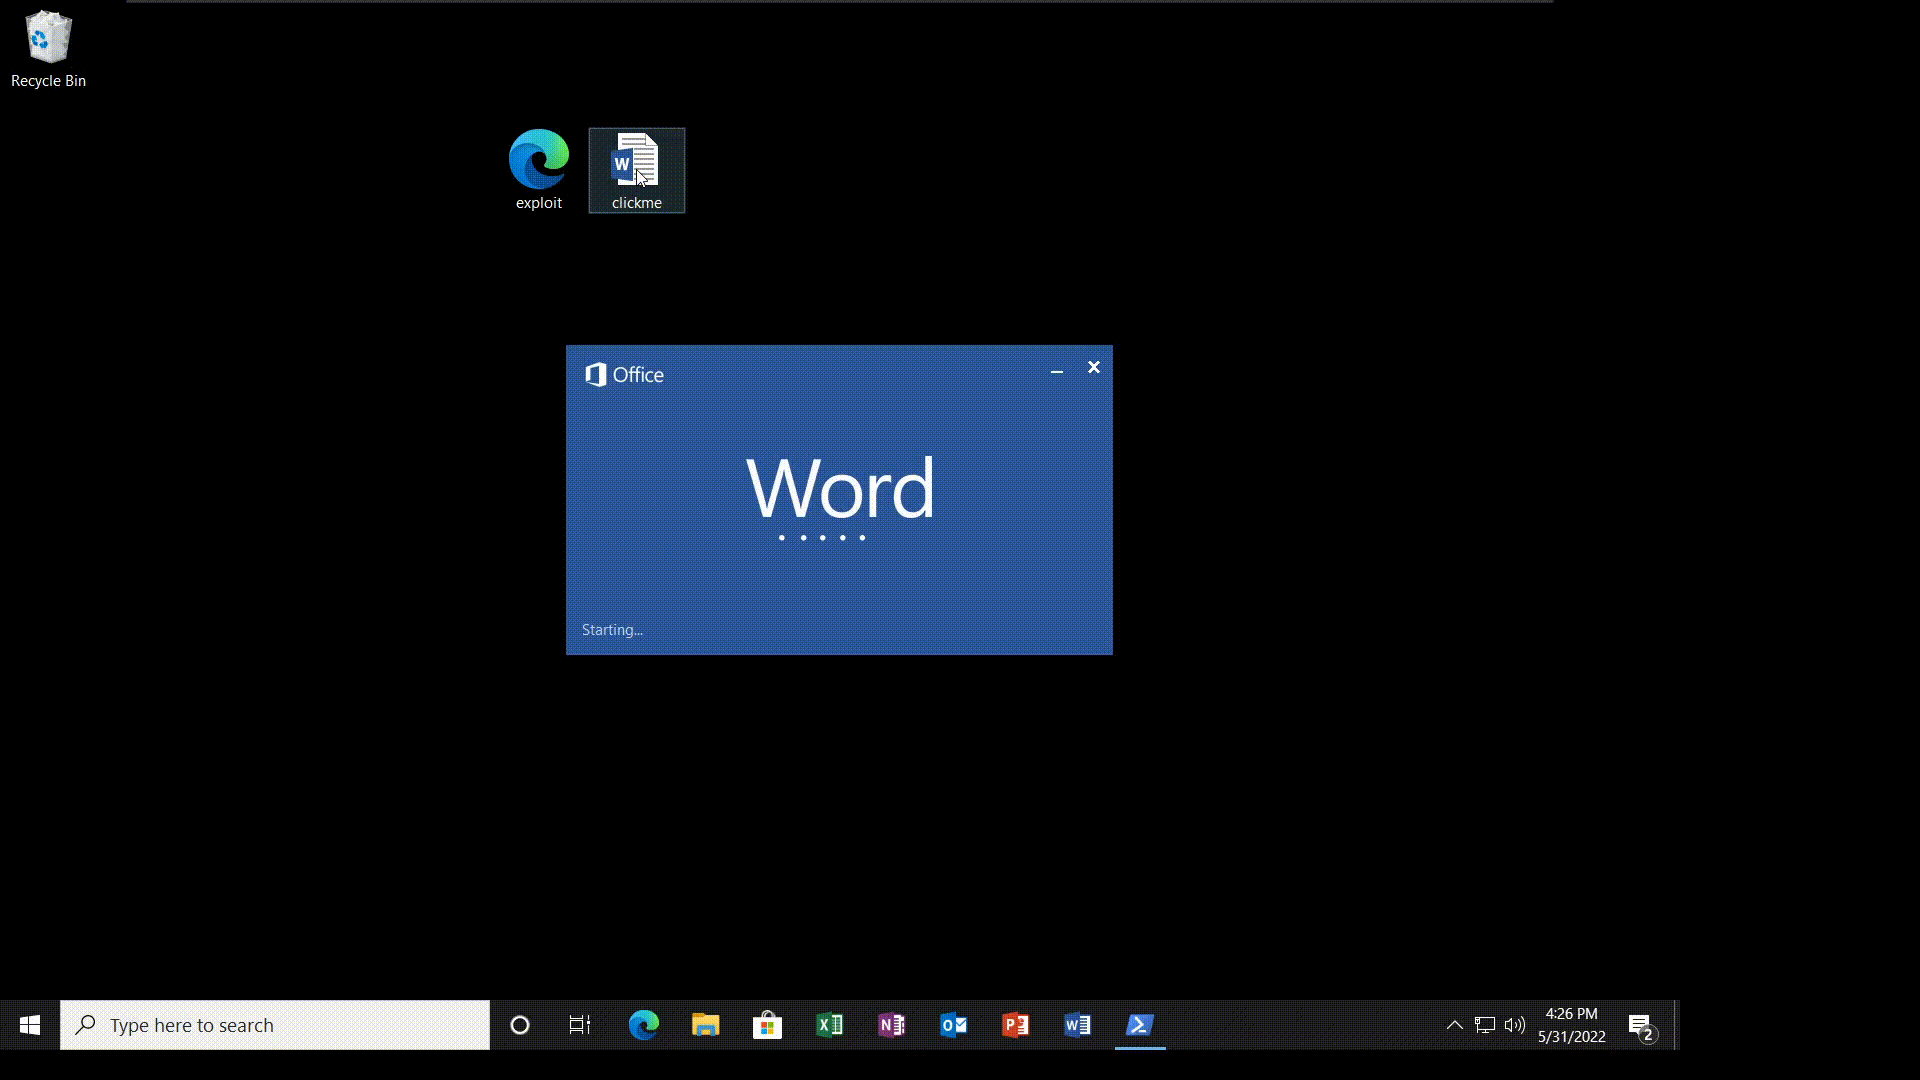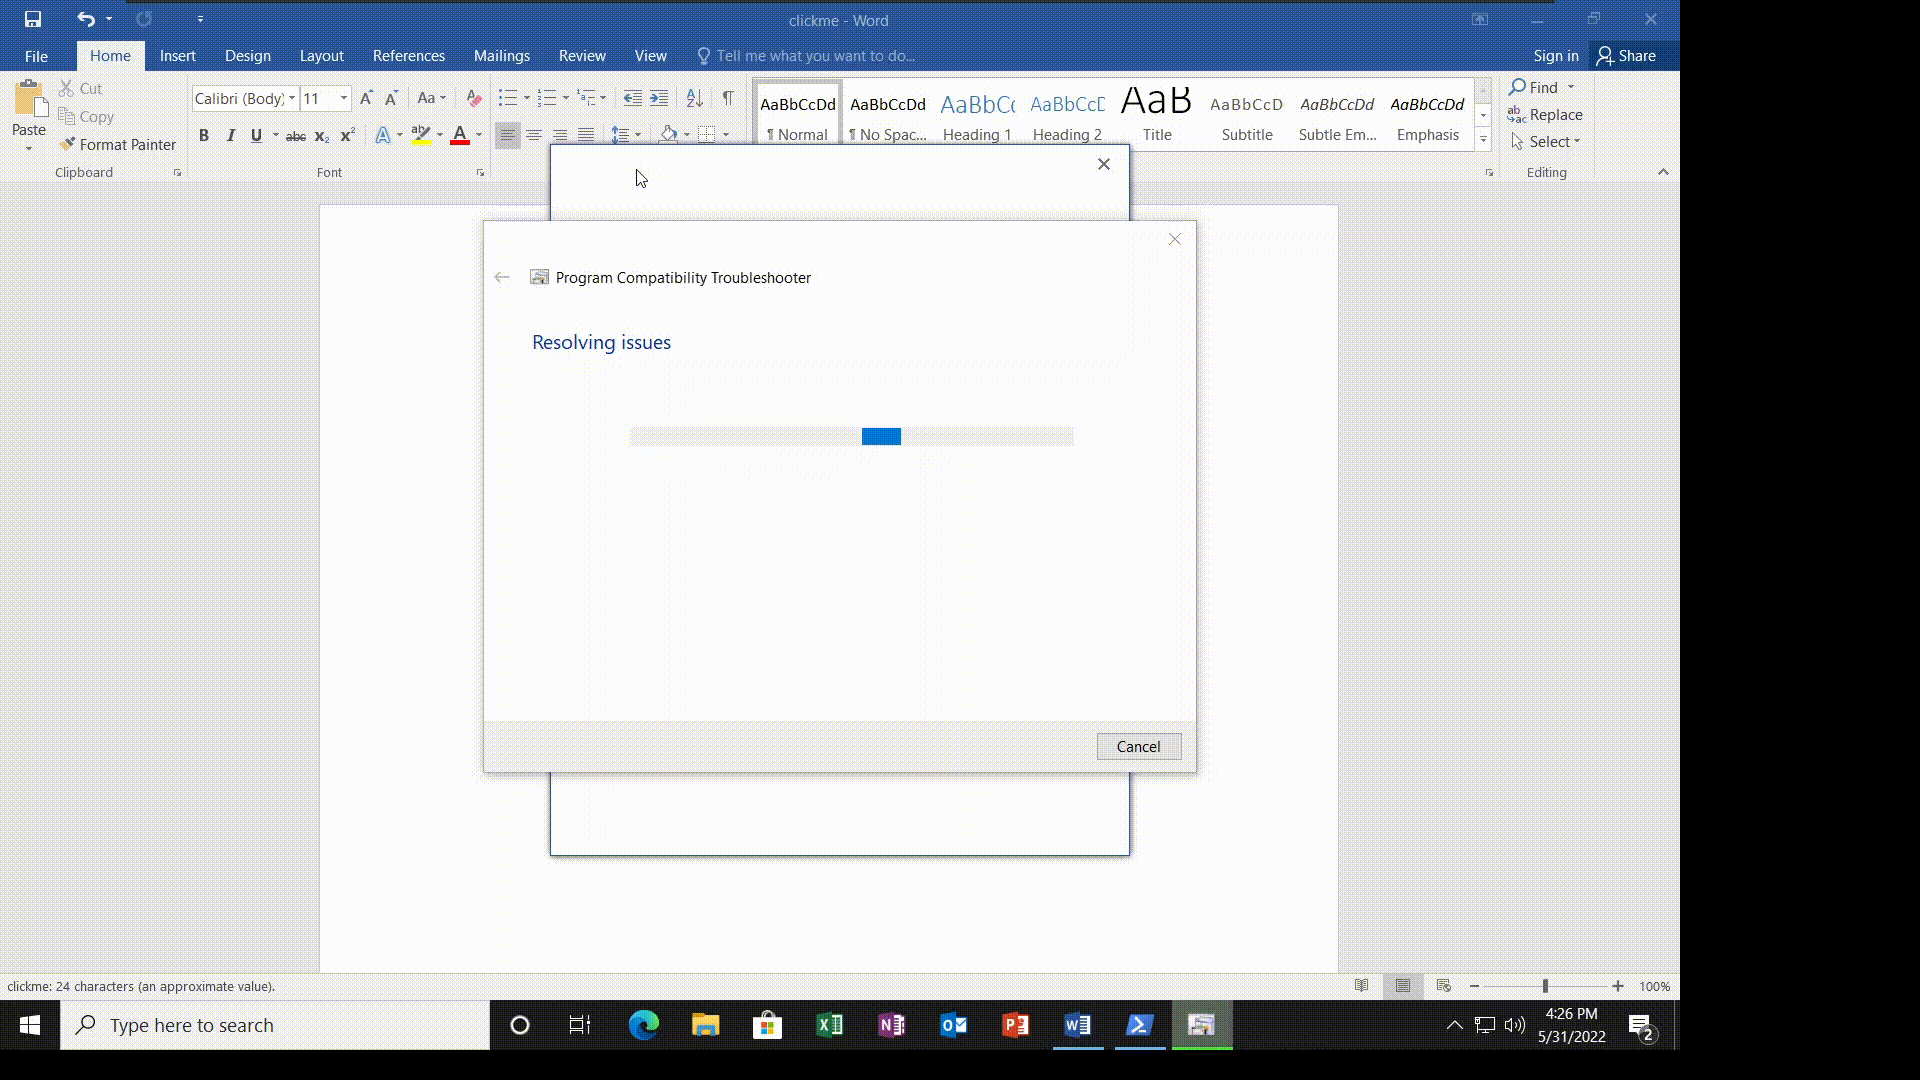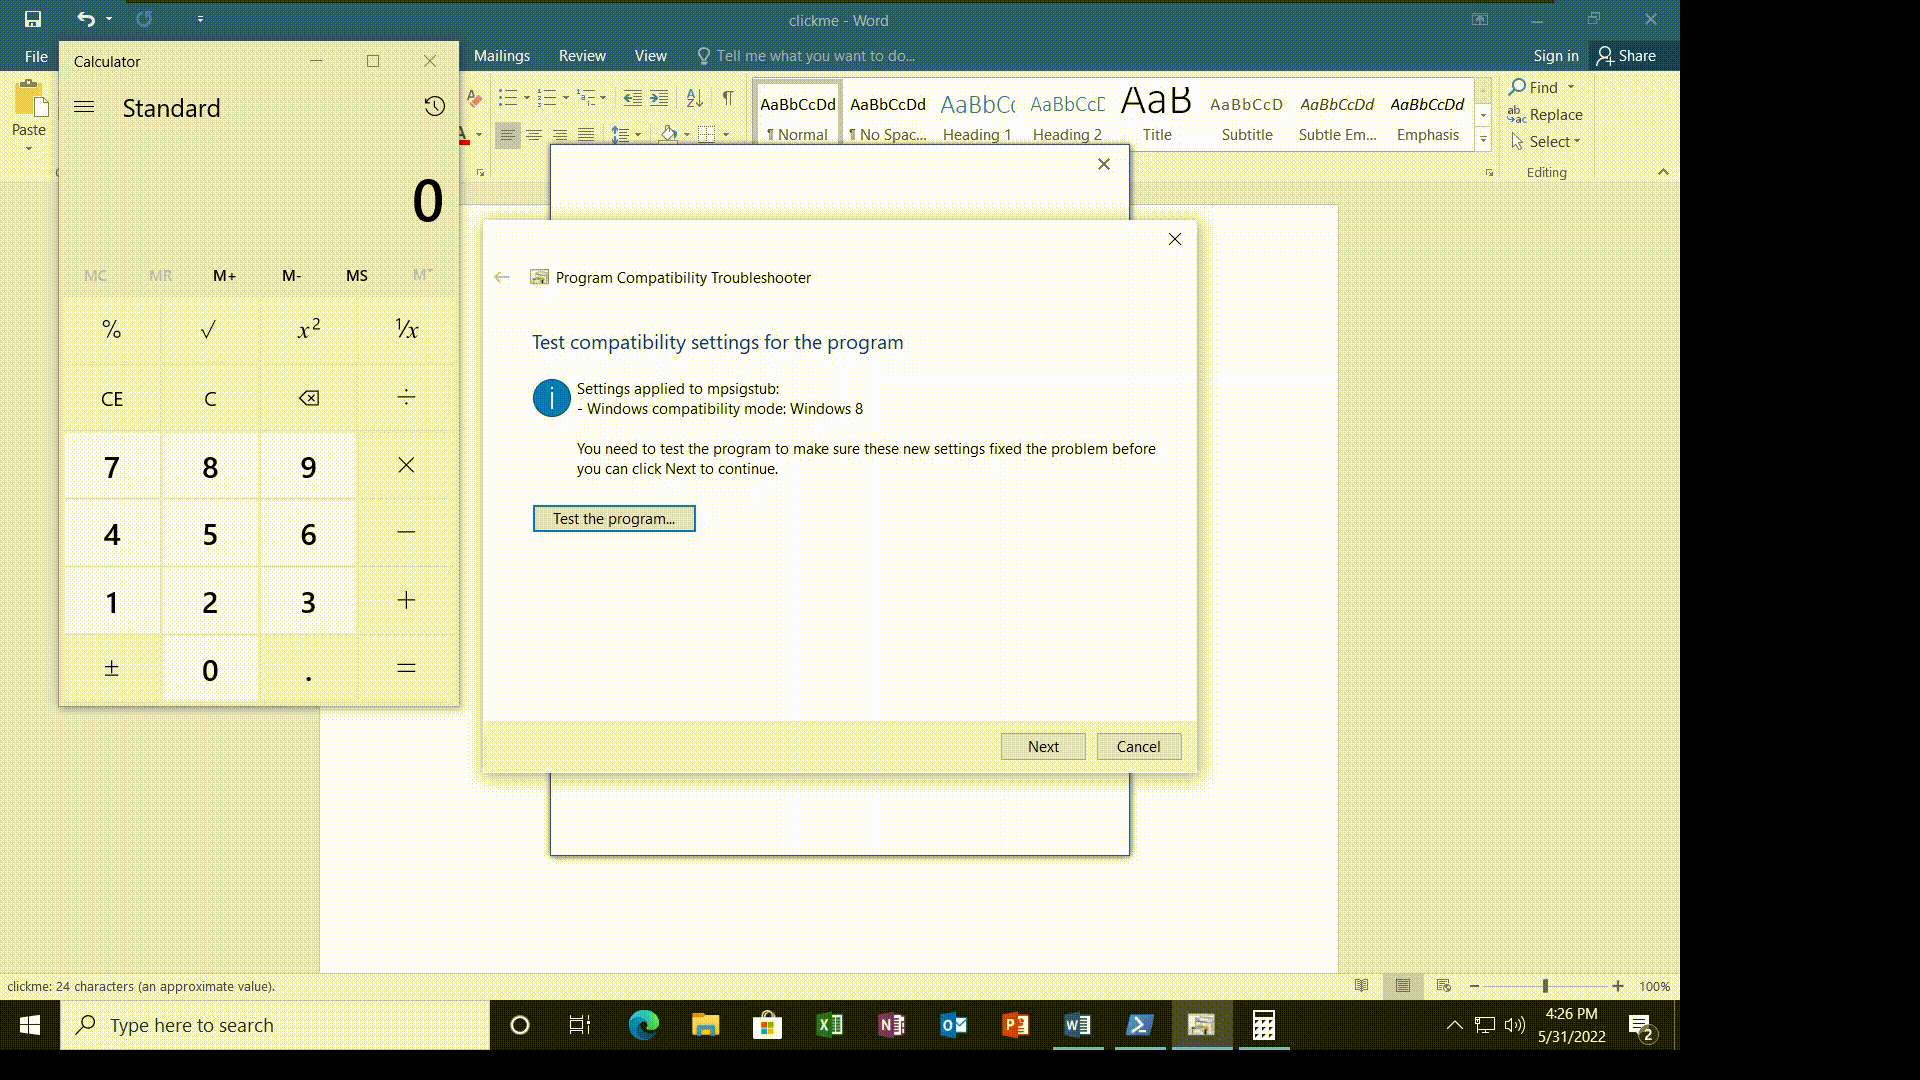 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 tuhinshubhra/shellstack
백도어된 모든 웹사이트를 효율적으로 관리하는 데 도움이 되는 PHP 기반 도구.
 sma11new/poclist
취약점 POC, EXP 모음집, 지속적으로 업데이트. Apache Druid - 임의 파일 읽기 (CVE-2021-36749), ConfluenceRCE (CVE-2021-26084), ZeroShell 방화벽 RCE (CVE-2019-12725),…
 mrd0x/webview2-cookie-stealer
WebView2 페이지에 JavaScript 키로거를 주입하여 키 입력을 캡처하고 Microsoft 인증 세션으로부터 쿠키를 HTTP GET 요청을 통해 유출합니다.
 ethicalhackingplayground/tproxer
Burp Suite 확장 프로그램으로, 리버스 프록시 경로 기반 SSRF를 찾는 과정을 자동화합니다.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
4xx HTTP 응답 상태 코드 및 그 이상을 우회합니다. 이 도구는 Python Requests, PycURL 및 HTTP Client를 기반으로 합니다.
 convisolabs/cve-2024-43044-jenkins
Jenkins의 취약점 CVE-2024-43044에 대한 익스플로잇
 theori-io/chakra-2016-11
Edge 버그(CVE-2016-7200 & CVE-2016-7201)에 대한 Proof-of-Concept 익스플로잇
 mr-r3bot/gitlab-cve-2021-22205
GitLab 버전 13.10.3 미만에서 인증되지 않은 원격 코드 실행 취약점을 악용하는 익스플로잇입니다. 조작된 이미지 업로드를 통해 ExifTool DjVu 주석 파싱을 이용하여 임의의 명령을 실행합니다.
 esmog/nodexp
NodeXP - Node.js 취약점을 탐지 및 악용할 수 있는 Server Side Javascript Injection 도구
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 수정된 RawIdentity 버그 익스플로잇. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 익스플로잇 체인. [ProxyShell]…
 offxec/thedoc
SQLMAP을 사용하여 SQL 인젝션 공격을 자동화하고, 취약점을 크롤링하며, 데이터베이스 자격 증명을 추출하고, 관리자 로그인 페이지를 찾아 hashcat으로 해시를 크랙합니다.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE, 일명 msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) 인증되지 않은 RCE
 bishopfox/json-interop-vuln-labs
"JSON 상호운용성 취약점 탐구(An Exploration of JSON Interoperability Vulnerabilities)"의 동반 랩








