

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/ethicalhackingplayground/tproxer
Vulnerability AnalysisWeb Application ExploitationAPI Security TestingWeb SecurityPenetration Testing
GitHubethicalhackingplayground/tproxer

TProxer

Burp Suite 확장 프로그램으로, 리버스 프록시 경로 기반 SSRF를 찾는 과정을 자동화합니다.

저장소 보기
18432884년 전Kitploit 검토 완료
공유

TProxer
Erebus

리버스 프록시 경로 기반 SSRF를 자동으로 탐지하기 위해 만들어진 Burp Suite 확장 프로그램입니다.

작동 방식 • 설치 • 할 일 • Discord 가입


TProxer

작동 방식

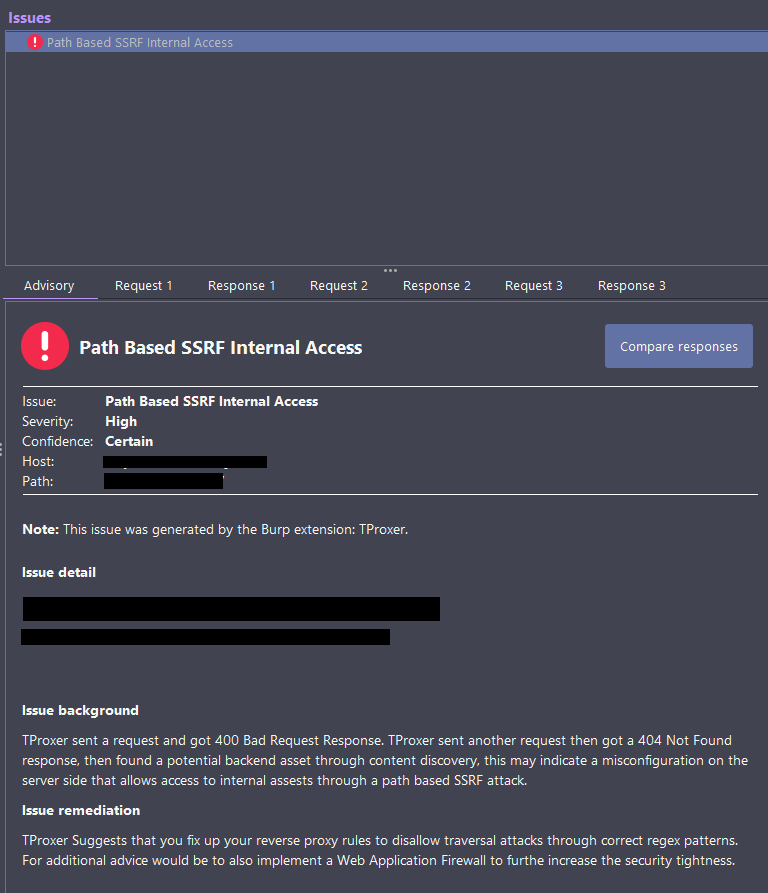
  • 경로 기반 SSRF 공격을 통해 내부 API 또는 파일에 접근을 시도합니다. 예를 들어 https://www.example.com/api/v1/users 의 경우 페이로드 /..;/..;/..;/..;/를 시도하여 400 Bad Request 반환을 기대합니다.
  • 그런 다음 알고리즘은 잠재적인 내부 API 루트를 찾기 위해 다음을 시도합니다: https://www.example.com/api/v1/users/..;/..;/..;/ , 404 Not Found 반환을 기대합니다.
  • 그런 다음 콘텐츠를 발견하려고 시도하며, 발견된 내용이 있으면 추가 테스트를 수행하여 100% 내부에 해당하며 조사할 가치가 있는지 확인합니다.
  • 컨텍스트 메뉴를 통한 수동 활성화를 지원합니다.
  • 페이로드는 전용 탭에서 사용자가 제공하며, 기본값은 query payloads.txt에 저장됩니다.
  • 자신만의 단어 목록을 선택할 수도 있습니다.
  • 발견된 이슈는 Issue Activity 탭 아래에 추가됩니다.

설치

$ git clone https://github.com/ethicalhackingplayground/TProxer
  • Jython 다운로드:

https://www.jython.org/download.html

Jython 2.7.2를 사용해야 합니다.

  • Burp 로드, Extender -> Options
  • Python Environment로 이동 -> Select file -> jython.jar 선택
  • Extensions -> Add -> TProx.py

할 일

  • 더 나은 디자인 만들기
  • 사용자 정의 기능 추가

라이선스

TProxer는 MIT License에 따라 배포됩니다.

Discord 가입

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
