
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 샘플 - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge(Chromium 기반) 정보 공개 취약점
 r00tpgp/http-pulse_ssl_vpn.nse
Pulse Secure SSL VPN 파일 노출 CVE-2019-11510를 탐지하는 Nmap NSE 스크립트
 exfil0/cve-2024-55591-poc
특정 Fortinet 장치에서 치명적인 인증 우회 취약점(CVE-2024-55591)을 발견하고 악용하기 위한 포괄적인 올인원 Python 기반 개념 증명(PoC) 스크립트입니다.
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark 명령어 주입
 vozec/cve-2024-23897
이 저장소는 CVE-2024-23897의 개념 증명(proof-of-concept)을 제시합니다.
 v1k1ngfr/exploits-rconfig
rconfig <= 3.9.4용 익스플로잇 코드
 gagaltotal/cve-2026-44825-apache-solr-scanner
Velocity Template 원격 코드 실행(RCE) 조건과 관련된 CVE-2026-44825의 영향을 받을 수 있는 Apache Solr 인스턴스입니다.
 voidsshadows/hikvision-city-hunter
이 도구는 CVE-2017-7921 및 ICSA-17-124-01용 기존 PoC의 현대적 진화형으로, 실시간 콘솔 출력, 속도 향상을 위한 스레딩, 허니팟 필터링(열린 포트가 12개를 초과하는 장치 건너뜀)을 갖춘 2025년 업데이트 버전입니다. 레드 팀원, 버그…
 b4sith-sec/gu3ssweak
모바일 보안 연구 및 버그 바운티 실습을 위한 의도적으로 취약한 Android 앱 - OWASP Mobile Top 10
 hdbreaker/webkit-cve-2016-4622
Array.slice TOCTOU 경쟁 조건을 통한 WebKit JavaScriptCore 메모리 노출 취약점인 CVE-2016-4622에 대한 심층 분석 및 악용 워크스루로, PoC 코드와 디버깅 설정을 포함합니다.
 stuub/cve-2024-29895-cactirce-poc
CVE-2024-29895 PoC - 1.3.X DEV 브랜치 빌드를 사용하는 Cacti 서버에서 원격 명령 실행 악용
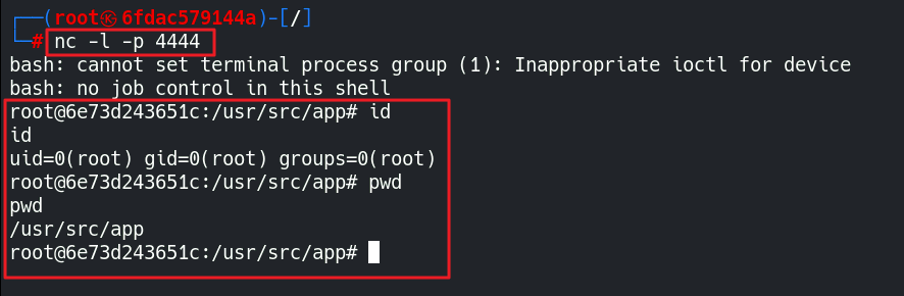 eqstlab/cve-2025-1302
JSONPath-plus 원격 코드 실행
 gemboxteam/exploit-nginx-1.10.3
CVE-2017-7529에 대한 악용 도구로, nginx 버전 0.5.6~1.13.2의 정수 오버플로를 대상으로 하여 원격 공격자가 조작된 HTTP 요청을 통해 민감한 데이터를 유출할 수 있게 합니다.
 mohammad-008/rsfiles-cve-2026-57827
인증되지 않은 파일 업로드 → CVE-2026-57827(RSFiles! Joomla < 1.17.12)에 대한 RCE PoC. 승인된 보안 연구 목적으로만 사용하십시오.
 vulnbe/burpsuite-copy-as-xmlhttprequest
HTTP 요청을 JavaScript XMLHttpRequest 코드로 변환하여 간소화된 XSS 개념 증명 생성 및 웹 익스플로잇 테스트를 수행하는 BurpSuite 확장 프로그램.
 1337g/cve-2017-12149
CVE-2017-12149 JBoss 역직렬화 RCE에 대한 Python 익스플로잇으로, 대상 IP 및 포트에 조작된 요청을 보내 원격 코드 실행을 달성합니다.
 ianxtianxt/ecologyexp.jar
泛微oa数据库配置文件读取








