
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 puzzlepeaches/log4junifi
Unifi Network Application에서 CVE-2021-44228을 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
 jbaines-r7/through_the_wire
CVE-2022-26134(Atlassian Confluence의 OGNL 주입)에 대한 개념 증명 익스플로잇입니다. Linux 대상에 대한 리버스 셸 및 인메모리 파일 읽기 기능을 제공합니다.
 saelo/cve-2018-4233
Pwn2Own 2018에서 사용된 WebKit JIT 최적화 버그인 CVE-2018-4233에 대한 익스플로잇
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
샤오미 라우터 R3G 버전 2.28.23 이하의 로그인 우회(CVE-2019-18371) 및 명령 주입 취약점(CVE-2019-18370)
 takito1812/web-hacking-playground
펜테스트 및 Bug Bounty 프로그램에서 발견된 실제 사례의 취약점을 포함한 웹 애플리케이션.
 k8gege/ciscoexploit
Cisco 익스플로잇 (CVE-2019-1821 Cisco Prime Infrastructure 원격 코드 실행/CVE-2019-1653/Cisco SNMP RCE/Cisco RV320 비밀번호 덤프)
 orwagodfather/xss-payloads
웹 보안 테스트, 침투 테스트, 그리고 크로스사이트 스크립팅 취약점의 수동 검증을 위한 엄선된 XSS 페이로드 모음입니다.
 mpgn/cve-2019-5418
CVE-2019-5418 - Ruby on Rails의 파일 내용 노출
 census/whatsapp-mitd-mitm
CVE-2020-6516 (Chrome) 및 CVE-2021-24027 (WhatsApp) 악용을 위한 PoC 및 도구
 y4er/cve-2020-2883
Weblogic coherence.jar RCE
 pyroxenites/s2-062
원격 코드 실행 S2-062 CVE-2021-31805 검증 POC
 an0nlk/nosql-mongodb-injection-username-password-enumeration
이 스크립트를 사용하여 Nosql(mongodb) 인젝션에 취약한 웹 애플리케이션의 사용자 이름과 비밀번호를 열거할 수 있습니다.
 airboi/cve-2020-17144-exp
Exchange2010 인증된 RCE
 jas502n/cve-2019-3396
Confluence 비인증 RCE (CVE-2019-3396) 취약점
 bo0om/cve-2017-5124
Chrome < 62 uxss 익스플로잇 (CVE-2017-5124)
 mistymntncop/cve-2022-1802
Windows의 Firefox 100.0.1을 대상으로 한 CVE(2022-1802, 1529, 2200)에 대한 PoC 익스플로잇 코드로, 브라우저 취약점 익스플로잇 기술을 시연합니다.
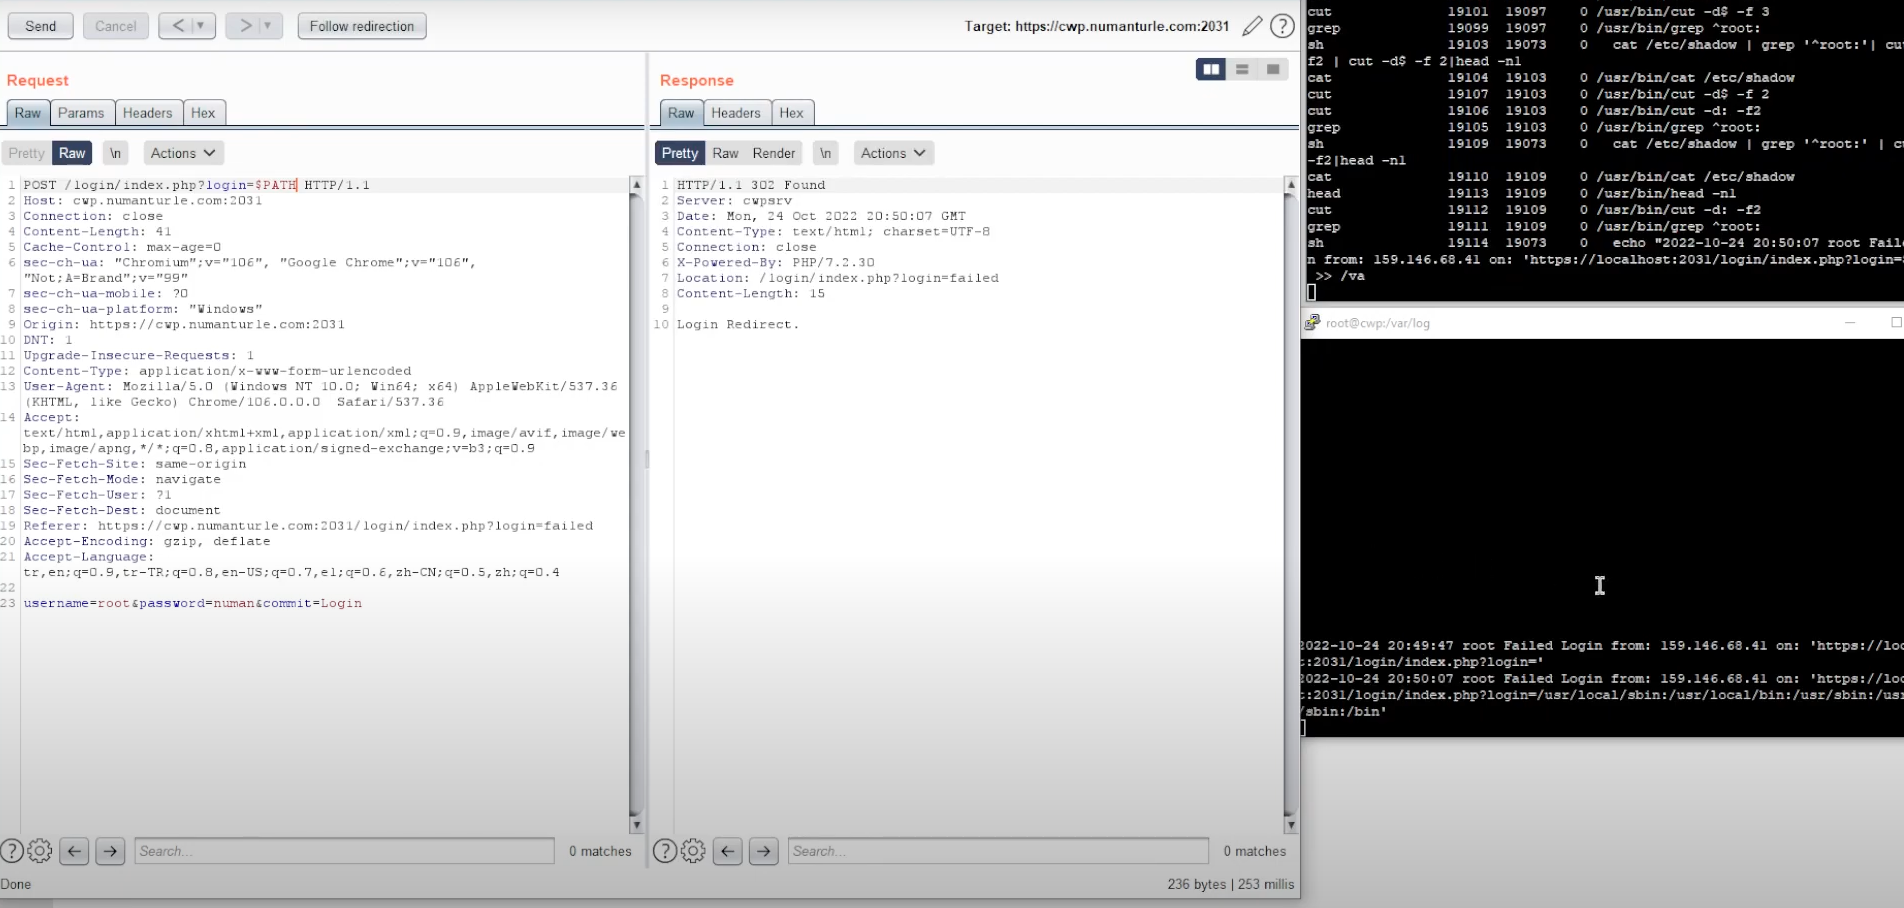 numanturle/cve-2022-44877
# CVE-2022-44877 개념 증명 익스플로잇 CVE-2022-44877에 대한 개념 증명 익스플로잇으로, Centos Web Panel 7(< 0.9.8.1147)에서 로그인 매개변수의 명령 주입을 통해 인증 없이 원격 코드 실행을 수행합니다.
 mpgn/cve-2019-19781
CVE-2019-19781 - Citrix ADC Netscaler 원격 코드 실행 익스플로잇








