
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 aeyesec/cve-2022-34265
CVE-2022-34265 (Django)용 PoC
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) 원격 명령 실행 익스플로잇 및 취약한 컨테이너
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756에 대한 개념 증명(PoC) - 여러 Fortinet 제품에 영향을 미치는 치명적인 스택 기반 버퍼 오버플로 취약점입니다.
 xsuperbug/payloads
웹 익스플로잇 및 침투 테스트 시나리오를 위한 PHP 기반 공격 페이로드 모음입니다.
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 보안 PoC 컬렉션 (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573, CVE-2026-44581,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) 개념 증명 및 추가 정보
 joshuavanderpoll/cve-2021-3129
Laravel RCE 익스플로잇 PoC - CVE-2021-3129 (자동 로그 경로 감지 기능을 갖춘 사용자 친화적 도구)
 aslitsecurity/cve-2021-40444_builders
이 저장소에는 CVE-2021-40444 익스플로잇용 cab 파일, html 파일, docx 파일 빌더가 포함되어 있습니다.
 moniik/poc_salesforce_lightning
학술 목적으로만 사용하세요. 게스트 권한으로 Salesforce Lightning을 공격합니다.
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc 요약 - CVE-2017-10271 패치 우회 업데이트 POC
 pimps/cve-2018-7600
Drupal 7 <= 7.57 CVE-2018-7600용 익스플로잇
 testanull/ms-sharepoint-july-patch-rce-poc
중요한 SharePoint RCE 취약점(CVE-2024-38094, CVE-2024-38024, CVE-2024-38023)에 대한 개념 증명(PoC) 익스플로잇과 데모 비디오.
 alexandre-lavoie/python-log4rce
CVE-2021-44228을 위한 올인원 순수 Python PoC
 themiddleblue/cve-2019-11043
(PoC) neex의 CVE-2019-11043 익스플로잇 Python 버전
 n1k0la-t/cve-2023-36745
Proof-of-concept 익스플로잇 for Microsoft Exchange Server RCE 취약점 CVE-2023-36745, 인증된 PowerShell 명령 주입을 통한 원격 코드 실행을 가능하게 합니다.
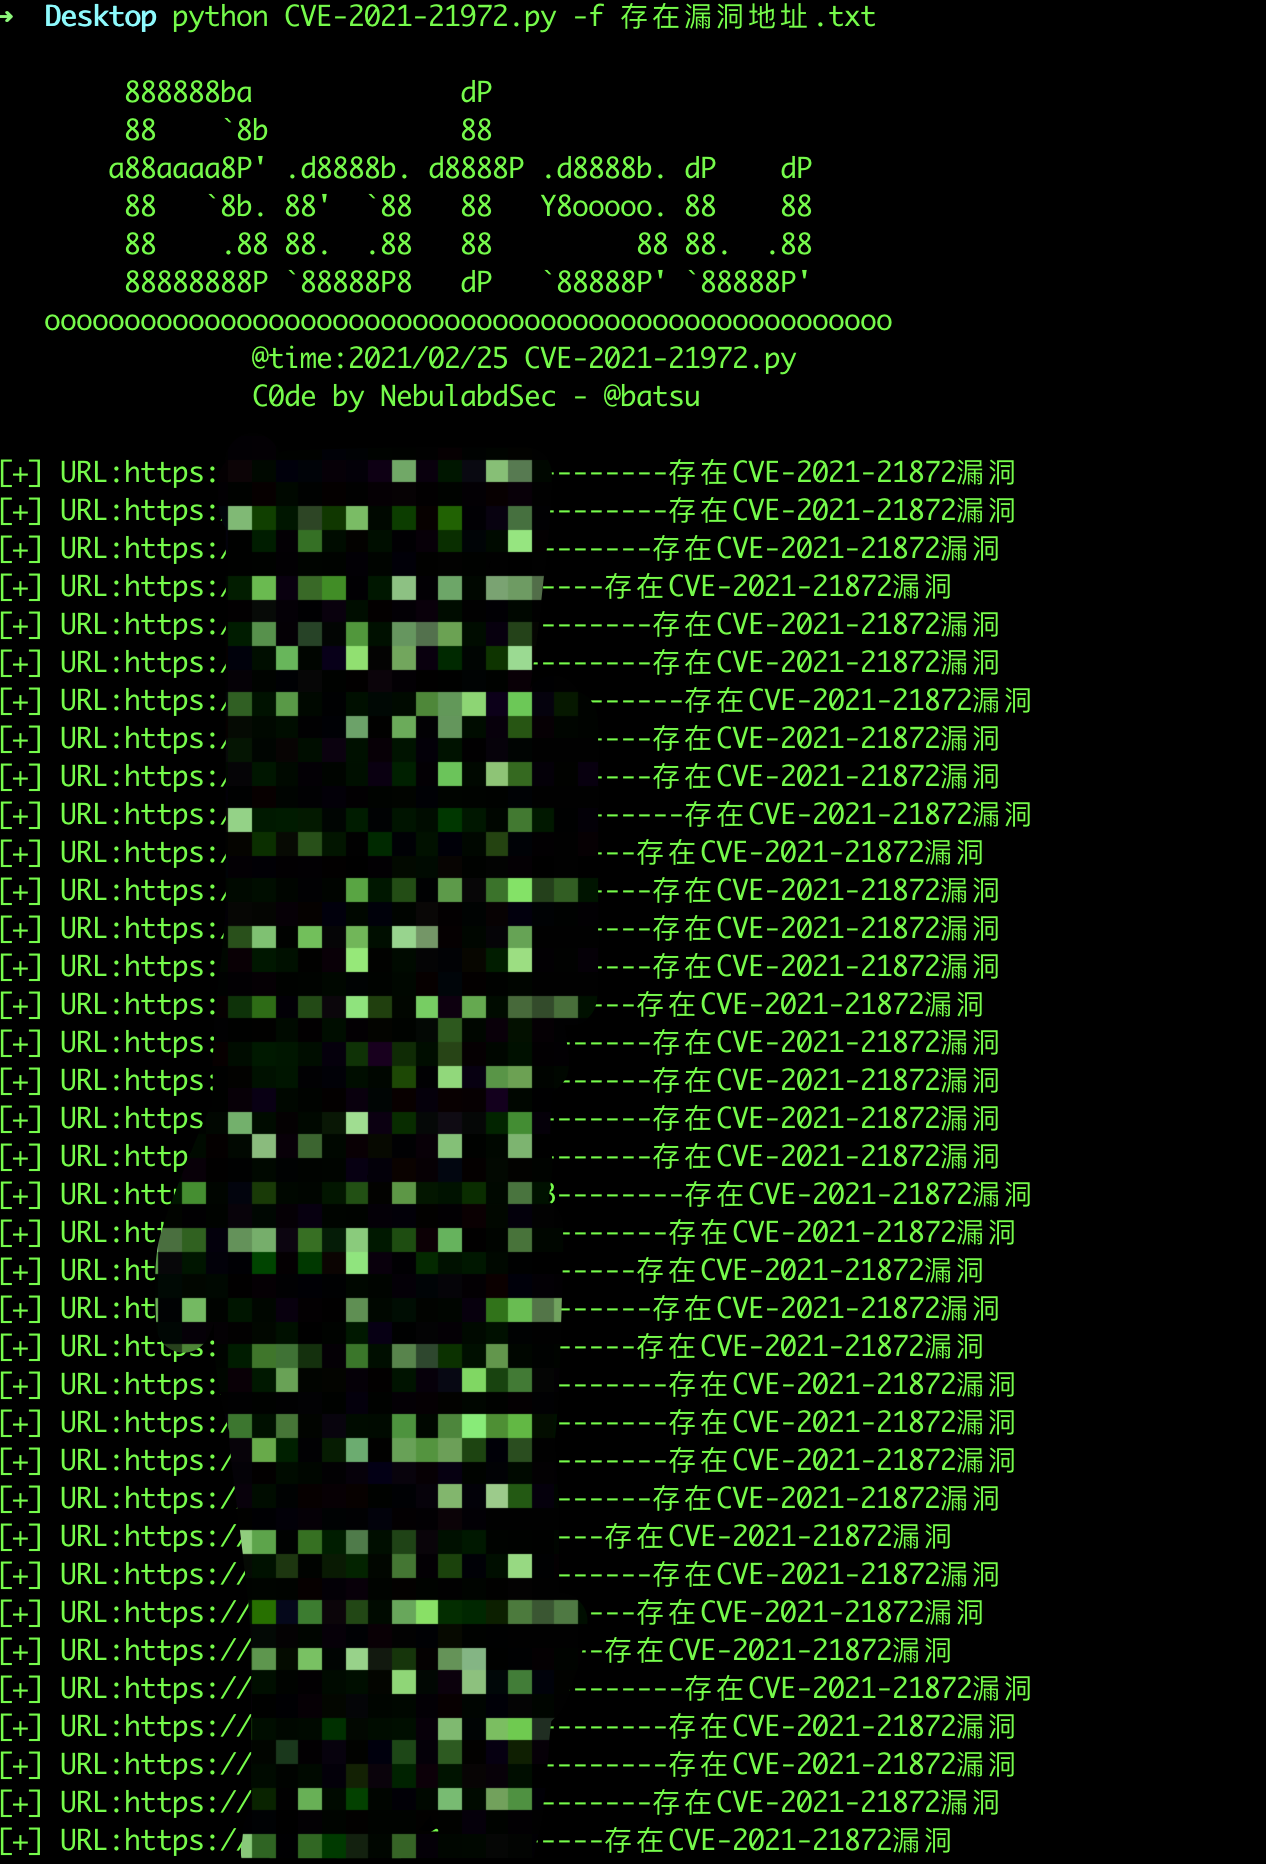 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
CVE-2021-21972에 대한 개념 증명(PoC)으로, vCenter Server 6.5-7.0의 원격 코드 실행 취약점입니다. 악용 없이 취약한 경로를 검증합니다.
 jas502n/cve-2019-2618
CVE-2019-2618에 대한 익스플로잇 스크립트로, Weblogic의 임의 파일 업로드 취약점을 이용하며 JSP 웹쉘 배포 및 암호화된 자격 증명 복호화 기능을 제공합니다.








