
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747용 익스플로잇, F5 BIG-IP의 원격 코드 실행 취약점으로 무단 사용자 생성 및 명령 실행을 허용합니다.
 brutelogic/unkover
Bash 403/401 접근 우회 테스터로, 헤더 스푸핑, 메서드 변조, 경로 정규화, 인코딩 기법으로 URL을 프로브하고 성공 시 curl PoC를 반환합니다.
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)의 RCE
 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897용 Python 익스플로잇: CLI args4j 파싱을 통한 임의 파일 읽기로 RCE를 가능하게 합니다. 호스트를 스캔하고 Jenkins 컨트롤러에서 민감한 파일을 추출합니다.
 exodusintel/chromium-941743
István Kurucsai의 Chrome v8 1Day 익스플로잇
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials 흐름을 통한 인증되지 않은 Keycloak 계정 탈취.
 s0md3v/shiva
워드프레스 웹사이트용 개선된 DOS 익스플로잇 (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Foxit PDF Reader 원격 코드 실행 익스플로잇
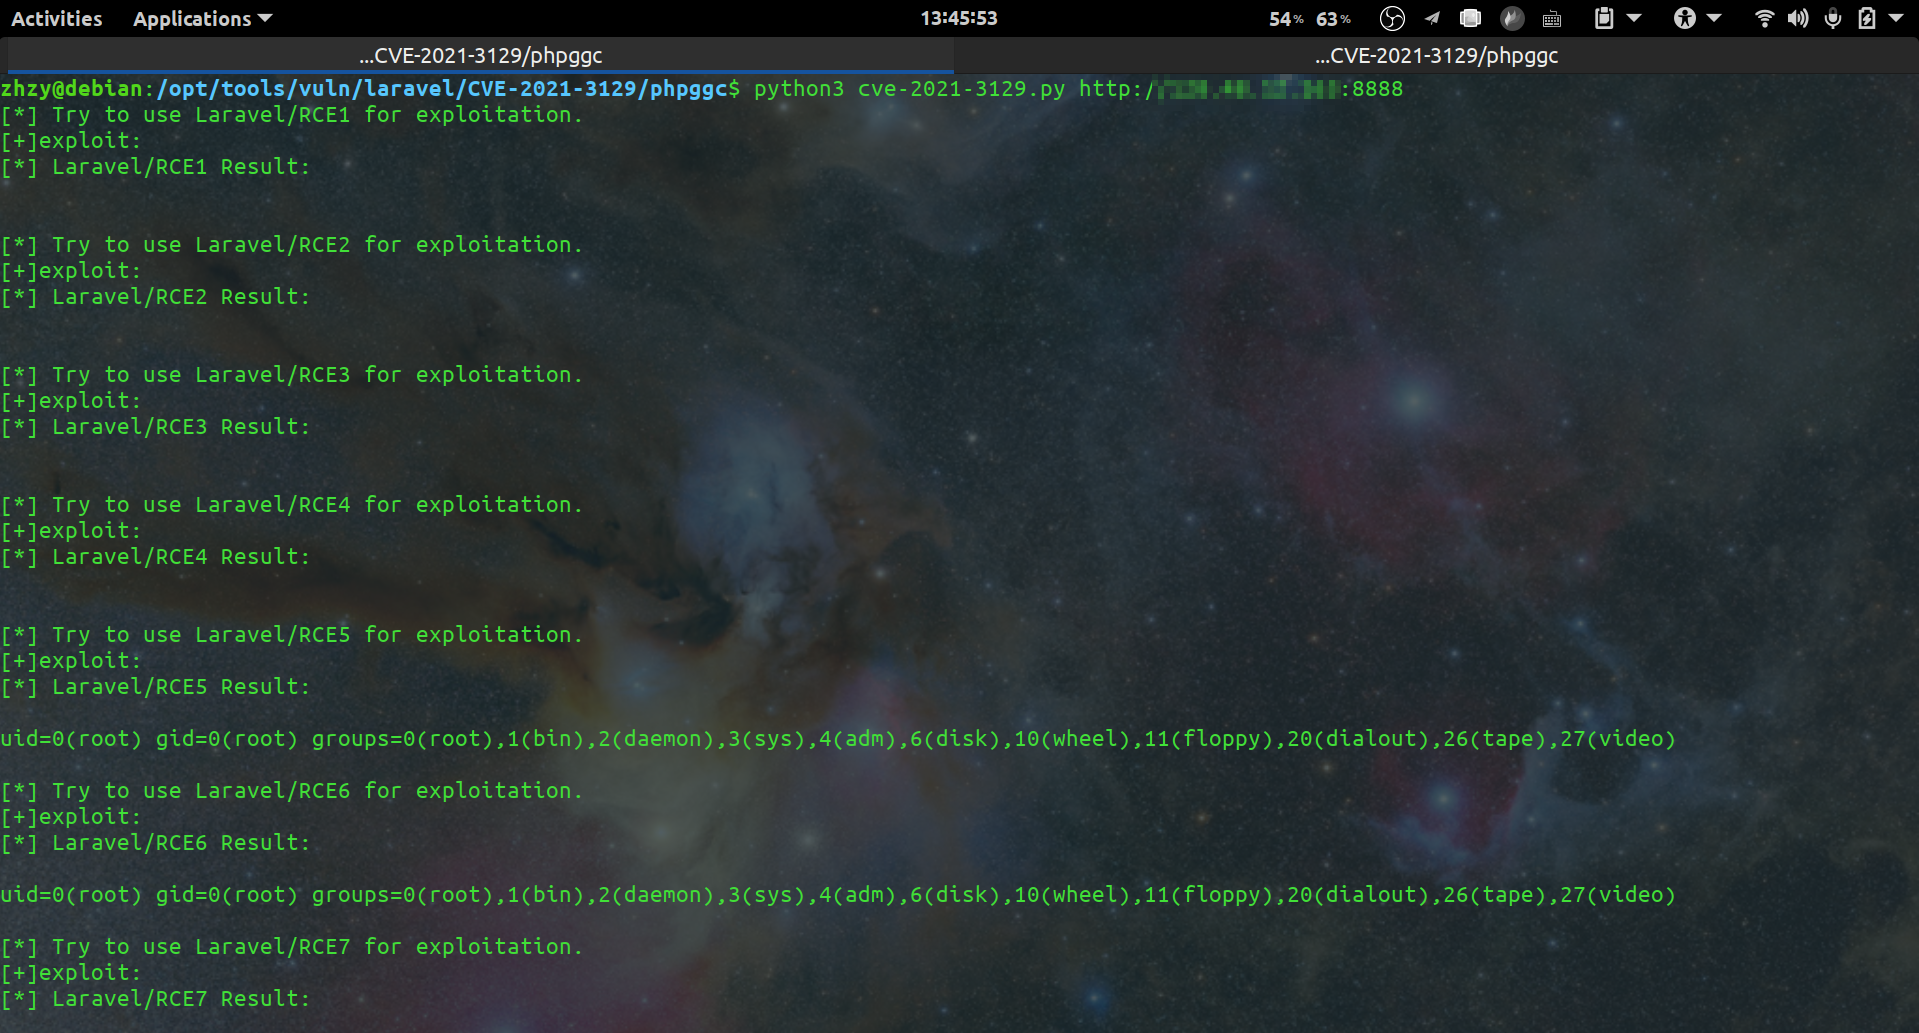 zhzyker/cve-2021-3129
Laravel <= v8.4.2 디버그 모드: 원격 코드 실행 (CVE-2021-3129)
 synacktiv/livepyre
Livewire 프로젝트의 APP_KEY를 알고 있는 경우 CVE-2025-54068 및 원격 명령 실행을 악용하도록 설계된 도구입니다.
 zapstiko/bug-bounty
Here Are Some Bug Bounty Resource From Twitter
 rafabd1/cve-2026-75604-poc
CVE-2026-75604에 대한 개념 증명 익스플로잇으로, Windows에서 호스팅되는 Next.js 앱의 인증되지 않은 원격 코드 실행 취약점이며, 콜백 기반 명령 실행 및 로컬 대상 설정을 포함합니다.
 nicholasaleks/crackql
약한 속도 제한과 비용 분석을 악용하여 배치된 별칭 쿼리를 통해 자격 증명을 무차별 대입하고, 2FA를 우회하며, 사용자를 열거하고, 작업을 퍼징하는 GraphQL 침투 테스트 도구입니다.
 daxakahackerman/xss-catcher
블라인드 XSS 탐지 및 XSS 데이터 수집 프레임워크
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCP 서버는 웹 애플리케이션 취약점을 발견, 익스플로잇 및 보고합니다.
 moopinger/smugglefuzz
Go로 작성된 빠른 HTTP 다운그레이드 스머글링 스캐너입니다.








